Europees inloggen voor jouw software.
Geef je app een inlog die mensen prettig vinden, met passkeys, e-mailcodes, Google en Microsoft. Voor zakelijke software voegt Dazr Identity organisaties toe die zijn geverifieerd in officiële registers, met een auditrapport bij elke verificatie.
Standaard OpenID Connect, gehost in de EU.
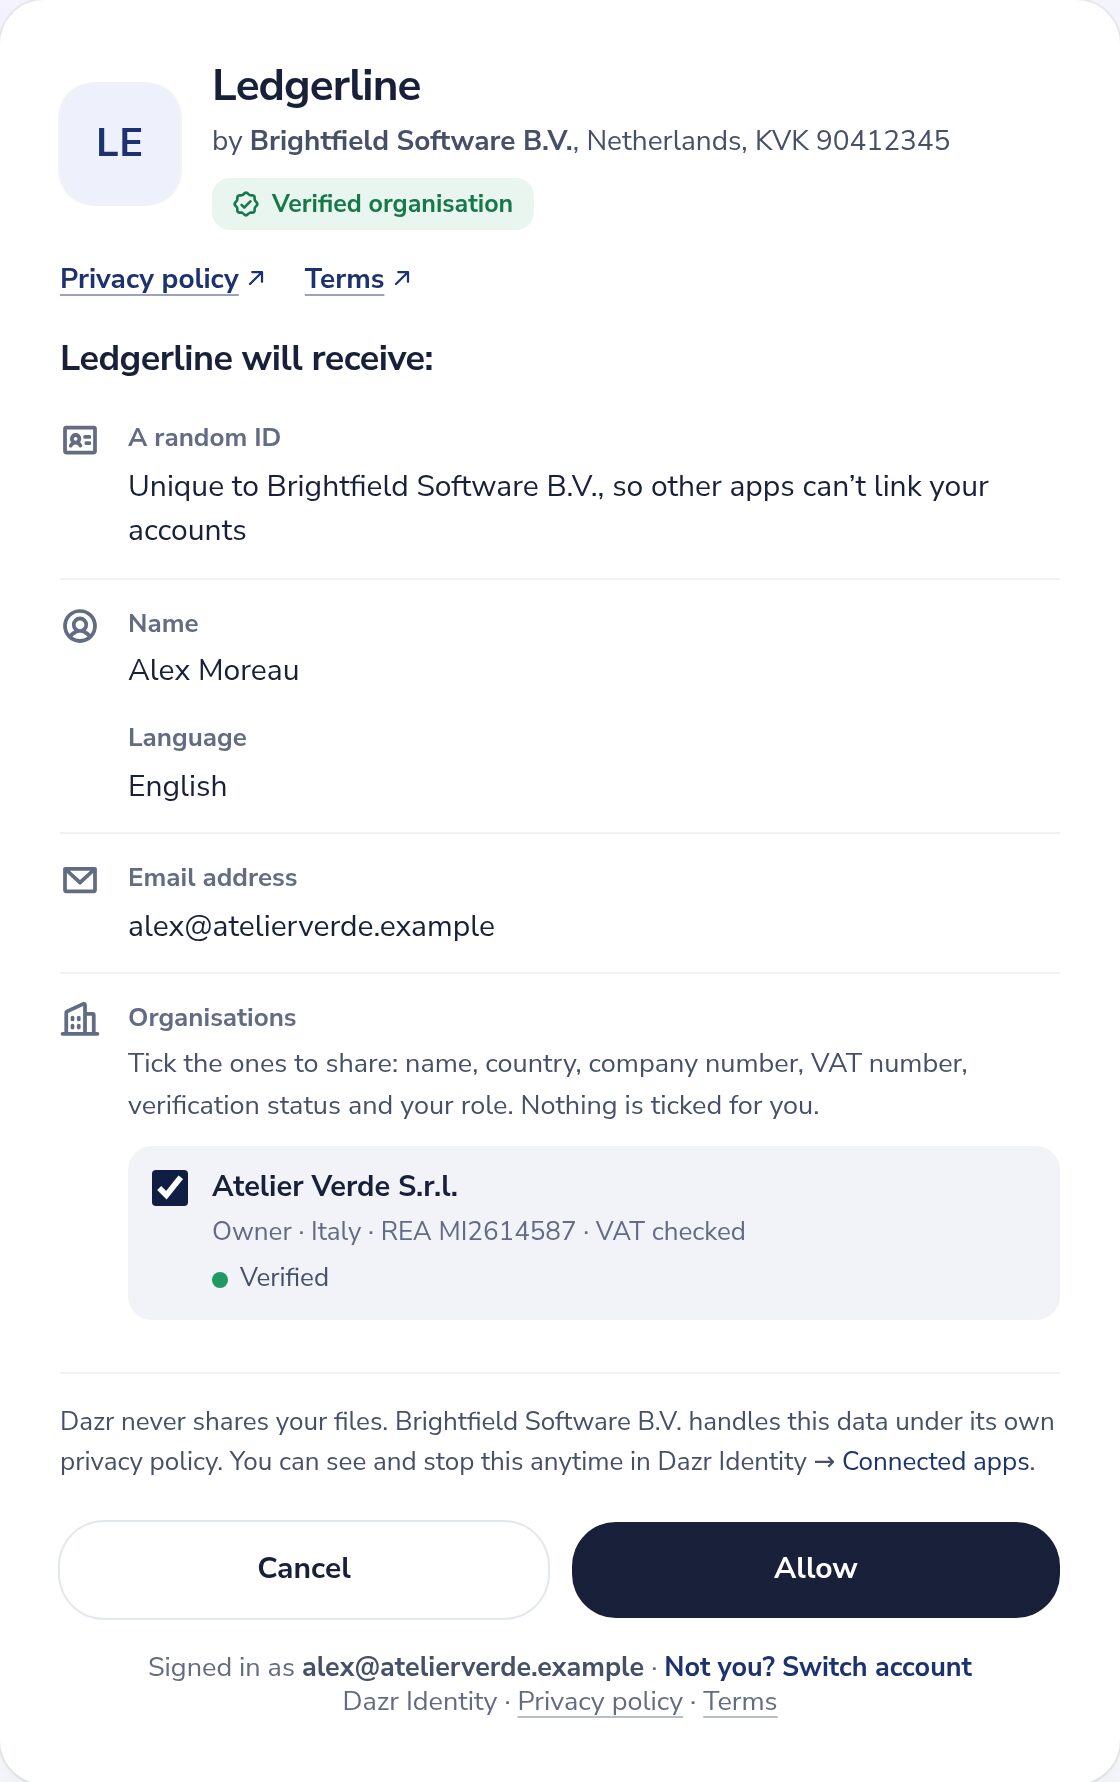
Geverifieerde organisaties, met bewijs.
Als een bedrijf zich aanmeldt, wil je weten dat het echt bestaat en dat de persoon namens het bedrijf mag handelen. Dazr controleert beide met officiële bronnen en bewaart het bewijs.
De organisatie bestaat
De naam en het registratienummer worden vergeleken met een officiële bron: een gekwalificeerd certificaat, het uittreksel uit het handelsregister of een beoordeling door Dazr. Btw-nummers worden gecontroleerd met VIES, de btw-dienst van de Europese Commissie.
De persoon mag namens haar handelen
Een gekwalificeerde elektronische handtekening of een identiteitsbewijs laat zien wie de persoon is. Het certificaat zelf, een door het register verzegeld uittreksel waarop de persoon staat, of een controle door Dazr laat zien dat die de organisatie vertegenwoordigt.
Zes manieren om te verifiëren
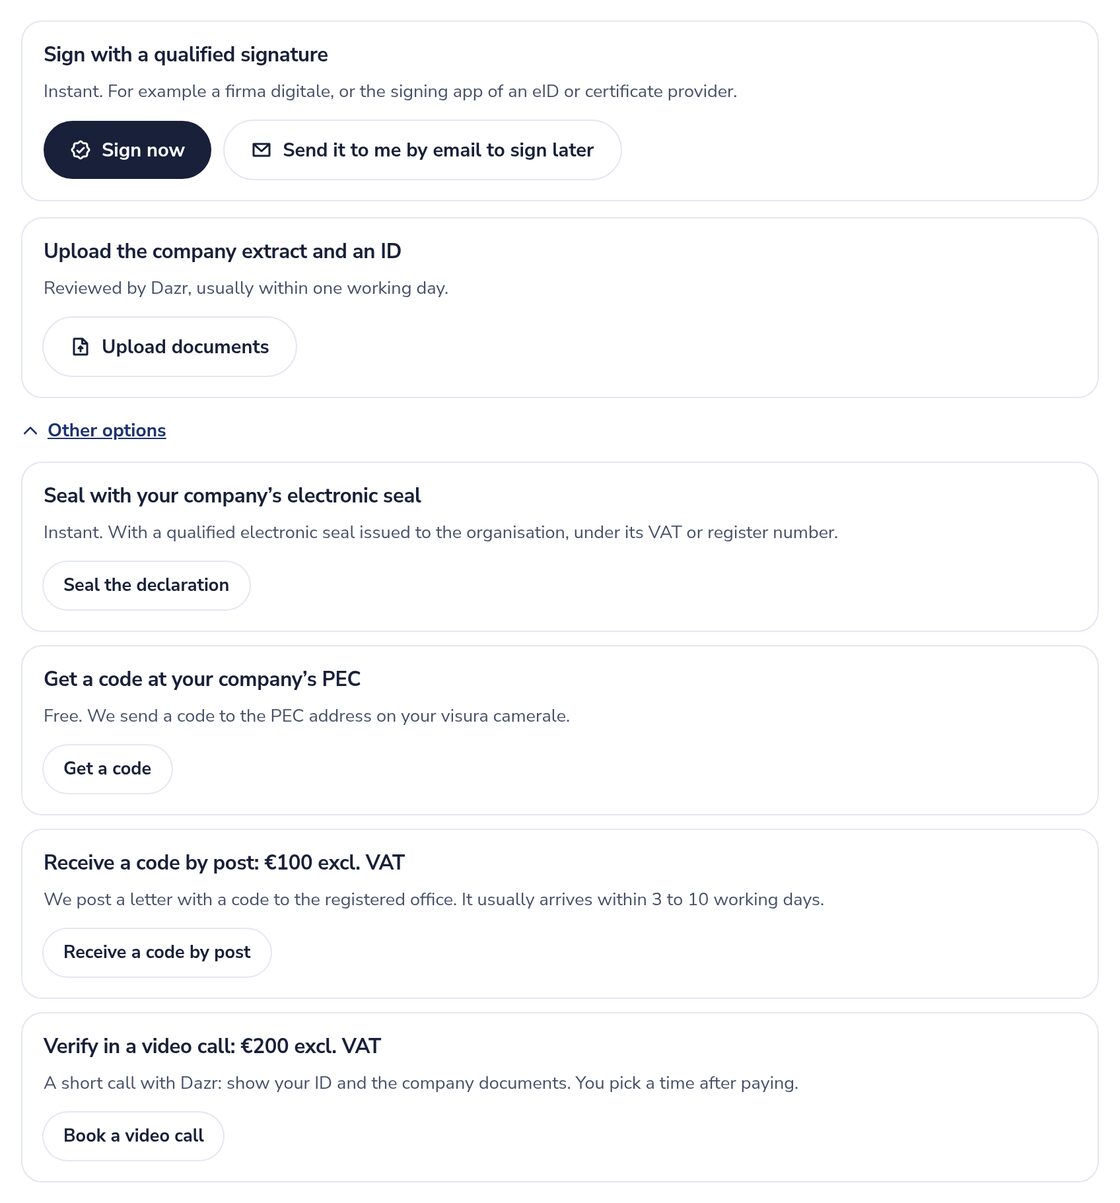
De meeste organisaties zijn in een paar minuten klaar met een gekwalificeerde handtekening. Voor alle anderen is er een optie die past.
- Gekwalificeerde elektronische handtekeningEen bestuurder of een andere tekenbevoegde ondertekent een korte verklaring, bijvoorbeeld met een firma digitale of de ondertekenapp van een eID. Direct klaar als het certificaat de organisatie noemt of een door het register verzegeld uittreksel de ondertekenaar vermeldt.
- Uittreksel en identiteitsbewijsUpload het uittreksel uit het handelsregister en een identiteitsbewijs. Dazr beoordeelt ze, meestal binnen één werkdag.
- Gekwalificeerd elektronisch zegelDe organisatie verzegelt de verklaring met haar eigen gekwalificeerde zegel, uitgegeven op haar btw- of registratienummer. Direct klaar.
- Code via PECVoor Italiaanse bedrijven: een eenmalige code naar het PEC-adres op de visura.
- Code per postEen brief met een code naar het statutaire adres, nadat Dazr de gegevens met het register heeft vergeleken. € 100 exclusief btw, meestal 3 tot 10 werkdagen.
- VideogesprekEen kort gesprek waarin Dazr een identiteitsbewijs en een officieel uittreksel controleert. € 200 exclusief btw, op een moment dat jij kiest.
Een auditrapport bij elke verificatie
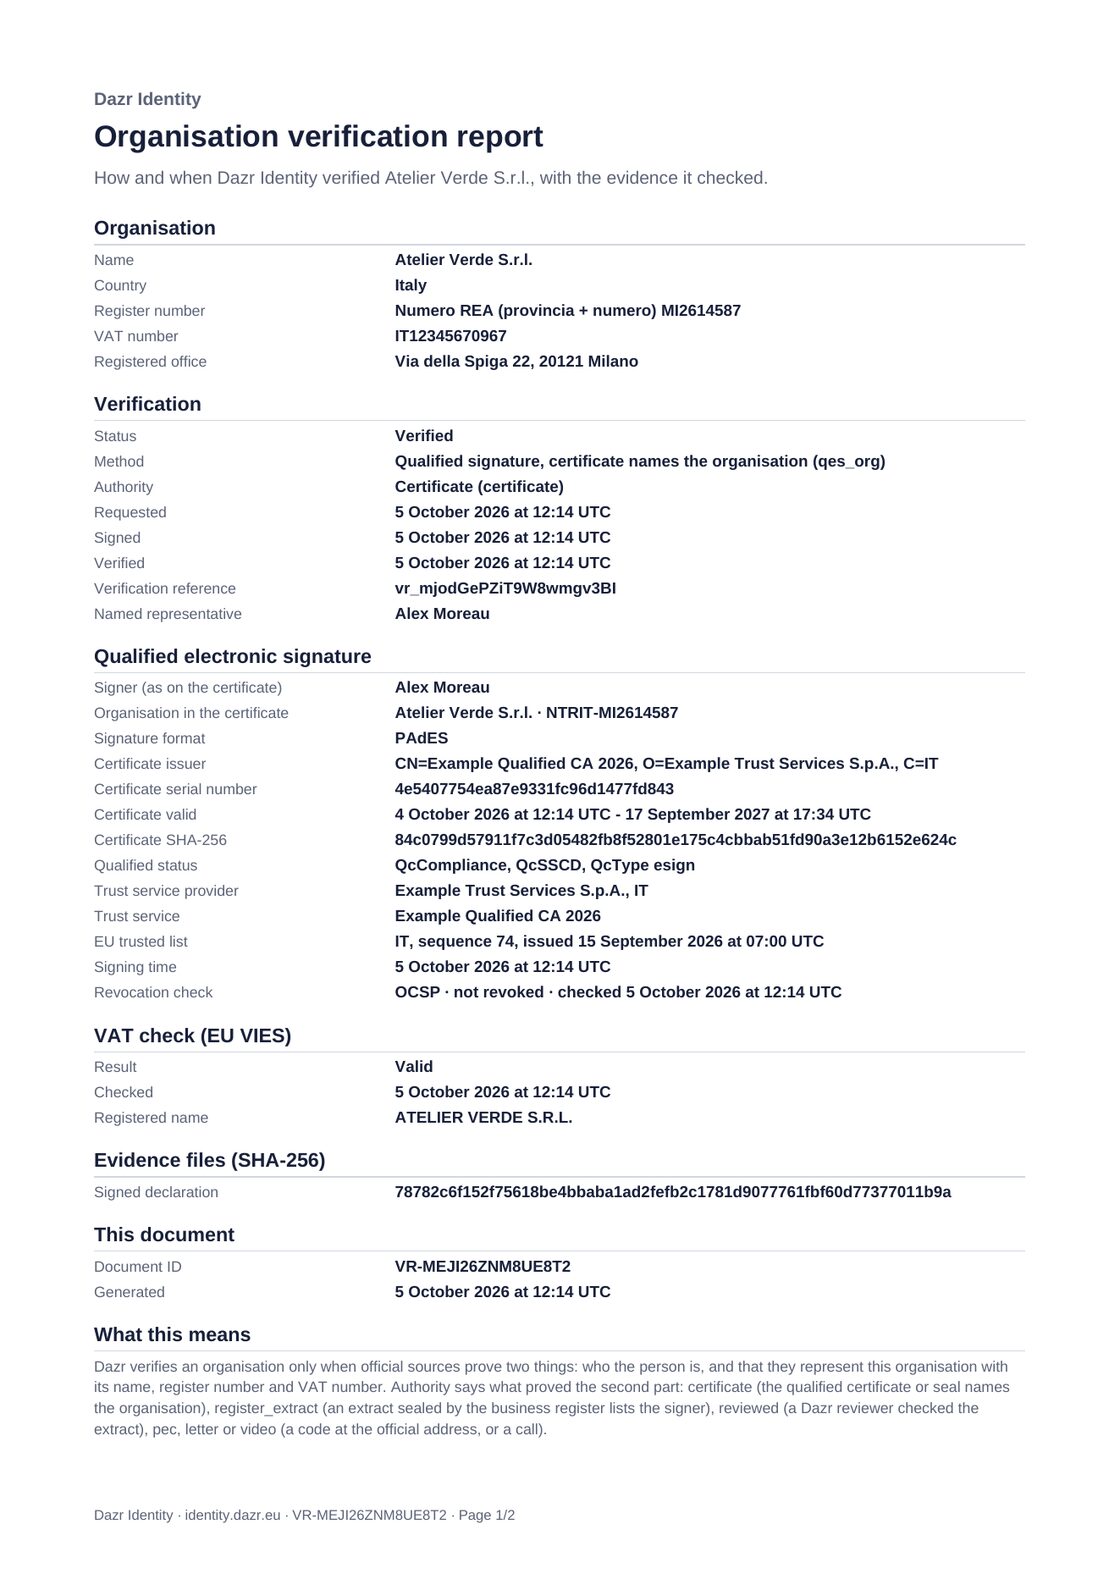
Bij elke verificatie hoort een rapport dat laat zien wat is gecontroleerd, hoe en wanneer. Download het als pdf of als ondertekende JSON via de organisatiepagina, de ontwikkelaarsconsole of de API. Het bevat:
- De organisatie: naam, registratienummer, btw-nummer en statutair adres
- De methode, wat de bevoegdheid van de persoon aantoonde, en wanneer is aangevraagd, ondertekend en geverifieerd
- Het gekwalificeerde certificaat: uitgever, serienummer, vertrouwensdienstverlener, de vermelding op de EU-vertrouwenslijst en de intrekkingscontrole
- De uitkomsten van het registeruittreksel en VIES, en elke controle door een beoordelaar van Dazr
- Een SHA-256-vingerafdruk van elk bewijsbestand
Dazr Identity ondertekent elk rapport, zodat iedereen het kan controleren met de publieke sleutels op identity.dazr.eu. Bij gekwalificeerde handtekeningen kan je auditor ook de ondertekende verklaring zelf controleren met de officiële validator van de EU. Dazr bewaart het bewijs tot 5 jaar na het einde van een verificatie.
Bewijs voor je compliancewerk
Neem je zakelijke klanten aan? Het rapport legt vast wie je hebt geverifieerd, hoe en wanneer, klaar voor je KYB- of KYC-dossier.
Gekwalificeerde handtekeningen en zegels worden gecontroleerd met de EU-vertrouwenslijsten, inclusief intrekkingscontrole, zoals de eIDAS-verordening ze definieert.
Elk rapport heeft een eigen document-ID en de vingerafdrukken van het bewijs, zodat een auditor het jaren later nog kan koppelen.
Rapporten bevatten nooit afbeeldingen of nummers van identiteitsbewijzen, codes of persoonlijke e-mailadressen. Kopieën van identiteitsbewijzen worden 30 dagen na de beoordeling verwijderd.
Dazr levert het bewijs. Beslissingen onder antiwitwasregels of andere regels blijven bij je eigen organisatie.
Zo krijgt je app het
- In het tokenDe claim organisations bevat een verificatieobject met de status, methode, bevoegdheid, verificatiedatum en een link naar het rapport.
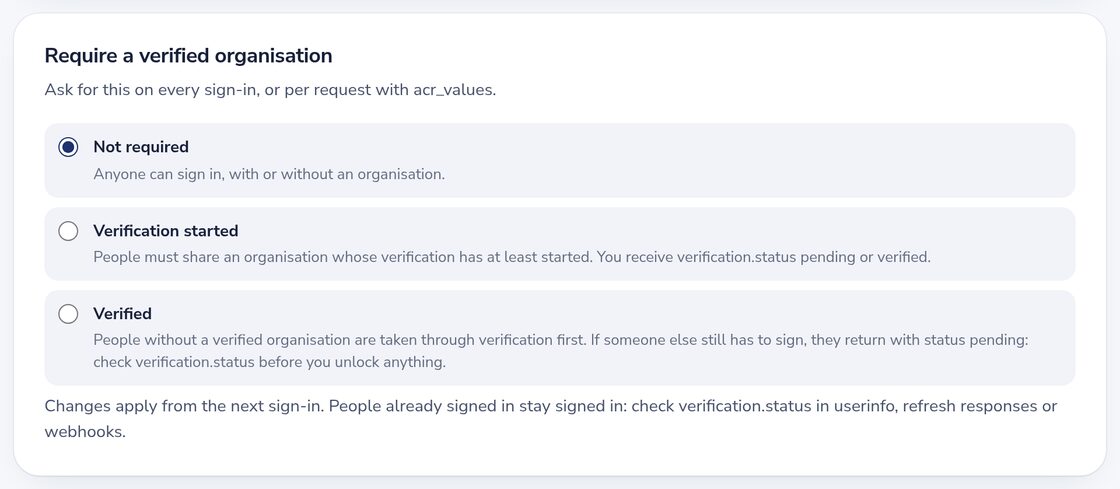
- Verplicht hetZet “Geverifieerde organisatie vereisen” aan voor je app, of vraag erom per inlog met acr_values. Wie er geen heeft, doorloopt eerst de verificatie.
- Hoor het als het verandertEen ondertekende webhook, organisation.verification.updated, laat je app weten wanneer een status verandert.
- Het rapport via de APIHaal de pdf of de ondertekende JSON op voor elke organisatie die met je app is gedeeld.
Inloggen zoals mensen het graag doen.
Je gebruikers loggen in zoals zij willen. Jij integreert één keer.
Op hun telefoon loggen mensen in met een passkey, of overal met een e-mailcode van 6 cijfers. Je hoeft geen wachtwoorden op te slaan of te resetten.
Wie liever een Google- of Microsoft-account gebruikt, doet dat binnen Dazr Identity, dus je voegt geen aparte knoppen toe.
Nieuwe gebruikers maken hun Dazr-account aan tijdens het inloggen en komen in dezelfde stap terug in je app.
Je apps krijgen een ID die uniek is voor jouw organisatie, zodat mensen niet over bedrijven heen te volgen zijn.
Voor het inloggen zien mensen precies welke gegevens je app krijgt, met een link naar je privacybeleid.
Gebruikers kunnen gekoppelde apps altijd bekijken en verwijderen, en daardoor blijven ze erop vertrouwen dat ze bij jou inloggen.
Gebouwd op standaarden.
Geen eigen systeem om te leren. Je voegt het in een middag toe.
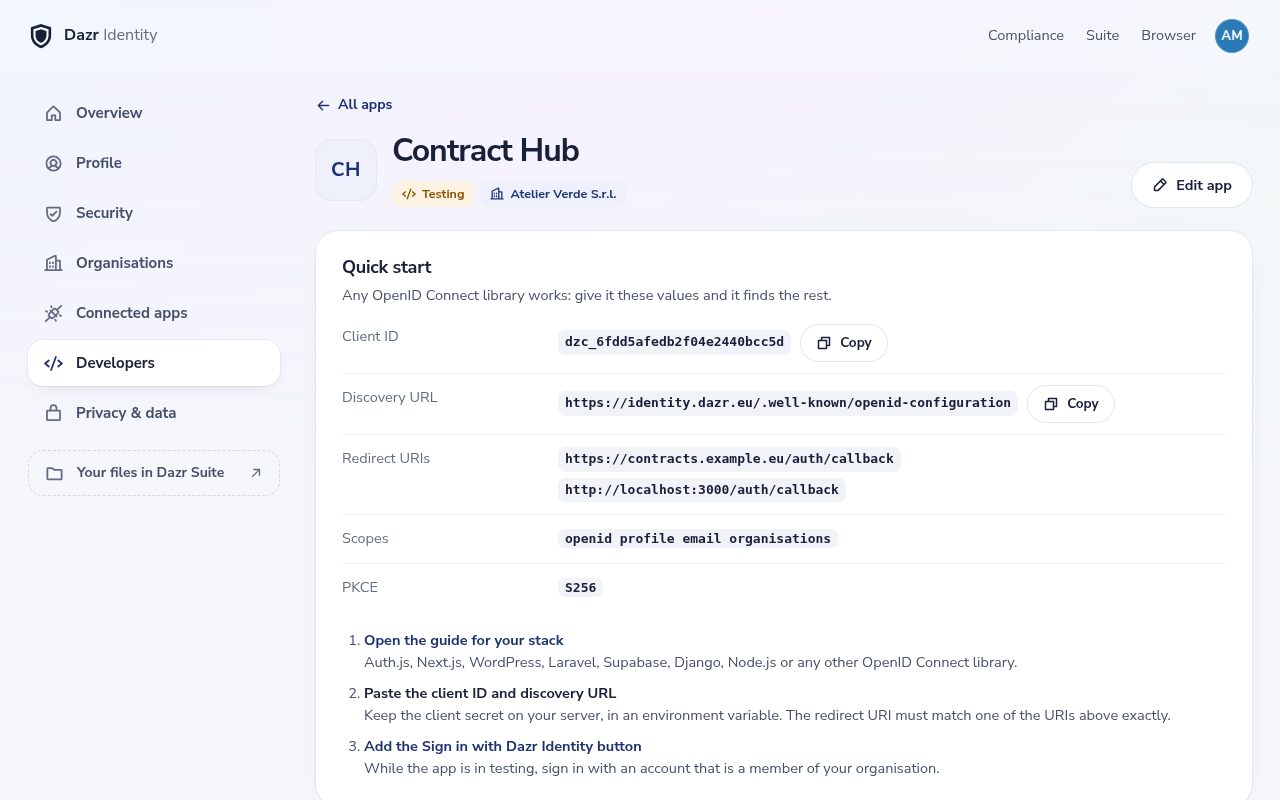
De authorization code flow met PKCE, een discovery-document en ondertekende tokens. Elke gecertificeerde OpenID Connect-bibliotheek werkt.
Stapsgewijze handleidingen voor Auth.js, Next.js, WordPress, Laravel, Django en Node.js, plus een checklist voor elke andere bibliotheek.
Registreer je app onder je organisatie, test hem met je team en stel hem daarna voor iedereen beschikbaar. Aanmeldingen en toestemmingspercentage staan in de console.
- Registreer je app in de ontwikkelaarsconsole.
- Richt je OpenID Connect-bibliotheek op https://identity.dazr.eu.
- Voeg de scope organisations toe als je wilt weten voor wie mensen werken.
Privacy die je gebruikers vertrouwen.
Gebouwd voor Europese gegevensbescherming, zodat je juridische team er niet omheen hoeft te werken.
Dazr is een Italiaans bedrijf. Dazr Identity draait op Europese infrastructuur, onder Europees recht.
Dazr toont geen advertenties en verkoopt geen accountgegevens. De gegevens van je gebruikers blijven tussen hen en jou.
Jouw bedrijf is verwerkingsverantwoordelijke voor de gegevens die je app ontvangt. De Ontwikkelaarsvoorwaarden leggen de regels vast.
Vragen, beantwoord.
Wat bewijst organisatieverificatie?
Twee dingen, uit officiële bronnen: dat de organisatie bestaat met haar naam, registratienummer en btw-nummer, en dat de persoon die haar verifieerde namens haar mag handelen. Het rapport laat zien welke bron elk deel aantoonde.
Is het rapport genoeg voor onze KYC- of AML-verplichtingen?
Het geeft je gedocumenteerd bewijs voor je dossier: wat is gecontroleerd, hoe, wanneer en met welke officiële bron. Of dat aan je verplichtingen voldoet, beoordeelt je eigen organisatie. Deel daarom een voorbeeldrapport met je complianceteam.
Kan ik een auditor laten zien hoe een organisatie is geverifieerd?
Ja. Download het verificatierapport via de API of de developer console: wat er is gecontroleerd, hoe en wanneer, ondertekend door Dazr. Bij gekwalificeerde handtekeningen krijg je ook de ondertekende verklaring zelf. Dazr bewaart het bewijs tot 5 jaar nadat een verificatie afloopt.
Wat krijgt mijn app over een gebruiker?
Alleen wat je vraagt en de gebruiker goedkeurt: een willekeurige ID en, als je erom vraagt, hun naam, e-mailadres, adres en de organisaties die ze kiezen te delen.
Kunnen mensen zonder Dazr-account inloggen?
Ja. Ze maken een account aan tijdens het inloggen, met een e-mailcode of hun Google- of Microsoft-account, en gaan direct terug naar je app.
Hoe gaat een app live?
Nieuwe apps beginnen in testmodus, open voor de leden van je organisatie. Zodra je organisatie is geverifieerd, vraag je een beoordeling aan en gaat de app open voor iedereen.
Vandaag inloggen, verificatie zodra jij die nodig hebt.
Ontwikkelaars voegen Dazr Identity in een middag toe. Bedrijven verifiëren hun organisatie in een paar minuten met een gekwalificeerde handtekening.
Op zoek naar je eigen account? Log in bij Dazr Identity