Documentatie voor ontwikkelaars van Dazr Identity
Standaard OpenID Connect 1.0 met de authorization code flow en PKCE. Geen SDK nodig: elke gecertificeerde OpenID Connect-bibliotheek werkt, en gewone code ook.
Mensen kunnen in Dazr Identity al hun Google- of Microsoft-account gebruiken, dus je app heeft er geen aparte Google- en Microsoft-knoppen naast nodig: één knop in plaats van drie.
Discovery en endpoints
Alles staat in het discovery-document. Wijs je bibliotheek naar de issuer en ze vindt de rest.
| Wat | Adres |
|---|---|
| Issuer | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorisatie | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Gebruikersinfo | https://identity.dazr.eu/oauth/userinfo |
| Publieke sleutels (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Intrekking (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspectie (RFC 7662), alleen voor webserver-apps | https://identity.dazr.eu/oauth/introspect |
| Uitloggen (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Verificatierapporten, alleen webserver-apps | https://identity.dazr.eu/oauth/verification-report |
Een app registreren
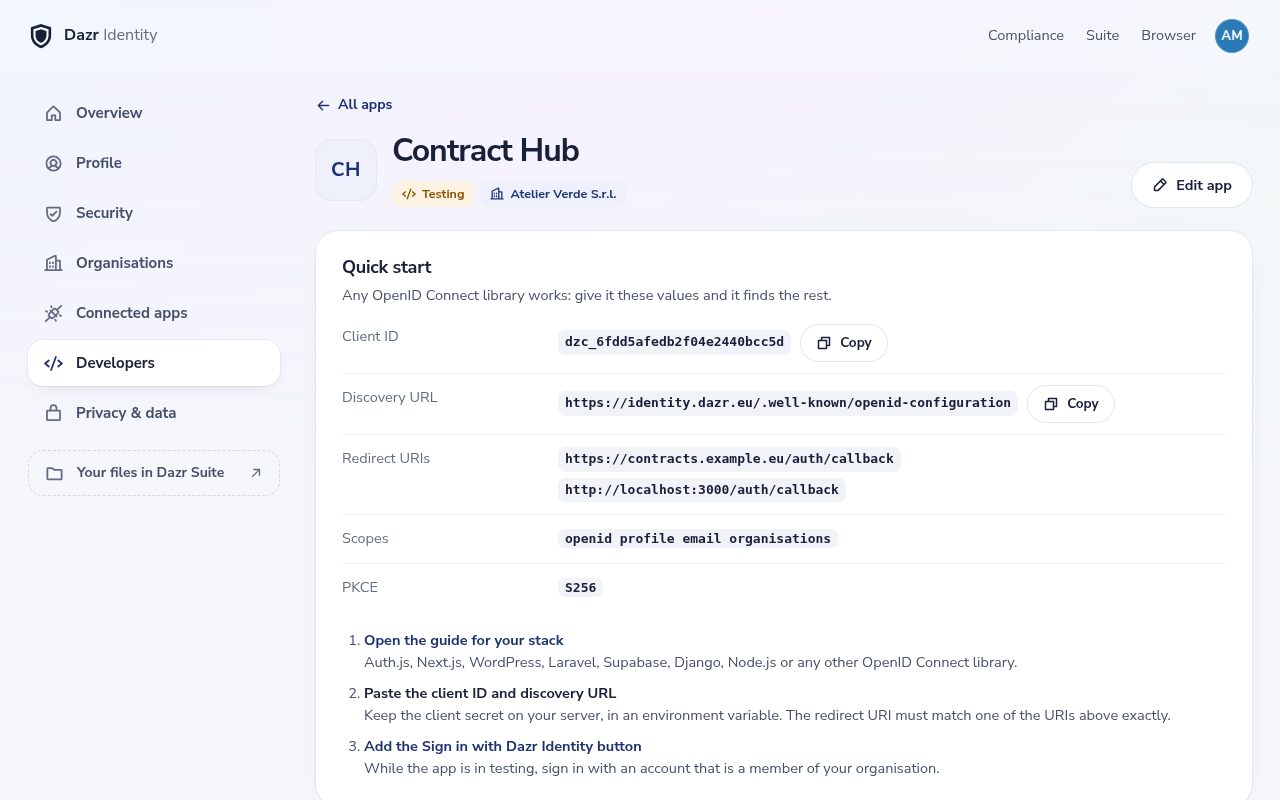
- Apps horen bij een organisatie. Eigenaren en beheerders van de organisatie registreren ze onder Ontwikkelaars.
- Webserver-apps (confidential clients) krijgen een clientgeheim dat één keer wordt getoond. Authenticeer bij het token-endpoint met HTTP Basic (
client_secret_basic) of in de formulierbody (client_secret_post). - Single-page- en mobiele apps (public clients) krijgen geen geheim. Ze sturen
client_idmee en vertrouwen op PKCE. - Redirect-URI’s moeten exact overeenkomen en met
https://beginnen. Zolang de app in de testfase is, werken ookhttp://localhostenhttp://127.0.0.1op elke poort. - Een adres van je privacyverklaring, een support-e-mail en een doel van één regel zijn verplicht: mensen zien ze op het toestemmingsscherm.
Integratiehandleidingen
Elke stack hieronder gebruikt zijn eigen standaardondersteuning voor OpenID Connect. Je hebt drie waarden uit de console nodig: de client-ID, het client secret (alleen voor webserver-apps) en de redirect-URI die je hebt geregistreerd. De rest komt uit het discovery-document.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Elke OpenID Connect-bibliotheek
sub is pairwise: hetzelfde voor elke app van je organisatie, anders voor elke andere organisatie. Hij verandert nooit voor een persoon, een e-mailadres wel. Sla sub op als sleutel van het account en behandel email als contactgegeven.
Elke OpenID Connect-bibliotheek
Staat je stack er niet bij, dan werkt elke OpenID Connect-client. Controleer deze instellingen:
- Issuer
https://identity.dazr.eu, discovery-URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Response type
code(authorization code flow). Geen implicit of hybrid flow. - PKCE is verplicht, met
code_challenge_method=S256. - Scopes:
openidplus alleen wat je nodig hebt uitprofile,email,address,organisationsenoffline_access. Je app moet geregistreerd zijn voor elke scope die hij vraagt. - Redirect-URI: precies zoals geregistreerd in de console, inclusief het pad en een eventuele querystring.
- Clientauthenticatie:
client_secret_basicofclient_secret_postvoor webserver-apps,nonevoor single-page- en mobiele apps. - Handtekening van het ID-token: ES256. Sommige bibliotheken gaan uit van RS256: stel het algoritme in op ES256.
- Gebruik
subals sleutel van het account. Hij is pairwise, per organisatie. - Met
offline_accesssla je na elke refresh het nieuwe refresh token op: ze roteren.
De flow
- Maak een willekeurige
code_verifier(43 tot 128 tekens) en de bijbehorendecode_challenge= base64url(SHA-256(verifier)). Maak een willekeurigestateennonce. Bewaar alle drie in de sessie van de gebruiker. - Stuur door naar het authorization-endpoint met
response_type=code,client_id,redirect_uri,scope(altijd metopenid),state,nonce,code_challengeencode_challenge_method=S256. - De persoon logt zo nodig in en ziet het toestemmingsscherm met de echte gegevens. Na goedkeuring komt de persoon terug op je redirect-URI met
code,stateeniss. Controleer datstateklopt en datissgelijk is aanhttps://identity.dazr.eu. - Doe op je server een POST naar het token-endpoint met
grant_type=authorization_code,code, dezelfderedirect_urien decode_verifier. - Verifieer het ID-token: ES256-handtekening met een sleutel uit de JWKS (op basis van de
kid),iss,aud= je client-ID,expen jenonce. Gebruiksubals sleutel van het account.
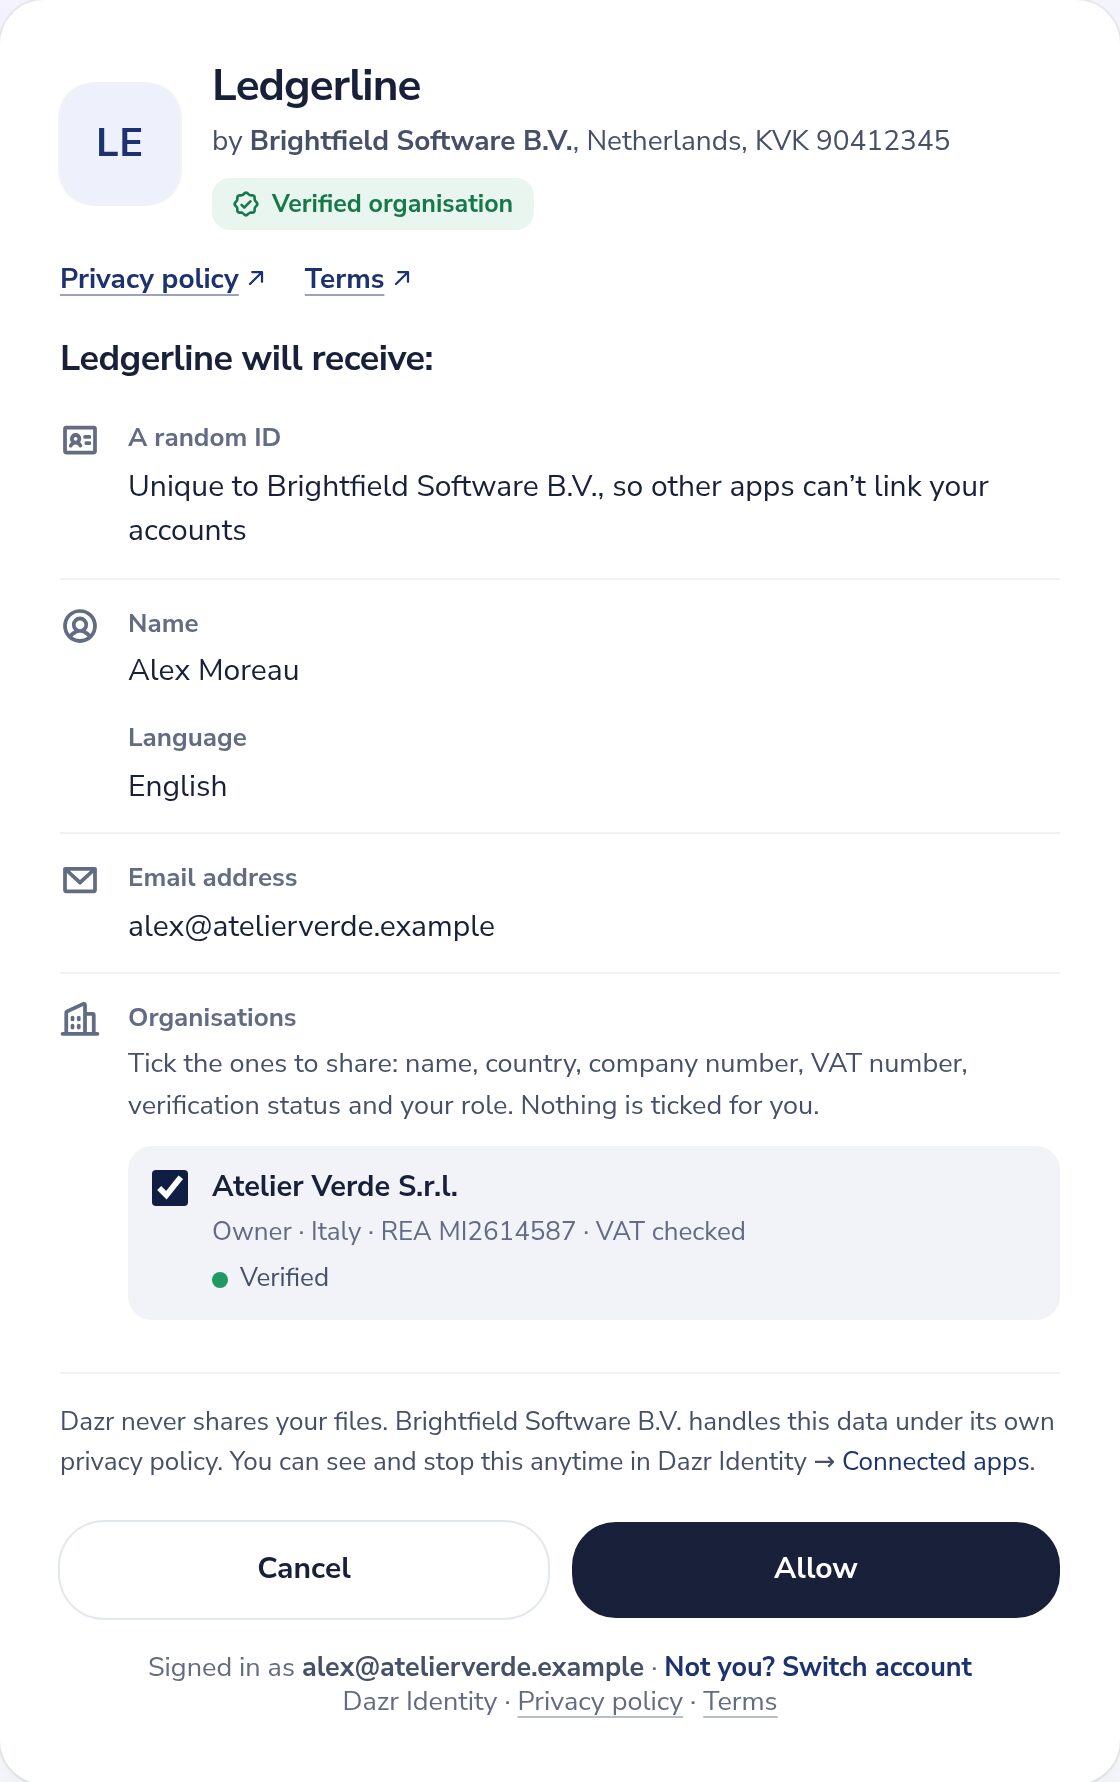
De parameter prompt accepteert none (meteen antwoorden met login_required of consent_required als de persoon iets zou moeten doen), login (de persoon opnieuw laten inloggen) en consent (het toestemmingsscherm tonen, ook als er eerder toestemming was). max_age wordt ondersteund. Onthouden toestemming: heeft de persoon dezelfde scopes eerder goedgekeurd, dan gaat die meteen terug naar je app. Vraag je later om meer, dan toont het toestemmingsscherm alleen wat nieuw is.
Scopes en claims
Vraag alleen om wat je nodig hebt. Buiten deze tabel bestaat niets: geen contacten, geen wachtwoorden. Bestanden lees je alleen via de Dazr Files API, met een eigen scope files.read.
| Scope | Claims |
|---|---|
openid (verplicht) | sub: een willekeurig ID voor de persoon, gelijk voor elke app van je organisatie en anders voor elke andere organisatie |
profile | name (indien ingevuld) en locale |
email | email en email_verified (altijd true) |
address | address (formatted, street_address, locality, region, postal_code, country), alleen als de persoon een adres heeft opgeslagen |
organisations | organisations: de organisaties die de persoon op het toestemmingsscherm aanvinkt, elk met id, name, display_name, website, country, register_number, vat, vat_verified (alleen true als de EU-dienst VIES het btw-nummer heeft bevestigd), verified, verification (zie Geverifieerde organisaties) en role (owner, admin of member) |
offline_access | geen claims; je krijgt ook een refresh token |
Claims staan in het ID-token voor de scopes die de persoon heeft goedgekeurd. Het userinfo-endpoint geeft dezelfde set terug, met de actuele waarden.
Geverifieerde organisaties
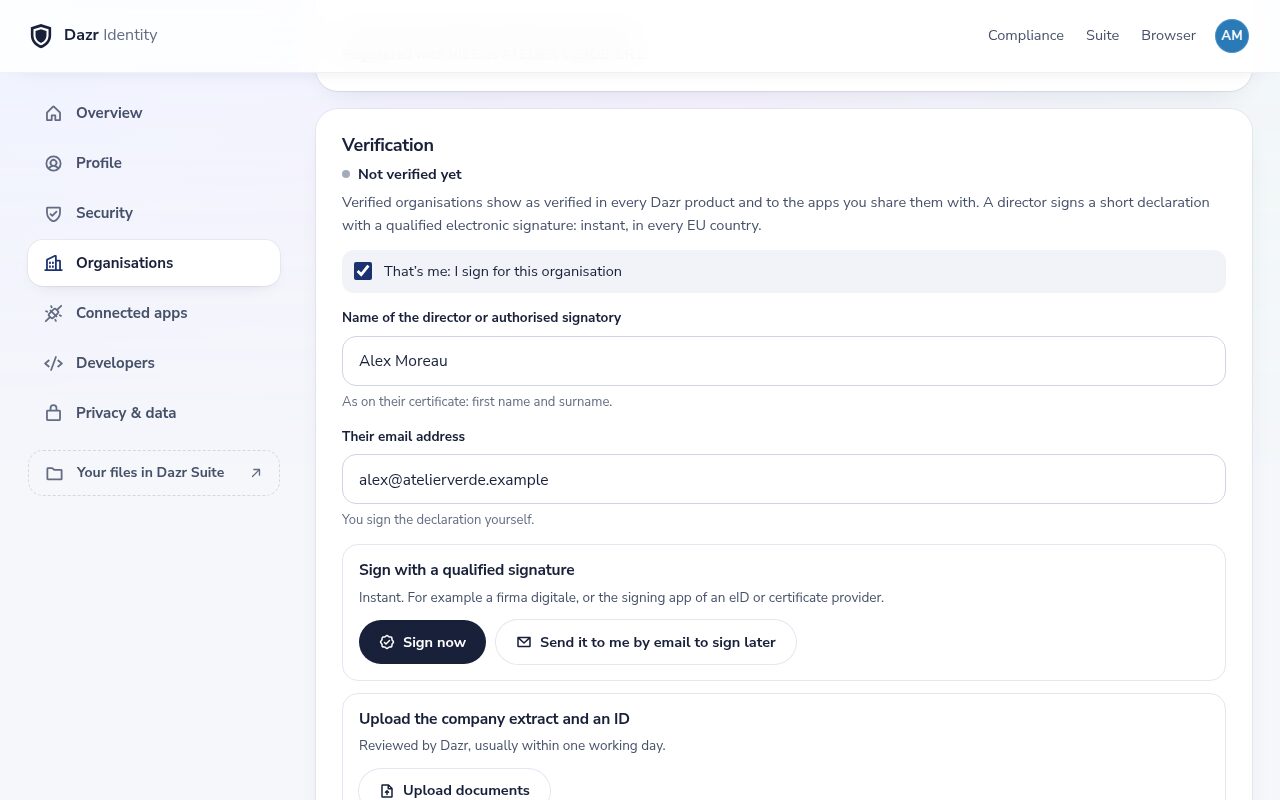
Dazr verifieert een organisatie alleen als officiële bronnen twee dingen aantonen: wie de persoon is, en dat die deze organisatie vertegenwoordigt, met haar naam, registernummer en btw-nummer. Meestal ondertekent de bestuurder een korte verklaring met een gekwalificeerde elektronische handtekening (QES) en voegt het uittreksel uit het handelsregister toe waarop die vermeld staat; met een door het register verzegeld uittreksel, zoals een Italiaanse visura camerale of een Nederlands KVK-uittreksel, is het direct rond, anders beoordeelt Dazr het. Een gekwalificeerde handtekening alleen maakt een organisatie nooit geverifieerd. Elke organisatie in de claim organisations bevat haar huidige verificatie:
| verification.status | Betekenis |
|---|---|
unverified | Niet geverifieerd, of een verificatie is mislukt, verlopen of ingetrokken (bijvoorbeeld nadat de statutaire naam of het registratienummer is gewijzigd). |
pending | De verificatie loopt: de vertegenwoordiger is gevraagd te ondertekenen, het uittreksel uit het handelsregister ontbreekt nog, of Dazr beoordeelt documenten. method zegt welke weg is gestart, bijvoorbeeld qes (de vertegenwoordiger ondertekent de verklaring), qseal, pec, letter, video of documents. |
verified | Geverifieerd. method is qes_org (gekwalificeerde handtekening, het certificaat noemt de organisatie), extract_sealed (gekwalificeerde handtekening of beoordeeld identiteitsbewijs, plus een door het handelsregister verzegeld uittreksel), qes_reviewed (gekwalificeerde handtekening, uittreksel gecontroleerd door Dazr), qseal (het gekwalificeerde elektronische zegel van de organisatie), documents, pec (een code naar het gecertificeerde e-mailadres van de organisatie, PEC, Italië), letter (een code per post naar de statutaire vestiging), video (een videogesprek met Dazr) of extract. authority zegt wat heeft aangetoond dat de persoon de organisatie vertegenwoordigt (zie hieronder), en verified_at is een Unix-tijd. |
Alleen als de status verified is, zegt verification.authority (en authority in webhooks) hoe de band tussen de persoon en de organisatie is aangetoond. Elke verificatie is gedocumenteerd bewijs, één keer gecontroleerd op de vermelde datum. Het is geen garantie voor de kredietwaardigheid of het gedrag van de organisatie, en het laat niet zien wie de eigenaar van de organisatie is.
| verification.authority | Wat het aantoont |
|---|---|
certificate | Gedocumenteerd bewijs dat het verzoek is ondertekend met een gekwalificeerde elektronische handtekening, of verzegeld met een gekwalificeerd elektronisch zegel, waarvan het certificaat de organisatie en haar registernummer noemt. Dazr heeft het certificaat gecontroleerd op de vertrouwenslijsten van de EU en op intrekking. |
register_extract | Gedocumenteerd bewijs dat een bestuurder of wettelijk vertegenwoordiger het verzoek heeft bevestigd, met een gekwalificeerde elektronische handtekening of een identiteitsbewijs dat Dazr heeft gecontroleerd, en dat een door het handelsregister verzegeld uittreksel van hooguit 3 maanden oud hen vermeldt. |
reviewed | Gedocumenteerd bewijs dat een bestuurder of wettelijk vertegenwoordiger het verzoek heeft bevestigd, met een gekwalificeerde elektronische handtekening of een identiteitsbewijs, en dat een medewerker van Dazr een registeruittreksel van hooguit 3 maanden oud heeft gecontroleerd dat hen vermeldt. |
pec | Gedocumenteerd bewijs dat iemand met toegang tot het gecertificeerde e-mailadres van de organisatie (PEC, Italië), zoals vermeld in het handelsregister, het verzoek heeft bevestigd met een eenmalige code. |
letter | Gedocumenteerd bewijs dat iemand met toegang tot de post op de statutaire vestiging het verzoek heeft bevestigd met een eenmalige code die Dazr daar per brief heeft gestuurd. |
video | Gedocumenteerd bewijs dat een medewerker van Dazr in een videogesprek het identiteitsbewijs heeft gezien van de persoon die het verzoek bevestigde, en een officieel uittreksel dat die persoon als bestuurder of wettelijk vertegenwoordiger vermeldt. |
Dezelfde definities staan in de gebruiksvoorwaarden, in artikel 7 van de Ontwikkelaarsvoorwaarden en in elk verificatierapport.
De boolean verified blijft bestaan voor compatibiliteit en is gelijk aan verification.status === 'verified'. Elke organisatie heeft ook een id, dezelfde die webhooks gebruiken.
Als de status pending of verified is, is verification.report_url het adres van het verificatierapport.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role en lidmaatschap worden bij elke tokenvernieuwing en elk user-info-verzoek opnieuw gelezen: na een rolwijziging bevat het volgende antwoord de nieuwe rol, en een organisatie die de persoon heeft verlaten of waaruit die is verwijderd, staat er niet meer in. Koppelt een beheerder van de organisatie je app los, dan blijft de organisatie weg uit tokens die eerder zijn uitgegeven, tot een lid haar bij een nieuwe aanmelding opnieuw met je app deelt. display_name en website zijn null als de organisatie ze niet heeft ingesteld; name is altijd de officiële naam.
Landen en doorlooptijden
Organisaties in de 27 EU-landen, Noorwegen, IJsland, Liechtenstein, Zwitserland en het Verenigd Koninkrijk kunnen verifiëren. De snelste manier hangt af van het land:
| Land | Verificatie van organisaties | Bedrijfsverificatie |
|---|---|---|
| Italië | Direct met een gekwalificeerde handtekening en een door het handelsregister verzegelde visura, of in een paar minuten met een code naar het gecertificeerde e-mailadres (PEC) van het bedrijf | Een visura van hooguit 3 maanden oud, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Nederland | Direct met een gekwalificeerde handtekening en een digitaal gewaarmerkt KVK-uittreksel | Uit het KVK-handelsregister, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Oostenrijk, België | Direct met een gekwalificeerde handtekening en een door het handelsregister verzegeld uittreksel | Een officieel uittreksel van hooguit 3 maanden oud, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Noorwegen, Denemarken, Finland, Frankrijk, Polen, Tsjechië | Direct met een gekwalificeerde handtekening waarvan het certificaat de organisatie noemt; anders een uittreksel en een ID, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag | Uit het online handelsregister, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Verenigd Koninkrijk | Een uittreksel en een ID, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag | Uit Companies House, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Alle andere ondersteunde landen | Direct met een gekwalificeerde handtekening waarvan het certificaat de organisatie noemt; anders een uittreksel en een ID, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag | Een officieel uittreksel van hooguit 3 maanden oud, gecontroleerd door een medewerker van Dazr, meestal binnen één werkdag |
| Overal | Een code per post (€ 100 excl. btw, 3 tot 10 werkdagen) of een videogesprek (€ 200 excl. btw) | Een videogesprek (€ 200 excl. btw) als de vertegenwoordiger geen telefooncamera heeft |
De tijden zijn gebruikelijk, niet gegarandeerd. Automatisch betekent dat gedocumenteerde regels beslissen als elke controle duidelijk is; is er een niet duidelijk, dan kijkt een medewerker van Dazr mee, meestal binnen één werkdag. De hulppagina voor wie moet verifiëren zegt per land welk registeruittreksel je nodig hebt.
Geverifieerde organisatie vereisen
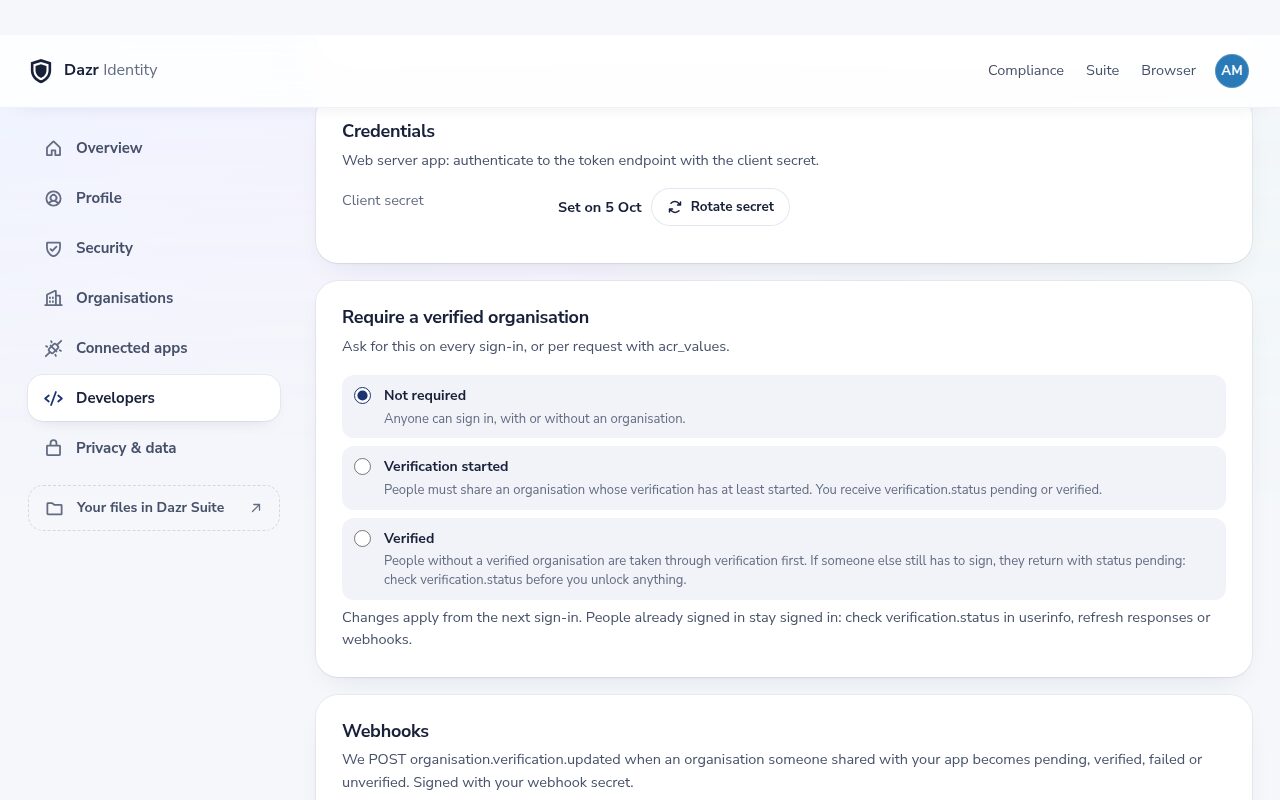
Zet in de console Geverifieerde organisatie vereisen op Verificatie gestart of Geverifieerd, of vraag het per verzoek met acr_values=urn:dazr:org:verification-started of acr_values=urn:dazr:org:verified (de strengste van de twee geldt). Je app moet ook de scope organisations aanvragen.
Wie geen geschikte organisatie heeft, doorloopt dat in dezelfde inlog: de naam, de organisatie (met het btw-nummer gecontroleerd in VIES) en dan de verificatie. Diegene kan direct ondertekenen, de verklaring naar zichzelf laten mailen of iemand anders noemen die tekent. Daarna vinkt diegene de organisatie aan op het toestemmingsscherm (alleen geschikte organisaties zijn aan te vinken) en komt terug op je redirect-URI.
Moet iemand anders nog tekenen, dan komt de persoon terug met status pending, ook als je om Geverifieerd vroeg: je ontvangt een code, de claim zegt pending en de acr van het ID-token is urn:dazr:org:verification-started in plaats van urn:dazr:org:verified. Baseer toegang altijd op verification.status, nooit op het feit dat inloggen lukte. Met prompt=none krijg je interaction_required als niet aan de eis wordt voldaan.
Wijzigingen van de instelling gelden vanaf de volgende inlog. Wie al is ingelogd, wordt niet uitgelogd: refresh-antwoorden, het userinfo-endpoint en webhooks bevatten altijd de actuele status, dus gebruik die om te reageren op bestaande sessies.
Webhooks
Voeg in de console een webhook-URL (https) toe. Je ziet het ondertekensecret één keer; je kunt het vervangen. Dazr stuurt organisation.verification.updated wanneer een organisatie die een van je gebruikers met je app deelde pending, verified, failed of unverified wordt. Apps die een organisatie nooit via toestemming ontvingen, horen er nooit iets over.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status is pending, verified, failed of unverified. subjects zijn de sub-waarden, bij jouw app, van de mensen die deze organisatie ermee deelden. Controleer de handtekening voordat je de inhoud vertrouwt:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Antwoord binnen 8 seconden met een 2xx. Anders probeert Dazr het opnieuw na ongeveer 5 minuten, 30 minuten, 2, 6, 12 en 24 uur, en markeert de aflevering daarna als mislukt. Elke poging heeft hetzelfde Dazr-Delivery-ID, dus negeer dubbele. De console toont recente afleveringen, kan er een opnieuw sturen en kan een testevent sturen (webhook.test). Het userinfo-endpoint pollen werkt ook.
Organisaties en rollen in je app
Koppel in een portaal voor zakelijke klanten elke Dazr-organisatie aan een klantaccount (een tenant) in je app, en de rol van de persoon in die organisatie aan een rol in je app.
- Vraag de scope
organisationsaan. Elke organisatie die iemand aanvinkt, komt binnen met haarid,role(owner,adminofmember) enverification. - Koppel de tenant aan
organisations[].id, nooit aan de naam of het btw-nummer: die kunnen veranderen. - Koppel de rol, bijvoorbeeld
ownerenadminaan je beheerdersrol enmemberaan je gebruikersrol. Lees hem opnieuw bij elke inlog en elke tokenvernieuwing: rollen veranderen en mensen vertrekken. - Ontgrendel zakelijke functies alleen als
verification.statusgelijk is aanverified, ofkyb.statusaanapprovedwaar je bedrijfsverificatie nodig hebt.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Met Keycloak
Als Keycloak Dazr Identity brokert (zie de Keycloak-handleiding), voeg dan mappers toe op het tabblad Mappers van de identity provider, met sync mode Force. Keycloak leest deze paden uit het user info-antwoord, en een pad kan één positie in een lijst noemen: organisations[0] is de eerste organisatie die iemand heeft aangevinkt. Voor een portaal met één klantaccount per persoon is dat genoeg; werken mensen voor meerdere organisaties, laat ze er dan één aanvinken of lees de hele lijst in je app.
| Type mapper | Claim | Resultaat |
|---|---|---|
| Attribute Importer | organisations[0].id | Gebruikersattribuut dazr_org_id: de tenantsleutel |
| Attribute Importer | organisations[0].name | Gebruikersattribuut dazr_org_name |
| Claim to Role | organisations[0].role, claimwaarde owner | Realm- of clientrol tenant_admin |
| Claim to Role | organisations[0].role, claimwaarde admin | Realm- of clientrol tenant_admin |
| Claim to Role | organisations[0].role, claimwaarde member | Realm- of clientrol tenant_user |
| Claim to Role | organisations[0].verification.status, claimwaarde verified | Rol verified_business |
Voeg daarna een mapper van het type User Attribute voor dazr_org_id toe aan de client scope van je app in Keycloak, zodat je app de tenantsleutel krijgt in de eigen tokens van Keycloak, naast de rollen.
Bedrijfsverificatie (KYB)
Bedrijfsverificatie, vaak KYB genoemd (know your business), is het hogere zekerheidsniveau boven organisatieverificatie. Het voegt het handelsregister toe, een ID-controle met live selfie voor de persoon die voor het bedrijf handelt (de vertegenwoordiger), en screening van het bedrijf en de vertegenwoordiger op sanctielijsten en lijsten van politiek prominente personen (PEP). Uiteindelijk belanghebbenden horen er niet bij.
Het kost eenmalig € 25 excl. btw per organisatie. De organisatie betaalt, of je app betaalt voor haar klanten uit prepaidtegoed. Stopt het voordat er een ID is gecontroleerd, dan wordt de betaling volledig terugbetaald.
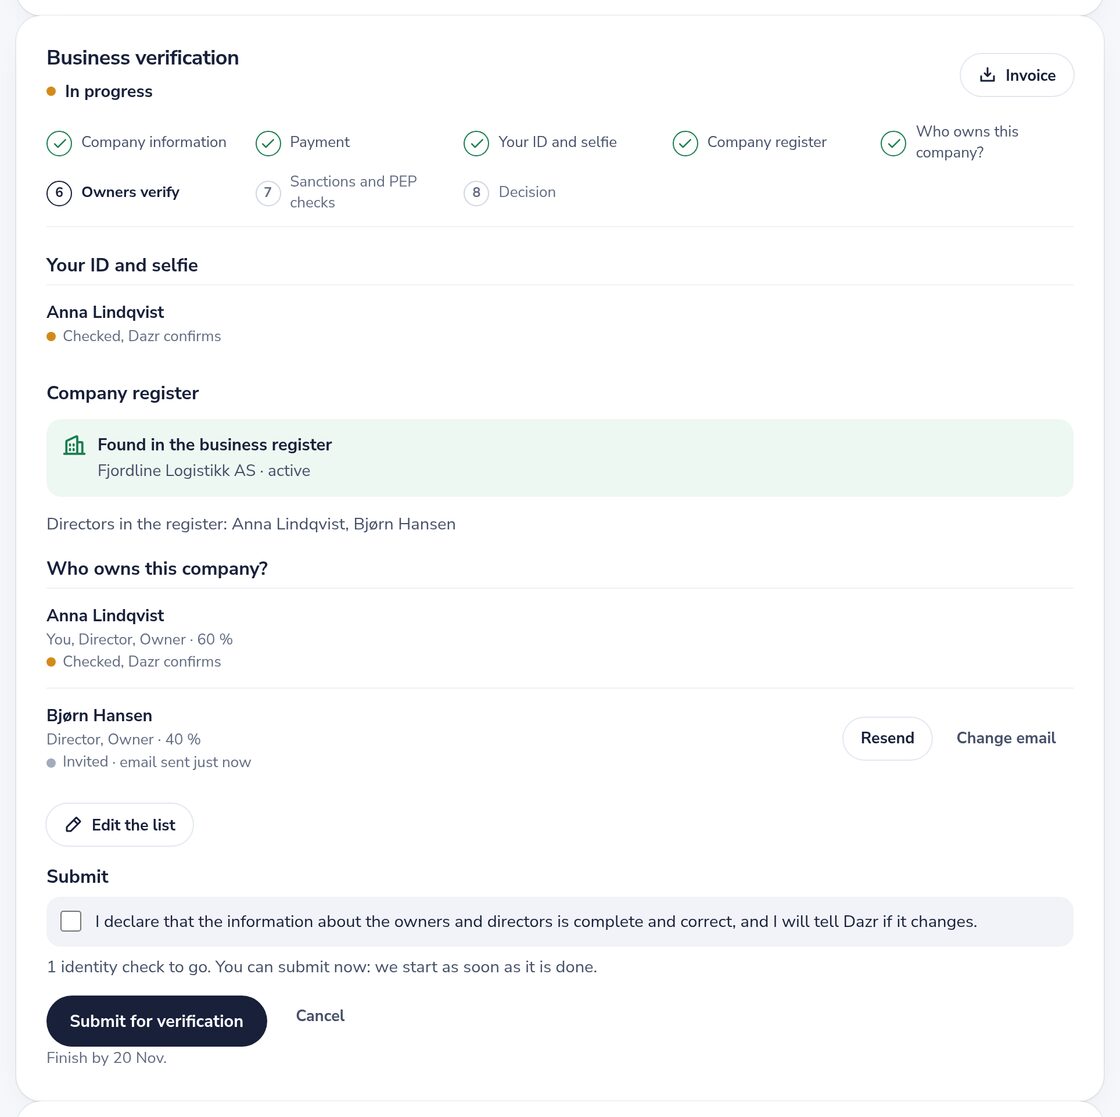
- Bedrijfsgegevens. De rechtsvorm, en het registernummer en de statutaire zetel uit de juridische gegevens van de organisatie, bevestigd door degene die de verificatie start.
- Betaling. € 25 excl. btw via Mollie, met een factuur op de organisatiepagina. Betaalt je app uit haar prepaidtegoed, dan slaat de organisatie deze stap over.
- ID en selfie. Wie de verificatie start, is bestuurder of wettelijk vertegenwoordiger, of noemt er een; die krijgt een link per e-mail met een eenmalige code (14 dagen geldig, herinneringen na 2 en 7 dagen), bevestigt de eigen rol en kan een volmacht toevoegen. De vertegenwoordiger maakt één foto van een paspoort (de pagina met de foto), identiteitskaart of verblijfsvergunning (de voorkant) en één selfie recht van voren, live met de camera op de pagina; uploaden kan niet. Een AI-model leest het document; Dazr controleert de datums en de naam, en bij een paspoort de machineleesbare zone (controlecijfers volgens ICAO 9303). Een beoordelaar van Dazr vergelijkt de selfie met de foto op het document. Op een computer toont de stap een QR-code die de opname naar een telefoon brengt, en de computer gaat vanzelf verder. Zonder telefooncamera kan de vertegenwoordiger in plaats daarvan een videogesprek met Dazr boeken (€ 200 excl. btw, volledig terugbetaald als Dazr afzegt of geen tijd aanbiedt).
- Controle in het handelsregister. Naam, status en bestuurders uit het officiële register waar dat online is (Noorwegen, Denemarken, Finland, Frankrijk, Nederland, Polen, Tsjechië en het Verenigd Koninkrijk), anders uit een officieel uittreksel van hooguit 3 maanden oud, dat Dazr automatisch uitleest.
- Controle op sancties en PEP. Het bedrijf en de vertegenwoordiger op de sanctielijsten van de EU, de VN en OFAC en op politiek prominente personen. Is de PEP-database niet beschikbaar, dan geeft een zoekopdracht op alleen de naam in Wikidata een aanwijzing. De PEP-uitkomst staat in de claim en het rapport en houdt de goedkeuring nooit tegen.
- Besluit. Een beoordelaar van Dazr vergelijkt de selfie met de foto op het document en beslist, met de uitkomsten van de vastgelegde risicoregels: die laten zien wanneer de ID-controle mislukt, een naam op een sanctielijst staat, het register de vertegenwoordiger niet vermeldt of het bedrijf niet bevestigd is. De beoordelaar kan goedkeuren, met een reden afwijzen, de organisatie om meer informatie vragen of een controle opnieuw uitvoeren, meestal binnen één werkdag. Gevallen met een hoog risico hebben twee beoordelaars nodig. Geen enkel geval wordt automatisch afgewezen.
Goedgekeurde organisaties worden elke dag opnieuw getoetst aan de sanctielijsten en elke 30 dagen op PEP-status. Een nieuwe treffer op een sanctielijst zet de verificatie terug in beoordeling; een nieuwe PEP-treffer wordt gemarkeerd en de verificatie blijft goedgekeurd. In beide gevallen hoort je app ervan.
Een goedgekeurde bedrijfsverificatie is gedocumenteerd bewijs dat een bestuurder of wettelijk vertegenwoordiger, van wie het identiteitsbewijs en een live selfie zijn gecontroleerd, het verzoek heeft bevestigd, dat het handelsregister of een officieel uittreksel van hooguit 3 maanden oud het bedrijf laat zien, en dat het bedrijf en die persoon zijn gescreend op sanctielijsten en lijsten van politiek prominente personen. Uiteindelijk belanghebbenden worden niet gecontroleerd.
De kyb-claim
Elke organisatie in de claim organisations bevat kyb, en verification.assurance_level vat beide niveaus samen: none, basic (organisatie geverifieerd) of kyb (bedrijfsverificatie goedgekeurd).
| kyb.status | Betekenis |
|---|---|
none | Geen bedrijfsverificatie, of de laatste is geannuleerd of verlopen. |
in_progress | Gestart: de organisatie doorloopt de stappen. |
in_review | Ingediend en in beoordeling bij Dazr, of terug in beoordeling na een nieuwe treffer bij de screening. |
approved | Goedgekeurd. Alleen dan bevat de claim verified_claims. |
rejected | Niet goedgekeurd. De organisatie kan een nieuwe starten. |
Na goedkeuring volgt verified_claims het formaat van OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners is altijd not_verified: bedrijfsverificatie gaat over het bedrijf en de persoon die ervoor handelt, niet over wie het bezit. started_by_representative geeft aan of de persoon die de verificatie startte ook de vertegenwoordiger is van wie de ID is gecontroleerd, of deze per e-mail heeft uitgenodigd. De claim bevat nooit namen, geboortedatums of documentgegevens. Die staan in het auditrapport, dat je app kan ophalen voor organisaties die met haar zijn gedeeld.
Bedrijfsverificatie vereisen
Zet in de console Geverifieerde organisatie vereisen op Bedrijfsverificatie (KYB), of vraag het per verzoek met acr_values=urn:dazr:org:kyb. Wie het nog niet heeft, doorloopt alle stappen in dezelfde inlog, één scherm per keer, en gaat door naar je app zodra Dazr het heeft goedgekeurd; tot dan krijgt die persoon een e-mail bij goedkeuring en logt opnieuw in. De acr van het ID-token is pas urn:dazr:org:kyb als een organisatie is goedgekeurd, dus controleer altijd kyb.status === 'approved' voordat je iets vrijgeeft dat het nodig heeft.
Webhooks voor bedrijfsverificatie
Hetzelfde event organisation.verification.updated wordt verstuurd wanneer de status van de bedrijfsverificatie verandert, ook na een nieuwe screening. De data bevat daarnaast:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Bedrijfsverificatie op zichzelf
Een organisatie kan bedrijfsverificatie ook zelf starten, op https://identity.dazr.eu/verify/business?org=…, gelinkt vanaf haar pagina in Dazr Identity, zonder dat een app erom vraagt. De uitkomst is dezelfde: één verificatie per organisatie, waarop elke app waarmee ze de organisatie deelt kan vertrouwen. Afbeeldingen van identiteitsbewijzen en selfies worden 30 dagen na het besluit verwijderd; de uitkomsten en het rapport worden 5 jaar na het einde van de verificatie bewaard, zoals de regels tegen witwassen vereisen.
Hoe het besluit wordt genomen
Een beoordelaar van Dazr beslist over elke bedrijfsverificatie, meestal binnen één werkdag, en vergelijkt de selfie met de foto op het document. De beoordelaar kijkt extra goed als een van deze punten geldt:
- De identiteitscontrole is mislukt of onzeker. Het gezicht komt niet overeen met de foto op het document, de selfie toont niet één duidelijk gezicht recht van voren, het document is niet met genoeg zekerheid te lezen, toont tekenen van vervalsing of van een scherm, is verlopen of hoort bij iemand onder de 18, of de naam op het identiteitsbewijs wijkt af van die van de vertegenwoordiger.
- Een sanctietreffer. Een naam komt overeen met de sanctielijsten van de EU, de VN of OFAC, op of boven de drempel, of de sanctiescreening kon niet draaien.
- Geen bevoegdheid. Het register of het officiële uittreksel noemt bestuurders, en de persoon op het identiteitsbewijs is geen van hen.
- Het bedrijf is niet bevestigd. Het register kent geen bedrijf met dit nummer, het is niet actief, de statutaire naam wijkt af, of er is geen passend uittreksel.
Al het andere wordt vastgelegd en blokkeert de goedkeuring nooit. Een mogelijke politiek prominente persoon (PEP) wordt gemarkeerd als screening.pep possible_match in de claim en het rapport; is de PEP-database niet beschikbaar, dan staat er indication_only of not_screened. Noemt het register geen bestuurders, dan is authority declared_by_representative. Beslis zelf of je verscherpt cliëntenonderzoek nodig hebt.
Landen zonder online register
In landen zonder live register, zoals Italië, Duitsland, Spanje of België, uploadt de organisatie een officieel uittreksel (een visura camerale, een Handelsregisterauszug, een nota simple). Dazr leest het automatisch en controleert de bedrijfsnaam, het registernummer, de datum (hooguit 3 maanden oud) en de genoemde bestuurders. Klopt het, dan volgt goedkeuring zoals bij een live register; klopt het niet of is het uittreksel onleesbaar, dan gaat het naar een beoordelaar. Bij een verzegeld uittreksel wordt ook het zegel van het register gecontroleerd.
PEP, bevoegdheid en markeringen in de claim
Veld in verified_claims.claims | Betekenis |
|---|---|
screening.pep | no_match_found, possible_match (gemarkeerd, blokkeert niet), indication_only (alleen een zoekopdracht op naam in Wikidata) of not_screened. |
authority | Waaruit bleek dat de vertegenwoordiger mag handelen: register, extract, dazr_verification of declared_by_representative. |
flags | Aanwezig als er iets te bekijken is: pep_possible_match, high_risk_country. |
Verificatierapporten voor audits
Voor elke organisatie die met je app is gedeeld, kun je een rapport ophalen van hoe en wanneer Dazr haar heeft geverifieerd, voor je auditdossier. Het bestaat zolang de organisatie geverifieerd is, en zolang haar verificatie loopt, met wat er tot dan toe is gedaan.
- De organisatie: naam, land, registratienummer, btw-nummer en statutair adres.
- De verificatie: status, methode, bevoegdheid, en wanneer ze is aangevraagd, ondertekend en geverifieerd.
- Het bewijs: bij een gekwalificeerde handtekening of zegel de naam van de ondertekenaar zoals op het certificaat, de uitgever, het serienummer, de geldigheid en de SHA-256-vingerafdruk van het certificaat, de gekwalificeerde status (QC-statements, verlener en dienst uit de EU-vertrouwenslijst, met het volgnummer en de uitgiftedatum van de lijst), het tijdstip van ondertekening en de intrekkingscontrole. Bij een door het register verzegeld uittreksel wie het verzegelde, wanneer, en wat overeenkwam: naam, registratienummer, btw-nummer, bestuurder. Het resultaat van VIES. Bij een PEC-code, een brief of een videogesprek de datums en de controles die een beoordelaar van Dazr afvinkte, getoond als “Dazr reviewer” met een interne ID.
- Voor je dossier: de SHA-256-vingerafdruk van elk bewijsbestand, een document-ID, wanneer het rapport is aangemaakt, en een korte uitleg van elke methode en van wat bevoegdheid betekent.
Een rapport bevat nooit afbeeldingen of nummers van identiteitsbewijzen, eenmalige codes, het PEC-adres, e-mailadressen of een ander adres dan het statutaire adres.
Voorbeeldrapporten
Twee voorbeeldrapporten met een verzonnen organisatie en verzonnen personen, zodat je complianceteam ziet wat je ontvangt. Ze zijn ondertekend met een voorbeeldsleutel, niet met de sleutels van Dazr: controleer ze met de openbare voorbeeldsleutel hieronder, nooit met de JWKS van productie.
- Organisatieverificatie (gekwalificeerde handtekening): pdf, ondertekende JSON (JWS)
- Bedrijfsverificatie: pdf, ondertekende JSON (JWS)
- De openbare voorbeeldsleutel (JWKS)
Een rapport ophalen
Authenticeer met je client-ID en clientgeheim, net als bij het token-endpoint: HTTP Basic (client_secret_basic) of de formulierbody van een POST (client_secret_post). Zet het geheim nooit in de URL. Gebruik de id van de organisatie uit de claims of webhooks, of gewoon de verification.report_url die ze meesturen.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Betekenis |
|---|---|
org | De id van de organisatie. |
format | pdf (standaard) of jws, dezelfde gegevens als ondertekende JSON. |
lang | Taal van de PDF: en (standaard), nl, it, de, fr, es of pl. |
doc | In plaats van het rapport: declaration, de ondertekende verklaring van de bestuurder (alleen bij een gekwalificeerde handtekening of zegel), of extract, het uittreksel uit het handelsregister. |
Alleen organisaties die minstens één van je gebruikers via toestemming met je app heeft gedeeld, kunnen worden opgehaald. Elke andere organisatie geeft 404, net als een organisatie die niet bestaat of geen verificatie heeft; een verkeerd clientgeheim geeft 401. Apps zonder clientgeheim kunnen geen rapporten ophalen. Downloads zijn begrensd, en elke download verschijnt met de naam van je app in de activiteit van de organisatie, voor haar beheerders. In de console toont de pagina van je app de gekoppelde organisaties met dezelfde downloads.
De ondertekende JSON controleren
Met format=jws krijg je een compacte JWS (ES256, header typ dazr-verification-report+jwt), ondertekend met dezelfde sleutels als ID-tokens. De claims zijn iss, iat, jti (de document-ID), sub (de id van de organisatie), aud (je client-ID) en report, de gegevens. De PDF bevat dezelfde JWS op de laatste pagina en in de metadata (DazrVerificationReport), zodat ook een PDF offline te controleren is.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Een auditor de handtekening laten controleren
Bij een gekwalificeerde handtekening of zegel geeft doc=declaration de ondertekende verklaring precies zoals die is geüpload: een ondertekende PDF (PAdES) of een .p7m-bestand (CAdES). Een auditor kan die zelfstandig valideren met de DSS-demovalidator van de Europese Commissie: upload het bestand, laat het standaardvalidatiebeleid staan en start de validatie. Het resultaat toont of de handtekening gekwalificeerd is (QESig, of QESeal bij een zegel), wie ondertekende, en de verlener van vertrouwensdiensten uit de EU-vertrouwenslijst. doc=extract geeft het uittreksel uit het handelsregister; een door het register verzegeld uittreksel valideer je op dezelfde manier.
Het rapport is bewijs voor je auditdossier. Gereguleerde ondernemingen blijven zelf verantwoordelijk voor hun eigen klantonderzoek.
Dazr bewaart de ondertekende verklaring, het uittreksel en de rapportgegevens zolang de organisatie geverifieerd is en 5 jaar nadat haar verificatie eindigt of de organisatie wordt verwijderd. Bewaar zelf kopieën zo lang als jouw regels voorschrijven.
Sleutels voor oude rapporten
Rapporten worden ondertekend met dezelfde sleutels als ID-tokens, en die sleutels wisselen. Elke sleutel die ooit een rapport ondertekende, blijft gepubliceerd op https://identity.dazr.eu/oauth/jwks/archive, met dazr_status current, previous of retired, tot minstens 5 jaar na het laatste gebruik. Controleer een oud rapport met het archief als de kid niet meer in de JWKS staat.
Identiteitsverificatie (KYC)
Zet in de console Identiteitsverificatie toestaan als een aanmelding erom vraagt aan en vraag dan om een geverifieerde persoon met acr_values=urn:dazr:person:kyc. Of vink Identiteitsverificatie vereisen bij elke aanmelding aan. Zonder een van beide instellingen wordt de acr-waarde genegeerd en wordt er niets in rekening gebracht. Er is geen extra scope nodig. Tijdens het aanmelden maakt de persoon op zijn telefoon een live foto van zijn ID en één selfie; een computer toont een QR-code. Dazr leest het document, vergelijkt de gezichten en controleert de naam op de sanctielijsten van de EU, de VN en OFAC. Een medewerker van Dazr beoordeelt elke controle, meestal binnen één werkdag.
Elke verificatie kost € 1,50 excl. btw, uit het tegoed van je organisatie. De persoon betaalt nooit. Een verificatie blijft 12 maanden geldig. Als een andere app erom vraagt, geeft de persoon toestemming op een toestemmingsscherm in plaats van nieuwe foto’s te maken, en betaalt die app € 1,50, één keer per verificatie. Vraagt je app opnieuw met prompt=consent, of meldt iemand zich aan met een verificatie die je app al heeft ontvangen, dan is dat gratis.
Het ID-token en de user info bevatten de claim kyc, en acr is urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status is no_match, of cleared_by_review als een naam op een lijst leek en een beoordelaar vaststelde dat het niet deze persoon is. Afbeeldingen en nummers van documenten worden nooit gedeeld. Na 12 maanden zegt de claim "verified": false: vraag het opnieuw.
interaction_required: metprompt=none, als de persoon nog moet verifiëren of toestemming moet geven.temporarily_unavailable: je tegoed kan niet betalen. De persoon ziet dat je app hem nu niet kan verifiëren, en je beheerders krijgen een e-mail.access_denied: de persoon heeft geannuleerd, of een beoordelaar moet nog beslissen.
Verificaties zijn echt en worden in rekening gebracht, ook terwijl je app in de testfase is.
Tegoed
Je organisatie kan de bedrijfsverificatie van je klanten betalen. Open in de console je app en vink Wij betalen de bedrijfsverificatie van onze klanten aan. De prijs gaat van het tegoed van je organisatie: één tegoed voor alle apps van de organisatie en voor betaalde Dazr-API’s. Een verificatie kost € 25 excl. btw. Is het tegoed te laag, dan betaalt je klant zoals gewoonlijk en krijgen je beheerders een e-mail.
Je app betaalt alleen bij een aanmelding die om bedrijfsverificatie vraagt, en één keer per klantorganisatie. Wat een app per dag betaalt voor identiteits- en bedrijfsverificatie heeft een limiet: € 250 excl. btw, tenzij je dat in de console wijzigt onder Daglimiet voor verificaties. Is die bereikt, dan worden tot de volgende dag nieuwe identiteitsverificaties geweigerd, betalen je klanten hun bedrijfsverificatie zelf en krijgen je beheerders een e-mail.
- Identiteitsverificatie. € 1,50 per verificatie, en telkens als een verificatie met een andere app wordt gedeeld. Bonustegoed kan ervoor betalen.
- Stortingen. Vanaf € 100, via Mollie, alleen voor bedrijven: je organisatie moet geverifieerd zijn of een btw-nummer hebben dat VIES bevestigt. Je krijgt een factuur met btw.
- Bonustegoed. +10% vanaf € 1.000, +20% vanaf € 5.000 en +40% vanaf € 10.000. Het tegoed toont betaald tegoed en bonustegoed; betaald tegoed wordt eerst gebruikt.
- Niet terugbetaalbaar. Stortingen op het tegoed worden niet terugbetaald en nooit uitgekeerd: ze kunnen alleen worden gebruikt voor betaald gebruik van Dazr-API’s, zoals bedrijfsverificatie. Bonustegoed heeft geen geldwaarde.
- Teruggave. Een verificatie die wordt geannuleerd vóór een identiteitscontrole, zet de prijs terug op het tegoed. Een terugboeking (chargeback) haalt de storting en de bonus terug; een tegoed onder nul pauzeert betaald gebruik tot de volgende storting.
- Grootboek. Elke storting, bonus, afschrijving en teruggave, met het lopende saldo, in de console en als CSV.
Testmodus
Zolang je app niet live is, geeft een bedrijfsverificatie die start vanuit een aanmelding bij die app een testuitkomst. Er is geen betaling, geen foto van een identiteitsbewijs en geen beoordelaar, en de echte verificatie van de organisatie verandert niet. De laatste vier cijfers van het registernummer of btw-nummer van de organisatie bepalen de uitkomst:
| Laatste vier cijfers | Uitkomst | kyb.status |
|---|---|---|
0001 of elk ander nummer | Goedgekeurd | approved |
0002 | Niet goedgekeurd | rejected |
0003 | Naar een beoordelaar | in_review |
0004 | Sanctietreffer | in_review |
0005 | Verlopen | none |
Testuitkomsten bevatten test: true in de claim, de webhook en het rapport, en alleen jouw app ziet ze zolang die niet live is. Registernummers zijn uniek op Dazr, dus gebruik je eigen nummer, bijvoorbeeld een Nederlands KVK-nummer als 1234 0002. In de console kun je ook voor elke uitkomst een testwebhook sturen.
Tokens en geldigheid
| Token | Geldigheid en regels |
|---|---|
| Autorisatiecode | 60 seconden, eenmalig, gekoppeld aan je client, redirect-URI en PKCE-challenge. Een code die twee keer wordt gebruikt, trekt de tokens in die ermee zijn uitgegeven. |
| Access token | 10 minuten. Een ondertekende JWT (ES256, typ at+jwt) met aud = je client-ID. Stuur hem mee als Authorization: Bearer. |
| ID-token | 10 minuten. ES256, met iss, sub, aud, exp, iat, auth_time, nonce en amr waar bekend. |
| Refresh token | Alleen met offline_access. Wordt bij elk gebruik vervangen: sla altijd de nieuwe op. Wie een oude refresh token opnieuw stuurt, trekt de hele inlogsessie in. Verloopt na 30 dagen zonder gebruik en na hooguit 180 dagen. |
Ondertekeningssleutels worden vervangen. Kies de sleutel altijd op kid uit de JWKS en haal de JWKS opnieuw op als je een onbekende kid ziet.
Hoe de persoon zich aanmeldde
De amr in het ID-token (RFC 8176) zegt hoe de persoon zich aanmeldde: ["otp"] voor een eenmalige code per e-mail, ["hwk", "user"] voor een passkey met gebruikersverificatie, en ["fed"] voor Google of Microsoft.
Taal
Stuur ui_locales mee met het autorisatieverzoek, bijvoorbeeld ui_locales=de-AT de en. De eerste taal die Dazr ondersteunt, wordt gebruikt voor de aanmeld- en toestemmingsschermen. De ondersteunde talen staan in ui_locales_supported in het discovery-document.
De sign-scope
De scope sign in het discovery-document is alleen voor de Dazr Sign API. Daarmee kan een app namens de persoon documenten ter ondertekening versturen; je zet hem aan in het Dazr Sign-portaal. Inloggen met Dazr Identity heeft hem niet nodig.
Dazr Files API en WebDAV (alleen lezen)
Met de Dazr Files API kan je app bestanden uit Dazr Files tonen en downloaden, bijvoorbeeld om er een back-up van te maken. Hij is alleen-lezen: geen enkel verzoek kan iets uploaden, wijzigen, verplaatsen, delen of verwijderen. Zet hem aan voor je app in de console, op de pagina van je app onder Dazr Files API. Hij gebruikt dezelfde app, client-ID en hetzelfde geheim als Inloggen met Dazr Identity, en dezelfde toegangstokens.
Er zijn twee manieren. Een eigenaar of beheerder van een organisatie keurt je app goed voor de gedeelde bestanden van de organisatie, en je server krijgt dan tokens zonder een persoon (het beste voor onbeheerde back-ups). Of een persoon geeft je app toestemming met de scope files.read, en je app leest de eigen bestanden van die persoon.
De volledige referentie, met elk endpoint, voorbeelden, fouten, limieten, de wijzigingenfeed en WebDAV-instellingen voor rclone en Synology, staat in de Dazr Files API-documentatie.
Organisatie-instellingen die het aanmelden beïnvloeden
- Leden moeten passkeys gebruiken. Eigenaren en beheerders kunnen dit aanzetten. Leden melden zich dan met een passkey aan bij elke app die om de scope
organisationsvraagt; een aanmelding met een e-mailcode, Google of Microsoft wordt teruggestuurd om met een passkey aan te melden, enprompt=noneantwoordtlogin_required. - Geverifieerd e-maildomein. Een organisatie bewijst haar e-maildomein met een DNS-record. Als de organisatie het toestaat, krijgen mensen die zich aanmelden met een adres op dat domein het aanbod om lid te worden, direct of nadat een beheerder het goedkeurt. Een geverifieerd domein verifieert de organisatie zelf niet en staat niet in de claims.
Fouten
Zolang je client-ID en redirect-URI geldig zijn, komen fouten terug op je redirect-URI als error, error_description, state en iss: bijvoorbeeld invalid_request (zoals ontbrekende of plain PKCE), invalid_scope, unsupported_response_type, access_denied (de persoon heeft geannuleerd, of de app is in de testfase en de persoon is geen lid), login_required, consent_required en interaction_required (met prompt=none, als een vereiste geverifieerde organisatie ontbreekt). Bij een onbekende client of een niet-geregistreerde redirect-URI toont Dazr een foutpagina en stuurt nooit door. Het token-endpoint antwoordt met JSON-fouten zoals invalid_client, invalid_grant en unsupported_grant_type.
Uitloggen
Om iemand uit te loggen, stuur je de persoon naar het logout-endpoint met id_token_hint (of client_id), een optionele post_logout_redirect_uri die in je app-instellingen staat, en state. Dazr vraagt of de persoon ook op dat apparaat wil uitloggen bij Dazr Identity en stuurt die persoon daarna terug. Trek refresh tokens die je niet meer nodig hebt in via het revocation-endpoint.
Testen en live gaan
Een nieuwe app staat in de testfase: alleen leden van je organisatie kunnen inloggen, en het toestemmingsscherm vermeldt dat. Om live te gaan, laat je je organisatie verifiëren in Dazr Identity, voeg je een https://-redirect-URI toe en vraag je in de console een beoordeling aan. Wijzig je de naam, het doel, de privacyverklaring of de gegevens van een live app, dan is een nieuwe beoordeling nodig.
Een app overdragen aan een andere organisatie
Een app kan naar een andere organisatie op Dazr verhuizen, bijvoorbeeld na een verkoop of een reorganisatie. Een eigenaar of beheerder start de overdracht onder App overdragen in de instellingen van de app, in Dazr Identity of in het Sign-portaal. Een eigenaar of beheerder van de andere organisatie accepteert of weigert binnen 14 dagen. Tot die tijd kan de afzender annuleren en verandert er niets.
- Wie hem kan ontvangen. Alleen een organisatie die op Dazr is geregistreerd, aangeduid met haar organisatie-ID. Eigenaren en beheerders vinden de ID bij de juridische gegevens in Dazr Identity. Een live app, een app in beoordeling, een app die een geverifieerde organisatie vereist en een app met de Dazr Sign API aan kunnen alleen naar een geverifieerde organisatie. Dat wordt bij het accepteren opnieuw gecontroleerd.
- Net ingelogd. Voor het starten en accepteren van een overdracht moet je in de laatste 10 minuten zijn ingelogd.
- Wat er meegaat. De client-ID, de instellingen, het logo, de redirect-URI’s, de ingeschakelde API’s en de webhook-URL’s. Wie accepteert, accepteert ook de Developer Terms namens de nieuwe organisatie.
- Het clientgeheim. Een webserver-app krijgt een nieuw clientgeheim, één keer getoond aan wie accepteert. Het vorige geheim blijft bij de token-, revocation- en introspection-endpoints werken gedurende de overgangstijd die bij de start is gekozen: geen, 24 uur (standaard) of 7 dagen. Verificatierapporten vragen het nieuwe geheim.
- Webhooks. De URL’s blijven. De ondertekeningsgeheimen, voor Dazr Identity en voor Dazr Sign, worden vernieuwd en één keer getoond aan wie accepteert. Leveringen van vóór de overdracht worden niet opnieuw verstuurd.
- Mensen en hun
sub. Iedereen houdt dezelfdesubin de app, dus de accounts in je app blijven werken. Hij verschilt van hunsubin de andere apps van de nieuwe organisatie. Mensen geven bij hun volgende keer inloggen opnieuw toestemming, omdat het toestemmingsscherm nu de nieuwe organisatie noemt. Tokens van vóór de overdracht werken niet meer. - Wat bij de vorige eigenaar blijft. Aantallen inlogs en toestemmingen en webhook-leveringen van vóór de overdracht. Documenten die via de Dazr Sign API zijn gemaakt, blijven bij de mensen van wie ze zijn, en de nieuwe eigenaar van de app kan ze niet zien.
De knop
Gebruik de tekst “Sign in with Dazr Identity” en het Dazr-logo zoals hieronder. Je mag de grootte aanpassen, niet het logo, de kleuren of de tekst. Link de knop naar je eigen route die de flow start.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Dazr-lettertype. De knop gebruikt het Dazr-lettertype, dat je vrij mag gebruiken onder de SIL Open Font License. Waar Dazr niet geladen is, wordt het systeemlettertype gebruikt. Download het Dazr-lettertype (ZIP met TTF- en WOFF2-bestanden) om het op je eigen site te hosten:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Een minimaal voorbeeld in Node.js
Node 18 of nieuwer, zonder afhankelijkheden. Een webserver-app met een clientgeheim; laat bij een public client de Authorization-header weg en stuur client_id mee in de body.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limieten
Op de authorization- en token-endpoints zit een limiet. Krijg je HTTP 429, wacht dan en probeer het opnieuw; probeer het niet in een snelle lus.
| Endpoint | Limiet |
|---|---|
/oauth/authorize | 120 verzoeken per minuut per IP-adres |
/oauth/token | 600 verzoeken per minuut per IP-adres, en 300 per minuut per app |
/oauth/userinfo | 1.200 verzoeken per minuut per IP-adres |
/oauth/verification-report | 120 verzoeken per minuut per IP-adres, en 60 per uur per app |
| Bedrijfsverificatie | 6 starts per uur per persoon, en 10 per dag per organisatie |
| Testwebhooks | 30 per 10 minuten per persoon |
Je verplichtingen
Je organisatie is zelfstandig verwerkingsverantwoordelijke voor de gegevens die ze ontvangt. De Ontwikkelaarsvoorwaarden Dazr Identity beschrijven wat je ermee mag doen, hoe je ze beveiligt en hoe je datalekken meldt. Vragen: hello@dazr.eu.
Voor je beveiligings- en juridische beoordeling: het beveiligings- en inkooppakket.