Europäische Anmeldung für Ihre Software.
Geben Sie Ihrer App eine Anmeldung, die Menschen mögen: mit Passkeys, E-Mail-Codes, Google und Microsoft. Für Unternehmenssoftware ergänzt Dazr Identity Organisationen, die anhand offizieller Register verifiziert sind, mit einem Audit-Bericht zu jeder Verifizierung.
Standardkonformes OpenID Connect, gehostet in der EU.
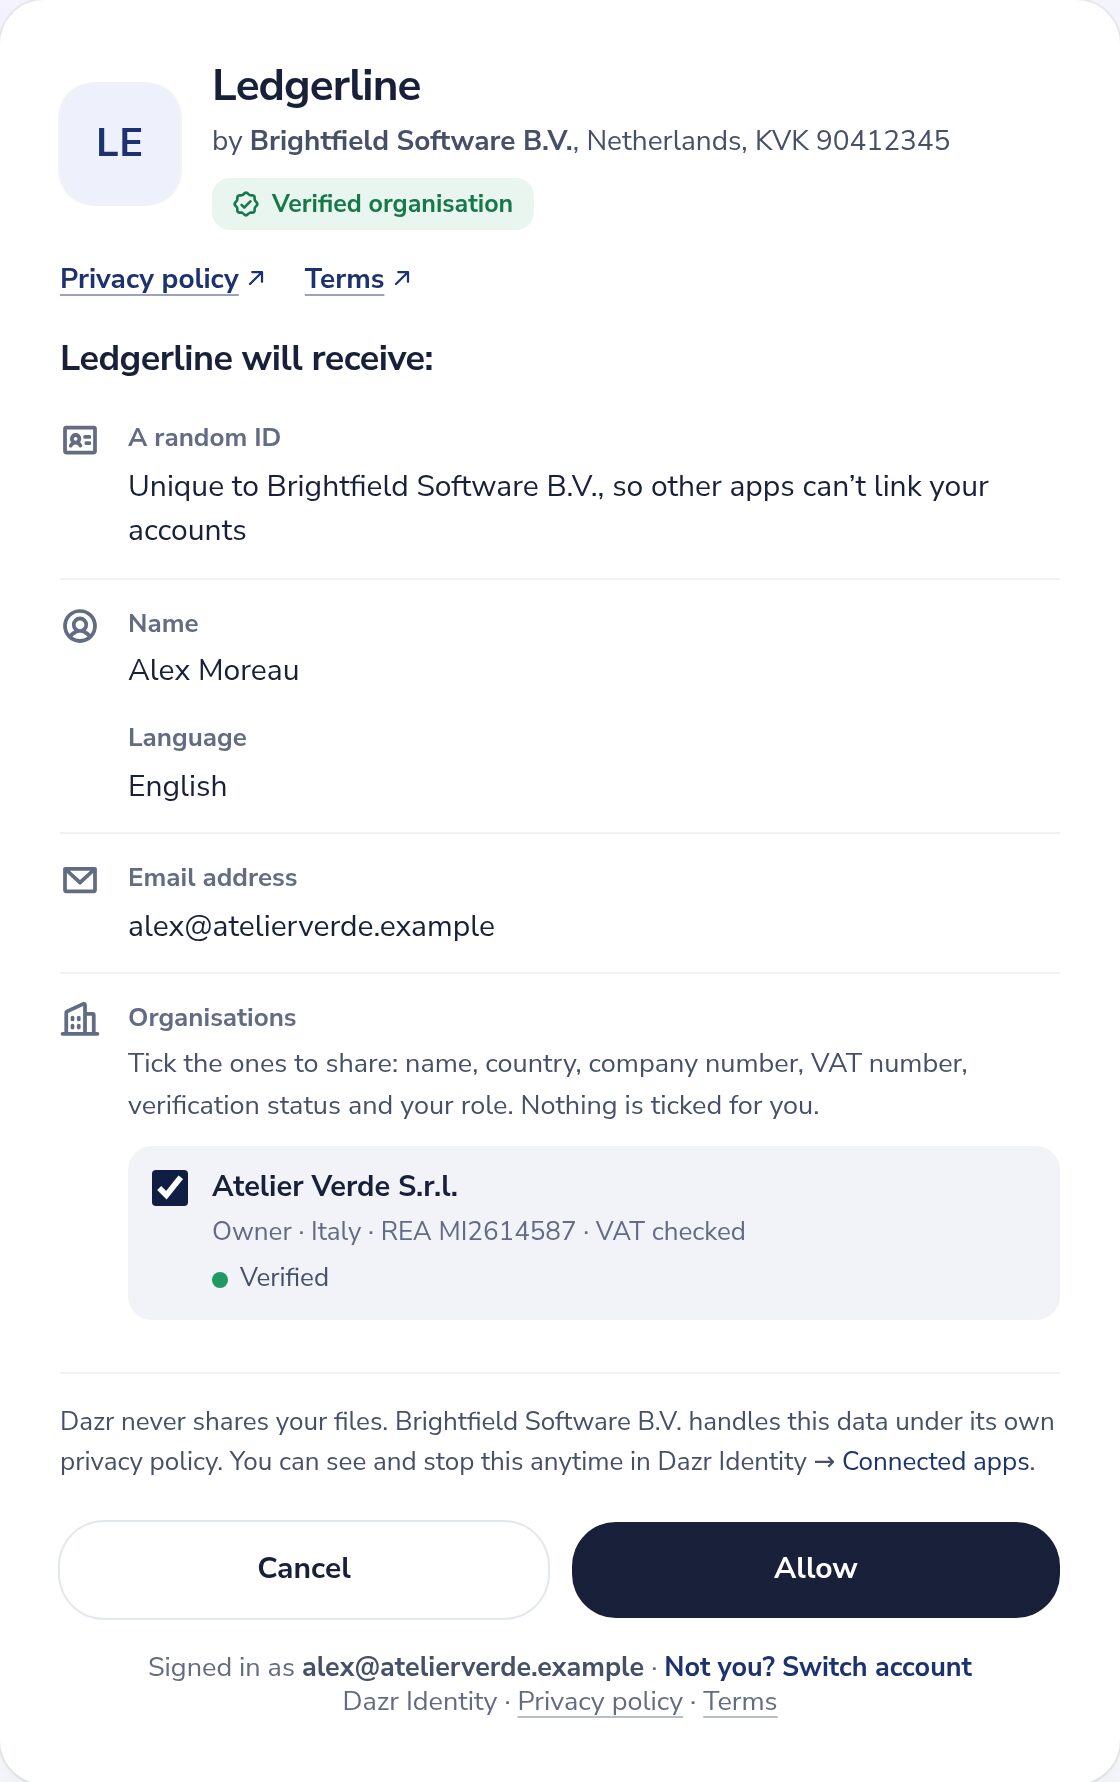
Verifizierte Organisationen, mit Nachweisen.
Wenn sich ein Unternehmen registriert, möchten Sie wissen, dass es wirklich existiert und dass die Person für es handeln darf. Dazr prüft beides anhand offizieller Quellen und bewahrt die Nachweise auf.
Die Organisation existiert
Name und Registernummer werden mit einer offiziellen Quelle abgeglichen: einem qualifizierten Zertifikat, dem Handelsregisterauszug oder einer Prüfung durch Dazr. USt-IdNrn. werden mit VIES geprüft, dem Mehrwertsteuerdienst der Europäischen Kommission.
Die Person darf für sie handeln
Eine qualifizierte elektronische Signatur oder ein Ausweisdokument zeigt, wer die Person ist. Das Zertifikat selbst, ein vom Register gesiegelter Auszug, der die Person nennt, oder eine Prüfung durch Dazr zeigt, dass sie die Organisation vertritt.
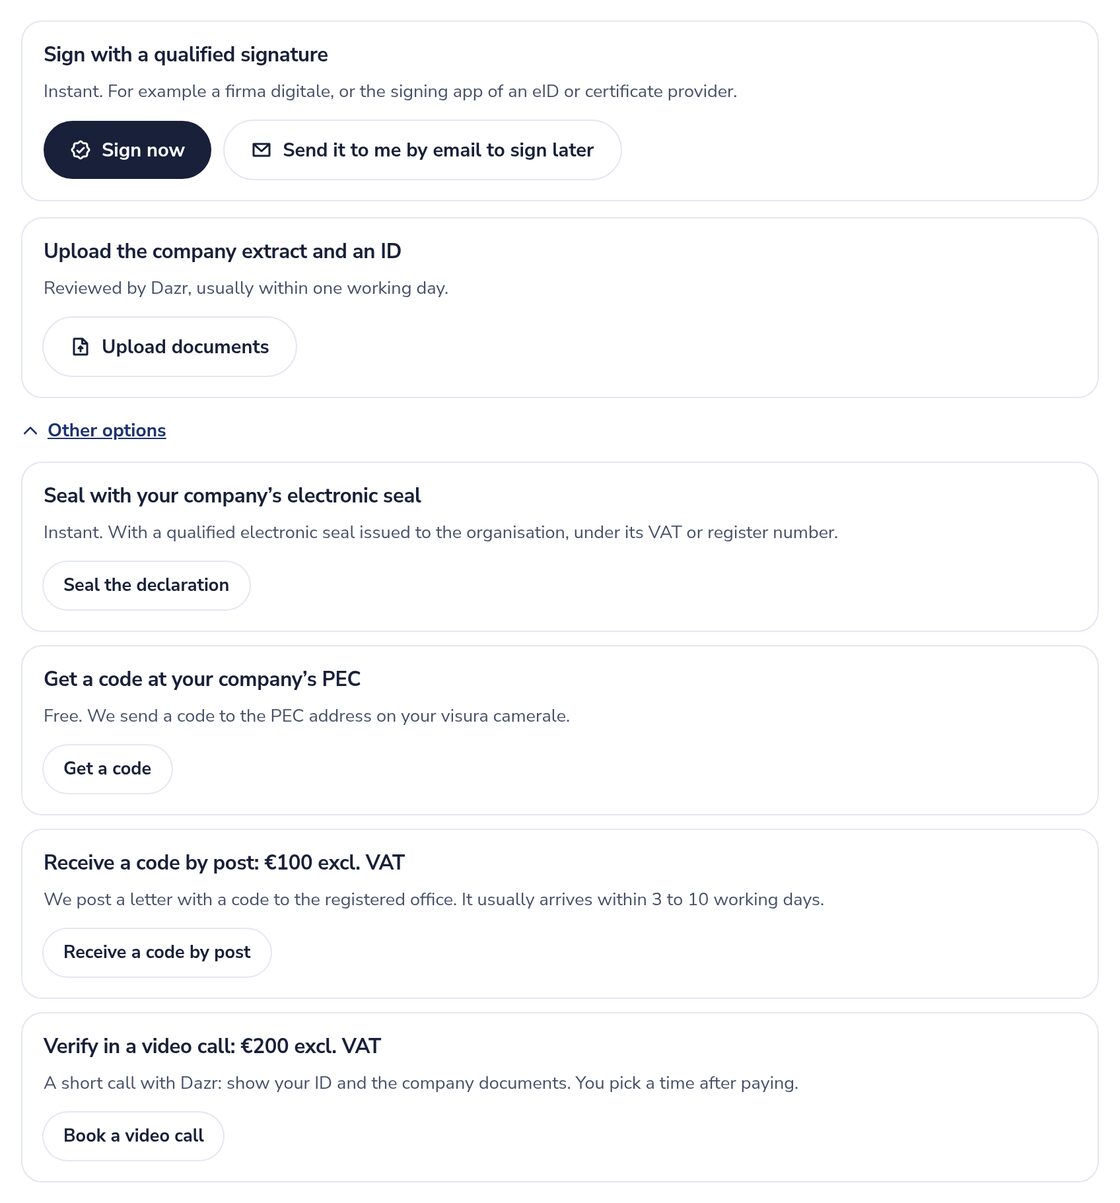
Sechs Wege zur Verifizierung
Die meisten Organisationen sind mit einer qualifizierten Signatur in wenigen Minuten fertig. Für alle anderen gibt es eine passende Option.
- Qualifizierte elektronische SignaturEin Mitglied der Geschäftsführung oder eine andere zeichnungsberechtigte Person unterschreibt eine kurze Erklärung, zum Beispiel mit einer firma digitale oder der Signatur-App einer eID. Sofort, wenn das Zertifikat die Organisation nennt oder ein vom Register gesiegelter Auszug die unterzeichnende Person aufführt.
- Registerauszug und AusweisLaden Sie den Handelsregisterauszug und ein Ausweisdokument hoch. Dazr prüft beides, meist innerhalb eines Werktags.
- Qualifiziertes elektronisches SiegelDie Organisation versieht die Erklärung mit ihrem eigenen qualifizierten Siegel, ausgestellt auf ihre USt-IdNr. oder Registernummer. Sofort.
- Code per PECFür italienische Unternehmen: ein Einmalcode an die PEC-Adresse, die in der Visura steht.
- Code per PostEin Brief mit Code an den eingetragenen Sitz, nachdem Dazr die Angaben mit dem Register abgeglichen hat. 100 € zzgl. MwSt., meist 3 bis 10 Werktage.
- VideoanrufEin kurzes Gespräch, in dem Dazr ein Ausweisdokument und einen offiziellen Auszug prüft. 200 € zzgl. MwSt., zu einem Termin Ihrer Wahl.
Ein Audit-Bericht zu jeder Verifizierung
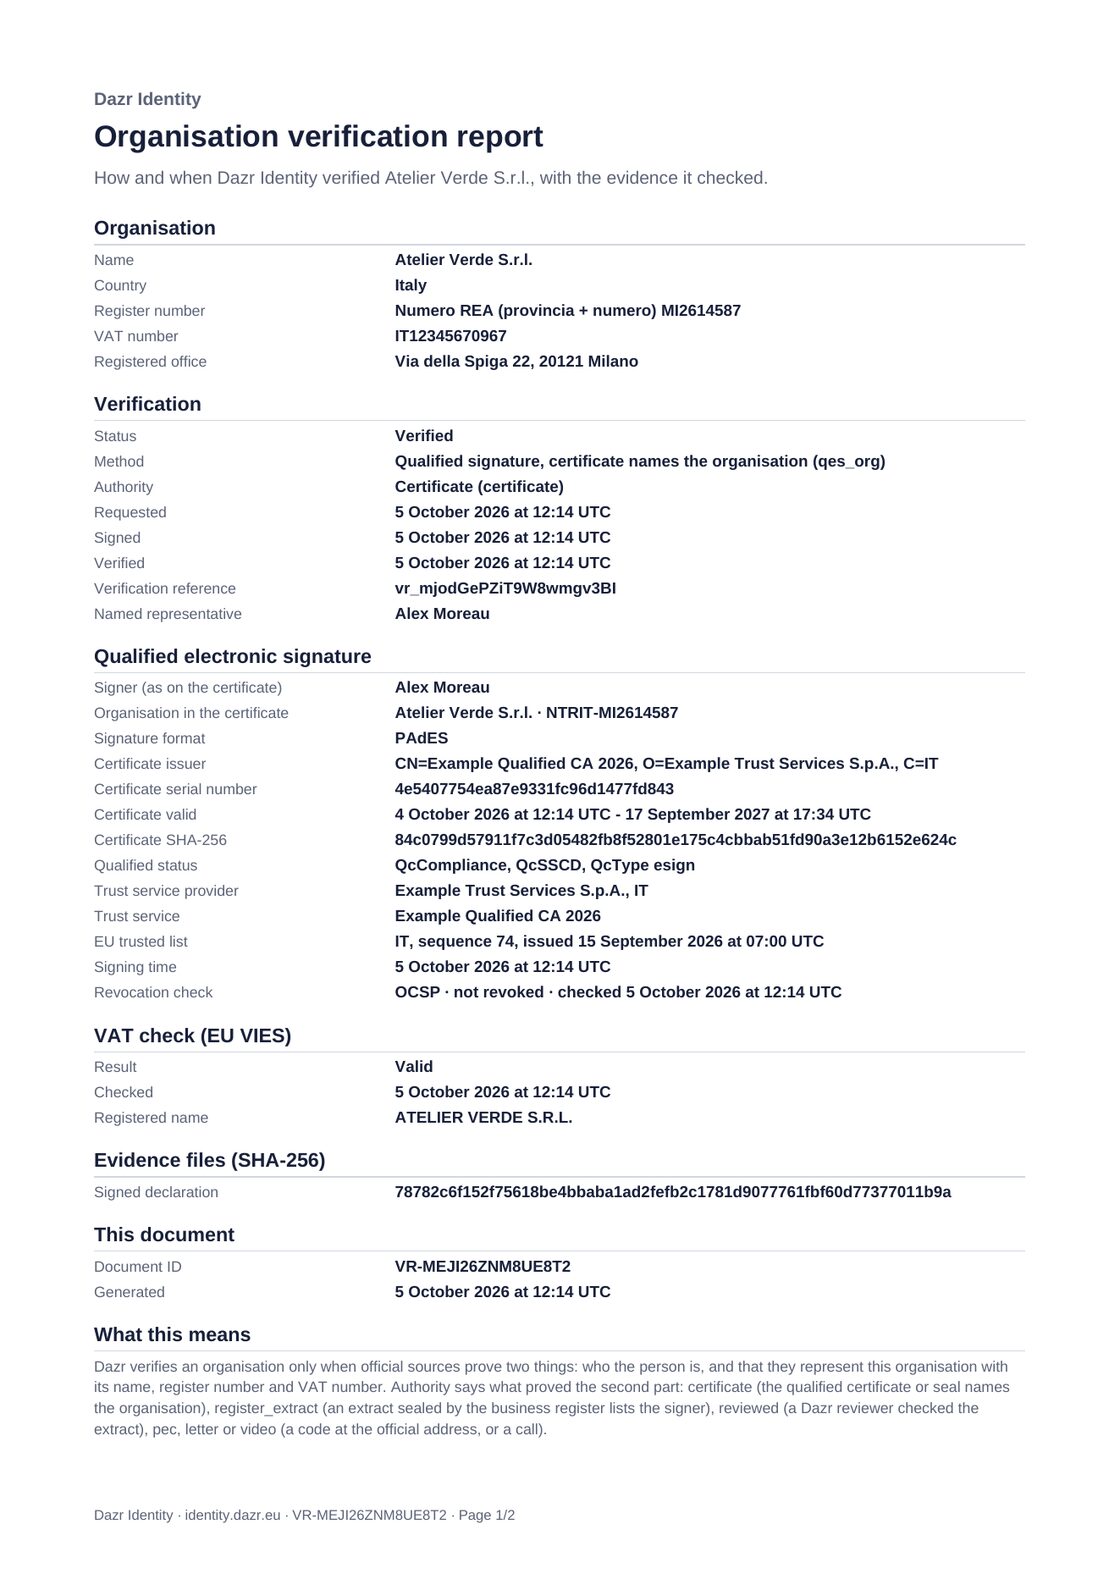
Zu jeder Verifizierung gibt es einen Bericht, der zeigt, was geprüft wurde, wie und wann. Laden Sie ihn als PDF oder als signiertes JSON über die Organisationsseite, die Entwicklerkonsole oder die API herunter. Er enthält:
- Die Organisation: Name, Registernummer, USt-IdNr. und eingetragener Sitz
- Die Methode, was die Vertretungsbefugnis der Person belegt hat, und wann beantragt, unterschrieben und verifiziert wurde
- Das qualifizierte Zertifikat: Aussteller, Seriennummer, Vertrauensdiensteanbieter, sein Eintrag in der EU-Vertrauensliste und die Sperrprüfung
- Die Ergebnisse von Registerauszug und VIES sowie jede Prüfung durch das Prüfteam von Dazr
- Ein SHA-256-Fingerabdruck jeder Nachweisdatei
Dazr Identity signiert jeden Bericht, sodass ihn alle mit den öffentlichen Schlüsseln auf identity.dazr.eu prüfen können. Bei qualifizierten Signaturen lässt sich auch die signierte Erklärung selbst mit dem offiziellen Validator der EU prüfen. Dazr bewahrt die Nachweise bis 5 Jahre nach dem Ende einer Verifizierung auf.
Nachweise für Ihre Compliance-Arbeit
Sie nehmen Geschäftskunden auf? Der Bericht dokumentiert, wen Sie verifiziert haben, wie und wann, bereit für Ihre KYB- oder KYC-Unterlagen.
Qualifizierte Signaturen und Siegel werden anhand der EU-Vertrauenslisten mit Sperrprüfung validiert, so wie die eIDAS-Verordnung sie definiert.
Jeder Bericht hat eine eigene Dokument-ID und die Fingerabdrücke der Nachweise, sodass er sich auch Jahre später noch zuordnen lässt.
Berichte enthalten nie Bilder oder Nummern von Ausweisdokumenten, Codes oder persönliche E-Mail-Adressen. Ausweiskopien werden 30 Tage nach der Prüfung gelöscht.
Dazr liefert die Nachweise. Entscheidungen nach Geldwäschevorschriften oder anderen Regeln bleiben bei Ihrer Organisation.
So erhält Ihre App das Ergebnis
- Im TokenDer Claim organisations enthält ein Verifizierungsobjekt mit Status, Methode, Befugnis, Verifizierungsdatum und einem Link zum Bericht.
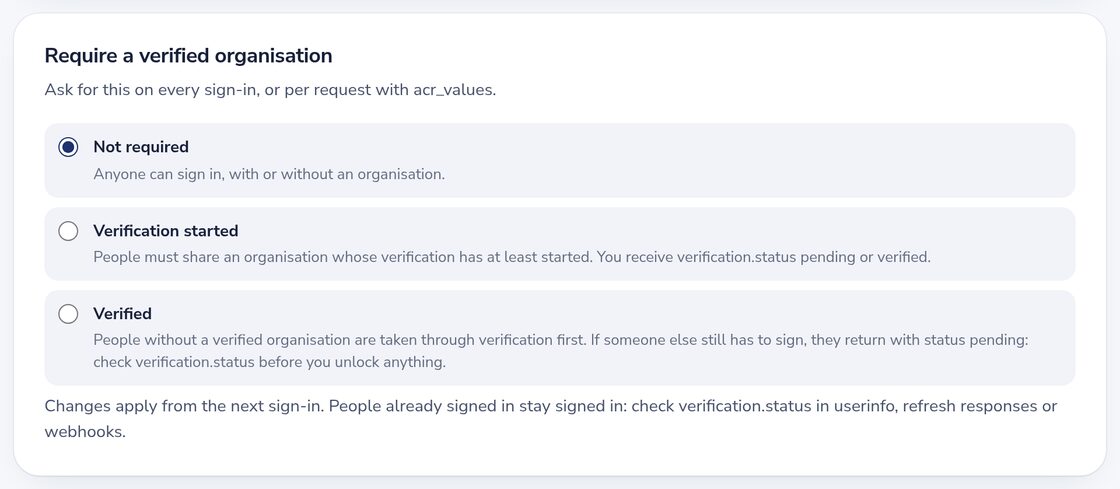
- VoraussetzenAktivieren Sie „Verifizierte Organisation verlangen“ für Ihre App oder fordern Sie es pro Anmeldung mit acr_values an. Wer keine hat, durchläuft zuerst die Verifizierung.
- Bei Änderungen informiertEin signierter Webhook, organisation.verification.updated, meldet Ihrer App, wenn sich ein Status ändert.
- Der Bericht per APIRufen Sie das PDF oder das signierte JSON für jede Organisation ab, die mit Ihrer App geteilt wurde.
Anmeldung, wie Menschen sie mögen.
Ihre Nutzerinnen und Nutzer melden sich so an, wie sie möchten. Sie integrieren einmal.
Auf dem Telefon melden sich Menschen mit einem Passkey an, überall sonst mit einem 6-stelligen E-Mail-Code. Sie müssen keine Passwörter speichern oder zurücksetzen.
Wer lieber ein Google- oder Microsoft-Konto nutzt, tut das innerhalb von Dazr Identity. Sie brauchen also keine zusätzlichen Buttons.
Neue Nutzerinnen und Nutzer legen ihr Dazr-Konto bei der Anmeldung an und landen im selben Ablauf wieder in Ihrer App.
Ihre Apps erhalten eine ID, die nur für Ihre Organisation gilt. So lassen sich Menschen nicht über Unternehmen hinweg verfolgen.
Vor der Anmeldung sehen Menschen genau, welche Daten Ihre App erhält, mit einem Link zu Ihrer Datenschutzerklärung.
Nutzerinnen und Nutzer können verbundene Apps jederzeit sehen und entfernen. Das erhält ihr Vertrauen, sich bei Ihnen anzumelden.
Auf Standards gebaut.
Nichts Proprietäres zu lernen. An einem Nachmittag eingebunden.
Der Authorization Code Flow mit PKCE, ein Discovery-Dokument und signierte Tokens. Jede zertifizierte OpenID-Connect-Bibliothek funktioniert.
Schritt-für-Schritt-Anleitungen für Auth.js, Next.js, WordPress, Laravel, Django und Node.js, dazu eine Checkliste für jede andere Bibliothek.
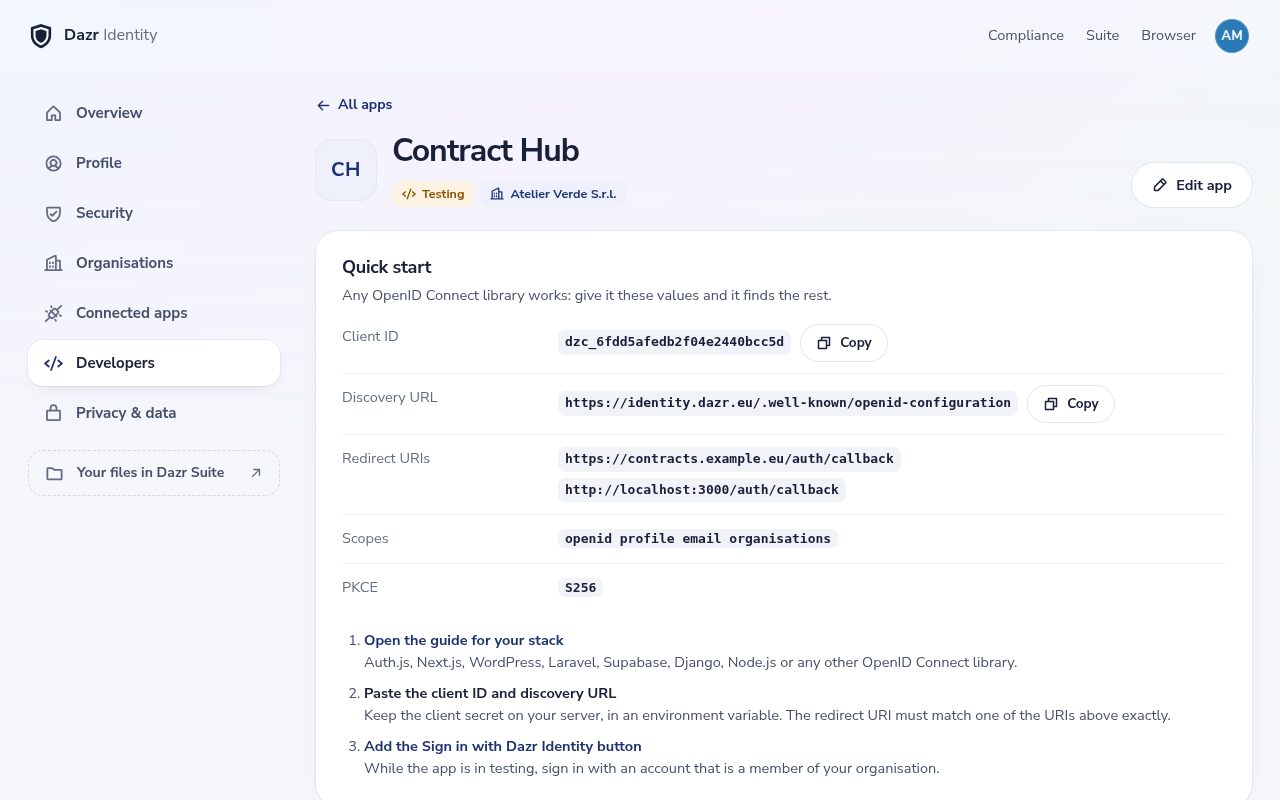
Registrieren Sie Ihre App unter Ihrer Organisation, testen Sie sie mit Ihrem Team und stellen Sie sie dann allen zur Verfügung. Anmeldungen und Zustimmungsrate sehen Sie in der Konsole.
- Registrieren Sie Ihre App in der Entwicklerkonsole.
- Richten Sie Ihre OpenID-Connect-Bibliothek auf https://identity.dazr.eu ein.
- Fügen Sie den Scope organisations hinzu, wenn Sie wissen möchten, für wen Menschen arbeiten.
Datenschutz, dem Menschen vertrauen.
Für den europäischen Datenschutz entwickelt, damit Ihre Rechtsabteilung keine Umwege braucht.
Dazr ist ein italienisches Unternehmen. Dazr Identity läuft auf europäischer Infrastruktur, nach europäischem Recht.
Dazr zeigt keine Werbung und verkauft keine Kontodaten. Die Daten Ihrer Nutzerinnen und Nutzer bleiben bei ihnen und Ihnen.
Ihr Unternehmen ist Verantwortlicher für die Daten, die Ihre App erhält. Die Entwicklerbedingungen legen die Regeln fest.
Fragen und Antworten.
Was belegt die Verifizierung einer Organisation?
Zwei Dinge, aus offiziellen Quellen: dass die Organisation mit Name, Registernummer und USt-IdNr. existiert und dass die Person, die sie verifiziert hat, für sie handeln darf. Der Bericht zeigt, welche Quelle welchen Teil belegt hat.
Reicht der Bericht für unsere KYC- oder Geldwäsche-Pflichten?
Er liefert dokumentierte Nachweise für Ihre Unterlagen: was geprüft wurde, wie, wann und anhand welcher offiziellen Quelle. Ob das Ihre Pflichten erfüllt, beurteilt Ihre Organisation. Teilen Sie deshalb einen Beispielbericht mit Ihrem Compliance-Team.
Kann ich bei einem Audit zeigen, wie eine Organisation verifiziert wurde?
Ja. Laden Sie den Verifizierungsbericht über die API oder die Developer Console herunter: was geprüft wurde, wie und wann, von Dazr signiert. Bei qualifizierten Signaturen erhalten Sie auch die signierte Erklärung selbst. Dazr bewahrt die Nachweise 5 Jahre nach Ende einer Verifizierung auf.
Was erhält meine App über eine Person?
Nur, was Sie anfragen und die Person freigibt: eine zufällige ID und, wenn Sie sie anfragen, Name, E-Mail-Adresse, Anschrift und die Organisationen, die sie teilen möchte.
Können sich Menschen ohne Dazr-Konto anmelden?
Ja. Sie legen bei der Anmeldung ein Konto an, mit einem E-Mail-Code oder ihrem Google- oder Microsoft-Konto, und kehren sofort zu Ihrer App zurück.
Wie wird eine App freigeschaltet?
Neue Apps starten im Testmodus, offen für die Mitglieder Ihrer Organisation. Sobald Ihre Organisation verifiziert ist, beantragen Sie eine Prüfung, und die App öffnet sich für alle.
Heute die Anmeldung, die Verifizierung, wenn Sie sie brauchen.
Entwicklungsteams bauen Dazr Identity an einem Nachmittag ein. Unternehmen verifizieren ihre Organisation in wenigen Minuten mit einer qualifizierten Signatur.
Sie suchen Ihr eigenes Konto? Bei Dazr Identity anmelden