Dazr Identity für Entwickler
Standardkonformes OpenID Connect 1.0 mit dem Authorization Code Flow und PKCE. Kein SDK nötig: Jede zertifizierte OpenID-Connect-Bibliothek funktioniert, und eigener Code auch.
Ihre Nutzer können ihr Google- oder Microsoft-Konto bereits innerhalb von Dazr Identity verwenden. Ihre App braucht daneben also keine eigenen Google- und Microsoft-Buttons: ein Button statt drei.
Discovery und Endpunkte
Alles steht im Discovery-Dokument. Geben Sie Ihrer Bibliothek den Issuer an, den Rest findet sie selbst.
| Was | Adresse |
|---|---|
| Issuer | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorisierung | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Benutzerinfo | https://identity.dazr.eu/oauth/userinfo |
| Öffentliche Schlüssel (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Widerruf (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspektion (RFC 7662), nur für Webserver-Apps | https://identity.dazr.eu/oauth/introspect |
| Abmeldung (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Verifizierungsberichte, nur Webserver-Apps | https://identity.dazr.eu/oauth/verification-report |
Eine App registrieren
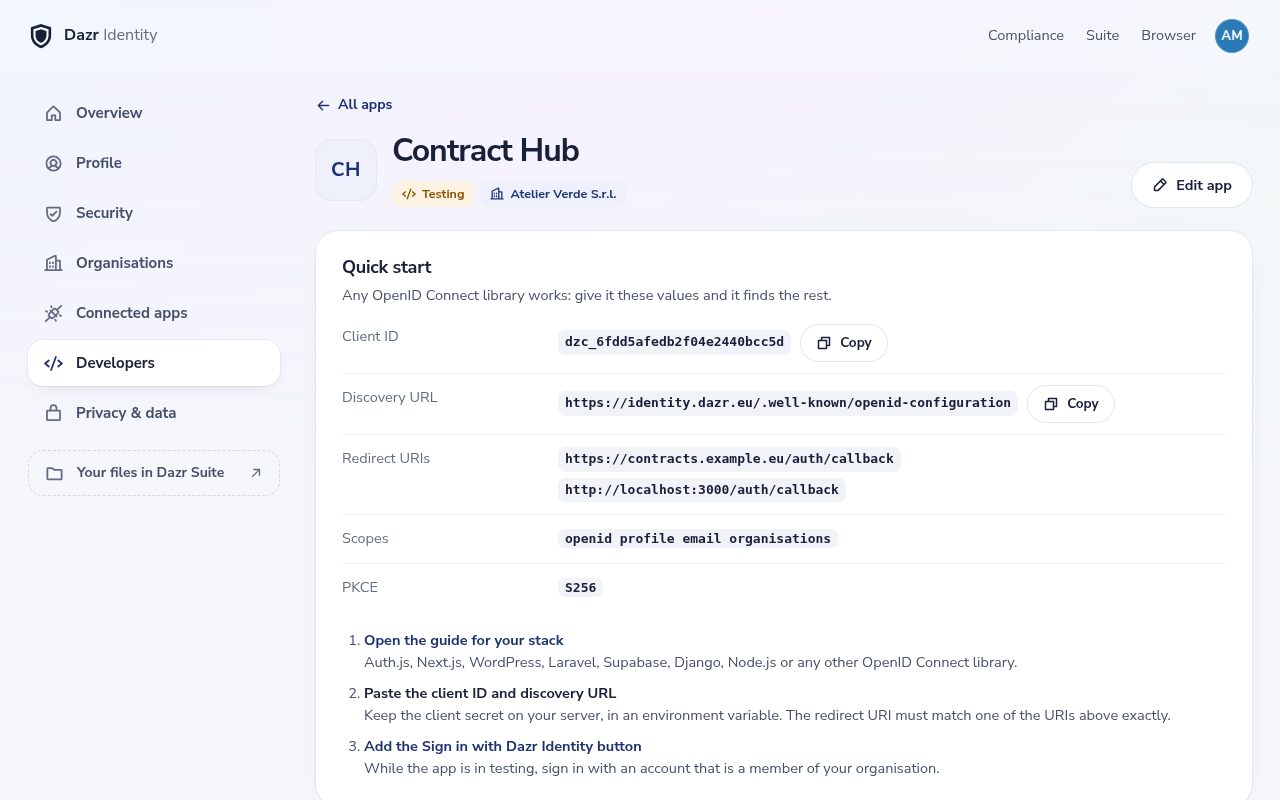
- Apps gehören zu einer Organisation. Inhaber und Admins der Organisation registrieren sie unter Entwickler.
- Webserver-Apps (vertrauliche Clients) erhalten ein Client-Secret, das einmal angezeigt wird. Authentifizieren Sie sich am Token-Endpunkt mit HTTP Basic (
client_secret_basic) oder im Formular-Body (client_secret_post). - Single-Page- und mobile Apps (öffentliche Clients) erhalten kein Secret. Sie senden
client_idund verlassen sich auf PKCE. - Weiterleitungs-URIs müssen exakt übereinstimmen und mit
https://beginnen. Solange die App im Testmodus ist, funktionieren auchhttp://localhostundhttp://127.0.0.1auf jedem Port. - Eine Adresse der Datenschutzerklärung, eine Support-E-Mail und ein einzeiliger Zweck sind Pflicht: Die Personen sehen sie auf dem Zustimmungsbildschirm.
Integrationsanleitungen
Jeder Stack unten nutzt seine eigene Standardunterstützung für OpenID Connect. Sie brauchen drei Werte aus der Konsole: die Client-ID, das Client-Secret (nur bei Webserver-Apps) und die Weiterleitungs-URI, die Sie registriert haben. Den Rest liefert das Discovery-Dokument.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Jede OpenID-Connect-Bibliothek
sub ist pairwise: gleich für jede App Ihrer Organisation, anders für jede andere Organisation. Er ändert sich für eine Person nie, eine E-Mail-Adresse dagegen schon. Speichern Sie sub als Schlüssel des Kontos und behandeln Sie email als Kontaktangabe.
Jede OpenID-Connect-Bibliothek
Ist Ihr Stack nicht aufgeführt, funktioniert jeder OpenID-Connect-Client. Prüfen Sie diese Einstellungen:
- Issuer
https://identity.dazr.eu, Discovery-URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Response Type
code(Authorization Code Flow). Kein Implicit oder Hybrid Flow. - PKCE ist Pflicht, mit
code_challenge_method=S256. - Scopes:
openidund nur das, was Sie brauchen, ausprofile,email,address,organisationsundoffline_access. Ihre App muss für jeden angefragten Scope registriert sein. - Weiterleitungs-URI: genau wie in der Konsole registriert, einschließlich Pfad und gegebenenfalls Query-String.
- Client-Authentifizierung:
client_secret_basicoderclient_secret_postfür Webserver-Apps,nonefür Single-Page- und mobile Apps. - Signatur des ID-Tokens: ES256. Manche Bibliotheken setzen RS256 voraus: Stellen Sie den Algorithmus auf ES256.
- Verwenden Sie
subals Schlüssel des Kontos. Sie ist pairwise, pro Organisation. - Mit
offline_accessspeichern Sie nach jedem Refresh das neue Refresh-Token: Sie rotieren.
Der Ablauf
- Erzeugen Sie einen zufälligen
code_verifier(43 bis 128 Zeichen) und die zugehörigecode_challenge= base64url(SHA-256(verifier)). Erzeugen Sie einen zufälligenstateundnonce. Speichern Sie alle drei in der Sitzung. - Leiten Sie zum Autorisierungsendpunkt weiter mit
response_type=code,client_id,redirect_uri,scope(immer mitopenid),state,nonce,code_challengeundcode_challenge_method=S256. - Die Person meldet sich bei Bedarf an und sieht den Zustimmungsbildschirm mit den echten Daten. Stimmt sie zu, kommt sie mit
code,stateundisszu Ihrer Weiterleitungs-URI zurück. Prüfen Sie, dassstateübereinstimmt undissgleichhttps://identity.dazr.euist. - Senden Sie auf Ihrem Server einen POST an den Token-Endpunkt mit
grant_type=authorization_code,code, derselbenredirect_uriund demcode_verifier. - Verifizieren Sie das ID-Token: ES256-Signatur mit einem Schlüssel aus dem JWKS (passend zur
kid),iss,aud= Ihre Client-ID,expund Ihrenonce. Nutzen Siesubals Kontoschlüssel.
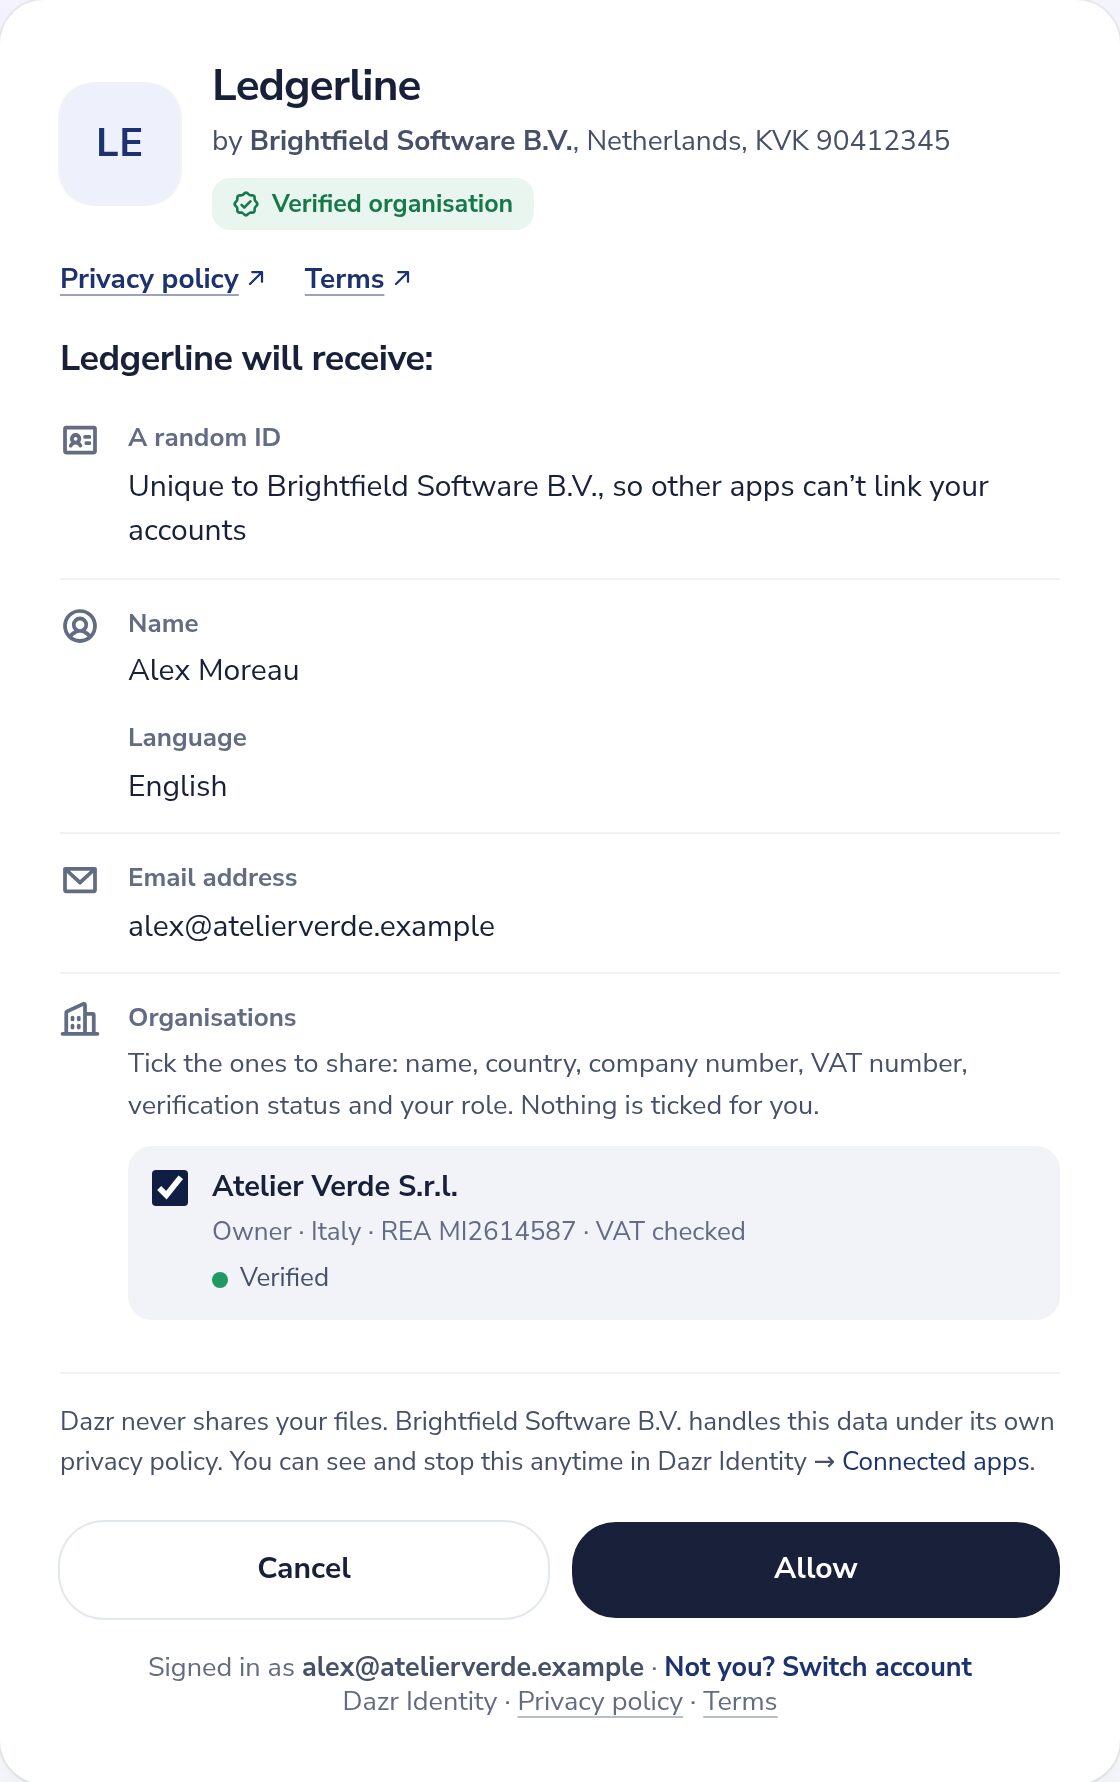
Der Parameter prompt akzeptiert none (sofortige Antwort mit login_required oder consent_required, wenn die Person etwas tun müsste), login (die Person erneut anmelden lassen) und consent (den Zustimmungsbildschirm zeigen, auch wenn schon zugestimmt wurde). max_age wird unterstützt. Gespeicherte Zustimmung: Hat die Person dieselben Scopes schon genehmigt, geht es direkt zurück zu Ihrer App. Fragen Sie später nach mehr, zeigt der Zustimmungsbildschirm nur das Neue.
Scopes und Claims
Fordern Sie nur an, was Sie brauchen. Außerhalb dieser Tabelle gibt es nichts: keine Kontakte, keine Passwörter. Dateien lesen Sie nur über die Dazr Files API, mit einem eigenen Scope files.read.
| Scope | Claims |
|---|---|
openid (Pflicht) | sub: eine zufällige ID für die Person, gleich für jede App Ihrer Organisation und anders für jede andere Organisation |
profile | name (falls festgelegt) und locale |
email | email und email_verified (immer true) |
address | address (formatted, street_address, locality, region, postal_code, country), nur wenn die Person eine Adresse gespeichert hat |
organisations | organisations: die Organisationen, die die Person auf dem Zustimmungsbildschirm ankreuzt, jeweils mit id, name, display_name, website, country, register_number, vat, vat_verified (nur true, wenn der EU-Dienst VIES die USt-IdNr. bestätigt hat), verified, verification (siehe Verifizierte Organisationen) und role (owner, admin oder member) |
offline_access | keine Claims; Sie erhalten zusätzlich ein Refresh-Token |
Claims stehen im ID-Token für die Scopes, die die Person genehmigt hat. Der Userinfo-Endpunkt liefert dieselben Angaben mit den aktuellen Werten.
Verifizierte Organisationen
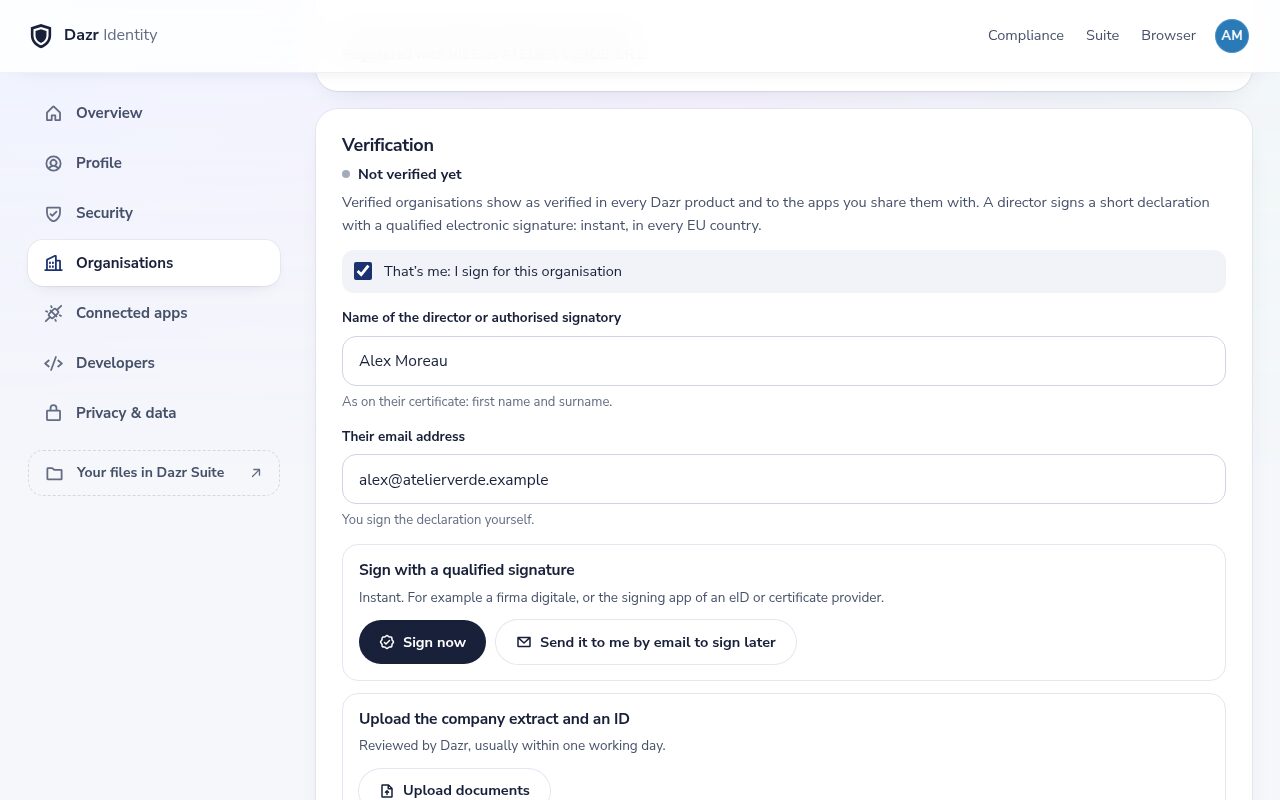
Dazr verifiziert eine Organisation nur, wenn amtliche Quellen zweierlei belegen: wer die Person ist und dass sie diese Organisation vertritt, mit Name, Registernummer und USt-IdNr. In der Regel signiert die Geschäftsführung eine kurze Erklärung mit einer qualifizierten elektronischen Signatur (QES) und fügt den Handelsregisterauszug hinzu, in dem sie aufgeführt ist; mit einem vom Register gesiegelten Auszug, etwa einer italienischen visura camerale oder einem niederländischen KVK-Auszug, geht es sofort, sonst prüft Dazr ihn. Eine qualifizierte Signatur allein macht eine Organisation nie verifiziert. Jede Organisation im Claim organisations enthält ihre aktuelle Verifizierung:
| verification.status | Bedeutung |
|---|---|
unverified | Nicht verifiziert, oder eine Verifizierung ist fehlgeschlagen, abgelaufen oder wurde widerrufen (zum Beispiel nach einer Änderung des Firmennamens oder der Registernummer). |
pending | Die Verifizierung läuft: Die vertretungsberechtigte Person wurde um die Signatur gebeten, der Handelsregisterauszug fehlt noch oder Dazr prüft Dokumente. method gibt an, welcher Weg begonnen wurde, zum Beispiel qes (die vertretungsberechtigte Person signiert die Erklärung), qseal, pec, letter, video oder documents. |
verified | Verifiziert. method ist qes_org (qualifizierte Signatur, das Zertifikat nennt die Organisation), extract_sealed (qualifizierte Signatur oder geprüfter Ausweis, dazu ein vom Handelsregister gesiegelter Auszug), qes_reviewed (qualifizierte Signatur, Auszug von Dazr geprüft), qseal (das qualifizierte elektronische Siegel der Organisation), documents, pec (ein Code an die zertifizierte E-Mail-Adresse der Organisation, PEC, Italien), letter (ein Code per Post an den eingetragenen Sitz), video (ein Videoanruf mit Dazr) oder extract. authority gibt an, was belegt hat, dass die Person die Organisation vertritt (siehe unten), und verified_at ist eine Unix-Zeit. |
Nur wenn der Status verified ist, gibt verification.authority (und authority in Webhooks) an, wie die Verbindung zwischen der Person und der Organisation belegt wurde. Jede Verifizierung ist ein dokumentierter Nachweis, einmal zum angegebenen Datum geprüft. Sie ist keine Garantie für die Zahlungsfähigkeit oder das Verhalten der Organisation und zeigt nicht, wem die Organisation gehört.
| verification.authority | Was sie belegt |
|---|---|
certificate | Dokumentierter Nachweis, dass die Anfrage mit einer qualifizierten elektronischen Signatur unterschrieben oder mit einem qualifizierten elektronischen Siegel gesiegelt wurde, dessen Zertifikat die Organisation und ihre Registernummer nennt. Dazr hat das Zertifikat gegen die EU-Vertrauenslisten und auf Sperrung geprüft. |
register_extract | Dokumentierter Nachweis, dass eine Person aus der Geschäftsführung oder eine gesetzliche Vertretung die Anfrage bestätigt hat, mit einer qualifizierten elektronischen Signatur oder einem von Dazr geprüften Ausweisdokument, und dass ein vom Handelsregister gesiegelter Auszug, höchstens 3 Monate alt, sie aufführt. |
reviewed | Dokumentierter Nachweis, dass eine Person aus der Geschäftsführung oder eine gesetzliche Vertretung die Anfrage bestätigt hat, mit einer qualifizierten elektronischen Signatur oder einem Ausweisdokument, und dass eine Person bei Dazr einen Registerauszug geprüft hat, höchstens 3 Monate alt, der sie aufführt. |
pec | Dokumentierter Nachweis, dass jemand mit Zugang zur zertifizierten E-Mail-Adresse der Organisation (PEC, Italien), wie im Handelsregister eingetragen, die Anfrage mit einem Einmalcode bestätigt hat. |
letter | Dokumentierter Nachweis, dass jemand mit Zugang zur Post am eingetragenen Sitz die Anfrage mit einem Einmalcode bestätigt hat, den Dazr per Brief dorthin geschickt hat. |
video | Dokumentierter Nachweis, dass eine Person bei Dazr in einem Videoanruf das Ausweisdokument der Person gesehen hat, die die Anfrage bestätigt hat, sowie einen amtlichen Auszug, der sie als Geschäftsführung oder gesetzliche Vertretung aufführt. |
Dieselben Definitionen stehen in den Nutzungsbedingungen, in Abschnitt 7 der Entwicklerbedingungen und in jedem Verifizierungsbericht.
Das Boolean verified bleibt aus Kompatibilitätsgründen und entspricht verification.status === 'verified'. Jede Organisation hat außerdem eine id, dieselbe wie in den Webhooks.
Wenn der Status pending oder verified ist, ist verification.report_url die Adresse des Verifizierungsberichts.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role und die Mitgliedschaft werden bei jeder Token-Erneuerung und jeder User-Info-Anfrage neu gelesen: Nach einer Rollenänderung enthält die nächste Antwort die neue Rolle, und eine Organisation, die die Person verlassen hat oder aus der sie entfernt wurde, ist nicht mehr enthalten. Wenn ein Admin der Organisation Ihre App trennt, fehlt die Organisation in zuvor ausgestellten Tokens, bis ein Mitglied sie bei einer neuen Anmeldung wieder mit Ihrer App teilt. display_name und website sind null, wenn die Organisation sie nicht festgelegt hat; name ist immer der eingetragene Name.
Länder und Dauer
Organisationen in den 27 EU-Ländern, Norwegen, Island, Liechtenstein, der Schweiz und dem Vereinigten Königreich können sich verifizieren. Der schnellste Weg hängt vom Land ab:
| Land | Verifizierung von Organisationen | Unternehmensverifizierung |
|---|---|---|
| Italien | Sofort mit einer qualifizierten Signatur und einer vom Handelsregister gesiegelten visura, oder in wenigen Minuten mit einem Code an die zertifizierte E-Mail-Adresse (PEC) des Unternehmens | Eine visura, höchstens 3 Monate alt, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Niederlande | Sofort mit einer qualifizierten Signatur und einem digital beglaubigten KVK-Auszug | Aus dem KVK-Register, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Österreich, Belgien | Sofort mit einer qualifizierten Signatur und einem vom Handelsregister gesiegelten Auszug | Ein amtlicher Auszug, höchstens 3 Monate alt, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Norwegen, Dänemark, Finnland, Frankreich, Polen, Tschechien | Sofort mit einer qualifizierten Signatur, deren Zertifikat die Organisation nennt; sonst ein Auszug und ein Ausweis, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags | Aus dem Online-Handelsregister, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Vereinigtes Königreich | Ein Auszug und ein Ausweis, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags | Aus dem Companies House, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Alle anderen unterstützten Länder | Sofort mit einer qualifizierten Signatur, deren Zertifikat die Organisation nennt; sonst ein Auszug und ein Ausweis, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags | Ein amtlicher Auszug, höchstens 3 Monate alt, geprüft von einer Person bei Dazr, meist innerhalb eines Werktags |
| Überall | Ein Code per Post (100 € zzgl. MwSt., 3 bis 10 Werktage) oder ein Videoanruf (200 € zzgl. MwSt.) | Ein Videoanruf (200 € zzgl. MwSt.), wenn die vertretungsberechtigte Person keine Handykamera hat |
Die Zeiten sind typisch, nicht garantiert. Automatisch heißt: Dokumentierte Regeln entscheiden, wenn alle Prüfungen eindeutig sind; ist eine nicht eindeutig, sieht eine Person bei Dazr hin, meist innerhalb eines Werktags. Die Hilfeseite für alle, die verifizieren sollen, nennt für jedes Land den passenden Registerauszug.
Verifizierte Organisation verlangen
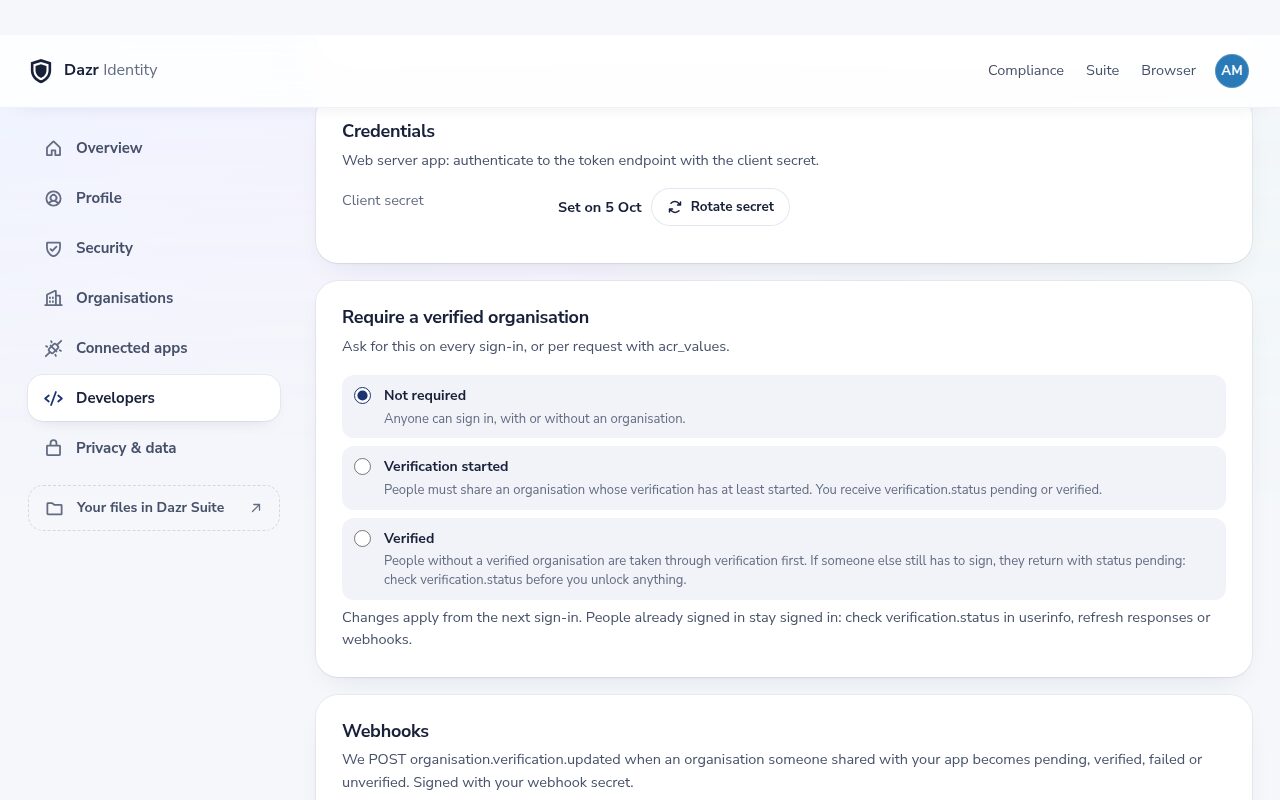
Setzen Sie in der Konsole Verifizierte Organisation verlangen auf Verifizierung gestartet oder Verifiziert, oder verlangen Sie es pro Anfrage mit acr_values=urn:dazr:org:verification-started oder acr_values=urn:dazr:org:verified (die strengere Vorgabe gilt). Ihre App muss außerdem den Scope organisations anfragen.
Wer keine passende Organisation hat, durchläuft das in derselben Anmeldung: Name, Organisation (mit in VIES geprüfter USt-IdNr.), dann die Verifizierung. Die Person kann sofort unterschreiben, sich die Erklärung per E-Mail schicken lassen oder eine andere Person nennen, die unterschreibt. Danach kreuzt sie die Organisation auf dem Zustimmungsbildschirm an (nur passende Organisationen sind auswählbar) und kehrt zu Ihrer Weiterleitungs-URI zurück.
Muss noch jemand anderes unterschreiben, kommt die Person mit Status pending zurück, auch wenn Sie Verifiziert verlangt haben: Sie erhalten einen Code, der Claim sagt pending, und das acr des ID-Tokens ist urn:dazr:org:verification-started statt urn:dazr:org:verified. Entscheiden Sie immer anhand von verification.status, nie anhand einer erfolgreichen Anmeldung. Mit prompt=none erhalten Sie interaction_required, wenn die Vorgabe nicht erfüllt ist.
Änderungen der Einstellung gelten ab der nächsten Anmeldung. Bereits angemeldete Personen werden nicht abgemeldet: Refresh-Antworten, der Userinfo-Endpunkt und Webhooks enthalten immer den aktuellen Status, nutzen Sie diese also für bestehende Sitzungen.
Webhooks
Fügen Sie in der Konsole eine Webhook-URL (https) hinzu. Das Signatur-Secret sehen Sie einmal; Sie können es erneuern. Dazr sendet organisation.verification.updated, wenn eine Organisation, die jemand mit Ihrer App geteilt hat, pending, verified, failed oder unverified wird. Apps, die eine Organisation nie per Zustimmung erhalten haben, erfahren nie davon.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status ist pending, verified, failed oder unverified. subjects sind die sub-Werte, in Ihrer App, der Personen, die diese Organisation mit ihr geteilt haben. Prüfen Sie die Signatur, bevor Sie dem Inhalt vertrauen:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Antworten Sie innerhalb von 8 Sekunden mit einem 2xx. Sonst versucht Dazr es nach etwa 5 Minuten, 30 Minuten, 2, 6, 12 und 24 Stunden erneut und markiert die Zustellung dann als fehlgeschlagen. Jeder Versuch hat dieselbe Dazr-Delivery-ID, ignorieren Sie also Duplikate. Die Konsole listet die letzten Zustellungen, kann eine erneut senden und ein Testereignis senden (webhook.test). Regelmäßiges Abfragen des Userinfo-Endpunkts funktioniert ebenfalls.
Organisationen und Rollen in Ihrer App
Bilden Sie in einem Portal für Geschäftskunden jede Dazr-Organisation auf ein Kundenkonto (einen Mandanten) in Ihrer App ab und die Rolle der Person in dieser Organisation auf eine Rolle in Ihrer App.
- Fordern Sie den Scope
organisationsan. Jede Organisation, die die Person ankreuzt, kommt mit ihrerid,role(owner,adminodermember) undverification. - Verknüpfen Sie den Mandanten über
organisations[].id, nie über den Namen oder die USt-IdNr.: Diese können sich ändern. - Bilden Sie die Rolle ab, zum Beispiel
ownerundadminauf Ihre Administratorrolle undmemberauf Ihre Nutzerrolle. Lesen Sie sie bei jeder Anmeldung und jeder Token-Aktualisierung neu: Rollen ändern sich, und Menschen gehen. - Schalten Sie Geschäftsfunktionen nur frei, wenn
verification.statusgleichverifiedist, oderkyb.statusgleichapproved, wo Sie eine Unternehmensverifizierung brauchen.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Mit Keycloak
Wenn Keycloak Dazr Identity brokert (siehe die Keycloak-Anleitung), fügen Sie im Tab Mappers des Identity Providers Mapper hinzu, mit Sync Mode Force. Keycloak liest diese Pfade aus der User-Info-Antwort, und ein Pfad kann eine Position in einer Liste nennen: organisations[0] ist die erste Organisation, die die Person angekreuzt hat. Für ein Portal mit einem Kundenkonto pro Person reicht das; arbeiten Menschen für mehrere Organisationen, lassen Sie sie eine ankreuzen oder lesen Sie die ganze Liste in Ihrer App.
| Mapper-Typ | Claim | Ergebnis |
|---|---|---|
| Attribute Importer | organisations[0].id | Nutzerattribut dazr_org_id: der Mandantenschlüssel |
| Attribute Importer | organisations[0].name | Nutzerattribut dazr_org_name |
| Claim to Role | organisations[0].role, Claim-Wert owner | Realm- oder Client-Rolle tenant_admin |
| Claim to Role | organisations[0].role, Claim-Wert admin | Realm- oder Client-Rolle tenant_admin |
| Claim to Role | organisations[0].role, Claim-Wert member | Realm- oder Client-Rolle tenant_user |
| Claim to Role | organisations[0].verification.status, Claim-Wert verified | Rolle verified_business |
Fügen Sie dann einen Mapper vom Typ User Attribute für dazr_org_id zum Client Scope Ihrer App in Keycloak hinzu, damit Ihre App den Mandantenschlüssel in Keycloaks eigenen Tokens erhält, neben den Rollen.
Unternehmensverifizierung (KYB)
Die Unternehmensverifizierung, oft KYB genannt (Know Your Business), ist die höhere Vertrauensstufe über der Organisationsverifizierung. Sie ergänzt das Handelsregister, eine Ausweisprüfung mit Live-Selfie für die Person, die für das Unternehmen handelt (die vertretungsberechtigte Person), und die Prüfung des Unternehmens und dieser Person gegen Sanktionslisten und Listen politisch exponierter Personen (PEP). Wirtschaftlich Berechtigte gehören nicht dazu.
Sie kostet einmalig 25 € zzgl. MwSt. pro Organisation. Die Organisation zahlt, oder Ihre App zahlt für ihre Kunden aus Prepaid-Guthaben. Bricht sie ab, bevor ein Ausweis geprüft wurde, wird die Zahlung voll erstattet.
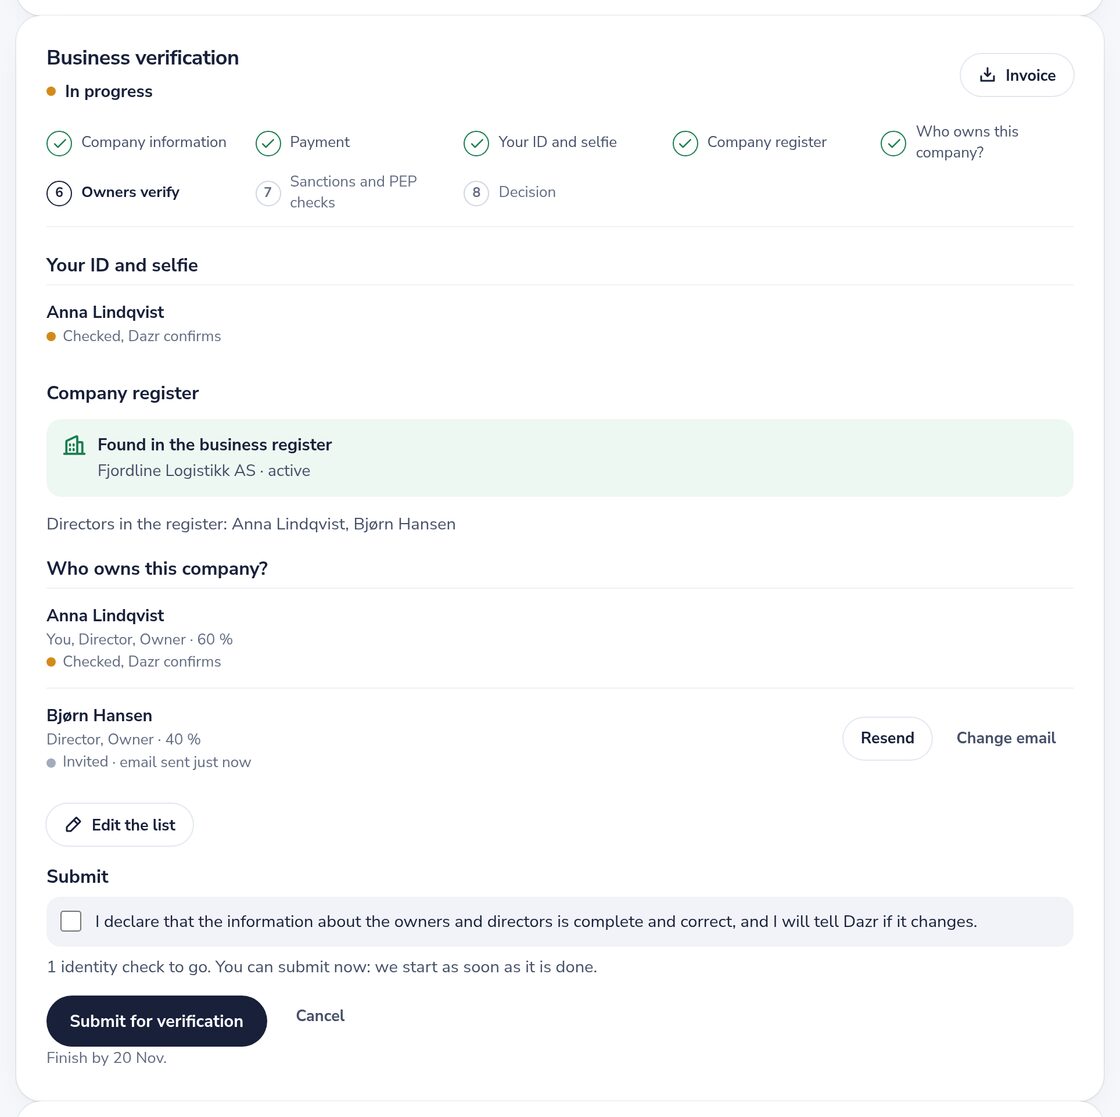
- Unternehmensdaten. Die Rechtsform sowie Registernummer und Sitz aus den rechtlichen Angaben der Organisation, bestätigt von der Person, die die Verifizierung startet.
- Zahlung. 25 € zzgl. MwSt. über Mollie, mit einer Rechnung auf der Organisationsseite. Zahlt Ihre App aus ihrem Prepaid-Guthaben, überspringt die Organisation diesen Schritt.
- Ausweis und Selfie. Wer die Verifizierung startet, gehört zur Geschäftsführung oder ist gesetzlich vertretungsberechtigt, oder benennt eine solche Person; diese erhält einen Link per E-Mail mit einem Einmalcode (14 Tage gültig, Erinnerungen nach 2 und 7 Tagen), bestätigt ihre Rolle und kann eine Vollmacht hinzufügen. Die vertretungsberechtigte Person macht ein Foto eines Reisepasses (der Seite mit dem Foto), Personalausweises oder Aufenthaltstitels (der Vorderseite) und ein frontales Selfie, live mit der Kamera auf der Seite; hochladen ist nicht möglich. Ein KI-Modell liest das Dokument; Dazr prüft die Daten und den Namen, bei einem Reisepass auch die maschinenlesbare Zone (Prüfziffern nach ICAO 9303). Eine prüfende Person bei Dazr vergleicht das Selfie mit dem Foto im Dokument. Am Computer zeigt der Schritt einen QR-Code, der die Aufnahme aufs Handy bringt, und der Computer geht von selbst weiter. Ohne Handykamera kann die vertretungsberechtigte Person stattdessen einen Videoanruf mit Dazr buchen (200 € zzgl. MwSt., voll erstattet, wenn Dazr absagt oder keinen Termin anbietet).
- Prüfung im Handelsregister. Name, Status und Geschäftsführung aus dem amtlichen Register, wo eines online ist (Norwegen, Dänemark, Finnland, Frankreich, die Niederlande, Polen, Tschechien und das Vereinigte Königreich), sonst aus einem amtlichen Auszug, höchstens 3 Monate alt, den Dazr automatisch ausliest.
- Prüfung auf Sanktionen und PEP. Das Unternehmen und die vertretungsberechtigte Person gegen die Sanktionslisten der EU, der UN und des OFAC sowie auf politisch exponierte Personen. Ist die PEP-Datenbank nicht verfügbar, gibt eine Abfrage nur des Namens bei Wikidata einen Hinweis. Das PEP-Ergebnis steht im Claim und im Bericht und hält die Freigabe nie auf.
- Entscheidung. Eine prüfende Person bei Dazr vergleicht das Selfie mit dem Foto im Dokument und entscheidet, mit den Ergebnissen der dokumentierten Risikoregeln: Sie zeigen, wenn die Ausweisprüfung scheitert, ein Name auf einer Sanktionsliste steht, das Register die vertretungsberechtigte Person nicht aufführt oder das Unternehmen nicht bestätigt ist. Die prüfende Person kann genehmigen, mit Begründung ablehnen, die Organisation um weitere Informationen bitten oder eine Prüfung erneut ausführen, meist innerhalb eines Werktags. Fälle mit hohem Risiko brauchen zwei prüfende Personen. Kein Fall wird automatisch abgelehnt.
Freigegebene Organisationen werden jeden Tag erneut gegen die Sanktionslisten und alle 30 Tage auf PEP-Status geprüft. Ein neuer Sanktionstreffer setzt die Verifizierung zurück in die Prüfung; ein neuer PEP-Treffer wird markiert, und die Verifizierung bleibt freigegeben. In beiden Fällen erfährt Ihre App davon.
Eine freigegebene Unternehmensverifizierung ist ein dokumentierter Nachweis, dass eine Person aus der Geschäftsführung oder eine gesetzliche Vertretung, deren Ausweisdokument und Live-Selfie geprüft wurden, die Anfrage bestätigt hat, dass das Handelsregister oder ein amtlicher Auszug, höchstens 3 Monate alt, das Unternehmen zeigt und dass das Unternehmen und diese Person gegen Sanktionslisten und Listen politisch exponierter Personen geprüft wurden. Wirtschaftlich Berechtigte werden nicht geprüft.
Der kyb-Claim
Jede Organisation im Claim organisations enthält kyb, und verification.assurance_level fasst beide Stufen zusammen: none, basic (Organisation verifiziert) oder kyb (Unternehmensverifizierung genehmigt).
| kyb.status | Bedeutung |
|---|---|
none | Keine Unternehmensverifizierung, oder die letzte wurde abgebrochen oder ist abgelaufen. |
in_progress | Begonnen: Die Organisation erledigt die Schritte. |
in_review | Eingereicht und in Prüfung bei Dazr, oder nach einem neuen Treffer beim Abgleich wieder in Prüfung. |
approved | Genehmigt. Nur dann enthält der Claim verified_claims. |
rejected | Nicht genehmigt. Die Organisation kann eine neue starten. |
Nach der Genehmigung folgt verified_claims dem Format von OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners ist immer not_verified: Die Unternehmensverifizierung umfasst das Unternehmen und die Person, die dafür handelt, nicht die Eigentumsverhältnisse. started_by_representative gibt an, ob die Person, die sie gestartet hat, auch die vertretungsberechtigte Person ist, deren Ausweis geprüft wurde, oder diese per E-Mail eingeladen hat. Der Claim enthält nie Namen, Geburtsdaten oder Dokumentdaten. Diese stehen im Prüfbericht, den Ihre App für mit ihr geteilte Organisationen abrufen kann.
Unternehmensverifizierung verlangen
Setzen Sie in der Konsole Verifizierte Organisation verlangen auf Unternehmensverifizierung (KYB), oder fragen Sie pro Anfrage mit acr_values=urn:dazr:org:kyb. Wer sie noch nicht hat, durchläuft alle Schritte in derselben Anmeldung, einen Bildschirm nach dem anderen, und kommt zu Ihrer App, sobald Dazr sie freigegeben hat; bis dahin erhält die Person nach der Freigabe eine E-Mail und meldet sich erneut an. Der acr des ID-Tokens ist erst nach der Freigabe einer Organisation urn:dazr:org:kyb, prüfen Sie also immer kyb.status === 'approved', bevor Sie etwas freischalten, das sie voraussetzt.
Webhooks für die Unternehmensverifizierung
Dasselbe Ereignis organisation.verification.updated wird gesendet, wenn sich der Status der Unternehmensverifizierung ändert, auch nach einem erneuten Abgleich. Die Daten enthalten zusätzlich:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Unternehmensverifizierung eigenständig
Eine Organisation kann die Unternehmensverifizierung auch selbst starten, unter https://identity.dazr.eu/verify/business?org=…, verlinkt von ihrer Seite in Dazr Identity, ohne dass eine App danach fragt. Das Ergebnis ist dasselbe: eine Verifizierung pro Organisation, auf die sich jede App verlassen kann, mit der sie die Organisation teilt. Bilder von Ausweisdokumenten und Selfies werden 30 Tage nach der Entscheidung gelöscht; die Ergebnisse und der Bericht werden 5 Jahre nach dem Ende der Verifizierung aufbewahrt, wie es die Regeln gegen Geldwäsche verlangen.
Wie die Entscheidung fällt
Eine prüfende Person bei Dazr entscheidet über jede Unternehmensverifizierung, meist innerhalb eines Werktags, und vergleicht das Selfie mit dem Foto im Dokument. Genauer hin sieht sie, wenn einer dieser Punkte zutrifft:
- Die Identitätsprüfung ist fehlgeschlagen oder unsicher. Das Gesicht passt nicht zum Foto im Dokument, das Selfie zeigt nicht genau ein deutliches Gesicht von vorn, das Dokument ist nicht sicher genug lesbar, zeigt Anzeichen einer Manipulation oder eines Bildschirms, ist abgelaufen oder gehört einer Person unter 18, oder der Name auf dem Ausweis weicht von dem der vertretungsberechtigten Person ab.
- Ein Sanktionstreffer. Ein Name stimmt mit den Sanktionslisten der EU, der UN oder von OFAC überein, ab der Trefferschwelle, oder die Sanktionsprüfung konnte nicht laufen.
- Keine Vertretungsbefugnis. Das Register oder der amtliche Auszug nennt Geschäftsführer, und die Person auf dem Ausweis ist keiner davon.
- Das Unternehmen ist nicht bestätigt. Das Register kennt kein Unternehmen mit dieser Nummer, es ist nicht aktiv, der Firmenname weicht ab, oder es gibt keinen passenden Auszug.
Alles andere wird festgehalten und blockiert die Freigabe nie. Eine mögliche politisch exponierte Person (PEP) wird als screening.pep possible_match im Claim und im Bericht markiert; ist die PEP-Datenbank nicht verfügbar, steht dort indication_only oder not_screened. Nennt das Register keine Geschäftsführer, ist authority declared_by_representative. Entscheiden Sie selbst, ob Sie verstärkte Sorgfaltspflichten brauchen.
Länder ohne Online-Register
In Ländern ohne Live-Register, etwa Italien, Deutschland, Spanien oder Belgien, lädt die Organisation einen amtlichen Auszug hoch (eine visura camerale, einen Handelsregisterauszug, eine nota simple). Dazr liest ihn automatisch und prüft Firmenname, Registernummer, Datum (höchstens 3 Monate alt) und die genannten Geschäftsführer. Passt alles, folgt die Freigabe wie bei einem Live-Register; passt etwas nicht oder ist der Auszug nicht lesbar, prüft ein Mensch. Bei einem gesiegelten Auszug wird zusätzlich das Siegel des Registers geprüft.
PEP, Vertretungsbefugnis und Markierungen im Claim
Feld in verified_claims.claims | Bedeutung |
|---|---|
screening.pep | no_match_found, possible_match (markiert, nicht blockierend), indication_only (nur eine Namenssuche in Wikidata) oder not_screened. |
authority | Was zeigte, dass die vertretungsberechtigte Person handeln darf: register, extract, dazr_verification oder declared_by_representative. |
flags | Vorhanden, wenn es etwas anzusehen gibt: pep_possible_match, high_risk_country. |
Verifizierungsberichte für Prüfungen
Für jede Organisation, die mit Ihrer App geteilt wurde, können Sie für Ihre Prüfungsunterlagen einen Bericht abrufen, wie und wann Dazr sie verifiziert hat. Er besteht, solange die Organisation verifiziert ist, und solange ihre Verifizierung läuft, mit dem bis dahin Erledigten.
- Die Organisation: Name, Land, Registernummer, USt-IdNr. und eingetragener Sitz.
- Die Verifizierung: Status, Methode, Vertretungsnachweis, und wann sie angefordert, unterzeichnet und verifiziert wurde.
- Die Nachweise: bei einer qualifizierten Signatur oder einem Siegel der Name der unterzeichnenden Person laut Zertifikat, Aussteller, Seriennummer, Gültigkeit und SHA-256-Fingerabdruck des Zertifikats, der qualifizierte Status (QC-Statements, Anbieter und Dienst aus der EU-Vertrauensliste, mit Sequenznummer und Ausgabedatum der Liste), der Zeitpunkt der Signatur und die Sperrprüfung. Bei einem vom Register gesiegelten Auszug, wer ihn gesiegelt hat, wann, und was übereinstimmte: Name, Registernummer, USt-IdNr., Geschäftsführung. Das Ergebnis von VIES. Bei einem PEC-Code, einem Brief oder einem Videoanruf die Daten und die Prüfungen, die das Dazr-Prüfteam abgehakt hat, angezeigt als „Dazr reviewer“ mit einer internen ID.
- Für Ihre Unterlagen: der SHA-256-Fingerabdruck jeder Nachweisdatei, eine Dokument-ID, wann der Bericht erstellt wurde, und eine kurze Erklärung jeder Methode und dessen, was der Vertretungsnachweis bedeutet.
Ein Bericht enthält nie Bilder oder Nummern von Ausweisdokumenten, Einmalcodes, die PEC-Adresse, E-Mail-Adressen oder andere Adressen als den eingetragenen Sitz.
Beispielberichte
Zwei Beispielberichte mit einer erfundenen Organisation und erfundenen Personen, damit Ihr Compliance-Team sieht, was Sie erhalten. Sie sind mit einem Beispielschlüssel signiert, nicht mit den Schlüsseln von Dazr: Prüfen Sie sie mit dem öffentlichen Beispielschlüssel unten, nie mit dem JWKS der Produktion.
- Organisationsverifizierung (qualifizierte Signatur): PDF, signiertes JSON (JWS)
- Unternehmensverifizierung: PDF, signiertes JSON (JWS)
- Der öffentliche Beispielschlüssel (JWKS)
Einen Bericht abrufen
Authentifizieren Sie sich mit Client-ID und Client-Secret wie am Token-Endpunkt: HTTP Basic (client_secret_basic) oder im Formular-Body eines POST (client_secret_post). Setzen Sie das Secret nie in die URL. Verwenden Sie die id der Organisation aus den Claims oder Webhooks, oder einfach die mitgelieferte verification.report_url.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Bedeutung |
|---|---|
org | Die id der Organisation. |
format | pdf (Standard) oder jws, dieselben Angaben als signiertes JSON. |
lang | Sprache der PDF: en (Standard), nl, it, de, fr, es oder pl. |
doc | Statt des Berichts: declaration, die unterzeichnete Erklärung der Geschäftsführung (nur bei qualifizierter Signatur oder Siegel), oder extract, der Handelsregisterauszug. |
Abrufbar sind nur Organisationen, die mindestens eine Person per Zustimmung mit Ihrer App geteilt hat. Jede andere Organisation antwortet mit 404, genau wie eine, die es nicht gibt oder die keine Verifizierung hat; ein falsches Client-Secret ergibt 401. Apps ohne Client-Secret können keine Berichte abrufen. Downloads sind begrenzt, und jeder erscheint mit dem Namen Ihrer App in der Aktivität der Organisation für deren Admins. In der Konsole listet die Seite Ihrer App die verbundenen Organisationen mit denselben Downloads.
Das signierte JSON prüfen
Mit format=jws erhalten Sie eine kompakte JWS (ES256, Header typ dazr-verification-report+jwt), signiert mit denselben Schlüsseln wie ID-Tokens. Die Claims sind iss, iat, jti (die Dokument-ID), sub (die id der Organisation), aud (Ihre Client-ID) und report, die Angaben. Die PDF enthält dieselbe JWS auf der letzten Seite und in den Metadaten (DazrVerificationReport), sodass sich auch eine PDF offline prüfen lässt.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Die Signatur von der Prüfstelle prüfen lassen
Bei einer qualifizierten Signatur oder einem Siegel liefert doc=declaration die unterzeichnete Erklärung genau so, wie sie hochgeladen wurde: eine signierte PDF (PAdES) oder eine .p7m-Datei (CAdES). Die Prüfstelle kann sie unabhängig mit dem DSS-Demo-Validator der Europäischen Kommission validieren: Datei hochladen, die Standard-Validierungsrichtlinie beibehalten und die Validierung starten. Das Ergebnis zeigt, ob die Signatur qualifiziert ist (QESig, bei einem Siegel QESeal), wer unterzeichnet hat und den Vertrauensdiensteanbieter aus der EU-Vertrauensliste. doc=extract liefert den Handelsregisterauszug; ein vom Register gesiegelter Auszug lässt sich genauso validieren.
Der Bericht ist ein Nachweis für Ihre Prüfungsunterlagen. Regulierte Unternehmen bleiben für ihre eigene Sorgfaltsprüfung der Kundschaft verantwortlich.
Dazr bewahrt die unterzeichnete Erklärung, den Auszug und die Berichtsdaten auf, solange die Organisation verifiziert ist, und 5 Jahre nach dem Ende ihrer Verifizierung oder der Löschung der Organisation. Bewahren Sie eigene Kopien so lange auf, wie Ihre Vorschriften es verlangen.
Schlüssel für alte Berichte
Berichte werden mit denselben Schlüsseln signiert wie ID-Tokens, und diese Schlüssel wechseln. Jeder Schlüssel, der je einen Bericht signiert hat, bleibt unter https://identity.dazr.eu/oauth/jwks/archive veröffentlicht, mit dazr_status current, previous oder retired, mindestens 5 Jahre nach seiner letzten Verwendung. Prüfen Sie einen alten Bericht gegen das Archiv, wenn seine kid nicht mehr in der JWKS steht.
Identitätsverifizierung (KYC)
Aktivieren Sie in der Konsole Identitätsverifizierung erlauben, wenn eine Anmeldung danach fragt und verlangen Sie dann eine verifizierte Person mit acr_values=urn:dazr:person:kyc. Oder aktivieren Sie Identitätsverifizierung bei jeder Anmeldung verlangen. Ohne eine dieser Einstellungen wird der acr-Wert ignoriert und nichts berechnet. Ein zusätzlicher Scope ist nicht nötig. Während der Anmeldung macht die Person auf ihrem Smartphone ein Live-Foto ihres Ausweises und ein Selfie; ein Computer zeigt einen QR-Code. Dazr liest das Dokument, vergleicht die Gesichter und prüft den Namen gegen die Sanktionslisten der EU, der UN und von OFAC. Eine Person bei Dazr prüft jede Verifizierung, meist innerhalb eines Werktags.
Jede Verifizierung kostet 1,50 € zzgl. MwSt., aus dem Guthaben Ihrer Organisation. Die Person zahlt nie. Eine Verifizierung bleibt 12 Monate gültig. Wenn eine andere App danach fragt, willigt die Person auf einem Einwilligungsbildschirm ein, statt neue Fotos zu machen, und diese App zahlt 1,50 €, einmal pro Verifizierung. Fragt Ihre App mit prompt=consent erneut, oder meldet sich jemand mit einer Verifizierung an, die Ihre App bereits erhalten hat, ist das kostenlos.
Das ID-Token und die User-Info enthalten den Claim kyc, und acr ist urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status ist no_match oder cleared_by_review, wenn ein gelisteter Name ähnlich war und eine Prüferin oder ein Prüfer festgestellt hat, dass es nicht diese Person ist. Bilder und Nummern von Dokumenten werden nie geteilt. Nach 12 Monaten sagt der Claim "verified": false: Fragen Sie erneut.
interaction_required: mitprompt=none, wenn die Person noch verifizieren oder einwilligen muss.temporarily_unavailable: Ihr Guthaben reicht nicht. Die Person erfährt, dass Ihre App sie gerade nicht verifizieren kann, und Ihre Admins erhalten eine E-Mail.access_denied: Die Person hat abgebrochen, oder eine Prüferin oder ein Prüfer muss noch entscheiden.
Verifizierungen sind echt und kostenpflichtig, auch während Ihre App im Test ist.
Guthaben
Ihre Organisation kann die Unternehmensprüfung Ihrer Kunden bezahlen. Öffnen Sie in der Konsole Ihre App und aktivieren Sie Wir bezahlen die Unternehmensprüfung unserer Kunden. Der Preis wird vom Guthaben Ihrer Organisation abgebucht: ein Guthaben für alle Apps der Organisation und für kostenpflichtige Dazr-APIs. Eine Prüfung kostet 25 € zzgl. MwSt. Reicht das Guthaben nicht, zahlt Ihr Kunde wie gewohnt, und Ihre Administratoren erhalten eine E-Mail.
Ihre App zahlt nur bei einer Anmeldung, die eine Unternehmensverifizierung verlangt, und einmal pro Kundenorganisation. Was eine App pro Tag für Identitäts- und Unternehmensverifizierung zahlt, ist begrenzt: 250 € zzgl. MwSt., sofern Sie es nicht in der Konsole unter Tageslimit für Verifizierungen ändern. Ist das Limit erreicht, werden bis zum nächsten Tag neue Identitätsverifizierungen abgelehnt, Ihre Kunden zahlen ihre Unternehmensverifizierung selbst, und Ihre Administratoren erhalten eine E-Mail.
- Identitätsverifizierung. 1,50 € pro Verifizierung und jedes Mal, wenn eine Verifizierung mit einer anderen App geteilt wird. Bonusguthaben kann dafür verwendet werden.
- Einzahlungen. Ab 100 €, über Mollie, nur für Unternehmen: Ihre Organisation muss verifiziert sein oder eine von VIES bestätigte USt-IdNr. haben. Sie erhalten eine Rechnung mit MwSt.
- Bonusguthaben. +10 % ab 1.000 €, +20 % ab 5.000 € und +40 % ab 10.000 €. Das Guthaben zeigt bezahltes Guthaben und Bonusguthaben; bezahltes Guthaben wird zuerst verwendet.
- Nicht erstattungsfähig. Einzahlungen auf das Guthaben werden nicht erstattet und nie ausgezahlt: Sie können nur für die kostenpflichtige Nutzung von Dazr-APIs verwendet werden, etwa für Unternehmensprüfungen. Bonusguthaben hat keinen Geldwert.
- Rückbuchungen. Eine Prüfung, die vor jeder Ausweisprüfung abgebrochen wird, bucht ihren Preis zurück auf das Guthaben. Ein Chargeback nimmt die Einzahlung und ihren Bonus zurück; ein Guthaben unter null pausiert die kostenpflichtige Nutzung bis zur nächsten Einzahlung.
- Kontoauszug. Jede Einzahlung, jeder Bonus, jede Nutzung und jede Rückbuchung, mit dem laufenden Saldo, in der Konsole und als CSV.
Testmodus
Solange Ihre App nicht live ist, liefert eine Unternehmensprüfung, die aus einer Anmeldung bei ihr startet, ein Testergebnis. Es gibt keine Zahlung, kein Ausweisfoto und keine prüfende Person, und die echte Verifizierung der Organisation ändert sich nicht. Die letzten vier Ziffern der Registernummer oder USt-IdNr. der Organisation bestimmen das Ergebnis:
| Letzte vier Ziffern | Ergebnis | kyb.status |
|---|---|---|
0001 oder jede andere Nummer | Freigegeben | approved |
0002 | Nicht freigegeben | rejected |
0003 | An eine prüfende Person | in_review |
0004 | Sanktionstreffer | in_review |
0005 | Abgelaufen | none |
Testergebnisse tragen test: true im Claim, im Webhook und im Bericht, und nur Ihre App sieht sie, solange sie nicht live ist. Registernummern sind bei Dazr eindeutig, verwenden Sie also Ihre eigene, zum Beispiel eine niederländische KVK-Nummer wie 1234.0002. In der Konsole können Sie für jedes Ergebnis auch einen Test-Webhook senden.
Tokens und Laufzeiten
| Token | Laufzeit und Regeln |
|---|---|
| Autorisierungscode | 60 Sekunden, einmalig, gebunden an Ihren Client, die Weiterleitungs-URI und die PKCE-Challenge. Wird ein Code zweimal verwendet, werden die damit ausgestellten Tokens widerrufen. |
| Access-Token | 10 Minuten. Ein signiertes JWT (ES256, typ at+jwt) mit aud = Ihre Client-ID. Senden Sie es als Authorization: Bearer. |
| ID-Token | 10 Minuten. ES256, mit iss, sub, aud, exp, iat, auth_time, nonce und amr, soweit bekannt. |
| Refresh-Token | Nur mit offline_access. Wird bei jeder Nutzung erneuert: Speichern Sie immer das neue. Wird ein altes Refresh-Token erneut gesendet, wird die gesamte Anmeldung widerrufen. Läuft nach 30 Tagen ohne Nutzung und spätestens nach 180 Tagen ab. |
Signaturschlüssel werden gewechselt. Wählen Sie den Schlüssel immer anhand der kid aus dem JWKS und laden Sie das JWKS neu, wenn Sie eine unbekannte kid sehen.
Wie sich die Person angemeldet hat
amr im ID-Token (RFC 8176) sagt, wie sich die Person angemeldet hat: ["otp"] für einen Einmalcode per E-Mail, ["hwk", "user"] für einen Passkey mit Benutzerverifizierung und ["fed"] für Google oder Microsoft.
Sprache
Senden Sie ui_locales mit der Autorisierungsanfrage, zum Beispiel ui_locales=de-AT de en. Die erste Sprache, die Dazr unterstützt, wird für die Anmelde- und Zustimmungsseiten verwendet. Die unterstützten Sprachen stehen in ui_locales_supported im Discovery-Dokument.
Der Scope sign
Der Scope sign im Discovery-Dokument ist nur für die Dazr Sign API. Damit kann eine App im Namen der Person Dokumente zur Unterschrift senden; Sie aktivieren ihn im Dazr-Sign-Portal. Sign in with Dazr Identity braucht ihn nicht.
Dazr Files API und WebDAV (nur lesen)
Mit der Dazr Files API kann Ihre App Dateien aus Dazr Files auflisten und herunterladen, zum Beispiel um sie zu sichern. Sie ist schreibgeschützt: Keine Anfrage kann etwas hochladen, ändern, verschieben, teilen oder löschen. Aktivieren Sie sie für Ihre App in der Konsole, auf der Seite Ihrer App unter Dazr Files API. Sie verwendet dieselbe App, Client-ID und dasselbe Secret wie Anmelden mit Dazr Identity und dieselben Zugriffstokens.
Es gibt zwei Wege. Ein Inhaber oder Admin einer Organisation gibt Ihre App für die geteilten Dateien der Organisation frei, und Ihr Server erhält dann Tokens ohne eine Person (am besten für unbeaufsichtigte Backups). Oder eine Person erlaubt Ihrer App den Scope files.read, und Ihre App liest die eigenen Dateien dieser Person.
Die vollständige Referenz mit jedem Endpunkt, Beispielen, Fehlern, Limits, dem Änderungsfeed und der WebDAV-Einrichtung für rclone und Synology finden Sie in der Dokumentation der Dazr Files API.
Einstellungen der Organisation, die die Anmeldung betreffen
- Mitglieder müssen Passkeys verwenden. Inhaber und Administratoren können das einschalten. Mitglieder melden sich dann bei jeder App, die den Scope
organisationsanfragt, mit einem Passkey an; eine Anmeldung mit E-Mail-Code, Google oder Microsoft wird zur Anmeldung mit Passkey zurückgeschickt, undprompt=noneantwortetlogin_required. - Bestätigte E-Mail-Domain. Eine Organisation weist ihre E-Mail-Domain mit einem DNS-Eintrag nach. Wenn die Organisation es erlaubt, wird Personen, die sich mit einer Adresse dieser Domain anmelden, der Beitritt angeboten, sofort oder nach Freigabe durch einen Administrator. Eine bestätigte Domain verifiziert nicht die Organisation selbst und steht nicht in den Claims.
Fehler
Solange Client-ID und Weiterleitungs-URI gültig sind, kommen Fehler an Ihre Weiterleitungs-URI zurück als error, error_description, state und iss: zum Beispiel invalid_request (etwa fehlendes oder plain PKCE), invalid_scope, unsupported_response_type, access_denied (die Person hat abgebrochen, oder die App ist im Testmodus und die Person ist kein Mitglied), login_required, consent_required und interaction_required (mit prompt=none, wenn eine verlangte verifizierte Organisation fehlt). Bei einem unbekannten Client oder einer nicht registrierten Weiterleitungs-URI zeigt Dazr eine Fehlerseite und leitet nie weiter. Der Token-Endpunkt antwortet mit JSON-Fehlern wie invalid_client, invalid_grant und unsupported_grant_type.
Abmeldung
Um jemanden abzumelden, schicken Sie die Person zum Abmeldeendpunkt mit id_token_hint (oder client_id), einer optionalen, in den App-Einstellungen registrierten post_logout_redirect_uri und state. Dazr fragt, ob sie sich auf diesem Gerät auch von Dazr Identity abmelden möchte, und schickt sie dann zurück. Widerrufen Sie nicht mehr benötigte Refresh-Tokens am Widerrufsendpunkt.
Testen und live gehen
Eine neue App ist im Testmodus: Nur Mitglieder Ihrer Organisation können sich anmelden, und der Zustimmungsbildschirm weist darauf hin. Um live zu gehen, lassen Sie Ihre Organisation in Dazr Identity verifizieren, fügen eine https://-Weiterleitungs-URI hinzu und beantragen in der Konsole eine Prüfung. Ändern Sie Name, Zweck, Datenschutzerklärung oder Daten einer Live-App, ist eine neue Prüfung nötig.
Eine App an eine andere Organisation übertragen
Eine App kann zu einer anderen Organisation auf Dazr wechseln, zum Beispiel nach einem Verkauf oder einer Umstrukturierung. Eine Person mit der Rolle Inhaber oder Admin startet die Übertragung unter App übertragen in den Einstellungen der App, in Dazr Identity oder im Sign-Portal. Eine Person mit der Rolle Inhaber oder Admin der anderen Organisation nimmt sie innerhalb von 14 Tagen an oder lehnt sie ab. Bis dahin kann die abgebende Seite abbrechen, und nichts ändert sich.
- Wer sie erhalten kann. Nur eine auf Dazr registrierte Organisation, angegeben mit ihrer Organisations-ID. Personen mit der Rolle Inhaber oder Admin finden die ID in den rechtlichen Angaben in Dazr Identity. Eine Live-App, eine App in Prüfung, eine App, die eine verifizierte Organisation verlangt, und eine App mit aktivierter Dazr Sign API können nur an eine verifizierte Organisation gehen. Das wird beim Annehmen erneut geprüft.
- Eine aktuelle Anmeldung. Für das Starten und Annehmen einer Übertragung ist eine Anmeldung aus den letzten 10 Minuten nötig.
- Was übertragen wird. Die Client-ID, die Einstellungen, das Logo, die Redirect-URIs, die aktivierten APIs und die Webhook-URLs. Wer annimmt, akzeptiert auch die Developer Terms für die neue Organisation.
- Das Client-Secret. Eine Webserver-App erhält ein neues Client-Secret, das der annehmenden Person einmal angezeigt wird. Das bisherige Secret funktioniert an den Endpunkten für Token, Widerruf und Introspection weiter, für die beim Start gewählte Übergangszeit: keine, 24 Stunden (Standard) oder 7 Tage. Verifizierungsberichte brauchen das neue Secret.
- Webhooks. Die URLs bleiben. Ihre Signatur-Secrets, für Dazr Identity und für Dazr Sign, werden erneuert und der annehmenden Person einmal angezeigt. Zustellungen aus der Zeit vor der Übertragung werden nicht erneut gesendet.
- Menschen und ihre
sub. Jede Person behält in der App dieselbesub, die Konten in Ihrer App funktionieren also weiter. Sie unterscheidet sich von ihrersubin den anderen Apps der neuen Organisation. Die Menschen stimmen bei der nächsten Anmeldung erneut zu, weil der Zustimmungsbildschirm jetzt die neue Organisation nennt. Tokens aus der Zeit vor der Übertragung funktionieren nicht mehr. - Was bei der bisherigen Organisation bleibt. Zahlen zu Anmeldungen und Zustimmungen sowie Webhook-Zustellungen aus der Zeit vor der Übertragung. Über die Dazr Sign API erstellte Dokumente bleiben bei den Menschen, denen sie gehören, und die neue Organisation der App kann sie nicht sehen.
Der Button
Verwenden Sie den Text „Sign in with Dazr Identity“ und das Dazr-Logo wie unten. Sie dürfen die Größe ändern, nicht das Logo, die Farben oder den Text. Verlinken Sie ihn auf Ihre eigene Route, die den Ablauf startet.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Dazr-Schrift. Der Button verwendet die Schrift Dazr, die Sie unter der SIL Open Font License frei nutzen dürfen. Wo Dazr nicht geladen ist, wird die Systemschrift verwendet. Laden Sie die Dazr-Schrift herunter (ZIP mit TTF- und WOFF2-Dateien), um sie auf Ihrer eigenen Website bereitzustellen:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Ein minimales Beispiel in Node.js
Node 18 oder neuer, ohne Abhängigkeiten. Eine Webserver-App mit Client-Secret; bei einem öffentlichen Client entfällt der Authorization-Header und Sie senden client_id im Body.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limits
Der Autorisierungs- und der Token-Endpunkt sind begrenzt. Erhalten Sie HTTP 429, warten Sie und versuchen Sie es erneut; wiederholen Sie es nicht in einer engen Schleife.
| Endpunkt | Limit |
|---|---|
/oauth/authorize | 120 Anfragen pro Minute und IP-Adresse |
/oauth/token | 600 Anfragen pro Minute und IP-Adresse, und 300 pro Minute und App |
/oauth/userinfo | 1.200 Anfragen pro Minute und IP-Adresse |
/oauth/verification-report | 120 Anfragen pro Minute und IP-Adresse, und 60 pro Stunde und App |
| Unternehmensverifizierung | 6 Starts pro Stunde und Person, und 10 pro Tag und Organisation |
| Test-Webhooks | 30 alle 10 Minuten pro Person |
Ihre Pflichten
Ihre Organisation ist eigenständiger Verantwortlicher für die Daten, die sie erhält. Die Entwicklerbedingungen für Dazr Identity legen fest, was Sie damit tun dürfen, wie Sie sie schützen und wie Sie Datenpannen melden. Fragen: hello@dazr.eu.
Für Ihre Sicherheits- und Rechtsprüfung: das Sicherheits- und Einkaufspaket.