Dazr Identity för utvecklare
Standard-OpenID Connect 1.0 med authorization code-flödet och PKCE. Ingen SDK behövs: varje certifierat OpenID Connect-bibliotek fungerar, och det gör vanlig kod också.
Användarna kan redan använda sitt Google- eller Microsoft-konto i Dazr Identity, så din app behöver inga separata Google- och Microsoft-knappar bredvid: en knapp i stället för tre.
Discovery och endpoints
Allt beskrivs i discovery-dokumentet. Peka ditt bibliotek mot utfärdaren så hittar det resten.
| Vad | Adress |
|---|---|
| Utfärdare (issuer) | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Auktorisering | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Användaruppgifter | https://identity.dazr.eu/oauth/userinfo |
| Offentliga nycklar (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Återkallelse (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspektion (RFC 7662), bara webbserverappar | https://identity.dazr.eu/oauth/introspect |
| Logga ut (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Verifieringsrapporter, bara webbserverappar | https://identity.dazr.eu/oauth/verification-report |
Registrera en app
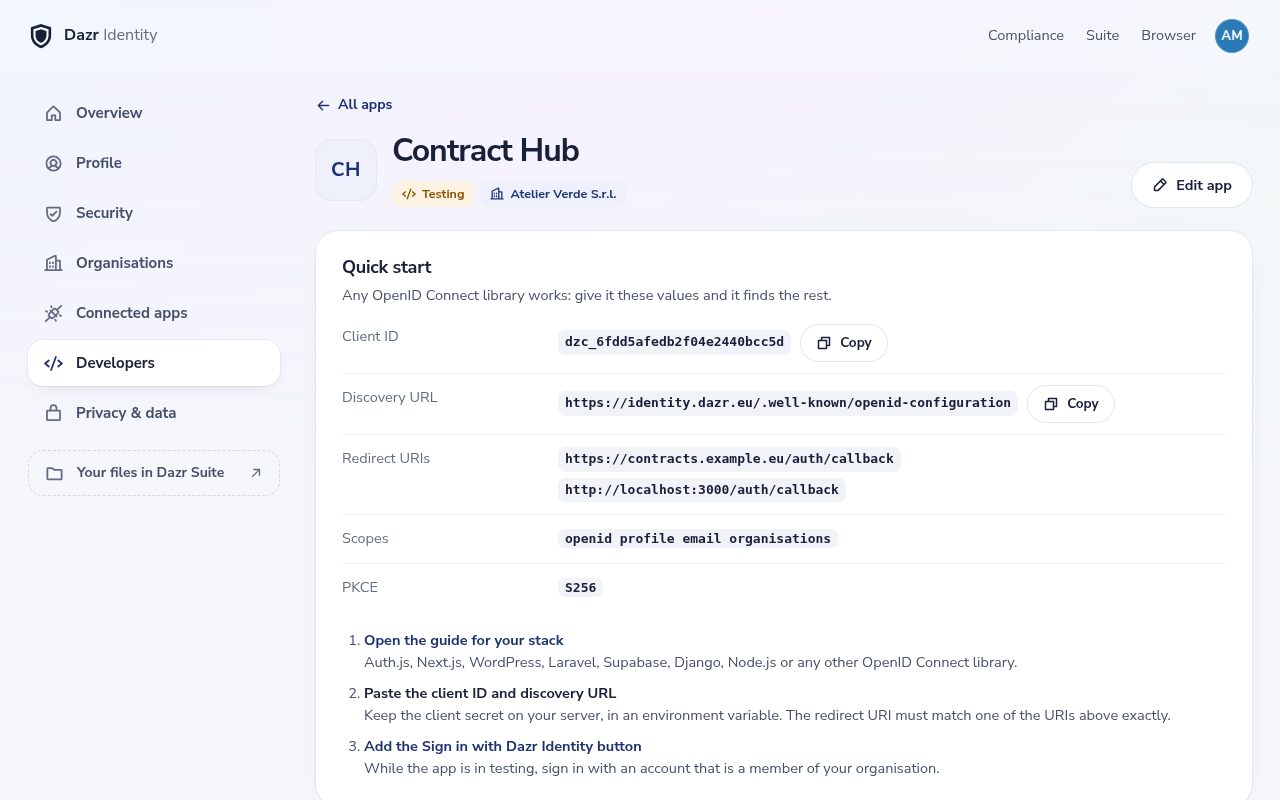
- Appar tillhör en organisation. Ägare och administratörer i organisationen registrerar dem under Utvecklare.
- Webbserverappar (konfidentiella klienter) får en klienthemlighet som visas en gång. Autentisera mot token-endpointen med HTTP Basic (
client_secret_basic) eller i formulärets body (client_secret_post). - Single-page- och mobilappar (offentliga klienter) får ingen hemlighet. De skickar
client_idoch använder PKCE. - Omdirigerings-URI:er måste matcha exakt. De måste vara
https://. Medan appen är i testläge fungerarhttp://localhostochhttp://127.0.0.1på vilken port som helst också. - En adress till integritetspolicyn, en support-e-postadress och ett ändamål på en rad krävs: människor ser dem på samtyckesskärmen.
Integrationsguider
Varje stack nedan använder sitt eget standardstöd för OpenID Connect. Du behöver tre värden från konsolen: klient-id:t, klienthemligheten (bara webbserverappar) och den omdirigerings-URI du registrerade. Resten kommer från discovery-dokumentet.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Vilket OpenID Connect-bibliotek som helst
sub är parvist: detsamma för alla appar i din organisation, olika för alla andra organisationer. Det ändras aldrig för en person, medan en e-postadress kan ändras. Spara sub som kontonyckel och behandla email som kontaktuppgift.
Vilket OpenID Connect-bibliotek som helst
Finns din stack inte på listan fungerar vilken OpenID Connect-klient som helst. Kontrollera dessa inställningar:
- Utfärdare
https://identity.dazr.eu, discovery-URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Response type
code(authorization code-flöde). Inget implicit eller hybridflöde. - PKCE krävs, med
code_challenge_method=S256. - Scopes:
openidplus bara det du behöver avprofile,email,address,organisationsochoffline_access. Din app måste vara registrerad för varje scope den ber om. - Omdirigerings-URI: exakt som den registrerats i konsolen, inklusive sökvägen och eventuell query string.
- Klientautentisering:
client_secret_basicellerclient_secret_postför webbserverappar,noneför single-page- och mobilappar. - Signatur på ID-token: ES256. Vissa bibliotek antar RS256: ställ in algoritmen på ES256.
- Använd
subsom kontonyckel. Den är parvis, per organisation. - Med
offline_accessmåste du spara den nya refresh-token efter varje förnyelse: de roterar.
Flödet
- Skapa en slumpmässig
code_verifier(43 till 128 tecken) och desscode_challenge= base64url(SHA-256(verifier)). Skapa en slumpmässigstateochnonce. Spara alla tre i användarens session. - Omdirigera till authorization-endpointen med
response_type=code,client_id,redirect_uri,scope(alltid inklusiveopenid),state,nonce,code_challengeochcode_challenge_method=S256. - Personen loggar in om det behövs och ser samtyckesskärmen med de faktiska uppgifterna. När personen tillåter det kommer hen tillbaka till din omdirigerings-URI med
code,stateochiss. Kontrollera attstatematchar och attissärhttps://identity.dazr.eu. - På din server gör du en POST till token-endpointen med
grant_type=authorization_code,code, sammaredirect_uriochcode_verifier. - Verifiera ID-token: ES256-signatur med en nyckel från JWKS (matcha
kid),iss,aud= ditt klient-id,expoch dinnonce. Användsubsom kontonyckel.
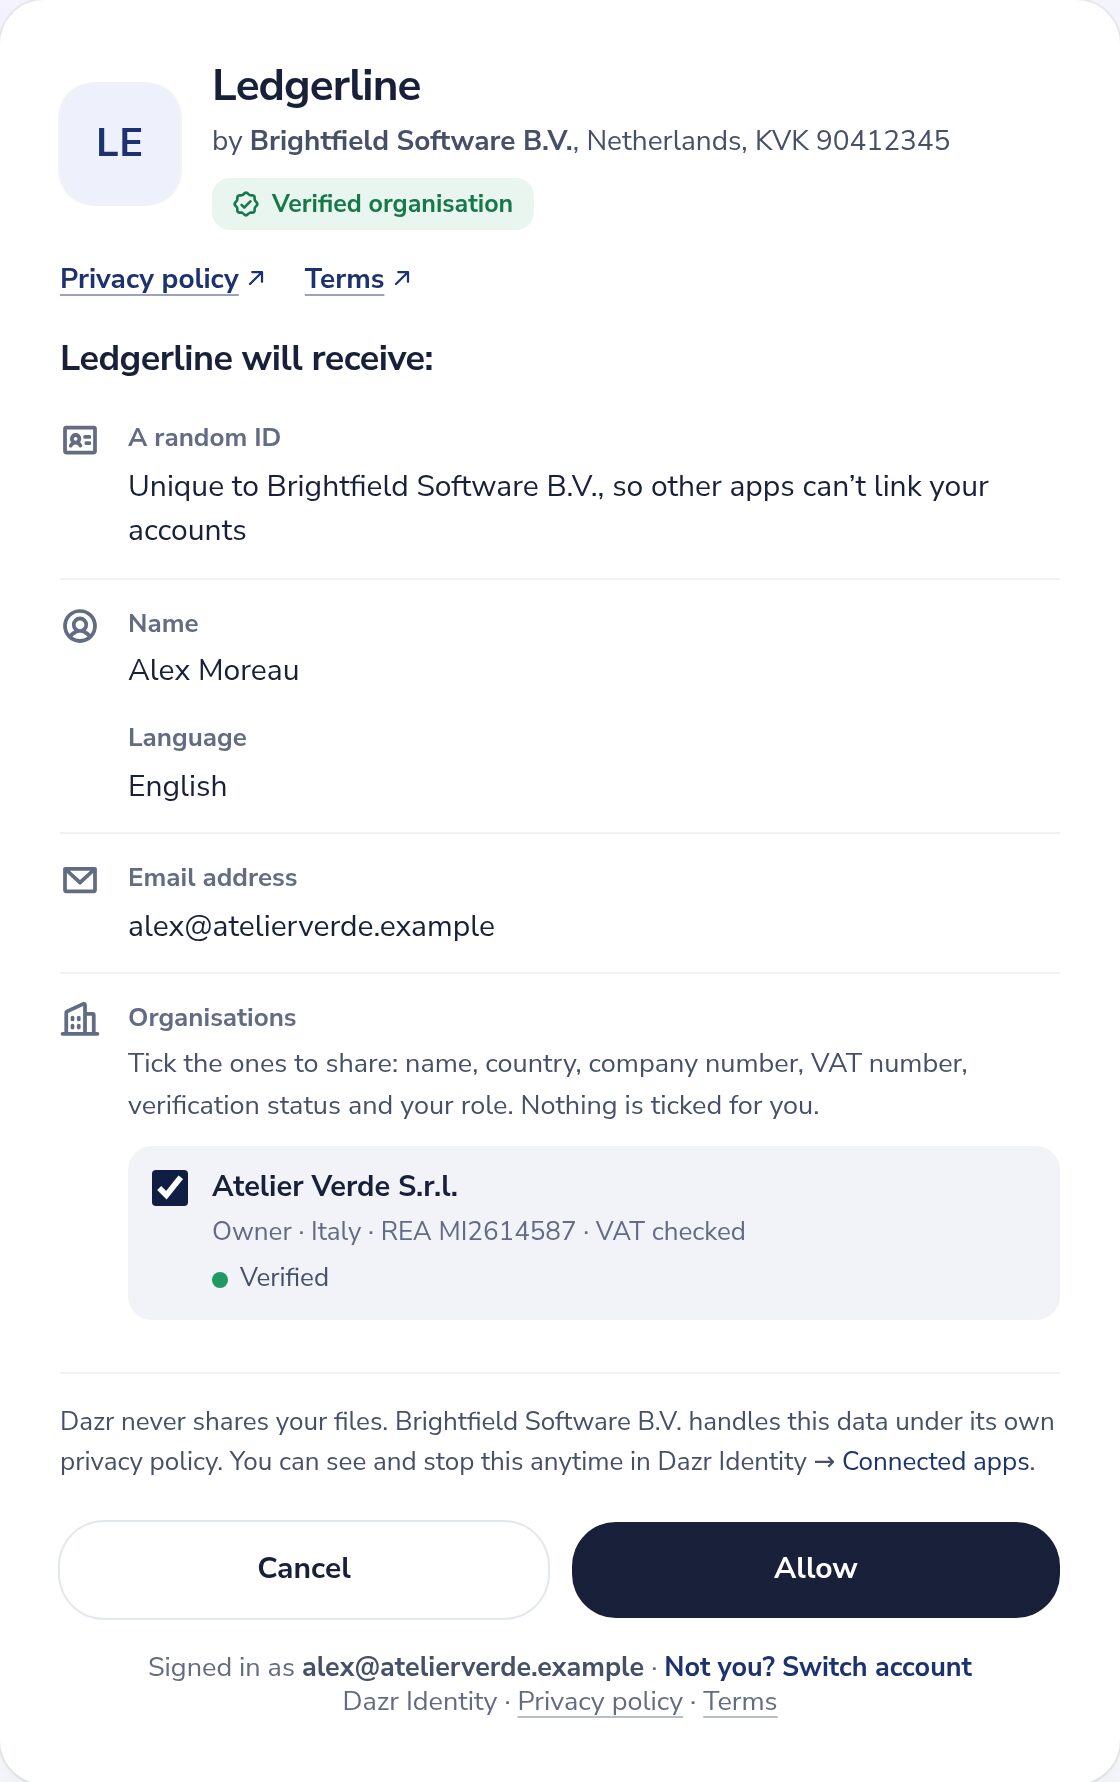
Parametern prompt accepterar none (svara direkt med login_required eller consent_required om personen skulle behöva agera), login (be personen logga in igen) och consent (visa samtyckesskärmen även när den har godkänts tidigare). max_age stöds. Ihågkommet samtycke: om personen har godkänt samma scopes tidigare går hen direkt tillbaka till din app. Ber du om mer senare visar samtyckesskärmen bara det nya.
Scopes och claims
Be bara om det du behöver. Inget utanför den här tabellen finns: inga kontakter, inga lösenord. Filer läses bara via Dazr Files API, med ett eget scope files.read.
| Scope | Claims |
|---|---|
openid (krävs) | sub: ett slumpmässigt id för personen, detsamma för alla appar i din organisation och olika för alla andra organisationer |
profile | name (om angivet) och locale |
email | email och email_verified (alltid true) |
address | address (formatted, street_address, locality, region, postal_code, country), bara om personen har sparat en |
organisations | organisations: de organisationer som personen markerar på samtyckesskärmen, var och en med id, name, display_name, website, country, register_number, vat, vat_verified (bara true när EU:s VIES-tjänst har bekräftat momsregistreringsnumret), verified, verification (se Verifierade organisationer) och role (owner, admin eller member) |
offline_access | inga claims; du får också en refresh-token |
Claims visas i ID-token för de scopes som personen godkände. Endpointen för användaruppgifter returnerar samma uppsättning med aktuella värden.
Verifierade organisationer
Dazr verifierar bara en organisation när officiella källor bevisar två saker: vem personen är och att personen företräder den här organisationen, med dess namn, registreringsnummer och momsregistreringsnummer. Typiskt undertecknar vd:n en kort försäkran med en kvalificerad elektronisk signatur (QES) och lägger till utdraget från företagsregistret som anger personen; med ett utdrag förseglat av registret, som en italiensk visura camerale eller ett nederländskt KVK-utdrag, sker det direkt, annars granskar Dazr det. En kvalificerad signatur ensam gör aldrig en organisation verifierad. Varje organisation i claimet organisations har sin aktuella verifiering:
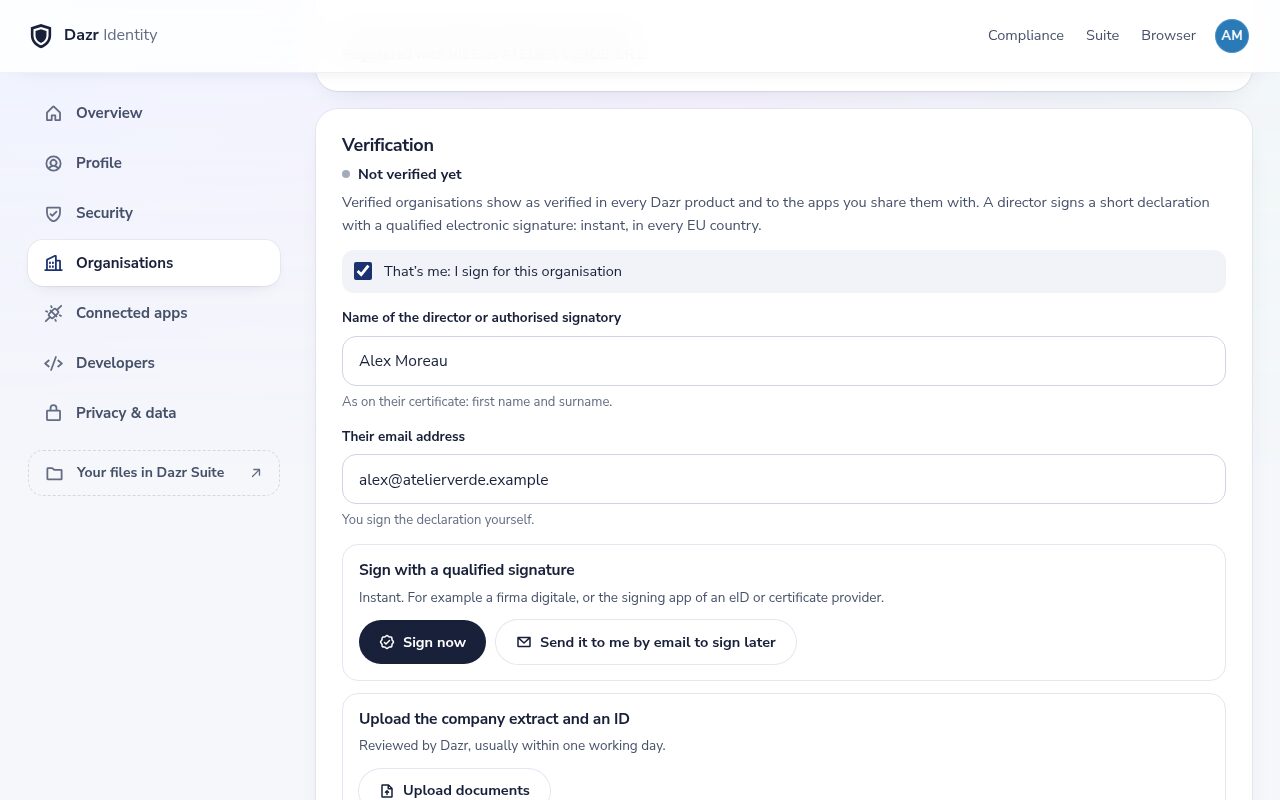
| verification.status | Betydelse |
|---|---|
unverified | Inte verifierad, eller en verifiering misslyckades, gick ut eller återkallades (t.ex. efter att det juridiska namnet eller organisationsnumret ändrades). |
pending | Verifieringen pågår: företrädaren har ombetts att underteckna, utdraget från företagsregistret saknas fortfarande, eller Dazr granskar dokument. method anger vilken väg som påbörjades, t.ex. qes (företrädaren undertecknar försäkran), qseal, pec, letter, video eller documents. |
verified | Verifierad. method är qes_org (kvalificerad signatur, certifikatet anger organisationen), extract_sealed (kvalificerad signatur eller granskad id-handling plus ett utdrag förseglat av företagsregistret), qes_reviewed (kvalificerad signatur, utdrag kontrollerat av Dazr), qseal (organisationens kvalificerade elektroniska stämpel), documents, pec (en kod som skickats till organisationens certifierade e-postadress, PEC, Italien), letter (en kod som skickats per post till det registrerade sätet), video (ett videosamtal med Dazr) eller extract. authority anger vad som bevisade att personen företräder organisationen (se nedan), och verified_at är en Unix-tidpunkt. |
Bara när status är verified anger verification.authority (och authority i webhooks) hur kopplingen mellan personen och organisationen bevisades. Varje verifiering är dokumenterade bevis, kontrollerade en gång det datum som visas. Den är ingen garanti för organisationens betalningsförmåga eller beteende, och den visar inte vem som äger organisationen.
| verification.authority | Vad den bevisar |
|---|---|
certificate | Dokumenterade bevis för att begäran undertecknades med en kvalificerad elektronisk signatur eller förseglades med en kvalificerad elektronisk stämpel vars certifikat anger organisationen och dess registreringsnummer. Dazr kontrollerade certifikatet mot EU:s förtroendelistor och mot återkallelse. |
register_extract | Dokumenterade bevis för att en styrelseledamot, vd eller firmatecknare bekräftade begäran med en kvalificerad elektronisk signatur eller en id-handling som Dazr kontrollerat, och att ett utdrag förseglat av företagsregistret, högst 3 månader gammalt, anger personen. |
reviewed | Dokumenterade bevis för att en styrelseledamot, vd eller firmatecknare bekräftade begäran med en kvalificerad elektronisk signatur eller en id-handling, och att en medarbetare på Dazr kontrollerade ett registerutdrag, högst 3 månader gammalt, som anger personen. |
pec | Dokumenterade bevis för att någon med tillgång till organisationens certifierade e-postadress (PEC, Italien), så som den står i företagsregistret, bekräftade begäran med en engångskod. |
letter | Dokumenterade bevis för att någon med tillgång till posten på det registrerade sätet bekräftade begäran med en engångskod som Dazr skickade dit per brev. |
video | Dokumenterade bevis för att en medarbetare på Dazr i ett videosamtal såg id-handlingen för personen som bekräftade begäran och ett officiellt utdrag som anger personen som styrelseledamot, vd eller firmatecknare. |
Samma definitioner står i användarvillkoren, avsnitt 7 i Utvecklarvillkoren och varje verifieringsrapport.
Booleanen verified behålls av kompatibilitetsskäl och är lika med verification.status === 'verified'. Varje organisation har också ett id, samma som webhooks använder.
När status är pending eller verified är verification.report_url adressen till dess verifieringsrapport.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role och medlemskap läses om vid varje förnyelse av token och varje begäran om användaruppgifter: efter en rolländring har nästa svar den nya rollen, och en organisation som personen har lämnat eller tagits bort från finns inte längre med. När en administratör för organisationen kopplar bort din app utelämnas organisationen från tidigare utfärdade tokens tills en medlem delar den med din app igen vid en ny inloggning. display_name och website är null när organisationen inte har angett dem; name är alltid det juridiska namnet.
Länder och tider
Organisationer i EU:s 27 länder, Norge, Island, Liechtenstein, Schweiz och Storbritannien kan verifiera sig. Den snabbaste vägen beror på landet:
| Land | Verifiering av organisationer | Företagsverifiering |
|---|---|---|
| Italien | Direkt med en kvalificerad signatur och en visura förseglad av företagsregistret, eller på några minuter med en kod till företagets certifierade e-postadress (PEC) | En visura, högst 3 månader gammal, kontrollerad av en medarbetare på Dazr, oftast inom en arbetsdag |
| Nederländerna | Direkt med en kvalificerad signatur och ett digitalt bestyrkt KVK-utdrag | Från KVK-registret, kontrollerat av en person på Dazr, oftast inom en arbetsdag |
| Österrike, Belgien | Direkt med en kvalificerad signatur och ett utdrag förseglat av företagsregistret | Ett officiellt utdrag, högst 3 månader gammalt, kontrollerat av en medarbetare på Dazr, oftast inom en arbetsdag |
| Norge, Danmark, Finland, Frankrike, Polen, Tjeckien | Direkt med en kvalificerad signatur vars certifikat anger organisationen; annars ett utdrag och en id-handling, kontrollerade av en medarbetare på Dazr, oftast inom en arbetsdag | Från handelsregistret online, kontrollerat av en person på Dazr, oftast inom en arbetsdag |
| Storbritannien | Ett utdrag och en id-handling, kontrollerade av en medarbetare på Dazr, oftast inom en arbetsdag | Från Companies House, kontrollerat av en person på Dazr, oftast inom en arbetsdag |
| Alla andra länder som stöds | Direkt med en kvalificerad signatur vars certifikat anger organisationen; annars ett utdrag och en id-handling, kontrollerade av en medarbetare på Dazr, oftast inom en arbetsdag | Ett officiellt utdrag, högst 3 månader gammalt, kontrollerat av en medarbetare på Dazr, oftast inom en arbetsdag |
| Överallt | En kod per post (100 € exkl. moms, 3 till 10 arbetsdagar) eller ett videosamtal (200 € exkl. moms) | Ett videosamtal (200 € exkl. moms) när företrädaren inte har någon kamera i mobilen |
Tiderna är typiska, inte garanterade. Automatiskt betyder att dokumenterade regler fattar beslutet när alla kontroller är klara; när någon inte är det tittar en medarbetare på Dazr på den, oftast inom en arbetsdag. Hjälpsidan för dem som ombeds verifiera visar vilket registerutdrag man behöver i varje land.
Kräv en verifierad organisation
Ställ i konsolen in Kräv en verifierad organisation på Verifiering påbörjad eller Verifierad, eller be om det per förfrågan med acr_values=urn:dazr:org:verification-started eller acr_values=urn:dazr:org:verified (den striktaste av de två vinner). Din app måste också begära scopet organisations.
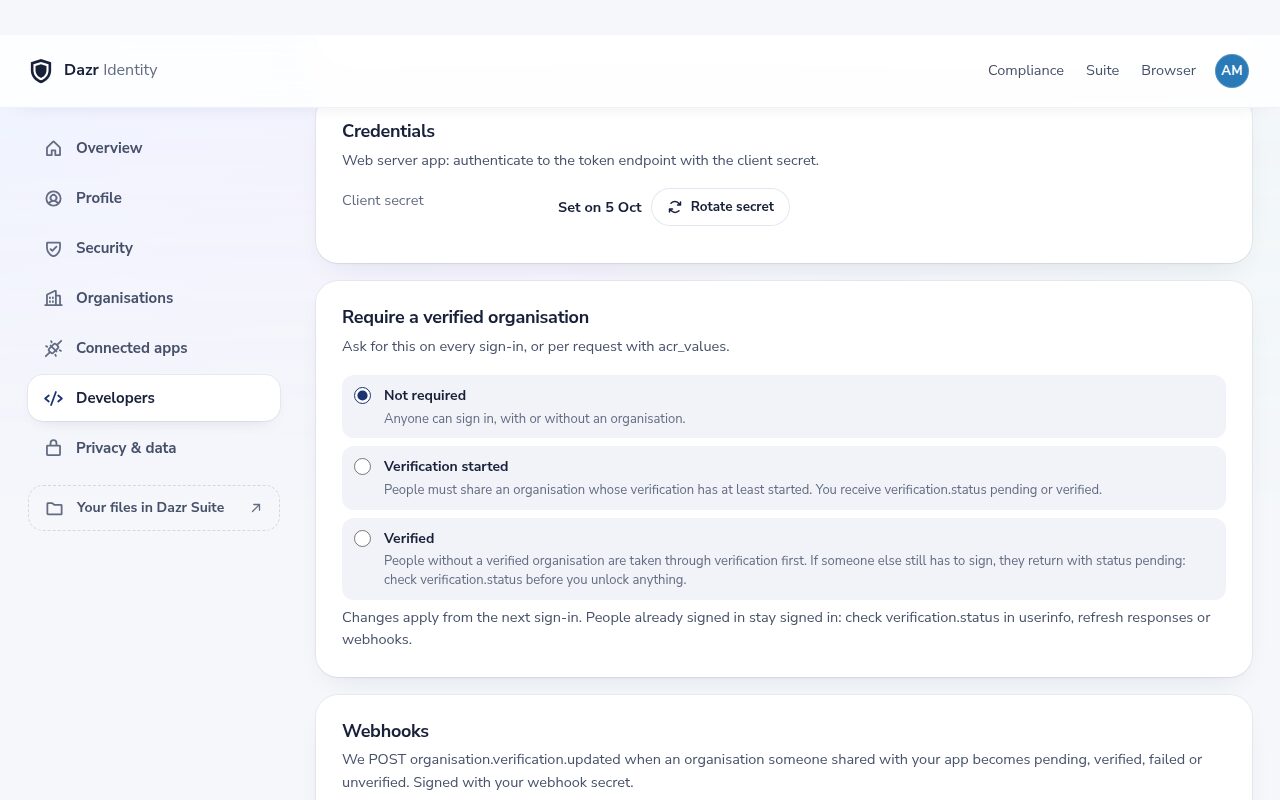
En person utan en kvalificerande organisation tas igenom det i samma inloggning: namnet, organisationen (med momsregistreringsnumret kontrollerat i VIES) och sedan verifieringen. Personen kan underteckna direkt, få försäkran skickad till sig själv via e-post eller ange någon annan som undertecknar. Därefter markerar personen organisationen på samtyckesskärmen (bara kvalificerande organisationer kan markeras) och återvänder till din omdirigerings-URI.
Måste någon annan fortfarande underteckna kommer personen tillbaka med status pending, även när du bad om Verifierad: du får en kod, claimet säger pending, och ID-tokens acr är urn:dazr:org:verification-started i stället för urn:dazr:org:verified. Styr alltid åtkomst efter verification.status, aldrig efter att inloggningen lyckades. Med prompt=none får du interaction_required när kravet inte är uppfyllt.
Ändringar av inställningen gäller från nästa inloggning. Användare som redan är inloggade loggas inte ut: svar på förnyelser, endpointen för användaruppgifter och webhooks har alltid aktuell status, så använd dem för att reagera för befintliga sessioner.
Webhooks
Lägg till en webhook-URL (https) i konsolen. Du ser signeringshemligheten en gång; du kan rotera den. Dazr skickar organisation.verification.updated när en organisation som någon av dina användare har delat med din app blir pending, verified, failed eller unverified. Appar som aldrig har fått en organisation via samtycke får aldrig höra om det.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status är pending, verified, failed eller unverified. subjects är sub-värdena i din app för de personer som har delat den här organisationen med den. Kontrollera signaturen innan du litar på body:n:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Svara med vilken 2xx som helst inom 8 sekunder. Annars försöker Dazr igen efter ungefär 5 minuter, 30 minuter, 2, 6, 12 och 24 timmar och markerar sedan leveransen som misslyckad. Varje försök har samma Dazr-Delivery-id, så ignorera dubbletter. Konsolen visar de senaste leveranserna, kan skicka en igen och kan skicka en testhändelse (webhook.test). Polling av endpointen för användaruppgifter fungerar också.
Organisationer och roller i din app
I en portal för företagskunder kopplar du varje Dazr-organisation till ett kundkonto (en tenant) i din app och personens roll i organisationen till en roll i din app.
- Begär scopet
organisations. Varje organisation som personen bockar för kommer med sittid,role(owner,adminellermember) ochverification. - Använd
organisations[].idsom nyckel för tenanten, aldrig namnet eller momsregistreringsnumret: de kan ändras. - Koppla rollen, till exempel
ownerochadmintill din administratörsroll ochmembertill din användarroll. Läs den igen vid varje inloggning och tokenförnyelse: roller ändras och människor slutar. - Lås bara upp företagsfunktioner när
verification.statusärverified, ellerkyb.statusärapproveddär du behöver företagsverifiering.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Med Keycloak
När Keycloak brokerar Dazr Identity (se Keycloak-guiden) lägger du till mappers under identitetsleverantörens flik Mappers med sync mode Force. Keycloak läser dessa sökvägar från user info-svaret, och en sökväg kan peka på en plats i en lista: organisations[0] är den första organisationen som personen bockade för. För en portal med ett kundkonto per person räcker det; arbetar människor för flera organisationer, låt dem välja en eller läs hela listan i din app.
| Mappertyp | Claim | Resultat |
|---|---|---|
| Attribute Importer | organisations[0].id | Användarattribut dazr_org_id: tenant-nyckeln |
| Attribute Importer | organisations[0].name | Användarattribut dazr_org_name |
| Claim to Role | organisations[0].role, claim-värde owner | Realm- eller klientroll tenant_admin |
| Claim to Role | organisations[0].role, claim-värde admin | Realm- eller klientroll tenant_admin |
| Claim to Role | organisations[0].role, claim-värde member | Realm- eller klientroll tenant_user |
| Claim to Role | organisations[0].verification.status, claim-värde verified | Roll verified_business |
Lägg sedan till en mapper av typen User Attribute för dazr_org_id i din apps client scope i Keycloak, så att din app får tenant-nyckeln i Keycloaks egna token bredvid rollerna.
Företagsverifiering (KYB)
Företagsverifiering, ofta kallad KYB (know your business), är den högre säkerhetsnivån ovanpå verifiering av organisationer. Den lägger till företagsregistret, en id-kontroll med live-selfie av personen som företräder företaget (företrädaren) och kontroll av företaget och företrädaren mot sanktionslistor och listor över politiskt exponerade personer (PEP). Verkliga huvudmän ingår inte.
Den kostar 25 € exkl. moms per organisation, en gång. Organisationen betalar, eller din app betalar för sina kunder med förbetald kredit. Om den avbryts innan någon id-handling har kontrollerats återbetalas hela beloppet.
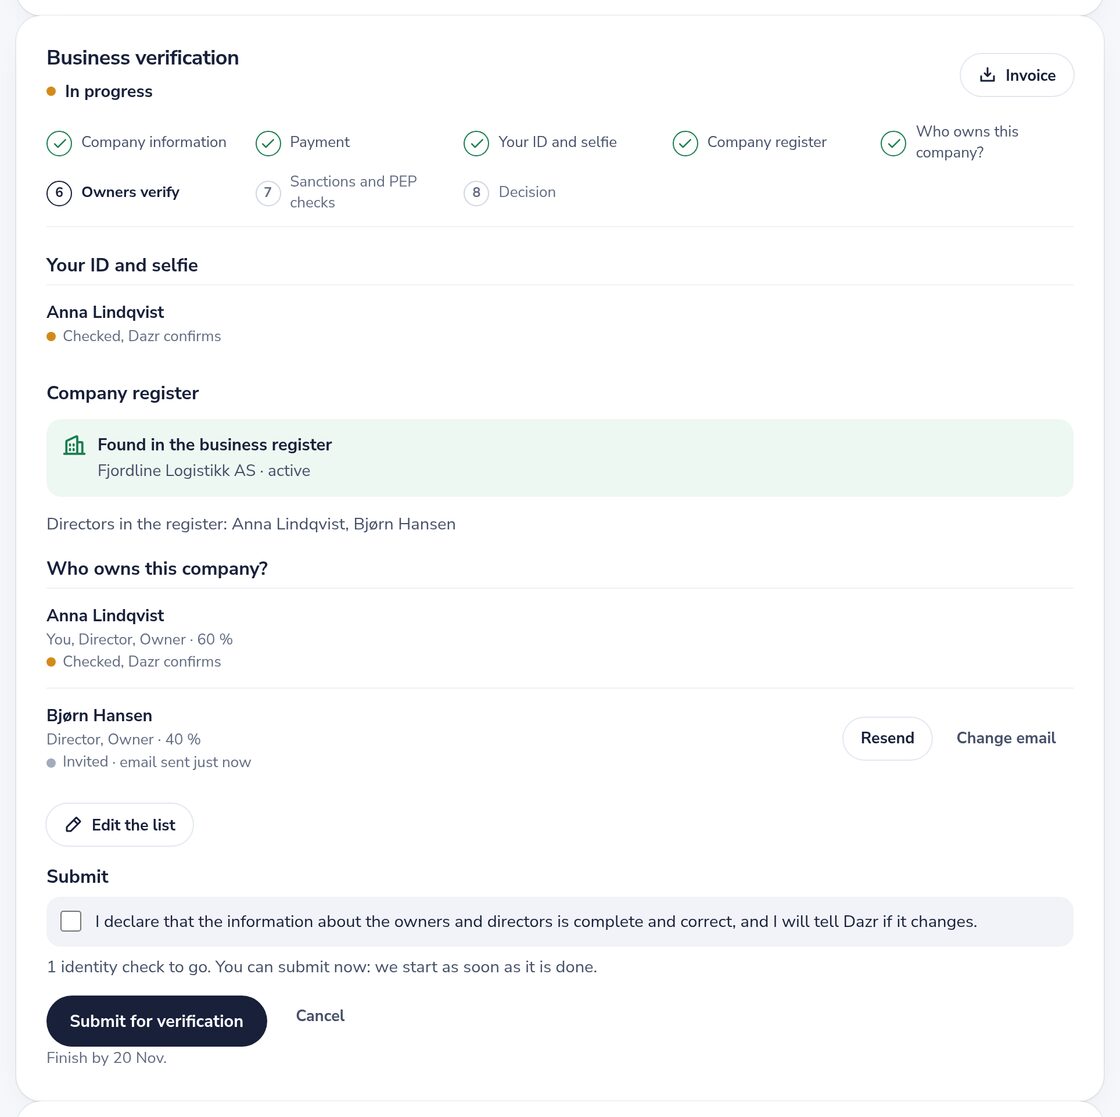
- Företagsuppgifter. Den juridiska formen samt registreringsnummer och säte från organisationens juridiska uppgifter, bekräftade av den som startar verifieringen.
- Betalning. 25 € exkl. moms via Mollie, med en faktura på organisationens sida. När din app betalar med sin förbetalda kredit hoppar organisationen över det här steget.
- Id-handling och selfie. Den som startar verifieringen är styrelseledamot, vd eller firmatecknare, eller utser en sådan person, som får en länk via e-post med en engångskod (giltig i 14 dagar, påminnelser efter 2 och 7 dagar), bekräftar sin roll och kan lägga till en fullmakt. Företrädaren tar ett foto av ett pass (sidan med fotot), id-kort eller uppehållstillstånd (framsidan) och en selfie rakt framifrån, live med kameran på sidan; inget kan laddas upp. En AI-modell läser id-handlingen; Dazr kontrollerar datumen och namnet, och i ett pass den maskinläsbara zonen (kontrollsiffror enligt ICAO 9303). En granskare på Dazr jämför selfien med fotot i id-handlingen. På en dator visar steget en QR-kod som flyttar fotograferingen till en mobil, och datorn fortsätter av sig själv. Utan kamera i mobilen kan företrädaren i stället boka ett videosamtal med Dazr (200 € exkl. moms, full återbetalning om Dazr ställer in eller inte erbjuder någon tid).
- Kontroll i företagsregistret. Namn, status och styrelseledamöter från det officiella registret där det finns online (Norge, Danmark, Finland, Frankrike, Nederländerna, Polen, Tjeckien och Storbritannien), annars från ett officiellt utdrag, högst 3 månader gammalt, som Dazr läser automatiskt.
- Sanktions- och PEP-kontroller. Företaget och företrädaren mot EU:s, FN:s och OFAC:s sanktionslistor och för politiskt exponerade personer. Om PEP-databasen inte är tillgänglig ger en sökning på enbart namnet i Wikidata en indikation. PEP-resultatet står i claimet och rapporten och stoppar aldrig godkännandet.
- Beslut. En granskare på Dazr jämför selfien med fotot i id-handlingen och fattar beslut med resultaten av de dokumenterade riskreglerna: de visar när id-kontrollen misslyckas, ett namn står på en sanktionslista, registret inte anger företrädaren eller företaget inte är bekräftat. Granskaren kan godkänna, avslå med en motivering, be organisationen om mer information eller köra en kontroll igen, oftast inom en arbetsdag. Fall med hög risk kräver två granskare. Inget fall avslås automatiskt.
Godkända organisationer kontrolleras igen mot sanktionslistorna varje dag och för PEP-status var 30:e dag. En ny träff på en sanktionslista skickar tillbaka verifieringen till granskning; en ny PEP-träff flaggas och verifieringen förblir godkänd. I båda fallen får din app ett meddelande.
En godkänd företagsverifiering är dokumenterade bevis för att en styrelseledamot, vd eller firmatecknare, vars id-handling och live-selfie kontrollerades, bekräftade begäran, att företagsregistret eller ett officiellt utdrag, högst 3 månader gammalt, visar företaget, och att företaget och personen kontrollerades mot sanktionslistor och listor över politiskt exponerade personer. Verkliga huvudmän kontrolleras inte.
Claimet kyb
Varje organisation i claimet organisations innehåller kyb, och verification.assurance_level sammanfattar båda nivåerna: none, basic (organisationen verifierad) eller kyb (företagsverifiering godkänd).
| kyb.status | Betydelse |
|---|---|
none | Ingen företagsverifiering, eller så avbröts den senaste eller gick ut. |
in_progress | Startad: organisationen går igenom stegen. |
in_review | Inskickad och under granskning hos Dazr, eller tillbaka i granskning efter en ny träff i screeningen. |
approved | Godkänd. Först då innehåller claimet verified_claims. |
rejected | Inte godkänd. Organisationen kan starta en ny. |
Efter godkännande följer verified_claims formatet OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners är alltid not_verified: företagsverifiering gäller företaget och den som agerar för det, inte vem som äger det. started_by_representative anger om den som startade den också är den företrädare vars id-handling kontrollerades, eller bjöd in företrädaren via e-post. Claimet innehåller aldrig namn, födelsedatum eller uppgifter ur id-handlingar. De finns i revisionsrapporten, som din app kan hämta för organisationer som delats med den.
Kräva företagsverifiering
Ställ i konsolen in Kräv en verifierad organisation på Företagsverifiering (KYB), eller be om det per begäran med acr_values=urn:dazr:org:kyb. Den som inte har det än går igenom alla steg i samma inloggning, en skärm i taget, och fortsätter till din app så snart Dazr har godkänt det; till dess får personen ett mejl vid godkännandet och loggar in igen. ID-tokenets acr är urn:dazr:org:kyb först när en organisation är godkänd, så kontrollera alltid kyb.status === 'approved' innan du låser upp något som kräver det.
Webhooks för företagsverifiering
Samma händelse organisation.verification.updated skickas när statusen för företagsverifieringen ändras, även efter en ny screening. Dess data innehåller dessutom:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Företagsverifiering på egen hand
En organisation kan också själv starta företagsverifiering på https://identity.dazr.eu/verify/business?org=…, länkad från sin sida i Dazr Identity, utan att någon app ber om det. Resultatet blir detsamma: en verifiering per organisation, som varje app som organisationen delas med kan lita på. Bilder av id-handlingar och selfies raderas 30 dagar efter beslutet; resultaten och rapporten sparas i 5 år efter att verifieringen upphört, som reglerna mot penningtvätt kräver.
Så fattas beslutet
En granskare på Dazr fattar beslut om varje företagsverifiering, oftast inom en arbetsdag, och jämför selfien med fotot i id-handlingen. Granskaren tittar närmare när något av detta gäller:
- Identitetskontrollen misslyckades eller är osäker. Ansiktet stämmer inte med fotot i dokumentet, selfien visar inte ett tydligt ansikte rakt framifrån, dokumentet kan inte läsas med tillräcklig säkerhet, visar tecken på manipulation eller en skärm, har gått ut eller tillhör någon under 18, eller namnet på id-handlingen skiljer sig från företrädarens.
- En sanktionsträff. Ett namn matchar EU:s, FN:s eller OFAC:s sanktionslistor på eller över matchningströskeln, eller sanktionskontrollen kunde inte köras.
- Ingen behörighet. Registret eller det officiella utdraget anger styrelseledamöter eller firmatecknare, och personen på id-handlingen är ingen av dem.
- Företaget är inte bekräftat. Registret har inget företag med detta nummer, det är inte aktivt, firmanamnet skiljer sig, eller det finns inget utdrag som stämmer.
Allt annat registreras och blockerar aldrig godkännandet. En möjlig person i politiskt utsatt ställning (PEP) markeras som screening.pep possible_match i claimet och rapporten; är PEP-databasen inte tillgänglig står det indication_only eller not_screened. När registret inte anger några företrädare är authority declared_by_representative. Du avgör själv om du behöver skärpta åtgärder.
Länder utan onlineregister
I länder utan liveregister, som Italien, Tyskland, Spanien eller Belgien, laddar organisationen upp ett officiellt utdrag (en visura camerale, ett Handelsregisterauszug, en nota simple). Dazr läser det automatiskt och kontrollerar företagsnamn, registreringsnummer, datum (högst 3 månader gammalt) och de företrädare som anges. Stämmer det godkänns det som med ett liveregister; stämmer det inte eller kan det inte läsas går det till en granskare. Ett förseglat utdrag kontrolleras också för registrets sigill.
PEP, behörighet och markeringar i claimet
Fält i verified_claims.claims | Betydelse |
|---|---|
screening.pep | no_match_found, possible_match (markerad, blockerar inte), indication_only (bara en namnsökning i Wikidata) eller not_screened. |
authority | Vad som visade att företrädaren får agera: register, extract, dazr_verification eller declared_by_representative. |
flags | Finns när det finns något att titta på: pep_possible_match, high_risk_country. |
Verifieringsrapporter för revisioner
För varje organisation som har delats med din app kan du hämta en rapport om hur och när Dazr verifierade den, för din revisionsakt. Den finns medan organisationen är verifierad och medan verifieringen pågår, och visar då det som har gjorts hittills.
- Organisationen: namn, land, registreringsnummer, momsregistreringsnummer och registrerat säte.
- Verifieringen: status, metod, behörighet och när den begärdes, undertecknades och verifierades.
- Underlaget: för en kvalificerad signatur eller en kvalificerad stämpel undertecknarens namn som på certifikatet, certifikatets utfärdare, serienummer, giltighet och SHA-256-fingeravtryck, dess kvalificerade status (QC-uttalanden, tillhandahållare av betrodda tjänster och tjänst från EU:s förtroendelista, med listans löpnummer och utfärdandedatum), signeringstidpunkten och kontrollen av återkallelse. För ett registerförseglat utdrag vem som förseglade det, när och vad som matchade: namn, registreringsnummer, momsregistreringsnummer, vd. VIES-resultatet. För en PEC-kod, ett brev eller ett videosamtal datumen och de kontroller som en granskare på Dazr markerade, visade som ”Granskare på Dazr” med ett internt id.
- För dina akter: SHA-256-fingeravtrycket av varje underlagsfil, ett dokument-id, när rapporten genererades och en kort förklaring av varje metod och av vad behörighet betyder.
En rapport innehåller aldrig bilder eller nummer från identitetshandlingar, engångskoder, PEC-adressen, e-postadresser eller andra adresser än det registrerade sätet.
Exempelrapporter
Två exempelrapporter med en påhittad organisation och påhittade personer, så att ditt compliance-team kan se vad du får. De är signerade med en exempelnyckel, inte med Dazrs nycklar: verifiera dem med den publika exempelnyckeln nedan, aldrig mot produktionens JWKS.
- Verifiering av organisation (kvalificerad signatur): PDF, signerad JSON (JWS)
- Företagsverifiering: PDF, signerad JSON (JWS)
- Den publika exempelnyckeln (JWKS)
Hämta en rapport
Autentisera med ditt klient-id och din klienthemlighet, som vid token-endpointen: HTTP Basic (client_secret_basic) eller formulärets body i en POST (client_secret_post). Lägg aldrig hemligheten i URL:en. Använd organisationens id från claims eller webhooks, eller helt enkelt den verification.report_url som de innehåller.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Betydelse |
|---|---|
org | Organisationens id. |
format | pdf (standard) eller jws, samma fakta som signerad JSON. |
lang | PDF:ens språk: en (standard), nl, it, de, fr, es eller pl. |
doc | I stället för rapporten: declaration, vd:ns signerade försäkran (bara kvalificerad signatur eller stämpel), eller extract, utdraget från företagsregistret. |
Bara organisationer som minst en av dina användare har delat med din app via samtycke kan hämtas. Varje annan organisation svarar 404, precis som en som inte finns eller inte har någon verifiering; en felaktig klienthemlighet svarar 401. Appar utan klienthemlighet kan inte hämta rapporter. Nedladdningar är hastighetsbegränsade, och varje nedladdning visas i organisationens aktivitet för dess administratörer med din apps namn. I konsolen visar din apps sida de anslutna organisationerna med samma nedladdningar.
Verifiera den signerade JSON:en
Med format=jws får du en kompakt JWS (ES256, huvud typ dazr-verification-report+jwt), signerad med samma nycklar som ID-tokens. Dess claims är iss, iat, jti (dokument-id:t), sub (organisationens id), aud (ditt klient-id) och report, fakta. PDF:en innehåller samma JWS på sista sidan och i sina metadata (DazrVerificationReport), så att en PDF också kan kontrolleras offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Låt en revisor kontrollera signaturen
För en kvalificerad signatur eller en kvalificerad stämpel returnerar doc=declaration den signerade försäkran exakt som den laddades upp: en signerad PDF (PAdES) eller en .p7m-fil (CAdES). En revisor kan validera den oberoende med Europeiska kommissionens DSS-demovaliderare: ladda upp filen, behåll standardpolicyn för validering och kör den. Resultatet visar om signaturen är kvalificerad (QESig, eller QESeal för en stämpel), vem som undertecknade och tillhandahållaren av betrodda tjänster från EU:s förtroendelista. doc=extract returnerar utdraget från företagsregistret; ett registerförseglat utdrag kan valideras på samma sätt.
Rapporten är underlag för din revisionsakt. Reglerade företag ansvarar fortfarande för sina egna rutiner för kundkännedom.
Dazr sparar den signerade försäkran, utdraget och rapportdata medan organisationen är verifierad och i 5 år efter att dess verifiering upphör eller organisationen raderas. Spara egna kopior så länge dina regler kräver det.
Nycklar för gamla rapporter
Rapporter signeras med samma nycklar som ID-tokens, och nycklarna byts. Varje nyckel som någon gång signerat en rapport förblir publicerad på https://identity.dazr.eu/oauth/jwks/archive, med dazr_status current, previous eller retired, i minst 5 år efter senaste användning. Verifiera en gammal rapport mot arkivet när dess kid inte längre finns i JWKS.
Identitetsverifiering (KYC)
Slå på Tillåt identitetsverifiering när en inloggning ber om det i konsolen och be sedan om en verifierad person med acr_values=urn:dazr:person:kyc. Eller kryssa i Kräv identitetsverifiering vid varje inloggning. Utan någon av inställningarna ignoreras acr-värdet och inget debiteras. Inget extra scope behövs. Under inloggningen tar personen ett livefoto av sin id-handling och en selfie med telefonen; en dator visar en QR-kod. Dazr läser dokumentet, jämför ansiktena och kontrollerar namnet mot sanktionslistorna från EU, FN och OFAC. En person på Dazr granskar varje kontroll, oftast inom en arbetsdag.
Varje verifiering kostar 1,50 € exkl. moms, från din organisations saldo. Personen betalar aldrig. En verifiering gäller i 12 månader. När en annan app ber om den, samtycker personen på en samtyckesskärm i stället för att ta nya bilder, och den appen betalar 1,50 €, en gång per verifiering. Om din app ber igen med prompt=consent, eller vid en inloggning med en verifiering som din app redan har fått, är det gratis.
ID-token och user info innehåller claimet kyc, och acr är urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status är no_match, eller cleared_by_review när ett namn på en lista liknade och en granskare kom fram till att det inte är den här personen. Bilder och nummer från dokument delas aldrig. Efter 12 månader säger claimet "verified": false: be om det igen.
interaction_required: medprompt=none, när personen fortfarande behöver verifiera sig eller samtycka.temporarily_unavailable: ditt saldo räcker inte. Personen får veta att din app inte kan verifiera hen just nu, och dina administratörer får ett mejl.access_denied: personen avbröt, eller en granskare har ännu inte beslutat.
Verifieringar är riktiga och debiteras även medan din app testas.
Saldo
Din organisation kan betala för dina kunders företagsverifiering. Öppna din app i konsolen och kryssa i Vi betalar för våra kunders företagsverifiering. Priset dras från organisationens saldo: ett saldo för alla organisationens appar och för betalda Dazr-API:er. En verifiering kostar 25 € exkl. moms. Räcker saldot inte betalar kunden som vanligt, och dina administratörer får ett mejl.
Din app betalar bara för en inloggning som ber om företagsverifiering, och en gång per kundorganisation. Vad en app betalar per dag för identitets- och företagsverifiering har en gräns: 250 € exkl. moms, om du inte ändrar den i konsolen under Daglig gräns för verifieringar. När den är nådd avvisas nya identitetsverifieringar till nästa dag, dina kunder betalar själva för sin företagsverifiering och dina administratörer får ett mejl.
- Identitetsverifiering. 1,50 € per verifiering och varje gång en verifiering delas med en annan app. Bonuskredit kan betala för den.
- Insättningar. Från 100 €, via Mollie, bara för företag: din organisation måste vara verifierad eller ha ett momsregistreringsnummer som VIES bekräftar. Du får en faktura med moms.
- Bonuskredit. +10 % från 1 000 €, +20 % från 5 000 € och +40 % från 10 000 €. Saldot visar betald kredit och bonuskredit; betald kredit används först.
- Återbetalas inte. Insättningar till saldot återbetalas inte och betalas aldrig ut: de kan bara användas för betald användning av Dazr-API:er, som företagsverifiering. Bonuskredit har inget kontantvärde.
- Återföringar. En verifiering som avbryts före någon identitetskontroll ger tillbaka sitt pris till saldot. En chargeback tar tillbaka insättningen och dess bonus; ett saldo under noll pausar betald användning till nästa insättning.
- Transaktionslista. Varje insättning, bonus, användning och återföring, med löpande saldo, i konsolen och som CSV.
Testläge
Så länge din app inte är live ger en företagsverifiering som startas från en inloggning till den ett testresultat. Ingen betalning, inget foto av id-handling och ingen granskare, och organisationens riktiga verifiering ändras inte. De fyra sista siffrorna i organisationens registrerings- eller momsnummer väljer resultatet:
| Fyra sista siffrorna | Resultat | kyb.status |
|---|---|---|
0001 eller vilket annat nummer som helst | Godkänd | approved |
0002 | Inte godkänd | rejected |
0003 | Skickad till en granskare | in_review |
0004 | Sanktionsträff | in_review |
0005 | Utgången | none |
Testresultat har test: true i claimet, webhooken och rapporten, och bara din app ser dem så länge den inte är live. Registreringsnummer är unika på Dazr, så använd ditt eget, till exempel ett nederländskt KVK-nummer som 1234 0002. I konsolen kan du också skicka en testwebhook för varje resultat.
Tokens och livslängder
| Token | Livslängd och regler |
|---|---|
| Auktoriseringskod | 60 sekunder, engångsanvändning, bunden till din klient, omdirigerings-URI och PKCE-challenge. Används en kod två gånger återkallas de tokens den utfärdade. |
| Access token | 10 minuter. En signerad JWT (ES256, typ at+jwt) med aud = ditt klient-id. Skicka den som Authorization: Bearer. |
| ID-token | 10 minuter. ES256, med iss, sub, aud, exp, iat, auth_time, nonce och amr, där det är känt. |
| Refresh token | Bara med offline_access. Roterar vid varje användning: spara alltid den nya. Skickas en gammal refresh token igen återkallas hela inloggningen. Går ut efter 30 dagar utan användning och senast efter 180 dagar. |
Signeringsnycklar roterar. Välj alltid nyckeln efter kid från JWKS och uppdatera JWKS när du ser ett okänt kid.
Hur personen loggade in
amr i ID-tokenet (RFC 8176) anger hur personen loggade in: ["otp"] för en engångskod via mejl, ["hwk", "user"] för en nyckel (passkey) med användarverifiering och ["fed"] för Google eller Microsoft.
Språk
Skicka ui_locales med auktoriseringsbegäran, till exempel ui_locales=de-AT de en. Det första språk som Dazr stöder används för inloggnings- och samtyckesskärmarna. De språk som stöds finns i ui_locales_supported i discovery-dokumentet.
Scopet sign
Scopet sign i discovery-dokumentet är bara för Dazr Sign API. Det låter en app skicka dokument för underskrift för personens räkning; du slår på det i Dazr Sign-portalen. Sign in with Dazr Identity behöver det inte.
Dazr Files API och WebDAV (endast läsning)
Med Dazr Files API kan din app lista och ladda ned filer från Dazr Files, till exempel för att säkerhetskopiera dem. Det är skrivskyddat: ingen begäran kan ladda upp, ändra, flytta, dela eller radera något. Aktivera det för din app i konsolen, på appens sida under Dazr Files API. Det använder samma app, klient-id och hemlighet som Logga in med Dazr Identity och samma åtkomsttoken.
Det finns två vägar in. En ägare eller administratör i en organisation godkänner din app för organisationens delade filer, och din server får då token utan en person (bäst för obevakade säkerhetskopior). Eller så tillåter en person din app med scopet files.read, och appen läser personens egna filer.
Den fullständiga referensen med alla endpoints, exempel, fel, gränser, ändringsflödet och WebDAV-inställning för rclone och Synology finns i dokumentationen för Dazr Files API.
Organisationsinställningar som påverkar inloggning
- Medlemmar måste använda nycklar. Ägare och administratörer kan slå på detta. Medlemmar loggar då in med en nyckel (passkey) i varje app som ber om scopet
organisations; en inloggning med mejlkod, Google eller Microsoft skickas tillbaka för inloggning med nyckel, ochprompt=nonesvararlogin_required. - Verifierad e-postdomän. En organisation bevisar sin e-postdomän med en DNS-post. Om organisationen tillåter det erbjuds personer som loggar in med en adress på domänen att gå med, direkt eller efter att en administratör godkänt. En verifierad domän verifierar inte själva organisationen och finns inte i claims.
Fel
Så länge ditt klient-id och din omdirigerings-URI är giltiga kommer fel tillbaka till din omdirigerings-URI som error, error_description, state och iss: t.ex. invalid_request (som saknad eller plain PKCE), invalid_scope, unsupported_response_type, access_denied (personen avbröt, eller appen är i testläge och personen är inte medlem), login_required, consent_required och interaction_required (med prompt=none, när en krävd verifierad organisation saknas). Med en okänd klient eller en oregistrerad omdirigerings-URI visar Dazr en felsida och omdirigerar aldrig. Token-endpointen svarar med JSON-fel som invalid_client, invalid_grant och unsupported_grant_type.
Logga ut
För att logga ut en person skickar du hen till utloggnings-endpointen med id_token_hint (eller client_id), en valfri post_logout_redirect_uri som är registrerad i din apps inställningar och state. Dazr frågar om personen också vill logga ut från Dazr Identity på den enheten och skickar sedan tillbaka hen. Återkalla refresh tokens som du inte längre behöver vid revocation-endpointen.
Test och lansering
En ny app är i testläge: bara medlemmar i din organisation kan logga in, och det står på samtyckesskärmen. För att gå live måste du få din organisation verifierad i Dazr Identity, lägga till en https://-omdirigerings-URI och begära en live-granskning i konsolen. Ändring av namn, ändamål, integritetspolicy eller data för en live-app kräver en ny granskning.
Överför en app till en annan organisation
En app kan flyttas till en annan organisation som är registrerad hos Dazr, t.ex. efter en försäljning eller en omorganisation. En ägare eller administratör startar överföringen under Överför app i appens inställningar, i Dazr Identity eller i Sign-portalen. En ägare eller administratör för den andra organisationen godtar eller avvisar den inom 14 dagar. Fram till dess kan avsändaren avbryta, och inget ändras.
- Vem som kan ta emot den. Bara en organisation som är registrerad hos Dazr, angiven med sitt organisations-id. Dess ägare och administratörer hittar id:t i dess juridiska uppgifter i Dazr Identity. En live-app, en app under granskning, en app som kräver en verifierad organisation och en app med Dazr Sign API aktiverat kan bara flyttas till en verifierad organisation. Det kontrolleras igen när överföringen godtas.
- En färsk inloggning. Att starta och godta en överföring kräver en inloggning inom de senaste 10 minuterna.
- Vad som flyttas. Klient-id:t, inställningarna, logotypen, omdirigerings-URI:erna, de aktiverade API:erna och webhook-URL:erna. Den administratör som godtar godtar också utvecklarvillkoren för den nya organisationen.
- Klienthemligheten. En webbserverapp får en ny klienthemlighet som visas en gång för den administratör som godtar. Den tidigare hemligheten fortsätter att fungera vid token-, revocation- och introspection-endpointerna under den övergångsperiod som valdes när överföringen startade: ingen, 24 timmar (standard) eller 7 dagar. Verifieringsrapporter kräver den nya hemligheten.
- Webhooks. URL:erna stannar. Deras signeringshemligheter, för Dazr Identity och för Dazr Sign, förnyas och visas en gång för den administratör som godtar. Leveranser från före överföringen skickas inte igen.
- Personer och deras
sub. Varje person behåller sammasubi appen, så att kontona i din app fortsätter att fungera. Den skiljer sig från personenssubi den nya organisationens andra appar. Användarna godkänner appen igen vid nästa inloggning, eftersom samtyckesskärmen nu nämner den nya organisationen. Tokens som utfärdats före överföringen slutar fungera. - Vad som stannar hos den tidigare ägaren. Antal inloggningar och samtycken och webhook-leveranser från före överföringen. Dokument som skapats via Dazr Sign API stannar hos de personer som äger dem, och appens nya ägare kan inte se dem.
Knappen
Använd formuleringen ”Logga in med Dazr Identity” och Dazr-logotypen som nedan. Du får ändra storleken, inte logotypen, färgerna eller formuleringen. Länka den till din egen route som startar flödet.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Dazr-typsnittet. Knappen använder Dazr-typsnittet, som är fritt att använda under SIL Open Font License. Där Dazr inte är inläst används systemtypsnittet i stället. Ladda ned Dazr-typsnittet (ZIP med TTF- och WOFF2-filer) för att lagra det på din egen webbplats:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Ett minimalt Node.js-exempel
Node 18 eller senare, inga beroenden. En webbserverapp med klienthemlighet; för en offentlig klient tar du bort Authorization-huvudet och skickar client_id i body:n.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Gränser
Authorization- och token-endpointerna är hastighetsbegränsade. Får du HTTP 429, vänta och försök igen; försök inte igen i en tät loop.
| Endpoint | Gräns |
|---|---|
/oauth/authorize | 120 förfrågningar per minut per IP-adress |
/oauth/token | 600 förfrågningar per minut per IP-adress och 300 per minut per app |
/oauth/userinfo | 1 200 förfrågningar per minut per IP-adress |
/oauth/verification-report | 120 förfrågningar per minut per IP-adress och 60 per timme per app |
| Företagsverifiering | 6 starter per timme per person och 10 per dag per organisation |
| Testwebhooks | 30 per 10 minuter per person |
Dina skyldigheter
Din organisation är självständigt personuppgiftsansvarig för de uppgifter den får. Utvecklarvillkoren för Dazr Identity fastställer vad du får göra med dem, hur du håller dem säkra och hur du rapporterar incidenter. Frågor: hello@dazr.eu.
För din säkerhets- och juridiska granskning: säkerhets- och upphandlingspaketet.