Dokumentácia pre vývojárov Dazr Identity
Štandardný OpenID Connect 1.0 s tokom autorizačného kódu a PKCE. Nie je potrebné žiadne SDK: funguje akákoľvek certifikovaná knižnica OpenID Connect aj obyčajný kód.
Ľudia už môžu vnútri Dazr Identity používať svoj účet Google alebo Microsoft, takže vaša aplikácia nepotrebuje vedľa neho samostatné tlačidlá Google a Microsoft: jedno tlačidlo namiesto troch.
Discovery a koncové body
Všetko je opísané v dokumente discovery. Nasmerujte svoju knižnicu na vydavateľa a zvyšok si nájde sama.
| Čo | Adresa |
|---|---|
| Vydavateľ (issuer) | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorizácia | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Informácie o používateľovi | https://identity.dazr.eu/oauth/userinfo |
| Verejné kľúče (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Zrušenie (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspekcia (RFC 7662), len webové serverové aplikácie | https://identity.dazr.eu/oauth/introspect |
| Odhlásenie (odhlásenie iniciované RP) | https://identity.dazr.eu/oauth/logout |
| Správy o overení, len webové serverové aplikácie | https://identity.dazr.eu/oauth/verification-report |
Registrácia aplikácie
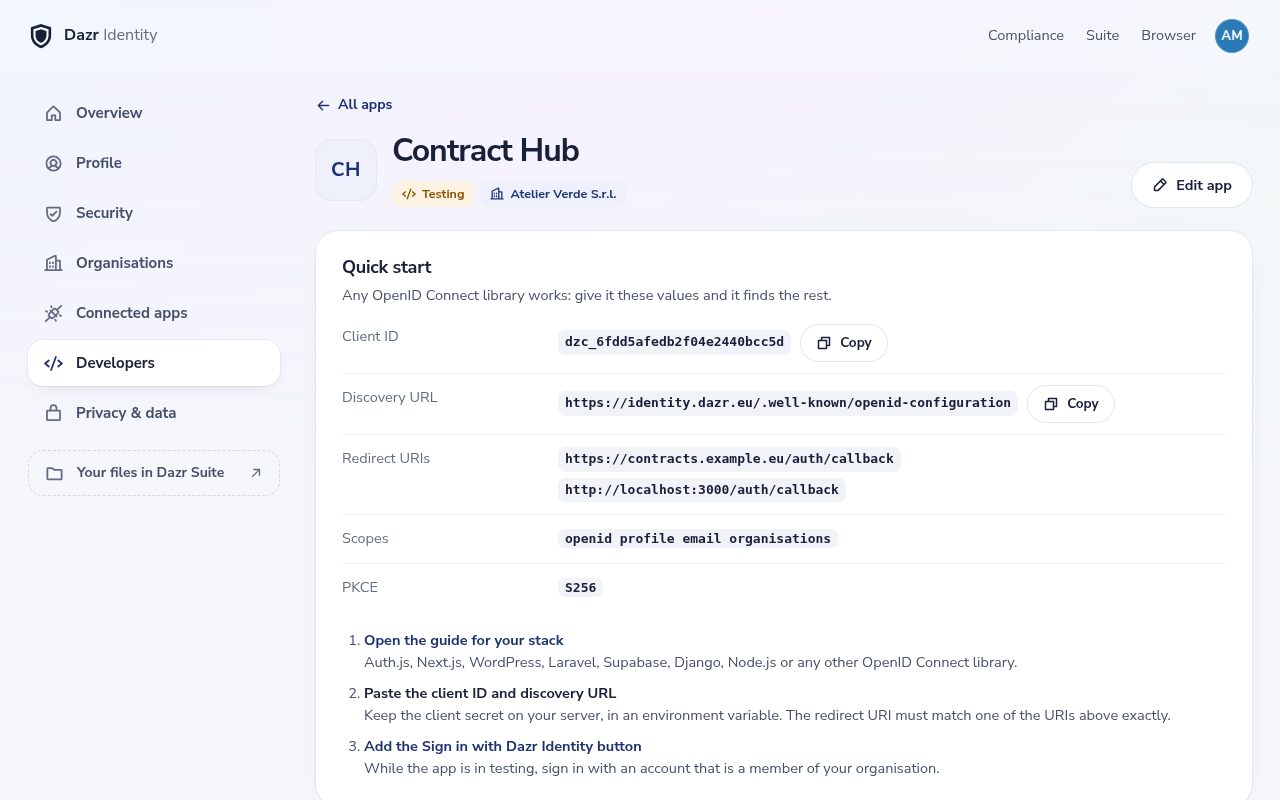
- Aplikácie patria organizácii. Registrujú ich vlastníci a administrátori organizácie v časti Vývojári.
- Webové serverové aplikácie (dôverní klienti) dostanú tajomstvo klienta, zobrazené raz. Na tokenovom koncovom bode sa overujú cez HTTP Basic (
client_secret_basic) alebo v tele formulára (client_secret_post). - Jednostránkové a mobilné aplikácie (verejní klienti) žiadne tajomstvo nedostanú. Posielajú
client_ida spoliehajú sa na PKCE. - URI na presmerovanie sa musia presne zhodovať. Musia byť
https://. Kým je aplikácia v testovaní, fungujú ajhttp://localhostahttp://127.0.0.1na ľubovoľnom porte. - Adresa zásad ochrany osobných údajov, e-mail podpory a jednoriadkový účel sú povinné: ľudia ich vidia na obrazovke súhlasu.
Návody na integráciu
Každá nižšie uvedená technológia používa vlastnú štandardnú podporu OpenID Connect. Z konzoly potrebujete tri hodnoty: client ID, tajomstvo klienta (len webové serverové aplikácie) a URI na presmerovanie, ktoré ste zaregistrovali. Zvyšok pochádza z dokumentu discovery.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Akákoľvek knižnica OpenID Connect
sub je párový: rovnaký pre každú aplikáciu vašej organizácie, iný pre každú inú organizáciu. Pre danú osobu sa nikdy nemení, zatiaľ čo e-mailová adresa sa zmeniť môže. Ukladajte sub ako kľúč účtu a email berte ako kontaktný údaj.
Akákoľvek knižnica OpenID Connect
Ak vaša technológia nie je uvedená, funguje akýkoľvek klient OpenID Connect. Skontrolujte tieto nastavenia:
- Vydavateľ
https://identity.dazr.eu, discovery URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Typ odpovede
code(tok autorizačného kódu). Žiadny implicitný ani hybridný tok. - PKCE je povinné, s
code_challenge_method=S256. - Rozsahy:
openida len to, čo potrebujete zprofile,email,address,organisationsaoffline_access. Vaša aplikácia musí byť registrovaná pre každý rozsah, o ktorý žiada. - URI na presmerovanie: presne tak, ako je registrované v konzole, vrátane cesty a prípadného reťazca dopytu.
- Overenie klienta:
client_secret_basicaleboclient_secret_postpre webové serverové aplikácie,nonepre jednostránkové a mobilné aplikácie. - Podpis ID tokenu: ES256. Niektoré knižnice predpokladajú RS256: nastavte algoritmus na ES256.
- Ako kľúč účtu používajte
sub. Je párový, pre každú organizáciu iný. - S
offline_accessukladajte po každom obnovení nový obnovovací token: rotujú.
Tok
- Vytvorte náhodný
code_verifier(43 až 128 znakov) a jehocode_challenge= base64url(SHA-256(verifier)). Vytvorte náhodnéstateanonce. Všetky tri uchovávajte v relácii používateľa. - Presmerujte na autorizačný koncový bod s
response_type=code,client_id,redirect_uri,scope(vždy vrátaneopenid),state,nonce,code_challengeacode_challenge_method=S256. - Osoba sa v prípade potreby prihlási a uvidí obrazovku súhlasu so skutočnými údajmi. Keď súhlas udelí, vráti sa na vaše URI na presmerovanie s
code,stateaiss. Overte, žestatesa zhoduje aissjehttps://identity.dazr.eu. - Na svojom serveri pošlite POST na tokenový koncový bod s
grant_type=authorization_code,code, rovnakýmredirect_uriacode_verifier. - Overte ID token: podpis ES256 kľúčom z JWKS (zhoda
kid),iss,aud= vaše client ID,expa vášnonce. Ako kľúč účtu používajtesub.
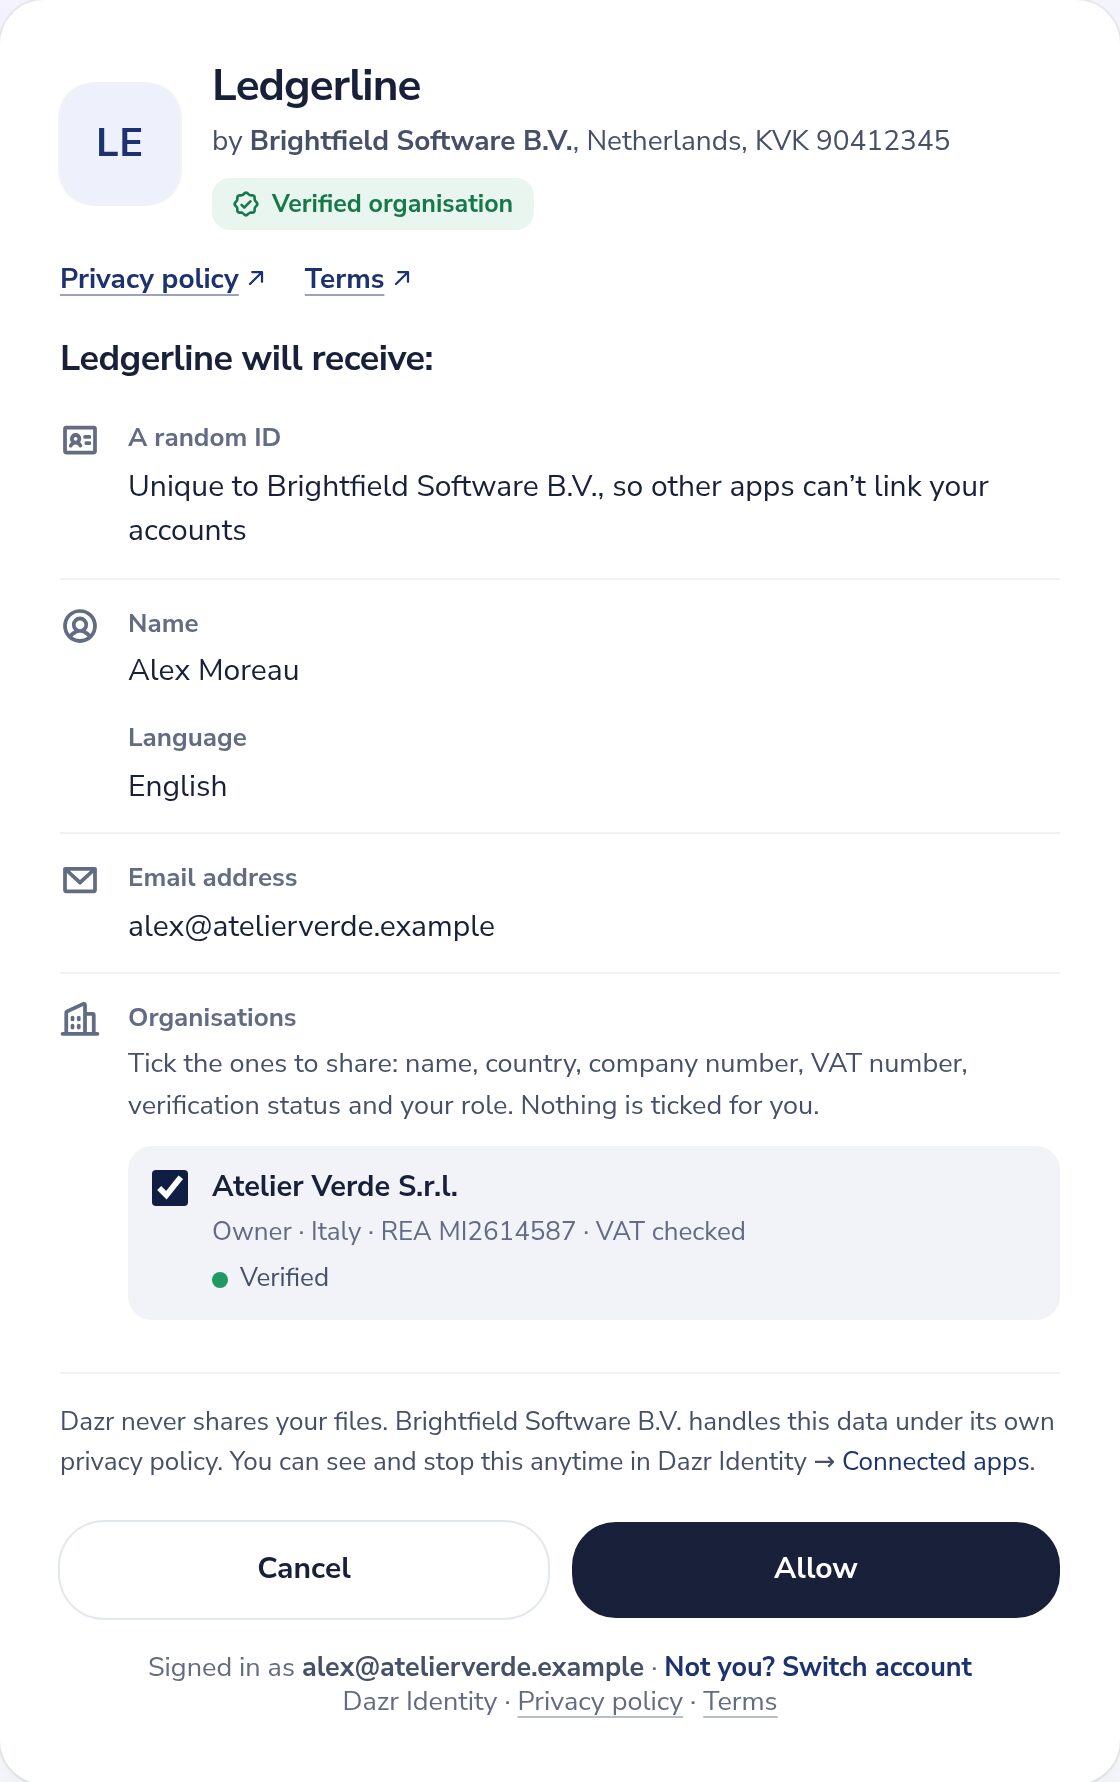
Parameter prompt prijíma none (odpovie hneď s login_required alebo consent_required, ak by osoba musela niečo urobiť), login (požiada osobu o nové prihlásenie) a consent (zobrazí obrazovku súhlasu, aj keď bol predtým udelený). max_age je podporované. Zapamätaný súhlas: ak osoba predtým schválila rovnaké rozsahy, vráti sa rovno do vašej aplikácie. Ak neskôr požiadate o viac, obrazovka súhlasu uvedie len to, čo je nové.
Rozsahy a claimy
Žiadajte len o to, čo potrebujete. Nič mimo tejto tabuľky neexistuje: žiadne kontakty, žiadne heslá. Súbory sa čítajú len cez API Dazr Files, s vlastným scope files.read.
| Scope | Claimy |
|---|---|
openid (povinné) | sub: náhodné ID osoby, rovnaké pre každú aplikáciu vašej organizácie a iné pre každú inú organizáciu |
profile | name (ak je nastavené) a locale |
email | email a email_verified (vždy true) |
address | address (formatted, street_address, locality, region, postal_code, country), len ak ju osoba uložila |
organisations | organisations: organizácie, ktoré osoba označí na obrazovke súhlasu, každá s id, name, display_name, website, country, register_number, vat, vat_verified (true len vtedy, keď IČ DPH potvrdila služba EÚ VIES), verified, verification (pozrite Overené organizácie) a role (owner, admin alebo member) |
offline_access | žiadne claimy; dostanete aj obnovovací token |
Claimy sa objavujú v ID tokene pre rozsahy, ktoré osoba schválila. Koncový bod informácií o používateľovi vracia rovnakú sadu s aktuálnymi hodnotami.
Overené organizácie
Dazr overí organizáciu len vtedy, keď oficiálne zdroje preukážu dve veci: kto daná osoba je a že zastupuje túto organizáciu s jej názvom, číslom v registri a IČ DPH. Zvyčajne konateľ podpíše krátke vyhlásenie kvalifikovaným elektronickým podpisom (QES) a pridá výpis z obchodného registra, ktorý ho uvádza; s výpisom zapečateným registrom, ako je talianska visura camerale alebo holandský výpis z KVK, je to okamžité, inak ho skontroluje Dazr. Samotný kvalifikovaný podpis nikdy organizáciu overenou neurobí. Každá organizácia v claime organisations nesie svoj aktuálny stav overenia:
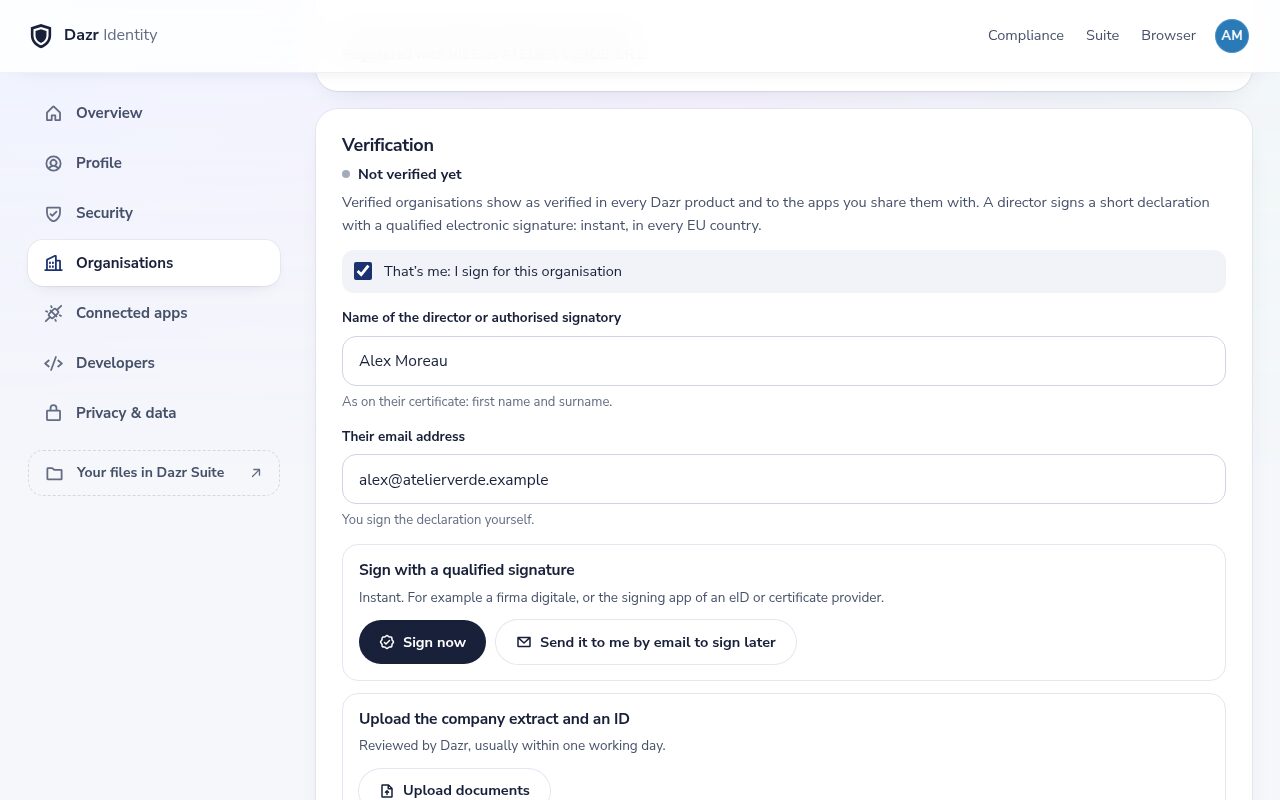
| verification.status | Význam |
|---|---|
unverified | Neoverené, alebo overenie zlyhalo, vypršalo alebo bolo zrušené (napríklad po zmene obchodného mena alebo čísla spoločnosti). |
pending | Overenie prebieha: zástupca bol požiadaný o podpis, výpis z obchodného registra stále chýba alebo Dazr kontroluje dokumenty. method hovorí, ktorý spôsob sa začal, napríklad qes (zástupca podpíše vyhlásenie), qseal, pec, letter, video alebo documents. |
verified | Overené. method je qes_org (kvalifikovaný podpis, certifikát uvádza organizáciu), extract_sealed (kvalifikovaný podpis alebo skontrolovaný doklad totožnosti plus výpis zapečatený obchodným registrom), qes_reviewed (kvalifikovaný podpis, výpis skontrolovaný Dazr), qseal (kvalifikovaná elektronická pečať organizácie), documents, pec (kód zaslaný na certifikovanú e-mailovú adresu organizácie, PEC, Taliansko), letter (kód zaslaný poštou do sídla), video (videohovor s Dazr) alebo extract. authority hovorí, čo preukázalo, že osoba organizáciu zastupuje (pozrite nižšie), a verified_at je čas Unix. |
Len keď je stav verified, hovorí verification.authority (a authority vo webhookoch), ako bolo preukázané spojenie medzi osobou a organizáciou. Každé overenie je zdokumentovaný doklad, skontrolovaný raz k uvedenému dátumu. Nezaručuje platobnú schopnosť ani správanie organizácie a neukazuje, kto organizáciu vlastní.
| verification.authority | Čo preukazuje |
|---|---|
certificate | Zdokumentovaný doklad, že žiadosť bola podpísaná kvalifikovaným elektronickým podpisom alebo zapečatená kvalifikovanou elektronickou pečaťou, ktorej certifikát uvádza organizáciu a jej číslo v registri. Dazr skontroloval certifikát voči dôveryhodným zoznamom EÚ a overil, že nebol zrušený. |
register_extract | Zdokumentovaný doklad, že konateľ alebo zákonný zástupca potvrdil žiadosť kvalifikovaným elektronickým podpisom alebo dokladom totožnosti skontrolovaným Dazr a že ho uvádza výpis zapečatený obchodným registrom, najviac 3 mesiace starý. |
reviewed | Zdokumentovaný doklad, že konateľ alebo zákonný zástupca potvrdil žiadosť kvalifikovaným elektronickým podpisom alebo dokladom totožnosti a že pracovník Dazr skontroloval výpis z registra, najviac 3 mesiace starý, ktorý ho uvádza. |
pec | Zdokumentovaný doklad, že niekto s prístupom k certifikovanej e-mailovej adrese organizácie (PEC, Taliansko), uvedenej v obchodnom registri, potvrdil žiadosť jednorazovým kódom. |
letter | Zdokumentovaný doklad, že niekto s prístupom k pošte v sídle potvrdil žiadosť jednorazovým kódom, ktorý tam Dazr poslal listom. |
video | Zdokumentovaný doklad, že pracovník Dazr vo videohovore videl doklad totožnosti osoby, ktorá žiadosť potvrdila, a úradný výpis, ktorý ju uvádza ako konateľa alebo zákonného zástupcu. |
Rovnaké definície nájdete v podmienkach používania, v oddiele 7 Podmienok pre vývojárov a v každej správe o overení.
Logická hodnota verified zostáva kvôli kompatibilite a rovná sa verification.status === 'verified'. Každá organizácia má tiež id, rovnaké, aké používajú webhooky.
Keď je stav pending alebo verified, je verification.report_url adresou jej správy o overení.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role a členstvo sa znovu načítavajú pri každom obnovení tokenu a požiadavke na informácie o používateľovi: po zmene roly nesie ďalšia odpoveď novú rolu a organizácia, z ktorej osoba odišla alebo bola odobratá, už nie je zahrnutá. Keď administrátor organizácie odpojí vašu aplikáciu, organizácia sa vynechá z predtým vydaných tokenov, kým ju člen pri novom prihlásení s vašou aplikáciou znovu nezdieľa. display_name a website sú null, ak ich organizácia nenastavila; name je vždy obchodné meno.
Krajiny a čas
Overiť sa môžu organizácie z 27 krajín EÚ, Nórska, Islandu, Lichtenštajnska, Švajčiarska a Spojeného kráľovstva. Najrýchlejší spôsob závisí od krajiny:
| Krajina | Overenie organizácie | Overenie firmy |
|---|---|---|
| Taliansko | Okamžite s kvalifikovaným podpisom a visurou zapečatenou obchodným registrom, alebo za pár minút s kódom na certifikovanú e-mailovú adresu (PEC) firmy | Visura najviac 3 mesiace stará, skontrolovaná pracovníkom Dazr, zvyčajne do jedného pracovného dňa |
| Holandsko | Okamžite s kvalifikovaným podpisom a digitálne overeným výpisom z KVK | Z registra KVK, skontroluje človek z Dazr, zvyčajne do jedného pracovného dňa |
| Rakúsko, Belgicko | Okamžite s kvalifikovaným podpisom a výpisom zapečateným obchodným registrom | Úradný výpis najviac 3 mesiace starý, skontrolovaný pracovníkom Dazr, zvyčajne do jedného pracovného dňa |
| Nórsko, Dánsko, Fínsko, Francúzsko, Poľsko, Česko | Okamžite s kvalifikovaným podpisom, ktorého certifikát uvádza organizáciu; inak výpis a doklad totožnosti, skontrolované pracovníkom Dazr, zvyčajne do jedného pracovného dňa | Z online obchodného registra, skontroluje človek z Dazr, zvyčajne do jedného pracovného dňa |
| Spojené kráľovstvo | Výpis a doklad totožnosti, skontrolované pracovníkom Dazr, zvyčajne do jedného pracovného dňa | Z Companies House, skontroluje človek z Dazr, zvyčajne do jedného pracovného dňa |
| Všetky ostatné podporované krajiny | Okamžite s kvalifikovaným podpisom, ktorého certifikát uvádza organizáciu; inak výpis a doklad totožnosti, skontrolované pracovníkom Dazr, zvyčajne do jedného pracovného dňa | Úradný výpis najviac 3 mesiace starý, skontrolovaný pracovníkom Dazr, zvyčajne do jedného pracovného dňa |
| Všade | Kód poštou (100 € bez DPH, 3 až 10 pracovných dní) alebo videohovor (200 € bez DPH) | Videohovor (200 € bez DPH), keď zástupca nemá fotoaparát v telefóne |
Časy sú obvyklé, nie zaručené. Automaticky znamená, že rozhodujú zdokumentované pravidlá, keď sú všetky kontroly jednoznačné; keď niektorá nie je, pozrie sa pracovník Dazr, zvyčajne do jedného pracovného dňa. Stránka pomoci pre tých, koho niekto požiadal o overenie, uvádza, aký výpis z registra v ktorej krajine získať.
Vyžadovať overenú organizáciu
V konzole nastavte Vyžadovať overenú organizáciu na Overenie začaté alebo Overené, alebo o to požiadajte pri jednotlivej požiadavke pomocou acr_values=urn:dazr:org:verification-started alebo acr_values=urn:dazr:org:verified (platí prísnejšie z oboch). Vaša aplikácia musí tiež žiadať o rozsah organisations.
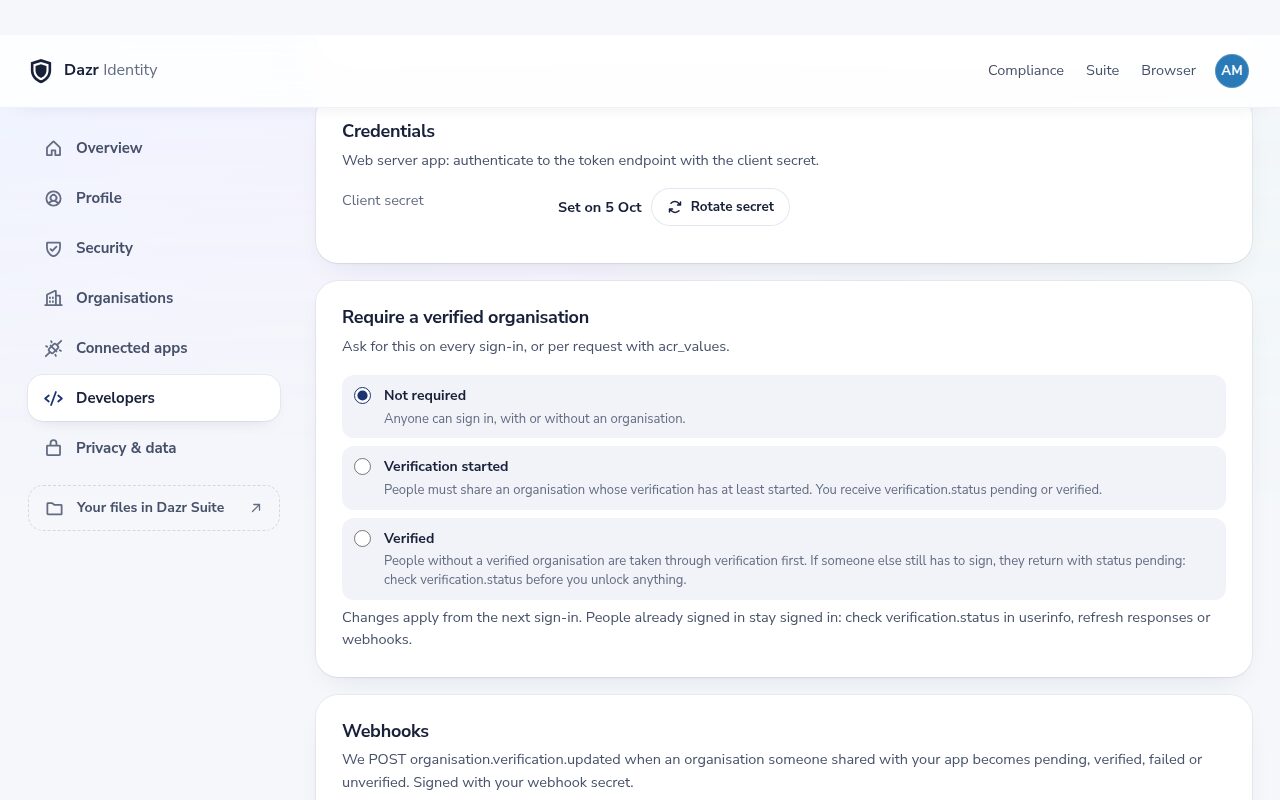
Kto nemá vyhovujúcu organizáciu, prejde tým v tom istom prihlásení: meno, organizácia (s IČ DPH overeným vo VIES) a potom overenie. Môže podpísať hneď, nechať si vyhlásenie poslať e-mailom alebo určiť niekoho iného, kto podpíše. Potom označí organizáciu na obrazovke súhlasu (označiť možno len vyhovujúce organizácie) a vráti sa na vaše URI na presmerovanie.
Ak musí podpísať ešte niekto iný, osoba sa vráti so stavom pending, aj keď ste požiadali o Overené: dostanete kód, claim uvádza pending a acr v ID tokene je urn:dazr:org:verification-started namiesto urn:dazr:org:verified. Vždy rozhodujte podľa verification.status, nikdy podľa toho, že prihlásenie prebehlo úspešne. S prompt=none dostanete interaction_required, keď požiadavka nie je splnená.
Zmeny nastavenia platia od ďalšieho prihlásenia. Už prihlásení ľudia sa neodhlásia: odpovede pri obnovení, koncový bod informácií o používateľovi a webhooky vždy nesú aktuálny stav, preto na ne pri existujúcich reláciách reagujte.
Webhooky
Pridajte v konzole URL webhooku (https). Podpisové tajomstvo uvidíte raz; môžete ho vymeniť. Dazr posiela organisation.verification.updated, keď organizácia, ktorú niektorý z vašich používateľov zdieľal s vašou aplikáciou, prejde do stavu pending, verified, failed alebo unverified. Aplikácie, ktoré nikdy nedostali organizáciu prostredníctvom súhlasu, sa o nej nikdy nedozvedia.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status je pending, verified, failed alebo unverified. subjects sú hodnoty sub vo vašej aplikácii pri ľuďoch, ktorí s ňou túto organizáciu zdieľali. Skôr než telu požiadavky začnete dôverovať, overte podpis:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Odpovedzte akýmkoľvek kódom 2xx do 8 sekúnd. Inak Dazr skúsi doručenie znovu približne po 5 minútach, 30 minútach, 2, 6, 12 a 24 hodinách a potom doručenie označí ako neúspešné. Každý pokus má rovnaké ID Dazr-Delivery, takže duplikáty ignorujte. Konzola zobrazuje nedávne doručenia, vie jedno znovu odoslať a môže poslať testovaciu udalosť (webhook.test). Funguje aj dopytovanie koncového bodu informácií o používateľovi.
Organizácie a roly vo vašej aplikácii
V portáli pre firemných zákazníkov priraďte každú organizáciu Dazr k zákazníckemu účtu (tenantovi) vo svojej aplikácii a rolu osoby v tejto organizácii k role vo svojej aplikácii.
- Vyžiadajte si scope
organisations. Každá organizácia, ktorú osoba zaškrtne, príde so svojímid,role(owner,adminalebomember) averification. - Ako kľúč tenanta používajte
organisations[].id, nikdy názov ani IČ DPH: tie sa môžu zmeniť. - Namapujte rolu, napríklad
owneraadminna svoju rolu administrátora amemberna rolu používateľa. Čítajte ju znova pri každom prihlásení a obnovení tokenu: roly sa menia a ľudia odchádzajú. - Firemné funkcie odomykajte len vtedy, keď je
verification.statusrovnéverified, alebokyb.statusrovnéapprovedtam, kde potrebujete overenie firmy.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
S Keycloakom
Keď Keycloak sprostredkúva Dazr Identity (pozrite návod pre Keycloak), pridajte mappery na karte Mappers poskytovateľa identity, so sync mode Force. Keycloak tieto cesty číta z odpovede user info a cesta môže označiť jednu pozíciu v zozname: organisations[0] je prvá organizácia, ktorú osoba zaškrtla. Pre portál s jedným zákazníckym účtom na osobu to stačí; ak ľudia pracujú pre viac organizácií, nechajte ich zaškrtnúť jednu, alebo čítajte celý zoznam vo svojej aplikácii.
| Typ mappera | Claim | Výsledok |
|---|---|---|
| Attribute Importer | organisations[0].id | Používateľský atribút dazr_org_id: kľúč tenanta |
| Attribute Importer | organisations[0].name | Používateľský atribút dazr_org_name |
| Claim to Role | organisations[0].role, hodnota claimu owner | Rola realmu alebo klienta tenant_admin |
| Claim to Role | organisations[0].role, hodnota claimu admin | Rola realmu alebo klienta tenant_admin |
| Claim to Role | organisations[0].role, hodnota claimu member | Rola realmu alebo klienta tenant_user |
| Claim to Role | organisations[0].verification.status, hodnota claimu verified | Rola verified_business |
Potom pridajte mapper User Attribute pre dazr_org_id do client scope svojej aplikácie v Keycloaku, aby vaša aplikácia dostávala kľúč tenanta vo vlastných tokenoch Keycloaku, vedľa rolí.
Overenie firmy (KYB)
Overenie firmy, často nazývané KYB (know your business), je vyššia úroveň istoty nad overením organizácie. Pridáva obchodný register, kontrolu dokladu so živým selfie pri osobe, ktorá za firmu koná (zástupca), a preverenie firmy aj zástupcu na sankčných zoznamoch a zoznamoch politicky exponovaných osôb (PEP). Koneční užívatelia výhod nie sú jeho súčasťou.
Stojí 25 € bez DPH za organizáciu, jednorazovo. Platí organizácia, alebo vaša aplikácia platí za svojich zákazníkov z predplateného kreditu. Ak sa proces skončí skôr, ako sa skontroluje nejaký doklad, platba sa vráti v plnej výške.
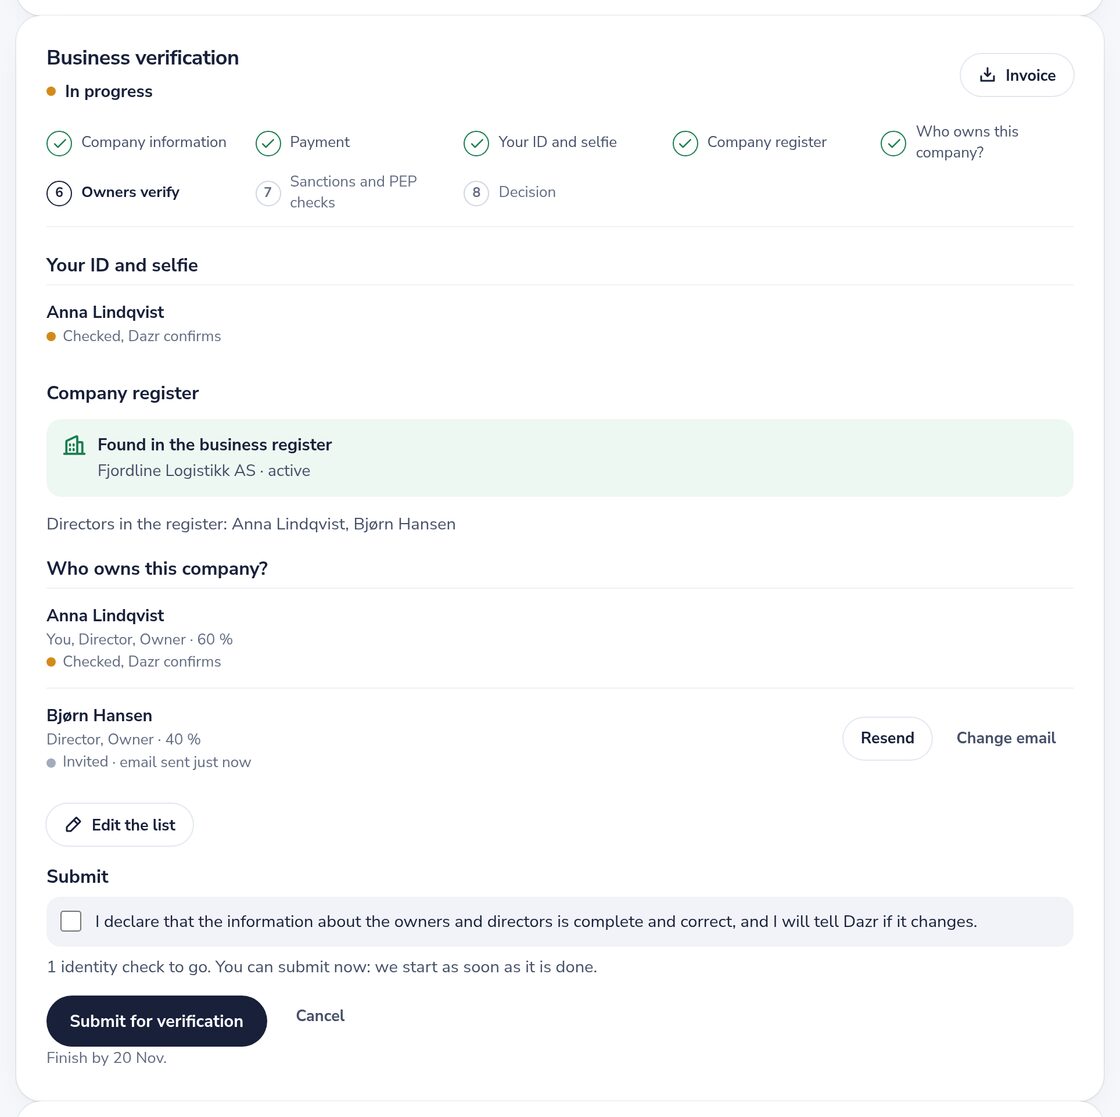
- Údaje o firme. Právna forma a registračné číslo a sídlo z právnych údajov organizácie, potvrdené tým, kto overenie začína.
- Platba. 25 € bez DPH cez Mollie, s faktúrou na stránke organizácie. Keď vaša aplikácia platí zo svojho predplateného kreditu, organizácia tento krok preskočí.
- Preukaz a selfie. Kto overenie začne, je konateľ alebo zákonný zástupca, alebo takú osobu určí; tá dostane e-mailom odkaz s jednorazovým kódom (platný 14 dní, pripomienky po 2 a 7 dňoch), potvrdí svoju úlohu a môže pridať plnú moc. Zástupca odfotí pas (stranu s fotografiou), občiansky preukaz alebo povolenie na pobyt (prednú stranu) a urobí jedno selfie spredu, naživo fotoaparátom na stránke; nič sa nedá nahrať. Model AI prečíta doklad; Dazr skontroluje dátumy a meno, pri pase aj strojovo čitateľnú zónu (kontrolné číslice podľa ICAO 9303). Posudzovateľ z Dazr porovná selfie s fotografiou v doklade. Na počítači krok ukáže QR kód, ktorý prenesie fotenie do telefónu, a počítač pokračuje sám. Bez fotoaparátu v telefóne si zástupca môže namiesto toho rezervovať videohovor s Dazr (200 € bez DPH, plná náhrada, ak Dazr zruší alebo neponúkne termín).
- Kontrola v obchodnom registri. Názov, stav a konatelia z úradného registra, kde je online (Nórsko, Dánsko, Fínsko, Francúzsko, Holandsko, Poľsko, Česko a Spojené kráľovstvo), inak z úradného výpisu najviac 3 mesiace starého, ktorý Dazr prečíta automaticky.
- Kontroly sankcií a PEP. Firma a zástupca voči sankčným zoznamom EÚ, OSN a OFAC a na politicky exponované osoby. Ak databáza PEP nie je dostupná, vyhľadanie samotného mena vo Wikidátach dá náznak. Výsledok PEP je uvedený v claime a v správe a schválenie nikdy nezastaví.
- Rozhodnutie. Posudzovateľ z Dazr porovná selfie s fotografiou v doklade a rozhodne, s výsledkami zdokumentovaných pravidiel rizika: tie ukážu, keď kontrola dokladu zlyhá, meno sa zhoduje so sankčným zoznamom, register neuvádza zástupcu alebo firmu nemožno potvrdiť. Posudzovateľ môže schváliť, zamietnuť s odôvodnením, požiadať organizáciu o ďalšie informácie alebo kontrolu spustiť znova, zvyčajne do jedného pracovného dňa. Prípady s vysokým rizikom potrebujú dvoch posudzovateľov. Žiadny prípad nie je zamietnutý automaticky.
Schválené organizácie sa každý deň znova preverujú na sankčných zoznamoch a každých 30 dní na status PEP. Nová zhoda so sankčným zoznamom vráti overenie na posúdenie; nová zhoda PEP sa označí a overenie zostane schválené. V oboch prípadoch sa to vaša aplikácia dozvie.
Schválené overenie firmy je zdokumentovaný doklad, že konateľ alebo zákonný zástupca, ktorého doklad totožnosti a živé selfie boli skontrolované, potvrdil žiadosť, že obchodný register alebo úradný výpis najviac 3 mesiace starý firmu uvádza a že firma aj táto osoba boli preverené voči sankčným zoznamom a zoznamom politicky exponovaných osôb. Koneční užívatelia výhod sa nekontrolujú.
Claim kyb
Každá organizácia v claime organisations obsahuje kyb a verification.assurance_level zhŕňa obe úrovne: none, basic (organizácia overená) alebo kyb (overenie firmy schválené).
| kyb.status | Význam |
|---|---|
none | Žiadne overenie firmy, alebo posledné bolo zrušené či vypršalo. |
in_progress | Začaté: organizácia prechádza krokmi. |
in_review | Odoslané a posudzované v Dazr, alebo znova na posúdení po novej zhode pri preverení. |
approved | Schválené. Až vtedy claim obsahuje verified_claims. |
rejected | Neschválené. Organizácia môže začať nové. |
Po schválení má verified_claims formát OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners je vždy not_verified: overenie firmy sa týka firmy a osoby, ktorá za ňu koná, nie toho, komu patrí. started_by_representative hovorí, či osoba, ktorá ho začala, je zároveň zástupcom, ktorého preukaz bol skontrolovaný, alebo ho pozvala e-mailom. Claim nikdy neobsahuje mená, dátumy narodenia ani údaje z dokladov. Tie zostávajú v správe o audite, ktorú si vaša aplikácia môže stiahnuť pre organizácie zdieľané s ňou.
Vyžadovať overenie firmy
V konzole nastavte Vyžadovať overenú organizáciu na Overenie firmy (KYB), alebo oň požiadajte v požiadavke pomocou acr_values=urn:dazr:org:kyb. Kto ho ešte nemá, prejde všetkými krokmi v tom istom prihlásení, jednou obrazovkou po druhej, a pokračuje do vašej aplikácie, hneď ako ho Dazr schváli; dovtedy dostane po schválení e-mail a prihlási sa znova. acr ID tokenu je urn:dazr:org:kyb až po schválení organizácie, preto vždy kontrolujte kyb.status === 'approved', než odomknete niečo, čo ho vyžaduje.
Webhooky pre overenie firmy
Rovnaká udalosť organisation.verification.updated sa posiela, keď sa zmení stav overenia firmy, aj po novom preverení. Jej údaje navyše obsahujú:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Overenie firmy samostatne
Organizácia môže overenie firmy začať aj sama na https://identity.dazr.eu/verify/business?org=…, z odkazu na svojej stránke v Dazr Identity, bez toho, aby oň nejaká aplikácia žiadala. Výsledok je rovnaký: jedno overenie na organizáciu, na ktoré sa môže spoľahnúť každá aplikácia, s ktorou organizáciu zdieľa. Snímky dokladov totožnosti a selfie sa mažú 30 dní po rozhodnutí; výsledky a správa sa uchovávajú 5 rokov po skončení overenia, ako vyžadujú pravidlá proti praniu špinavých peňazí.
Ako sa rozhoduje
Posudzovateľ z Dazr rozhoduje o každom overení firmy, zvyčajne do jedného pracovného dňa, a porovná selfie s fotografiou v doklade. Podrobnejšie sa pozrie, keď platí jedno z tohto:
- Kontrola totožnosti zlyhala alebo je neistá. Tvár nezodpovedá fotografii v doklade, selfie neukazuje jednu zreteľnú tvár spredu, doklad sa nedá prečítať s dostatočnou istotou, nesie znaky manipulácie alebo obrazovky, je neplatný alebo patrí osobe mladšej ako 18 rokov, alebo sa meno na doklade líši od mena zástupcu.
- Zhoda so sankciami. Meno zodpovedá sankčným zoznamom EÚ, OSN alebo OFAC na prahu zhody alebo nad ním, alebo kontrola sankcií nemohla prebehnúť.
- Bez oprávnenia. Register alebo úradný výpis uvádza konateľov a osoba na doklade medzi nimi nie je.
- Firma nie je potvrdená. Register nepozná firmu s týmto číslom, nie je aktívna, jej názov sa líši alebo chýba zodpovedajúci výpis.
Všetko ostatné sa zaznamená a schválenie nikdy neblokuje. Možná politicky exponovaná osoba (PEP) sa označí ako screening.pep possible_match v claime a v správe; ak databáza PEP nie je dostupná, uvádza sa indication_only alebo not_screened. Keď register neuvádza konateľov, je authority declared_by_representative. Sami rozhodnite, či potrebujete zvýšenú starostlivosť.
Krajiny bez online registra
V krajinách bez živého registra, napríklad v Taliansku, Nemecku, Španielsku alebo Belgicku, organizácia nahrá úradný výpis (visura camerale, Handelsregisterauszug, nota simple). Dazr ho automaticky prečíta a skontroluje názov firmy, číslo v registri, dátum (najviac 3 mesiace) a uvedených konateľov. Ak sa zhoduje, schváli sa ako pri živom registri; ak sa nezhoduje alebo je nečitateľný, ide k posudzovateľovi. Pri zapečatenom výpise sa kontroluje aj pečať registra.
PEP, oprávnenie a príznaky v claime
Pole v verified_claims.claims | Význam |
|---|---|
screening.pep | no_match_found, possible_match (označené, neblokuje), indication_only (iba vyhľadanie mena vo Wikidatách) alebo not_screened. |
authority | Čo ukázalo, že zástupca smie konať: register, extract, dazr_verification alebo declared_by_representative. |
flags | Prítomné, keď je čo preveriť: pep_possible_match, high_risk_country. |
Správy o overení na audity
Pre každú organizáciu zdieľanú s vašou aplikáciou si môžete stiahnuť správu o tom, ako a kedy ju Dazr overil, do svojho auditného spisu. Existuje, kým je organizácia overená, a počas prebiehajúceho overenia, keď ukazuje, čo je zatiaľ hotové.
- Organizácia: názov, krajina, číslo v registri, IČ DPH a sídlo.
- Overenie: stav, metóda, oprávnenie a kedy bolo vyžiadané, podpísané a dokončené.
- Dôkazy: pri kvalifikovanom podpise alebo pečati meno podpisujúceho podľa certifikátu, vydavateľ certifikátu, sériové číslo, platnosť a odtlačok SHA-256, jeho kvalifikovaný status (vyhlásenia QC, poskytovateľ dôveryhodných služieb a služba z dôveryhodného zoznamu EÚ, s poradovým číslom a dátumom vydania zoznamu), čas podpisu a kontrola zrušenia. Pri výpise zapečatenom registrom kto ho zapečatil, kedy a čo sa zhodovalo: názov, číslo v registri, IČ DPH, konateľ. Výsledok VIES. Pri kóde cez PEC, liste alebo videohovore dátumy a kontroly, ktoré označil pracovník Dazr, zobrazený ako „Pracovník Dazr“ s interným ID.
- Pre vaše spisy: odtlačok SHA-256 každého súboru s dôkazmi, ID dokumentu, kedy bola správa vygenerovaná, a krátke vysvetlenie každej metódy a toho, čo znamená oprávnenie.
Správa nikdy neobsahuje snímky ani čísla dokladov totožnosti, jednorazové kódy, adresu PEC, e-mailové adresy ani inú adresu než sídlo.
Vzorové správy
Dve vzorové správy s vymyslenou organizáciou a vymyslenými ľuďmi, aby váš tím compliance videl, čo dostanete. Sú podpísané vzorovým kľúčom, nie kľúčmi Dazr: overujte ich vzorovým verejným kľúčom nižšie, nikdy produkčným JWKS.
- Overenie organizácie (kvalifikovaný podpis): PDF, podpísaný JSON (JWS)
- Overenie firmy: PDF, podpísaný JSON (JWS)
- Vzorový verejný kľúč (JWKS)
Stiahnutie správy
Overte sa svojím client ID a tajomstvom klienta, rovnako ako pri tokenovom koncovom bode: HTTP Basic (client_secret_basic) alebo telo formulára požiadavky POST (client_secret_post). Nikdy nevkladajte tajomstvo do URL. Použite id organizácie z claimov alebo webhookov, alebo jednoducho verification.report_url, ktoré obsahujú.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Význam |
|---|---|
org | id organizácie. |
format | pdf (predvolené) alebo jws, rovnaké fakty ako podpísaný JSON. |
lang | Jazyk PDF: en (predvolený), nl, it, de, fr, es alebo pl. |
doc | Namiesto správy: declaration, podpísané vyhlásenie konateľa (len kvalifikovaný podpis alebo pečať), alebo extract, výpis z obchodného registra. |
Stiahnuť možno len organizácie, ktoré s vašou aplikáciou prostredníctvom súhlasu zdieľal aspoň jeden z vašich používateľov. Akákoľvek iná organizácia odpovie 404, rovnako ako organizácia, ktorá neexistuje alebo nemá overenie; nesprávne tajomstvo klienta odpovie 401. Aplikácie bez tajomstva klienta nemôžu správy sťahovať. Sťahovanie má obmedzený počet požiadaviek a každé sa zobrazí v aktivite organizácie jej administrátorom, s názvom vašej aplikácie. V konzole stránka vašej aplikácie uvádza prepojené organizácie s rovnakými možnosťami stiahnutia.
Overenie podpísaného JSON
S format=jws dostanete kompaktný JWS (ES256, hlavička typ dazr-verification-report+jwt), podpísaný rovnakými kľúčmi ako ID tokeny. Jeho claimy sú iss, iat, jti (ID dokumentu), sub (id organizácie), aud (vaše client ID) a report, fakty. PDF nesie rovnaký JWS na poslednej strane a v metadátach (DazrVerificationReport), takže aj PDF možno overiť offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Nechajte audítora overiť podpis
Pri kvalifikovanom podpise alebo pečati vracia doc=declaration podpísané vyhlásenie presne tak, ako bolo nahrané: podpísané PDF (PAdES) alebo súbor .p7m (CAdES). Audítor ho môže nezávisle overiť ukážkovým validátorom DSS Európskej komisie: nahrajte súbor, ponechajte predvolenú validačnú politiku a spustite ho. Výsledok ukáže, či je podpis kvalifikovaný (QESig, pri pečati QESeal), kto podpísal a poskytovateľa dôveryhodných služieb z dôveryhodného zoznamu EÚ. doc=extract vracia výpis z obchodného registra; výpis zapečatený registrom možno overiť rovnakým spôsobom.
Správa je dôkazom pre váš auditný spis. Regulované firmy zostávajú zodpovedné za vlastnú hĺbkovú kontrolu zákazníkov.
Dazr uchováva podpísané vyhlásenie, výpis a údaje správy, kým je organizácia overená, a 5 rokov po skončení jej overenia alebo odstránení organizácie. Vlastné kópie si uchovávajte tak dlho, ako vyžadujú vaše pravidlá.
Kľúče pre staré správy
Správy sa podpisujú rovnakými kľúčmi ako ID tokeny a tieto kľúče sa menia. Každý kľúč, ktorý kedy podpísal správu, zostáva zverejnený na https://identity.dazr.eu/oauth/jwks/archive s dazr_status current, previous alebo retired najmenej 5 rokov po poslednom použití. Starú správu overte voči archívu, keď jej kid už v JWKS nie je.
Overenie totožnosti (KYC)
V konzole zapnite Povoliť overenie totožnosti, keď oň prihlásenie požiada a potom požiadajte o overeného človeka cez acr_values=urn:dazr:person:kyc. Alebo zaškrtnite Vyžadovať overenie totožnosti pri každom prihlásení. Bez jedného z týchto nastavení sa hodnota acr ignoruje a nič sa neúčtuje. Ďalší scope nie je potrebný. Počas prihlásenia človek telefónom odfotí svoj doklad naživo a urobí jedno selfie; počítač ukáže QR kód. Dazr prečíta doklad, porovná tváre a preverí meno na sankčných zoznamoch EÚ, OSN a OFAC. Každú kontrolu posúdi človek z Dazr, zvyčajne do jedného pracovného dňa.
Každé overenie stojí 1,50 € bez DPH, z kreditu vašej organizácie. Človek nikdy neplatí. Overenie platí 12 mesiacov. Keď oň požiada iná aplikácia, človek dá súhlas na obrazovke súhlasu namiesto nových fotografií a tá aplikácia zaplatí 1,50 €, raz za overenie. Keď vaša aplikácia požiada znova s prompt=consent, alebo pri prihlásení s overením, ktoré už dostala, je to zadarmo.
ID token a user info obsahujú claim kyc a acr je urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status je no_match, alebo cleared_by_review, keď bolo meno na zozname podobné a posudzovateľ zistil, že nejde o tohto človeka. Obrázky a čísla dokladov sa nikdy nezdieľajú. Po 12 mesiacoch claim uvádza "verified": false: požiadajte znova.
interaction_required: sprompt=none, keď sa človek ešte musí overiť alebo dať súhlas.temporarily_unavailable: váš kredit nestačí. Človek uvidí, že ho vaša aplikácia teraz nemôže overiť, a vaši správcovia dostanú e-mail.access_denied: človek to zrušil, alebo ešte musí rozhodnúť posudzovateľ.
Overenia sú skutočné a platené aj počas testovania vašej aplikácie.
Zostatok
Vaša organizácia môže platiť overenie firiem svojich zákazníkov. V konzole otvorte aplikáciu a začiarknite Overenie firiem našich zákazníkov platíme my. Cena sa strhne zo zostatku vašej organizácie: jedného zostatku pre všetky aplikácie organizácie a pre platené Dazr API. Overenie stojí 25 € bez DPH. Keď zostatok nestačí, zákazník zaplatí ako zvyčajne a vaši správcovia dostanú e-mail.
Vaša aplikácia platí len za prihlásenie, ktoré žiada o overenie firmy, a raz za každú organizáciu zákazníka. Koľko aplikácia denne zaplatí za overenia totožnosti a firiem, má limit: 250 € bez DPH, ak ho v konzole nezmeníte v Denný limit overení. Po jeho dosiahnutí sa až do ďalšieho dňa nové overenia totožnosti odmietajú, vaši zákazníci si overenie firmy platia sami a vaši správcovia dostanú e-mail.
- Overenie totožnosti. 1,50 € za overenie a za každé zdieľanie overenia s inou aplikáciou. Dá sa zaplatiť bonusovým kreditom.
- Vklady. Od 100 €, cez Mollie, iba pre firmy: vaša organizácia musí byť overená alebo mať IČ DPH potvrdené systémom VIES. Dostanete faktúru s DPH.
- Bonusový kredit. +10 % od 1 000 €, +20 % od 5 000 € a +40 % od 10 000 €. Zostatok ukazuje zaplatený a bonusový kredit; najprv sa čerpá zaplatený.
- Nevratné. Vklady na zostatok sú nevratné a nikdy sa nevyplácajú: dajú sa použiť iba na platené využitie Dazr API, napríklad overenie firiem. Bonusový kredit nemá peňažnú hodnotu.
- Vrátenie. Overenie zrušené pred akoukoľvek kontrolou totožnosti vráti svoju cenu na zostatok. Chargeback odoberie vklad aj jeho bonus; zostatok pod nulou pozastaví platené využitie do ďalšieho vkladu.
- Prehľad pohybov. Každý vklad, bonus, čerpanie a vrátenie s priebežným zostatkom, v konzole aj ako CSV.
Testovací režim
Kým vaša aplikácia nie je v ostrej prevádzke, overenie firmy spustené z prihlásenia do nej dáva testovací výsledok. Žiadna platba, žiadna fotka dokladu, žiadny posudzovateľ a skutočné overenie organizácie sa nemení. O výsledku rozhodujú posledné štyri číslice čísla v registri alebo IČ DPH organizácie:
| Posledné štyri číslice | Výsledok | kyb.status |
|---|---|---|
0001 alebo akékoľvek iné číslo | Schválené | approved |
0002 | Neschválené | rejected |
0003 | Odovzdané posudzovateľovi | in_review |
0004 | Zhoda so sankciami | in_review |
0005 | Vypršané | none |
Testovacie výsledky nesú test: true v claime, webhooku aj správe a vidí ich iba vaša aplikácia, kým nie je v ostrej prevádzke. Čísla v registri sú na Dazr jedinečné, použite preto vlastné, napríklad holandské číslo KVK ako 1234 0002. V konzole môžete pre každý výsledok poslať aj testovací webhook.
Tokeny a ich platnosť
| Token | Platnosť a pravidlá |
|---|---|
| Autorizačný kód | 60 sekúnd, jednorazový, viazaný na vášho klienta, URI na presmerovanie a výzvu PKCE. Použitie kódu dvakrát zneplatní tokeny, ktoré vydal. |
| Prístupový token | 10 minút. Podpísaný JWT (ES256, typ at+jwt) s aud = vaše client ID. Posielajte ho ako Authorization: Bearer. |
| ID token | 10 minút. ES256, s iss, sub, aud, exp, iat, auth_time, nonce a amr, ak je známy. |
| Obnovovací token | Len s offline_access. Pri každom použití sa mení: vždy uložte nový. Opätovné odoslanie starého obnovovacieho tokenu zneplatní celé prihlásenie. Vyprší po 30 dňoch bez použitia, najneskôr po 180 dňoch. |
Podpisové kľúče sa menia. Vždy vyberajte kľúč podľa kid z JWKS a JWKS obnovte, keď uvidíte neznáme kid.
Ako sa osoba prihlásila
amr v ID tokene (RFC 8176) hovorí, ako sa osoba prihlásila: ["otp"] pre jednorazový kód e-mailom, ["hwk", "user"] pre passkey s overením používateľa a ["fed"] pre Google alebo Microsoft.
Jazyk
Pošlite ui_locales s autorizačnou požiadavkou, napríklad ui_locales=de-AT de en. Pre prihlasovacie a súhlasové obrazovky sa použije prvý jazyk, ktorý Dazr podporuje. Podporované jazyky sú v ui_locales_supported v dokumente discovery.
Scope sign
Scope sign v dokumente discovery je iba pre Dazr Sign API. Umožní aplikácii posielať dokumenty na podpis v mene osoby; zapnete ho v portáli Dazr Sign. Sign in with Dazr Identity ho nepotrebuje.
API Dazr Files a WebDAV (iba čítanie)
API Dazr Files umožní vašej aplikácii vypisovať a sťahovať súbory z Dazr Files, napríklad kvôli zálohovaniu. Je iba na čítanie: žiadna požiadavka nemôže nič nahrať, zmeniť, presunúť, zdieľať ani odstrániť. Zapnete ho pre aplikáciu v konzole, na stránke aplikácie v časti Dazr Files API. Používa rovnakú aplikáciu, Client ID a tajný kľúč ako prihlásenie cez Dazr Identity a rovnaké prístupové tokeny.
Sú dve cesty. Vlastník alebo správca organizácie schváli vašu aplikáciu pre zdieľané súbory organizácie a váš server potom dostáva tokeny bez osoby (najlepšie pre zálohy bez obsluhy). Alebo osoba povolí vašej aplikácii scope files.read a aplikácia číta vlastné súbory tejto osoby.
Úplná referencia s každým endpointom, príkladmi, chybami, limitmi, kanálom zmien a nastavením WebDAV pre rclone a Synology je v dokumentácii API Dazr Files.
Nastavenia organizácie, ktoré ovplyvňujú prihlásenie
- Členovia musia používať passkey. Vlastníci a správcovia to môžu zapnúť. Členovia sa potom do každej aplikácie, ktorá žiada o scope
organisations, prihlasujú pomocou passkey; prihlásenie kódom z e-mailu, cez Google alebo Microsoft sa vráti na prihlásenie passkey aprompt=noneodpovielogin_required. - Overená e-mailová doména. Organizácia preukáže svoju e-mailovú doménu záznamom DNS. Ak to organizácia povolí, ľuďom, ktorí sa prihlásia adresou z tejto domény, sa ponúkne pripojenie, hneď alebo po schválení správcom. Overená doména neoveruje samotnú organizáciu a v claimoch nie je.
Chyby
Kým sú vaše client ID a URI na presmerovanie platné, chyby sa vracajú na vaše URI na presmerovanie ako error, error_description, state a iss: napríklad invalid_request (napríklad chýbajúce alebo plain PKCE), invalid_scope, unsupported_response_type, access_denied (osoba akciu zrušila, alebo je aplikácia v testovaní a osoba nie je členom), login_required, consent_required a interaction_required (s prompt=none, keď chýba požadovaná overená organizácia). Pri neznámom klientovi alebo neregistrovanom URI na presmerovanie zobrazí Dazr chybovú stránku a nikdy nepresmeruje. Tokenový koncový bod odpovedá chybami vo formáte JSON, napríklad invalid_client, invalid_grant a unsupported_grant_type.
Odhlásenie
Ak chcete niekoho odhlásiť, pošlite ho na koncový bod odhlásenia s id_token_hint (alebo client_id), voliteľným post_logout_redirect_uri registrovaným v nastaveniach aplikácie a state. Dazr sa opýta, či sa chce na tomto zariadení odhlásiť aj z Dazr Identity, a potom ho pošle späť. Obnovovacie tokeny, ktoré už nepotrebujete, zrušte na koncovom bode na zrušenie.
Testovanie a spustenie
Nová aplikácia je v testovaní: prihlásiť sa môžu len členovia vašej organizácie a obrazovka súhlasu to uvádza. Na spustenie nechajte svoju organizáciu overiť v Dazr Identity, pridajte URI na presmerovanie https:// a v konzole požiadajte o kontrolu na spustenie. Zmena názvu, účelu, zásad ochrany osobných údajov alebo údajov spustenej aplikácie vyžaduje novú kontrolu.
Prevod aplikácie na inú organizáciu
Aplikácia sa môže presunúť k inej organizácii registrovanej v Dazr, napríklad po predaji alebo reorganizácii. Prevod začne vlastník alebo administrátor v časti Previesť aplikáciu v nastaveniach aplikácie, v Dazr Identity alebo v portáli Sign. Vlastník alebo administrátor druhej organizácie ho do 14 dní prijme alebo odmietne. Dovtedy môže odosielateľ prevod zrušiť a nič sa nemení.
- Kto ju môže prijať. Len organizácia registrovaná v Dazr, určená svojím ID organizácie. Jej vlastníci a administrátori nájdu ID v jej právnych údajoch v Dazr Identity. Spustená aplikácia, aplikácia v kontrole, aplikácia vyžadujúca overenú organizáciu a aplikácia so zapnutým API Dazr Sign sa môžu presunúť len k overenej organizácii. Pri prijatí prevodu sa to overuje znovu.
- Nedávne prihlásenie. Začatie aj prijatie prevodu vyžadujú prihlásenie z posledných 10 minút.
- Čo sa presúva. Client ID, nastavenia, logo, URI na presmerovanie, zapnuté API a URL webhookov. Administrátor, ktorý prevod prijme, zároveň prijíma Podmienky pre vývojárov za novú organizáciu.
- Tajomstvo klienta. Webová serverová aplikácia dostane nové tajomstvo klienta, zobrazené raz administrátorovi, ktorý prevod prijme. Predchádzajúce tajomstvo funguje na tokenovom koncovom bode, koncovom bode na zrušenie a introspekciu počas prechodného obdobia zvoleného pri začatí prevodu: žiadne, 24 hodín (predvolené) alebo 7 dní. Správy o overení vyžadujú nové tajomstvo.
- Webhooky. URL zostávajú. Ich podpisové tajomstvá, pre Dazr Identity aj pre Dazr Sign, sa obnovia a zobrazia raz administrátorovi, ktorý prevod prijme. Doručenia z obdobia pred prevodom sa znovu neodosielajú.
- Ľudia a ich
sub. Každá osoba si v aplikácii ponechá rovnakésub, takže účty vo vašej aplikácii ďalej fungujú. Líši sa od jejsubv ostatných aplikáciách novej organizácie. Ľudia aplikáciu pri ďalšom prihlásení znovu schvália, pretože obrazovka súhlasu teraz uvádza novú organizáciu. Tokeny vydané pred prevodom prestanú fungovať. - Čo zostáva predchádzajúcemu vlastníkovi. Počty prihlásení a súhlasov a doručenia webhookov z obdobia pred prevodom. Dokumenty vytvorené cez API Dazr Sign zostávajú ľuďom, ktorým patria, a nový vlastník aplikácie ich nevidí.
Tlačidlo
Použite text „Prihlásiť sa cez Dazr Identity“ a logo Dazr podľa ukážky nižšie. Veľkosť môžete zmeniť, logo, farby ani text nie. Prepojte ho s vlastnou trasou, ktorá spustí tok.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Písmo Dazr. Tlačidlo používa písmo Dazr, ktoré možno voľne používať podľa SIL Open Font License. Kde písmo Dazr nie je načítané, použije sa systémové písmo. Stiahnite si písmo Dazr (ZIP so súbormi TTF a WOFF2) a hostujte ho na vlastnom webe:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Minimálny príklad v Node.js
Node 18 alebo novší, bez závislostí. Webová serverová aplikácia s tajomstvom klienta; pri verejnom klientovi vynechajte hlavičku Authorization a pošlite client_id v tele.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limity
Autorizačný a tokenový koncový bod majú obmedzený počet požiadaviek. Ak dostanete HTTP 429, počkajte a skúste to znova; neopakujte požiadavky v rýchlej slučke.
| Endpoint | Limit |
|---|---|
/oauth/authorize | 120 požiadaviek za minútu na IP adresu |
/oauth/token | 600 požiadaviek za minútu na IP adresu a 300 za minútu na aplikáciu |
/oauth/userinfo | 1 200 požiadaviek za minútu na IP adresu |
/oauth/verification-report | 120 požiadaviek za minútu na IP adresu a 60 za hodinu na aplikáciu |
| Overenie firmy | 6 spustení za hodinu na osobu a 10 denne na organizáciu |
| Testovacie webhooky | 30 za 10 minút na osobu |
Vaše povinnosti
Vaša organizácia je pre údaje, ktoré dostane, samostatným prevádzkovateľom. Podmienky pre vývojárov Dazr Identity stanovujú, čo s nimi smiete robiť, ako ich zabezpečiť a ako hlásiť porušenia. Otázky: hello@dazr.eu.
Na bezpečnostné a právne posúdenie: balík pre bezpečnosť a nákup.