Documentația pentru dezvoltatori Dazr Identity
OpenID Connect 1.0 standard, cu fluxul authorization code și PKCE. Nu este nevoie de SDK: funcționează orice bibliotecă OpenID Connect certificată, la fel și codul simplu.
Oamenii își pot folosi deja contul Google sau Microsoft în cadrul Dazr Identity, așa că aplicația dumneavoastră nu are nevoie de butoane Google și Microsoft separate alături: un singur buton în loc de trei.
Descoperire și endpointuri
Totul este descris în documentul de descoperire. Îndreptați biblioteca spre emitent și găsește singură restul.
| Ce | Adresă |
|---|---|
| Emitent | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorizare | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Informații despre utilizator | https://identity.dazr.eu/oauth/userinfo |
| Chei publice (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Revocare (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspecție (RFC 7662), doar aplicații cu server web | https://identity.dazr.eu/oauth/introspect |
| Deconectare (inițiată de RP) | https://identity.dazr.eu/oauth/logout |
| Rapoarte de verificare, doar aplicații cu server web | https://identity.dazr.eu/oauth/verification-report |
Înregistrați o aplicație
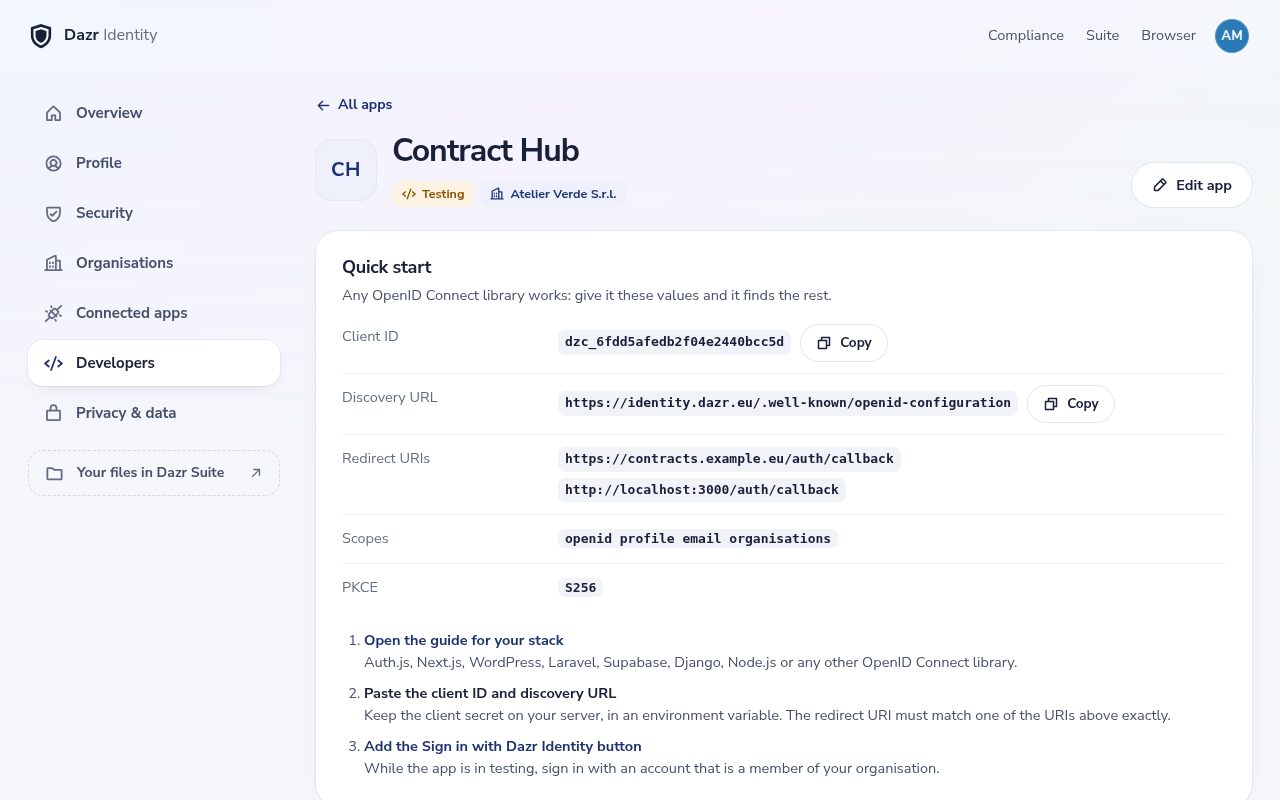
- Aplicațiile aparțin unei organizații. Proprietarii și administratorii organizației le înregistrează în Dezvoltatori.
- Aplicațiile cu server web (clienți confidențiali) primesc un secret de client, afișat o singură dată. Autentificați-vă la endpointul de token cu HTTP Basic (
client_secret_basic) sau în corpul formularului (client_secret_post). - Aplicațiile single-page și mobile (clienți publici) nu primesc secret. Trimit
client_idși se bazează pe PKCE. - URI-urile de redirecționare trebuie să corespundă exact. Trebuie să fie
https://. Cât timp aplicația este în testare, funcționează șihttp://localhostșihttp://127.0.0.1, pe orice port. - Sunt obligatorii adresa politicii de confidențialitate, o adresă de e-mail de asistență și o descriere a scopului într-un rând: oamenii le văd pe ecranul de consimțământ.
Ghiduri de integrare
Fiecare tehnologie de mai jos își folosește propriul suport OpenID Connect standard. Aveți nevoie de trei valori din consolă: ID-ul clientului, secretul clientului (doar aplicații cu server web) și URI-ul de redirecționare înregistrat. Restul vine din documentul de descoperire.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Orice bibliotecă OpenID Connect
sub este pereche: același pentru fiecare aplicație a organizației dumneavoastră, diferit pentru orice altă organizație. Nu se schimbă niciodată pentru o persoană, în timp ce o adresă de e-mail se poate schimba. Stocați sub drept cheie a contului și tratați email ca dată de contact.
Orice bibliotecă OpenID Connect
Dacă tehnologia dumneavoastră nu este listată, funcționează orice client OpenID Connect. Verificați aceste setări:
- Emitent
https://identity.dazr.eu, URL de descoperirehttps://identity.dazr.eu/.well-known/openid-configuration. - Tip de răspuns
code(fluxul authorization code). Fără flux implicit sau hibrid. - PKCE este obligatoriu, cu
code_challenge_method=S256. - Domenii de acces:
openidplus doar ce aveți nevoie dintreprofile,email,address,organisationsșioffline_access. Aplicația trebuie să fie înregistrată pentru fiecare domeniu pe care îl cere. - URI de redirecționare: exact cum este înregistrat în consolă, inclusiv calea și eventualul șir de interogare.
- Autentificarea clientului:
client_secret_basicsauclient_secret_postpentru aplicațiile cu server web,nonepentru aplicațiile single-page și mobile. - Semnătura tokenului ID: ES256. Unele biblioteci presupun RS256: setați algoritmul la ES256.
- Folosiți
subdrept cheie a contului. Este pereche, per organizație. - Cu
offline_access, stocați noul token de reîmprospătare după fiecare reîmprospătare: acestea se rotesc.
Fluxul
- Creați un
code_verifieraleatoriu (43-128 de caractere) șicode_challenge-ul său = base64url(SHA-256(verifier)). Creați unstateși unnoncealeatorii. Păstrați-le pe toate trei în sesiunea utilizatorului. - Redirecționați la endpointul de autorizare cu
response_type=code,client_id,redirect_uri,scope(incluzând întotdeaunaopenid),state,nonce,code_challengeșicode_challenge_method=S256. - Persoana se autentifică dacă este nevoie și vede ecranul de consimțământ cu datele reale. Când permite, revine la URI-ul de redirecționare cu
code,stateșiiss. Verificați căstatecorespunde și căissestehttps://identity.dazr.eu. - Pe server, trimiteți un POST la endpointul de token cu
grant_type=authorization_code,code, acelașiredirect_urișicode_verifier. - Verificați tokenul ID: semnătura ES256 cu o cheie din JWKS (potriviți
kid),iss,aud= ID-ul dumneavoastră de client,expșinonce-ul dumneavoastră. Folosițisubdrept cheie a contului.
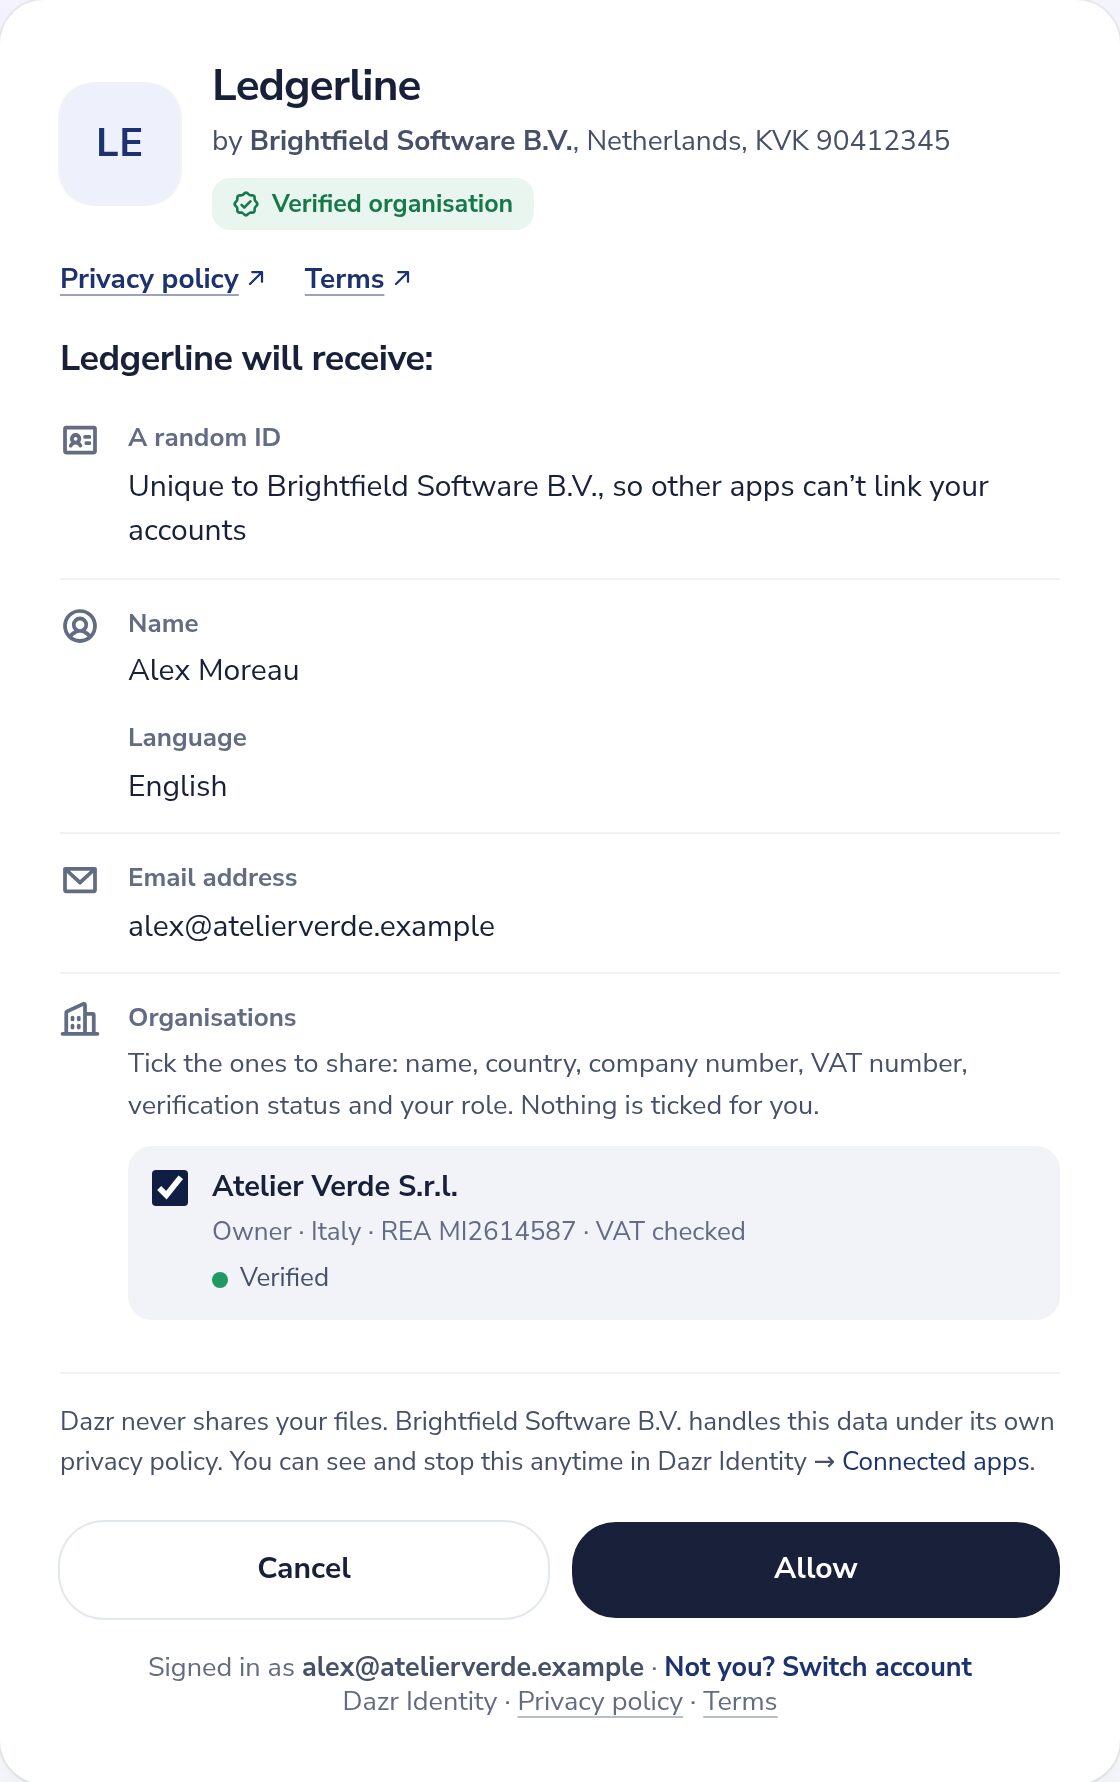
Parametrul prompt acceptă none (răspunde imediat cu login_required sau consent_required dacă persoana ar trebui să acționeze), login (cere persoanei să se autentifice din nou) și consent (afișează ecranul de consimțământ chiar dacă a fost aprobat anterior). max_age este acceptat. Consimțământ reținut: dacă persoana a aprobat anterior aceleași domenii de acces, revine direct în aplicație. Dacă cereți mai mult ulterior, ecranul de consimțământ listează doar ce este nou.
Domenii de acces și claimuri
Cereți doar ce aveți nevoie. Nimic din afara acestui tabel nu există: fără contacte, fără parole. Fișierele se citesc doar prin API-ul Dazr Files, cu propriul scope files.read.
| Scope | Claimuri |
|---|---|
openid (obligatoriu) | sub: un ID aleatoriu pentru persoană, același pentru fiecare aplicație a organizației dumneavoastră și diferit pentru orice altă organizație |
profile | name (dacă este setat) și locale |
email | email și email_verified (întotdeauna true) |
address | address (formatted, street_address, locality, region, postal_code, country), doar dacă persoana a salvat una |
organisations | organisations: organizațiile pe care persoana le bifează pe ecranul de consimțământ, fiecare cu id, name, display_name, website, country, register_number, vat, vat_verified (true doar când serviciul VIES al UE a confirmat codul de TVA), verified, verification (vedeți Organizații verificate) și role (owner, admin sau member) |
offline_access | fără claimuri; primiți și un token de reîmprospătare |
Claimurile apar în tokenul ID pentru domeniile de acces aprobate de persoană. Endpointul de informații despre utilizator returnează același set, cu valorile curente.
Organizații verificate
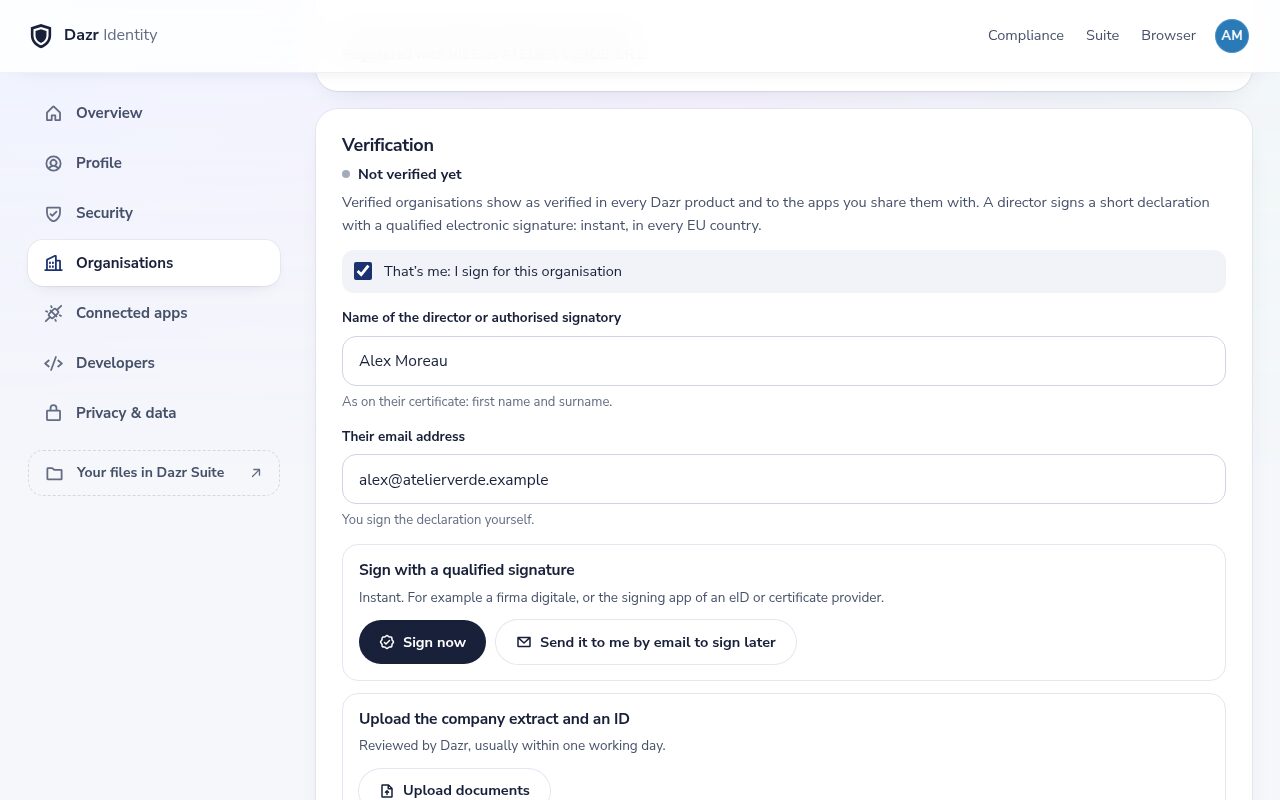
Dazr verifică o organizație doar când surse oficiale dovedesc două lucruri: cine este persoana și că reprezintă această organizație, cu numele, numărul de înregistrare și codul de TVA ale acesteia. De obicei, administratorul semnează o scurtă declarație cu o semnătură electronică calificată (QES) și adaugă extrasul din registrul comerțului care îl menționează; cu un extras sigilat de registru, precum o visura camerale italiană sau un extras KVK neerlandez, este instantaneu, altfel Dazr îl analizează. O semnătură calificată singură nu face niciodată o organizație verificată. Fiecare organizație din claimul organisations poartă verificarea sa actuală:
| verification.status | Semnificație |
|---|---|
unverified | Neverificată sau o verificare a eșuat, a expirat ori a fost revocată (de exemplu după schimbarea denumirii legale sau a numărului de înregistrare). |
pending | Verificarea este în curs: reprezentantului i s-a cerut să semneze, extrasul din registrul comerțului lipsește încă sau Dazr analizează documentele. method arată ce cale a fost începută, de exemplu qes (reprezentantul semnează declarația), qseal, pec, letter, video sau documents. |
verified | Verificată. method este qes_org (semnătură calificată, certificatul numește organizația), extract_sealed (semnătură calificată sau act de identitate analizat, plus un extras sigilat de registrul comerțului), qes_reviewed (semnătură calificată, extras verificat de Dazr), qseal (sigiliul electronic calificat al organizației), documents, pec (un cod trimis la adresa de e-mail certificat a organizației, PEC, Italia), letter (un cod trimis prin poștă la sediul social), video (un apel video cu Dazr) sau extract. authority arată ce a dovedit că persoana reprezintă organizația (vedeți mai jos), iar verified_at este un timp Unix. |
Doar când statutul este verified, verification.authority (și authority în webhookuri) arată cum a fost dovedită legătura dintre persoană și organizație. Fiecare verificare este o dovadă documentată, verificată o singură dată, la data afișată. Nu garantează solvabilitatea sau conduita organizației și nu arată cui aparține organizația.
| verification.authority | Ce dovedește |
|---|---|
certificate | Dovadă documentată că cererea a fost semnată cu o semnătură electronică calificată sau sigilată cu un sigiliu electronic calificat, al cărui certificat numește organizația și numărul ei de înregistrare. Dazr a verificat certificatul în listele de încredere ale UE și dacă a fost revocat. |
register_extract | Dovadă documentată că un administrator sau un reprezentant legal a confirmat cererea, cu o semnătură electronică calificată sau cu un act de identitate verificat de Dazr, și că un extras sigilat de registrul comerțului, de cel mult 3 luni, îl menționează. |
reviewed | Dovadă documentată că un administrator sau un reprezentant legal a confirmat cererea, cu o semnătură electronică calificată sau cu un act de identitate, și că o persoană de la Dazr a verificat un extras de registru, de cel mult 3 luni, care îl menționează. |
pec | Dovadă documentată că cineva cu acces la adresa de e-mail certificat a organizației (PEC, Italia), așa cum figurează în registrul comerțului, a confirmat cererea cu un cod unic. |
letter | Dovadă documentată că cineva cu acces la corespondența de la sediul social a confirmat cererea cu un cod unic pe care Dazr l-a trimis acolo prin scrisoare. |
video | Dovadă documentată că o persoană de la Dazr a văzut, într-un apel video, actul de identitate al persoanei care a confirmat cererea și un extras oficial care o menționează ca administrator sau reprezentant legal. |
Aceleași definiții se află în termenii de utilizare, în secțiunea 7 din Termenii pentru dezvoltatori și în fiecare raport de verificare.
Valoarea booleană verified rămâne pentru compatibilitate și este egală cu verification.status === 'verified'. Fiecare organizație are și un id, același pe care îl folosesc webhookurile.
Când statutul este pending sau verified, verification.report_url este adresa raportului de verificare.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role și apartenența sunt citite din nou la fiecare reîmprospătare a tokenului și la fiecare cerere de informații despre utilizator: după o schimbare de rol, următorul răspuns conține noul rol, iar o organizație pe care persoana a părăsit-o sau din care a fost eliminată nu mai este inclusă. Când un administrator al organizației deconectează aplicația dumneavoastră, organizația este omisă din tokenurile emise anterior, până când un membru o partajează din nou cu aplicația într-o nouă autentificare. display_name și website sunt null când organizația nu le-a setat; name este întotdeauna denumirea legală.
Țări și durate
Se pot verifica organizațiile din cele 27 de țări ale UE, Norvegia, Islanda, Liechtenstein, Elveția și Regatul Unit. Cea mai rapidă variantă depinde de țară:
| Țară | Verificarea organizațiilor | Verificarea firmei |
|---|---|---|
| Italia | Instantaneu cu o semnătură calificată și o visura sigilată de registrul comerțului sau în câteva minute cu un cod la adresa de e-mail certificat (PEC) a firmei | O visura de cel mult 3 luni, verificată de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare |
| Țările de Jos | Instantaneu cu o semnătură calificată și un extras KVK certificat digital | Din registrul KVK, verificat de o persoană de la Dazr, de obicei într-o zi lucrătoare |
| Austria, Belgia | Instantaneu cu o semnătură calificată și un extras sigilat de registrul comerțului | Un extras oficial de cel mult 3 luni, verificat de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare |
| Norvegia, Danemarca, Finlanda, Franța, Polonia, Cehia | Instantaneu cu o semnătură calificată al cărei certificat numește organizația; altfel un extras și un act de identitate, verificate de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare | Din registrul comerțului online, verificat de o persoană de la Dazr, de obicei într-o zi lucrătoare |
| Regatul Unit | Un extras și un act de identitate, verificate de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare | Din Companies House, verificat de o persoană de la Dazr, de obicei într-o zi lucrătoare |
| Toate celelalte țări acceptate | Instantaneu cu o semnătură calificată al cărei certificat numește organizația; altfel un extras și un act de identitate, verificate de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare | Un extras oficial de cel mult 3 luni, verificat de o persoană de la Dazr, de obicei în cel mult o zi lucrătoare |
| Peste tot | Un cod prin poștă (100 € fără TVA, între 3 și 10 zile lucrătoare) sau un apel video (200 € fără TVA) | Un apel video (200 € fără TVA) când reprezentantul nu are cameră pe telefon |
Duratele sunt obișnuite, nu garantate. Automat înseamnă că reguli documentate decid când fiecare verificare este clară; când una nu este, se uită o persoană de la Dazr, de obicei în cel mult o zi lucrătoare. Pagina de ajutor pentru cei cărora li se cere verificarea arată ce extras de registru trebuie obținut în fiecare țară.
Cereți o organizație verificată
În consolă, setați Cereți o organizație verificată la Verificare începută sau Verificată ori cereți per solicitare cu acr_values=urn:dazr:org:verification-started sau acr_values=urn:dazr:org:verified (câștigă cea mai strictă dintre ele). Aplicația trebuie să ceară și domeniul de acces organisations.
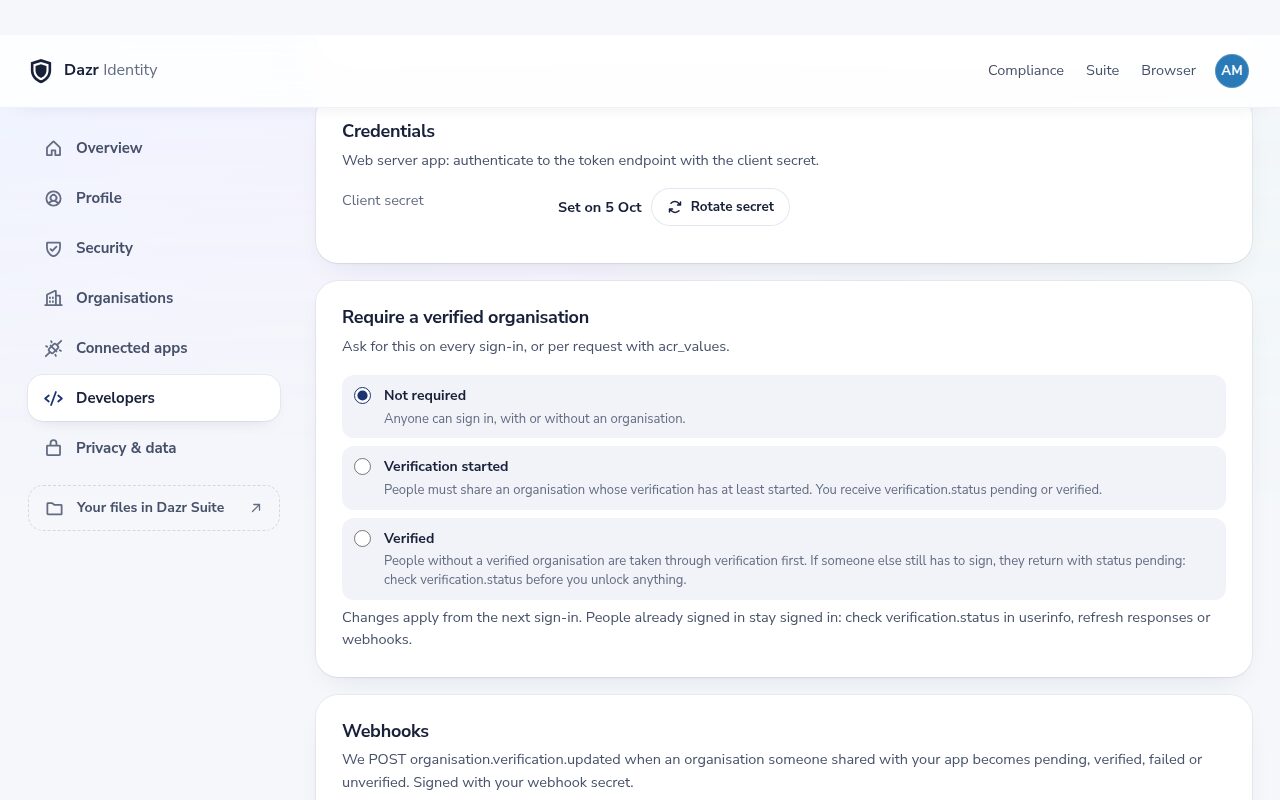
Cineva fără o organizație eligibilă este condus prin proces în aceeași autentificare: numele său, organizația (cu codul de TVA verificat în VIES), apoi verificarea. Poate semna imediat, poate primi declarația pe e-mail sau poate numi pe altcineva care să semneze. Apoi bifează organizația pe ecranul de consimțământ (pot fi bifate doar organizațiile eligibile) și revine la URI-ul de redirecționare.
Dacă altcineva mai trebuie să semneze, persoana revine cu statutul pending, chiar și când ați cerut Verificată: primiți un cod, claimul spune pending, iar acr din tokenul ID este urn:dazr:org:verification-started în loc de urn:dazr:org:verified. Decideți întotdeauna pe baza verification.status, niciodată pe baza faptului că autentificarea a reușit. Cu prompt=none primiți interaction_required când cerința nu este îndeplinită.
Modificările setării se aplică de la următoarea autentificare. Persoanele deja autentificate nu sunt deconectate: răspunsurile la reîmprospătare, endpointul de informații despre utilizator și webhookurile conțin întotdeauna statutul curent, așa că folosiți-le pentru a reacționa în sesiunile existente.
Webhookuri
Adăugați un URL de webhook (https) în consolă. Vedeți secretul de semnare o singură dată; îl puteți roti. Dazr trimite organisation.verification.updated când o organizație pe care unul dintre utilizatori a partajat-o cu aplicația dumneavoastră devine pending, verified, failed sau unverified. Aplicațiile care nu au primit niciodată o organizație prin consimțământ nu află nimic despre ea.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status este pending, verified, failed sau unverified. subjects sunt valorile sub, în aplicația dumneavoastră, ale persoanelor care au partajat această organizație cu ea. Verificați semnătura înainte să aveți încredere în conținut:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Răspundeți cu orice cod 2xx în 8 secunde. Altfel, Dazr reîncearcă după aproximativ 5 minute, 30 de minute, 2, 6, 12 și 24 de ore, apoi marchează livrarea ca eșuată. Fiecare încercare are același ID Dazr-Delivery, așa că ignorați duplicatele. Consola listează livrările recente, poate retrimite una și poate trimite un eveniment de test (webhook.test). Funcționează și interogarea periodică a endpointului de informații despre utilizator.
Organizații și roluri în aplicația dumneavoastră
Într-un portal pentru clienți business, legați fiecare organizație Dazr de un cont de client (un tenant) din aplicație, iar rolul persoanei în acea organizație de un rol din aplicație.
- Cereți domeniul
organisations. Fiecare organizație bifată de persoană vine cuid,role(owner,adminsaumember) șiverification. - Folosiți
organisations[].iddrept cheie a tenantului, niciodată numele sau codul de TVA: acestea se pot schimba. - Legați rolul, de exemplu
ownerșiadminde rolul de administrator, iarmemberde rolul de utilizator. Citiți-l din nou la fiecare autentificare și reîmprospătare a tokenului: rolurile se schimbă, iar oamenii pleacă. - Deblocați funcțiile de business doar când
verification.statusesteverifiedsaukyb.statusesteapprovedacolo unde aveți nevoie de verificarea firmei.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Cu Keycloak
Când Keycloak face brokering pentru Dazr Identity (vedeți ghidul Keycloak), adăugați mapperi în fila Mappers a furnizorului de identitate, cu sync mode Force. Keycloak citește aceste căi din răspunsul user info, iar o cale poate indica o poziție dintr-o listă: organisations[0] este prima organizație bifată de persoană. Pentru un portal cu un cont de client per persoană este suficient; dacă oamenii lucrează pentru mai multe organizații, cereți-le să bifeze una singură sau citiți lista completă în aplicație.
| Tip de mapper | Claim | Rezultat |
|---|---|---|
| Attribute Importer | organisations[0].id | Atribut de utilizator dazr_org_id: cheia tenantului |
| Attribute Importer | organisations[0].name | Atribut de utilizator dazr_org_name |
| Claim to Role | organisations[0].role, valoarea claimului owner | Rol de realm sau de client tenant_admin |
| Claim to Role | organisations[0].role, valoarea claimului admin | Rol de realm sau de client tenant_admin |
| Claim to Role | organisations[0].role, valoarea claimului member | Rol de realm sau de client tenant_user |
| Claim to Role | organisations[0].verification.status, valoarea claimului verified | Rol verified_business |
Apoi adăugați un mapper User Attribute pentru dazr_org_id în client scope-ul aplicației din Keycloak, ca aplicația să primească cheia tenantului în tokenurile proprii ale Keycloak, lângă roluri.
Verificarea firmei (KYB)
Verificarea firmei, numită adesea KYB (know your business), este nivelul de garanție superior, peste verificarea organizației. Adaugă registrul comerțului, o verificare a actului de identitate cu selfie în direct pentru persoana care acționează în numele firmei (reprezentantul) și verificarea firmei și a reprezentantului în listele de sancțiuni și de persoane expuse politic (PEP). Beneficiarii reali nu fac parte din ea.
Costă 25 € fără TVA pe organizație, o singură dată. Plătește organizația sau aplicația dumneavoastră plătește pentru clienții ei din credit preplătit. Dacă procesul se oprește înainte de verificarea vreunui act de identitate, plata este rambursată integral.
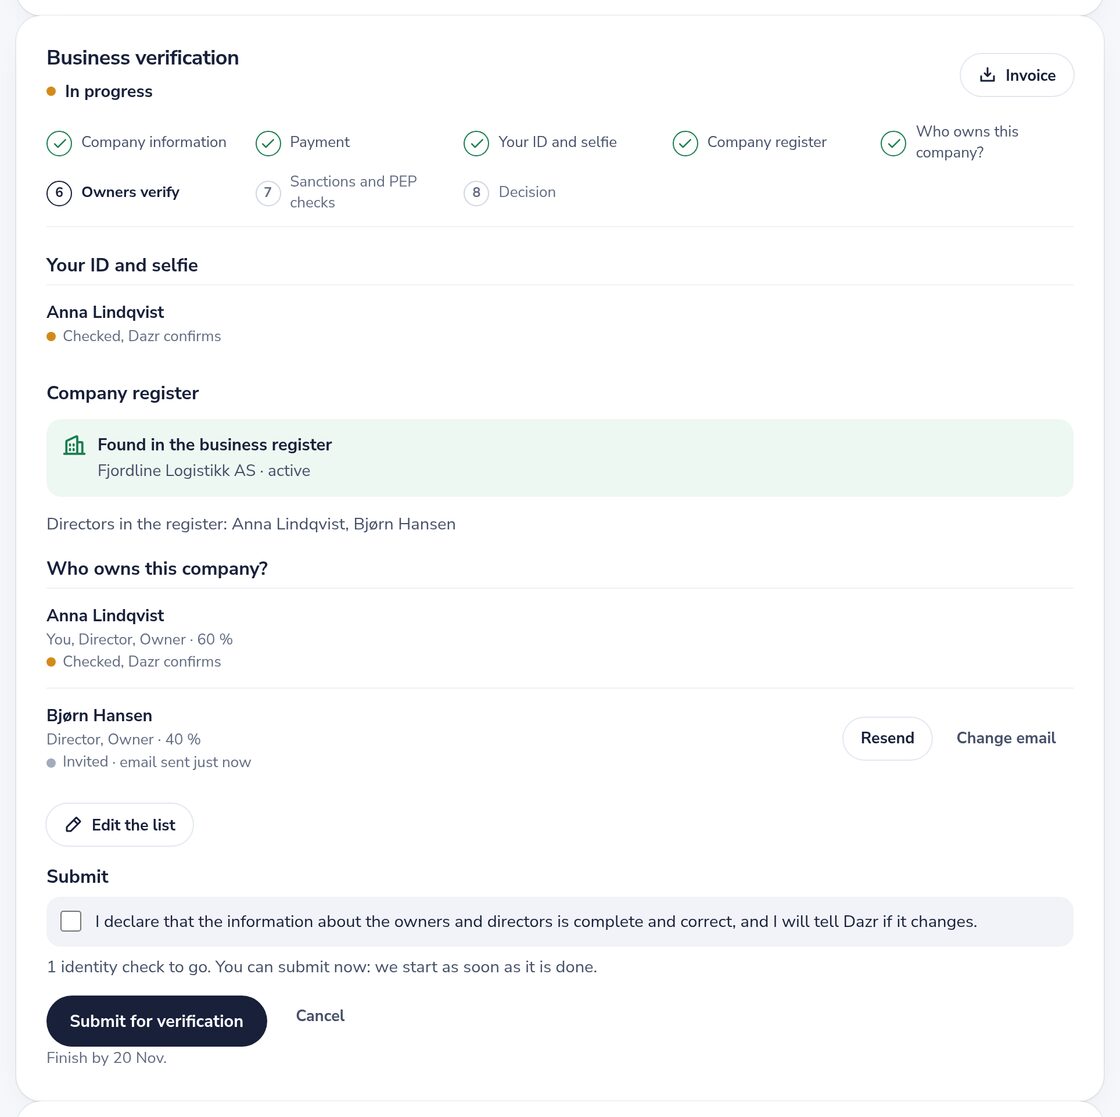
- Datele firmei. Forma juridică, precum și numărul de înregistrare și sediul social din datele juridice ale organizației, confirmate de persoana care o începe.
- Plată. 25 € fără TVA prin Mollie, cu factură pe pagina organizației. Când aplicația plătește din creditul ei preplătit, organizația sare peste acest pas.
- Act de identitate și selfie. Persoana care începe verificarea este administrator sau reprezentant legal ori numește unul, care primește pe e-mail un link cu un cod de unică folosință (valabil 14 zile, mementouri după 2 și 7 zile), își confirmă rolul și poate adăuga o procură. Reprezentantul face o fotografie a unui pașaport (pagina cu fotografia), a unei cărți de identitate sau a unui permis de ședere (fața) și un selfie din față, în direct cu camera de pe pagină; nu se poate încărca nimic. Un model AI citește documentul; Dazr verifică datele și numele, iar la pașaport zona citibilă automat (cifre de control ICAO 9303). O persoană de la Dazr compară selfie-ul cu fotografia din document. Pe un computer, pasul afișează un cod QR care mută captura pe un telefon, iar computerul continuă singur. Fără cameră pe telefon, reprezentantul poate rezerva în schimb un apel video cu Dazr (200 € fără TVA, rambursare integrală dacă Dazr anulează sau nu oferă nicio oră).
- Verificarea în registrul comerțului. Denumirea, starea și administratorii din registrul oficial, acolo unde este online (Norvegia, Danemarca, Finlanda, Franța, Țările de Jos, Polonia, Cehia și Regatul Unit), altfel dintr-un extras oficial de cel mult 3 luni, pe care Dazr îl citește automat.
- Verificări de sancțiuni și PEP. Firma și reprezentantul, în listele de sancțiuni ale UE, ONU și OFAC și pentru persoane expuse politic. Dacă baza de date PEP nu este disponibilă, o căutare doar după nume în Wikidata oferă un indiciu. Rezultatul PEP apare în claim și în raport și nu oprește niciodată aprobarea.
- Decizie. O persoană de la Dazr compară selfie-ul cu fotografia din document și decide, pe baza rezultatelor regulilor de risc documentate: acestea arată când verificarea actului eșuează, un nume apare pe o listă de sancțiuni, registrul nu menționează reprezentantul sau firma nu este confirmată. Persoana poate aproba, respinge cu un motiv, cere organizației mai multe informații sau relua o verificare, de obicei într-o zi lucrătoare. Cazurile cu risc ridicat au nevoie de două persoane. Niciun caz nu este respins automat.
Organizațiile aprobate sunt reverificate zilnic în listele de sancțiuni și la fiecare 30 de zile pentru statutul PEP. O nouă potrivire pe o listă de sancțiuni readuce verificarea în analiză; o nouă potrivire PEP este semnalată, iar verificarea rămâne aprobată. În ambele cazuri, aplicația dumneavoastră este anunțată.
O verificare a firmei aprobată este o dovadă documentată că un administrator sau un reprezentant legal, al cărui act de identitate și selfie în direct au fost verificate, a confirmat cererea, că registrul comerțului sau un extras oficial de cel mult 3 luni arată firma și că firma și acea persoană au fost verificate în listele de sancțiuni și de persoane expuse politic. Beneficiarii reali nu sunt verificați.
Revendicarea kyb
Fiecare organizație din revendicarea organisations conține kyb, iar verification.assurance_level rezumă ambele niveluri: none, basic (organizație verificată) sau kyb (verificarea firmei aprobată).
| kyb.status | Semnificație |
|---|---|
none | Nicio verificare a firmei, sau ultima a fost anulată ori a expirat. |
in_progress | Începută: organizația parcurge pașii. |
in_review | Trimisă și în analiză la Dazr, sau din nou în analiză după o nouă potrivire la screening. |
approved | Aprobată. Doar atunci revendicarea conține verified_claims. |
rejected | Neaprobată. Organizația poate începe una nouă. |
După aprobare, verified_claims urmează formatul OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners este mereu not_verified: verificarea firmei acoperă firma și persoana care acționează în numele ei, nu pe cine o deține. started_by_representative arată dacă persoana care a început-o este și reprezentantul al cărui act de identitate a fost verificat, sau dacă l-a invitat pe e-mail. Claim-ul nu conține niciodată nume, date de naștere sau date din documente. Acestea rămân în raportul de audit, pe care aplicația dumneavoastră îl poate obține pentru organizațiile partajate cu ea.
Cererea verificării firmei
În consolă, setați Cereți o organizație verificată la Verificarea firmei (KYB) sau cereți-o pentru fiecare solicitare cu acr_values=urn:dazr:org:kyb. Cine nu o are încă parcurge toți pașii în aceeași conectare, câte un ecran, și continuă spre aplicația dumneavoastră după ce Dazr a aprobat-o; până atunci primește un e-mail la aprobare și se conectează din nou. acr din tokenul ID este urn:dazr:org:kyb doar după aprobarea unei organizații, așa că verificați mereu kyb.status === 'approved' înainte de a debloca ceva ce o cere.
Webhookuri pentru verificarea firmei
Același eveniment organisation.verification.updated este trimis când se schimbă starea verificării firmei, inclusiv după un nou screening. Datele sale adaugă:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Verificarea firmei de sine stătătoare
O organizație poate începe și singură verificarea firmei, la https://identity.dazr.eu/verify/business?org=…, cu un link de pe pagina ei din Dazr Identity, fără ca vreo aplicație să o ceară. Rezultatul este același: o verificare pe organizație, pe care se poate baza fiecare aplicație cu care partajează organizația. Imaginile actelor de identitate și selfie-urile sunt șterse la 30 de zile după decizie; rezultatele și raportul se păstrează 5 ani după încheierea verificării, cum cer regulile privind combaterea spălării banilor.
Cum se ia decizia
O persoană de la Dazr decide fiecare verificare a firmei, de obicei într-o zi lucrătoare, și compară selfie-ul cu fotografia din document. Analizează mai atent cazul când se aplică una dintre aceste situații:
- Verificarea identității a eșuat sau este nesigură. Fața nu se potrivește cu fotografia din document, selfie-ul nu arată o singură față clară, din față, documentul nu poate fi citit cu suficientă încredere, prezintă semne de falsificare sau de ecran, este expirat ori aparține unei persoane sub 18 ani, sau numele din act diferă de cel al reprezentantului.
- O potrivire cu sancțiunile. Un nume se potrivește cu listele de sancțiuni ale UE, ONU sau OFAC la pragul de potrivire sau peste, ori verificarea sancțiunilor nu a putut rula.
- Fără drept de reprezentare. Registrul sau extrasul oficial indică administratori, iar persoana din act nu este niciunul dintre ei.
- Firma nu este confirmată. Registrul nu are nicio firmă cu acest număr, nu este activă, denumirea diferă sau nu există un extras care să se potrivească.
Orice altceva este înregistrat și nu blochează niciodată aprobarea. O posibilă persoană expusă public (PEP) este marcată ca screening.pep possible_match în claim și în raport; dacă baza de date PEP nu este disponibilă, apare indication_only sau not_screened. Când registrul nu indică administratori, authority este declared_by_representative. Decideți dumneavoastră dacă aveți nevoie de măsuri suplimentare de precauție.
Țări fără registru online
În țările fără registru consultabil în timp real, precum Italia, Germania, Spania sau Belgia, organizația încarcă un extras oficial (o visura camerale, un Handelsregisterauszug, o nota simple). Dazr îl citește automat și verifică denumirea, numărul de înregistrare, data (cel mult 3 luni) și administratorii menționați. Dacă se potrivește, este aprobat ca la un registru online; dacă nu se potrivește sau nu poate fi citit, ajunge la un evaluator. La un extras sigilat se verifică și sigiliul registrului.
PEP, dreptul de reprezentare și marcajele din claim
Câmp în verified_claims.claims | Semnificație |
|---|---|
screening.pep | no_match_found, possible_match (marcat, nu blochează), indication_only (doar o căutare după nume în Wikidata) sau not_screened. |
authority | Ce a arătat că reprezentantul poate acționa: register, extract, dazr_verification sau declared_by_representative. |
flags | Prezent când există ceva de analizat: pep_possible_match, high_risk_country. |
Rapoarte de verificare pentru audituri
Pentru fiecare organizație partajată cu aplicația dumneavoastră puteți obține un raport despre cum și când a verificat-o Dazr, pentru dosarul de audit. Există cât timp organizația este verificată și cât timp verificarea este în curs, arătând ce s-a făcut până atunci.
- Organizația: nume, țară, număr de înregistrare, cod de TVA și sediu social.
- Verificarea: statut, metodă, autoritate și când a fost cerută, semnată și verificată.
- Dovezile: pentru o semnătură sau un sigiliu calificat, numele semnatarului din certificat, emitentul certificatului, numărul de serie, valabilitatea și amprenta SHA-256, statutul său calificat (declarațiile QC, prestatorul și serviciul de încredere din lista de încredere a UE, cu numărul de secvență și data emiterii listei), momentul semnării și verificarea revocării. Pentru un extras sigilat de registru, cine l-a sigilat, când și ce a corespuns: nume, număr de înregistrare, cod de TVA, administrator. Rezultatul VIES. Pentru un cod PEC, o scrisoare sau un apel video, datele și verificările bifate de un evaluator Dazr, afișat ca „Evaluator Dazr” cu un ID intern.
- Pentru dosarele dumneavoastră: amprenta SHA-256 a fiecărui fișier de dovadă, un ID al documentului, momentul generării raportului și o scurtă explicație a fiecărei metode și a ceea ce înseamnă autoritatea.
Un raport nu conține niciodată imagini sau numere ale actelor de identitate, coduri unice, adresa PEC, adrese de e-mail sau vreo altă adresă în afară de sediul social.
Rapoarte exemplu
Două rapoarte exemplu cu o organizație și persoane inventate, ca echipa de conformitate să vadă ce primiți. Sunt semnate cu o cheie exemplu, nu cu cheile Dazr: verificați-le cu cheia publică exemplu de mai jos, niciodată cu JWKS-ul de producție.
- Verificarea organizației (semnătură calificată): PDF, JSON semnat (JWS)
- Verificarea firmei: PDF, JSON semnat (JWS)
- Cheia publică exemplu (JWKS)
Obțineți un raport
Autentificați-vă cu ID-ul și secretul clientului, ca la endpointul de token: HTTP Basic (client_secret_basic) sau corpul formularului unui POST (client_secret_post). Nu puneți niciodată secretul în URL. Folosiți id-ul organizației din claimuri sau webhookuri ori pur și simplu verification.report_url pe care îl conțin.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parametru | Semnificație |
|---|---|
org | id-ul organizației. |
format | pdf (implicit) sau jws, aceleași fapte ca JSON semnat. |
lang | Limba PDF-ului: en (implicit), nl, it, de, fr, es sau pl. |
doc | În locul raportului: declaration, declarația semnată a administratorului (doar semnătură sau sigiliu calificat), ori extract, extrasul din registrul comerțului. |
Pot fi obținute doar organizațiile pe care cel puțin unul dintre utilizatori le-a partajat cu aplicația prin consimțământ. Orice altă organizație răspunde 404, la fel ca una care nu există sau nu are verificare; un secret de client greșit răspunde 401. Aplicațiile fără secret de client nu pot obține rapoarte. Descărcările au limite de frecvență și fiecare apare în activitatea organizației pentru administratorii ei, cu numele aplicației dumneavoastră. În consolă, pagina aplicației listează organizațiile conectate, cu aceleași descărcări.
Verificați JSON-ul semnat
Cu format=jws primiți un JWS compact (ES256, antet typ dazr-verification-report+jwt), semnat cu aceleași chei ca tokenurile ID. Claimurile sale sunt iss, iat, jti (ID-ul documentului), sub (id-ul organizației), aud (ID-ul dumneavoastră de client) și report, faptele. PDF-ul conține același JWS pe ultima pagină și în metadate (DazrVerificationReport), așa că și un PDF poate fi verificat offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Lăsați un auditor să verifice semnătura
Pentru o semnătură sau un sigiliu calificat, doc=declaration returnează declarația semnată exact așa cum a fost încărcată: un PDF semnat (PAdES) sau un fișier .p7m (CAdES). Un auditor o poate valida independent cu validatorul demonstrativ DSS al Comisiei Europene: încărcați fișierul, păstrați politica de validare implicită și rulați. Rezultatul arată dacă semnătura este calificată (QESig sau QESeal pentru un sigiliu), cine a semnat și prestatorul de servicii de încredere din lista de încredere a UE. doc=extract returnează extrasul din registrul comerțului; un extras sigilat de registru poate fi validat în același mod.
Raportul este o dovadă pentru dosarul de audit. Firmele reglementate rămân responsabile pentru propria verificare a clienților.
Dazr păstrează declarația semnată, extrasul și datele raportului cât timp organizația este verificată și timp de 5 ani după încheierea verificării sau ștergerea organizației. Păstrați propriile copii atât timp cât o cer regulile dumneavoastră.
Chei pentru rapoartele vechi
Rapoartele sunt semnate cu aceleași chei ca ID tokenurile, iar aceste chei se schimbă. Fiecare cheie care a semnat vreodată un raport rămâne publicată la https://identity.dazr.eu/oauth/jwks/archive, cu dazr_status current, previous sau retired, cel puțin 5 ani după ultima utilizare. Verificați un raport vechi cu arhiva când kid-ul său nu mai este în JWKS.
Verificarea identității (KYC)
Activați în consolă Permiteți verificarea identității când o conectare o cere, apoi cereți o persoană verificată cu acr_values=urn:dazr:person:kyc. Sau bifați Cereți verificarea identității la fiecare conectare. Fără niciuna dintre aceste setări, valoarea acr este ignorată și nu se taxează nimic. Nu este nevoie de un scope suplimentar. În timpul conectării, persoana face pe telefon o fotografie live a actului de identitate și un selfie; un computer afișează un cod QR. Dazr citește documentul, compară fețele și verifică numele pe listele de sancțiuni ale UE, ONU și OFAC. O persoană de la Dazr analizează fiecare verificare, de obicei într-o zi lucrătoare.
Fiecare verificare costă 1,50 € fără TVA, din soldul al organizației dumneavoastră. Persoana nu plătește niciodată. O verificare rămâne valabilă 12 luni. Când o altă aplicație o cere, persoana își dă acordul pe un ecran de consimțământ în loc să facă fotografii noi, iar acea aplicație plătește 1,50 €, o singură dată pentru fiecare verificare. Dacă aplicația dumneavoastră o cere din nou cu prompt=consent, sau la o conectare cu o verificare pe care a primit-o deja, este gratuit.
ID token-ul și user info conțin claim-ul kyc, iar acr este urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status este no_match sau cleared_by_review când un nume de pe o listă era asemănător și un evaluator a constatat că nu este această persoană. Imaginile și numerele documentelor nu sunt niciodată partajate. După 12 luni claim-ul spune "verified": false: cereți din nou.
interaction_required: cuprompt=none, când persoana mai trebuie să se verifice sau să își dea acordul.temporarily_unavailable: soldul nu ajunge. Persoana află că aplicația dumneavoastră nu o poate verifica acum, iar administratorii primesc un e-mail.access_denied: persoana a anulat sau un evaluator mai trebuie să decidă.
Verificările sunt reale și se plătesc și cât timp aplicația este în testare.
Sold
Organizația dumneavoastră poate plăti verificarea de firmă a clienților. În consolă, deschideți aplicația și bifați Plătim noi verificarea de firmă a clienților noștri. Prețul se scade din soldul al organizației: un singur sold pentru toate aplicațiile organizației și pentru API-urile Dazr cu plată. O verificare costă 25 € fără TVA. Când soldul nu ajunge, clientul plătește ca de obicei, iar administratorii primesc un e-mail.
Aplicația dumneavoastră plătește doar pentru o conectare care cere verificarea firmei și o singură dată pentru fiecare organizație client. Cât plătește o aplicație pe zi pentru verificarea identității și a firmei are o limită: 250 € fără TVA, dacă nu o schimbați în consolă la Limită zilnică pentru verificări. Când este atinsă, până a doua zi verificările de identitate noi sunt refuzate, clienții dumneavoastră își plătesc singuri verificarea firmei, iar administratorii dumneavoastră primesc un e-mail.
- Verificarea identității. 1,50 € per verificare și de fiecare dată când o verificare este partajată cu altă aplicație. Creditul bonus o poate plăti.
- Depuneri. De la 100 €, prin Mollie, doar pentru firme: organizația trebuie să fie verificată sau să aibă un cod de TVA confirmat de VIES. Primiți o factură cu TVA.
- Credit bonus. +10% de la 1.000 €, +20% de la 5.000 € și +40% de la 10.000 €. Soldul arată creditul plătit și creditul bonus; creditul plătit se folosește primul.
- Nerambursabil. Depunerile în soldul sunt nerambursabile și nu se plătesc niciodată înapoi: pot fi folosite doar pentru utilizarea cu plată a API-urilor Dazr, cum ar fi verificarea de firmă. Creditul bonus nu are valoare bănească.
- Returnări. O verificare anulată înainte de orice verificare a identității își returnează prețul în sold. O contestare a plății (chargeback) retrage depunerea și bonusul ei; un sold sub zero suspendă utilizarea cu plată până la următoarea depunere.
- Registru. Fiecare depunere, bonus, utilizare și returnare, cu soldul curent, în consolă și ca CSV.
Modul de testare
Cât timp aplicația nu este publică, o verificare de firmă pornită dintr-o autentificare în ea dă un rezultat de test. Nu există plată, fotografie a actului sau evaluator, iar verificarea reală a organizației nu se schimbă. Ultimele patru cifre ale numărului de înregistrare sau ale codului de TVA aleg rezultatul:
| Ultimele patru cifre | Rezultat | kyb.status |
|---|---|---|
0001 sau orice alt număr | Aprobată | approved |
0002 | Neaprobată | rejected |
0003 | Trimisă unui evaluator | in_review |
0004 | Potrivire cu sancțiunile | in_review |
0005 | Expirată | none |
Rezultatele de test conțin test: true în claim, în webhook și în raport și le vede doar aplicația dumneavoastră cât timp nu este publică. Numerele de înregistrare sunt unice pe Dazr, deci folosiți-l pe al dumneavoastră, de exemplu un număr KVK olandez precum 1234 0002. Din consolă puteți trimite și un webhook de test pentru fiecare rezultat.
Tokenuri și durate de valabilitate
| Token | Durată de valabilitate și reguli |
|---|---|
| Cod de autorizare | 60 de secunde, de unică folosință, legat de clientul, URI-ul de redirecționare și provocarea PKCE. Folosirea unui cod de două ori revocă tokenurile emise cu el. |
| Token de acces | 10 minute. Un JWT semnat (ES256, typ at+jwt) cu aud = ID-ul dumneavoastră de client. Trimiteți-l ca Authorization: Bearer. |
| Token ID | 10 minute. ES256, cu iss, sub, aud, exp, iat, auth_time, nonce și amr acolo unde sunt cunoscute. |
| Token de reîmprospătare | Doar cu offline_access. Se rotește la fiecare utilizare: stocați întotdeauna noul token. Retrimiterea unui token de reîmprospătare vechi revocă întreaga autentificare. Expiră după 30 de zile de neutilizare și după cel mult 180 de zile. |
Cheile de semnare se rotesc. Alegeți întotdeauna cheia după kid din JWKS și reîmprospătați JWKS când vedeți un kid necunoscut.
Cum s-a autentificat persoana
amr din ID token (RFC 8176) arată cum s-a autentificat persoana: ["otp"] pentru un cod unic prin e-mail, ["hwk", "user"] pentru o cheie de acces (passkey) cu verificarea utilizatorului și ["fed"] pentru Google sau Microsoft.
Limba
Trimiteți ui_locales odată cu cererea de autorizare, de exemplu ui_locales=de-AT de en. Prima limbă acceptată de Dazr este folosită pe ecranele de autentificare și de consimțământ. Limbile acceptate sunt în ui_locales_supported din documentul discovery.
Scope-ul sign
Scope-ul sign din documentul discovery este doar pentru Dazr Sign API. Permite unei aplicații să trimită documente spre semnare în numele persoanei; îl activați în portalul Dazr Sign. Sign in with Dazr Identity nu are nevoie de el.
API-ul Dazr Files și WebDAV (doar citire)
API-ul Dazr Files permite aplicației dvs. să listeze și să descarce fișiere din Dazr Files, de exemplu pentru backup. Este doar pentru citire: nicio cerere nu poate încărca, modifica, muta, partaja sau șterge ceva. Îl activați pentru aplicație în consolă, pe pagina aplicației, la Dazr Files API. Folosește aceeași aplicație, același ID de client și același secret ca Conectare cu Dazr Identity, și aceleași tokenuri de acces.
Există două căi. Un proprietar sau administrator al unei organizații aprobă aplicația dvs. pentru fișierele partajate ale organizației, iar serverul dvs. primește tokenuri fără o persoană (ideal pentru backupuri nesupravegheate). Sau o persoană permite aplicației scope-ul files.read, iar aplicația citește fișierele proprii ale acelei persoane.
Referința completă, cu fiecare endpoint, exemple, erori, limite, fluxul de modificări și configurarea WebDAV pentru rclone și Synology, este în documentația API-ului Dazr Files.
Setări ale organizației care influențează autentificarea
- Membrii trebuie să folosească chei de acces. Proprietarii și administratorii pot activa această opțiune. Membrii se autentifică atunci cu o cheie de acces (passkey) în orice aplicație care cere scope-ul
organisations; o autentificare cu cod prin e-mail, Google sau Microsoft este trimisă înapoi pentru autentificare cu cheie de acces, iarprompt=nonerăspundelogin_required. - Domeniu de e-mail verificat. O organizație își dovedește domeniul de e-mail printr-o înregistrare DNS. Dacă organizația permite, persoanelor care se autentifică cu o adresă din acel domeniu li se propune să se alăture, imediat sau după aprobarea unui administrator. Un domeniu verificat nu verifică organizația însăși și nu apare în claims.
Erori
Cât timp ID-ul clientului și URI-ul de redirecționare sunt valide, erorile revin la URI-ul de redirecționare ca error, error_description, state și iss: de exemplu invalid_request (cum ar fi PKCE lipsă sau plain), invalid_scope, unsupported_response_type, access_denied (persoana a anulat sau aplicația este în testare și persoana nu este membru), login_required, consent_required și interaction_required (cu prompt=none, când lipsește o organizație verificată cerută). Cu un client necunoscut sau un URI de redirecționare neînregistrat, Dazr afișează o pagină de eroare și nu redirecționează niciodată. Endpointul de token răspunde cu erori JSON precum invalid_client, invalid_grant și unsupported_grant_type.
Deconectare
Pentru a deconecta pe cineva, trimiteți persoana la endpointul de deconectare cu id_token_hint (sau client_id), un post_logout_redirect_uri opțional înregistrat în setările aplicației și state. Dazr o întreabă dacă vrea să se deconecteze și din Dazr Identity pe acel dispozitiv, apoi o trimite înapoi. Revocați tokenurile de reîmprospătare de care nu mai aveți nevoie la endpointul de revocare.
Testare și lansare
O aplicație nouă este în testare: doar membrii organizației dumneavoastră se pot autentifica, iar ecranul de consimțământ menționează acest lucru. Pentru lansare, verificați organizația în Dazr Identity, adăugați un URI de redirecționare https:// și solicitați o evaluare pentru lansare în consolă. Schimbarea numelui, scopului, politicii de confidențialității sau datelor unei aplicații lansate necesită o nouă evaluare.
Transferul unei aplicații către altă organizație
O aplicație poate trece la altă organizație înregistrată pe Dazr, de exemplu după o vânzare sau o reorganizare. Un proprietar sau administrator pornește transferul din Transferați aplicația, în setările aplicației, în Dazr Identity sau în portalul Sign. Un proprietar sau administrator al celeilalte organizații îl acceptă sau îl refuză în 14 zile. Până atunci, expeditorul poate anula și nu se schimbă nimic.
- Cine o poate primi. Doar o organizație înregistrată pe Dazr, indicată prin ID-ul organizației. Proprietarii și administratorii ei găsesc ID-ul în datele juridice din Dazr Identity. O aplicație activă, o aplicație în analiză, o aplicație care necesită o organizație verificată și o aplicație cu API-ul Dazr Sign activat pot trece doar la o organizație verificată. Acest lucru se verifică din nou când transferul este acceptat.
- O autentificare recentă. Pornirea și acceptarea unui transfer necesită o autentificare din ultimele 10 minute.
- Ce se mută. Client ID-ul, setările, logoul, URI-urile de redirecționare, API-urile activate și URL-urile webhookurilor. Administratorul care acceptă acceptă și Termenii pentru dezvoltatori în numele noii organizații.
- Client secretul. O aplicație web server primește un nou client secret, afișat o singură dată administratorului care acceptă. Secretul anterior continuă să funcționeze la endpointurile de token, revocare și introspecție pe durata perioadei de grație alese la pornirea transferului: niciuna, 24 de ore (implicit) sau 7 zile. Rapoartele de verificare necesită noul secret.
- Webhookuri. URL-urile rămân. Secretele lor de semnare, pentru Dazr Identity și pentru Dazr Sign, sunt reînnoite și afișate o singură dată administratorului care acceptă. Livrările de dinainte de transfer nu sunt retrimise.
- Persoanele și
sub-ul lor. Fiecare persoană își păstrează acelașisubîn aplicație, așa că conturile din aplicația dumneavoastră continuă să funcționeze. Diferă desub-ul persoanei în celelalte aplicații ale noii organizații. Persoanele aprobă din nou aplicația la următoarea autentificare, deoarece ecranul de consimțământ numește acum noua organizație. Tokenurile emise înainte de transfer nu mai funcționează. - Ce rămâne la proprietarul anterior. Numărul de autentificări și de consimțăminte și livrările webhookurilor de dinainte de transfer. Documentele create prin API-ul Dazr Sign rămân la persoanele cărora le aparțin, iar noul proprietar al aplicației nu le poate vedea.
Butonul
Folosiți formularea „Sign in with Dazr Identity” și logoul Dazr ca mai jos. Puteți schimba dimensiunea, nu și logoul, culorile sau formularea. Legați-l de propria rută care pornește fluxul.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Fontul Dazr. Butonul folosește fontul Dazr, care poate fi folosit gratuit sub licența SIL Open Font License. Acolo unde Dazr nu este încărcat, se folosește în schimb fontul sistemului. Descărcați fontul Dazr (ZIP cu fișiere TTF și WOFF2) pentru a-l găzdui pe propriul site:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Un exemplu minimal în Node.js
Node 18 sau mai nou, fără dependențe. O aplicație cu server web cu secret de client; pentru un client public, eliminați antetul Authorization și trimiteți client_id în corp.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limite
Endpointurile de autorizare și de token au limite de frecvență. Dacă primiți HTTP 429, așteptați și încercați din nou; nu reîncercați într-o buclă strânsă.
| Endpoint | Limită |
|---|---|
/oauth/authorize | 120 de cereri pe minut per adresă IP |
/oauth/token | 600 de cereri pe minut per adresă IP și 300 pe minut per aplicație |
/oauth/userinfo | 1.200 de cereri pe minut per adresă IP |
/oauth/verification-report | 120 de cereri pe minut per adresă IP și 60 pe oră per aplicație |
| Verificarea firmei | 6 porniri pe oră per persoană și 10 pe zi per organizație |
| Webhookuri de test | 30 la fiecare 10 minute per persoană |
Obligațiile dumneavoastră
Organizația dumneavoastră este operator independent pentru datele pe care le primește. Termenii pentru dezvoltatori Dazr Identity stabilesc ce puteți face cu ele, cum le păstrați în siguranță și cum raportați încălcările. Întrebări: hello@dazr.eu.
Pentru analiza de securitate și juridică: pachetul de securitate și achiziții.