Início de sessão europeu para o seu software.
Dê à sua aplicação um início de sessão de que as pessoas gostem, com chaves de acesso, códigos por e-mail, Google e Microsoft. Para software empresarial, o Dazr Identity acrescenta organizações verificadas em registos oficiais, com um relatório de auditoria para cada verificação.
OpenID Connect normalizado, alojado na UE.
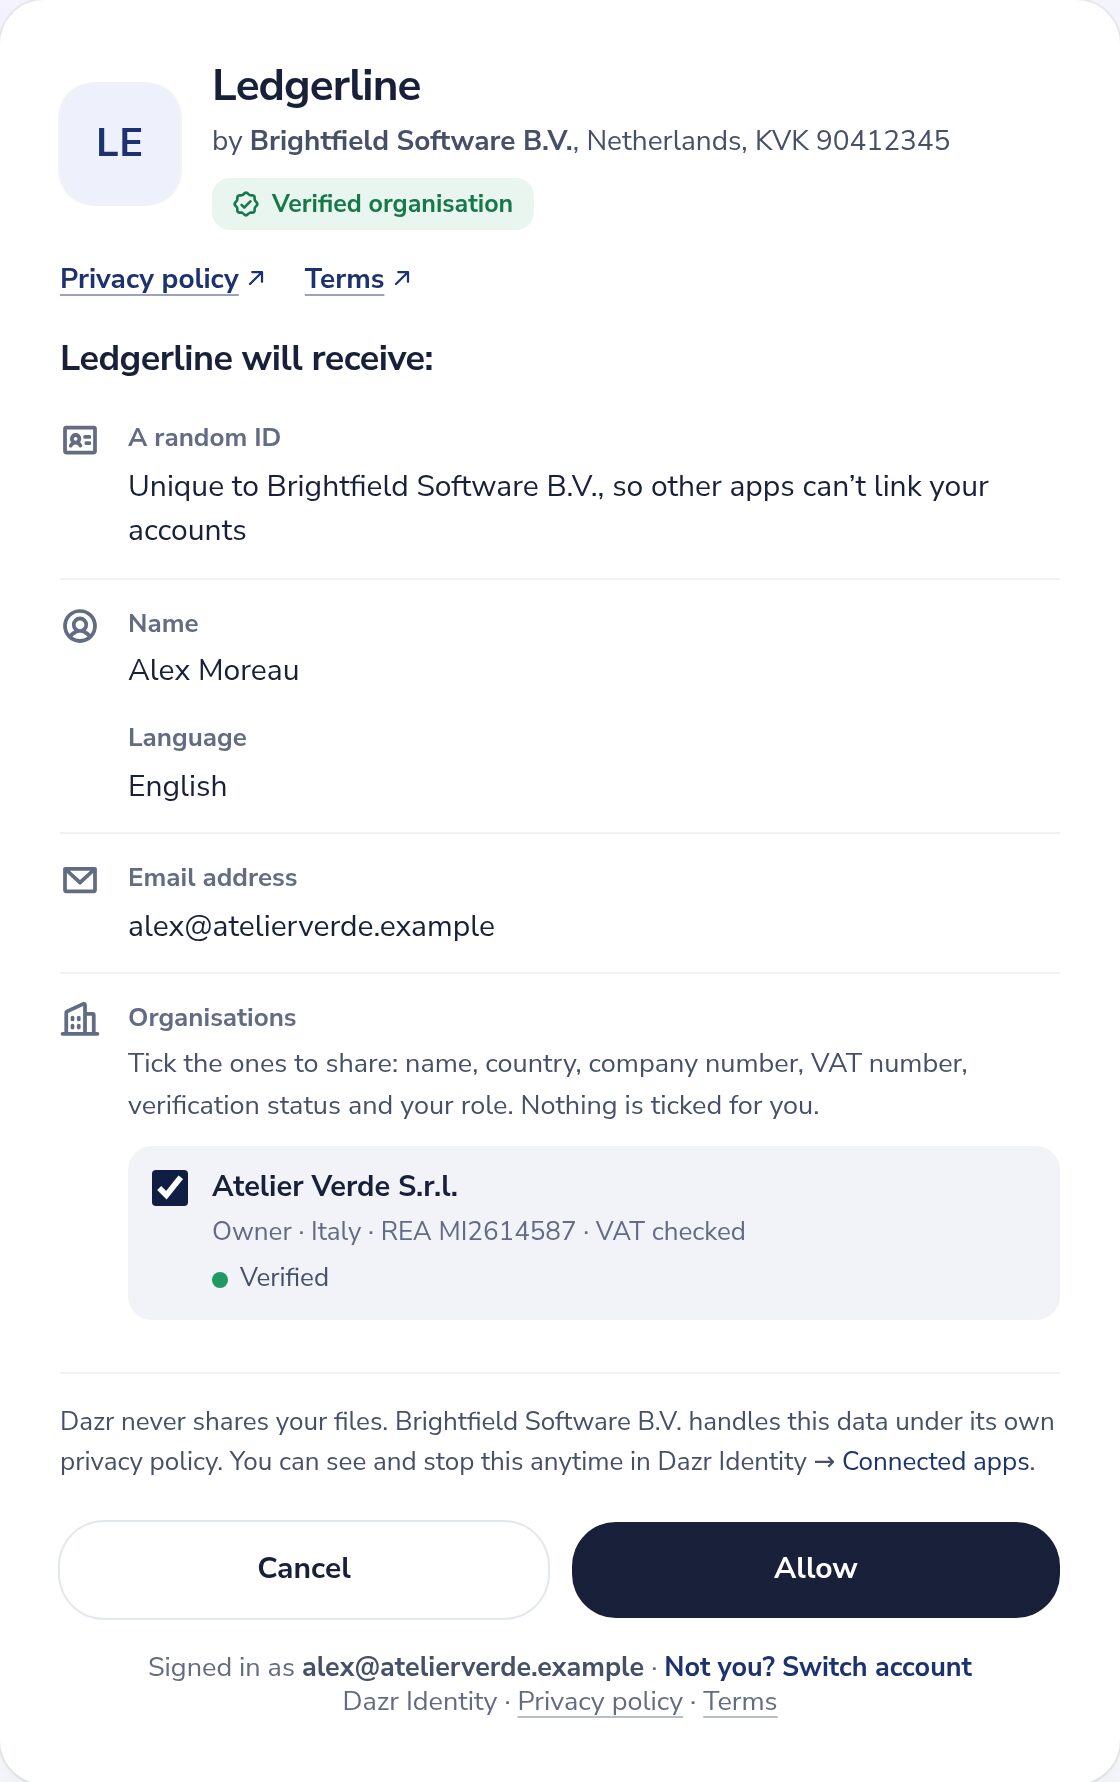
Organizações verificadas, com provas.
Quando uma empresa se regista, quer saber se a empresa é real e se a pessoa pode agir em seu nome. A Dazr verifica ambas as coisas com base em fontes oficiais e guarda a prova.
A organização existe
O nome e o número de registo são confrontados com uma fonte oficial: um certificado qualificado, a certidão do registo comercial ou uma análise da Dazr. Os números de IVA são verificados no VIES, o serviço de IVA da Comissão Europeia.
A pessoa pode agir em nome da organização
Uma assinatura eletrónica qualificada ou um documento de identificação mostra quem é a pessoa. O próprio certificado, uma certidão selada pelo registo que a indique ou uma verificação da Dazr mostra que representa a organização.
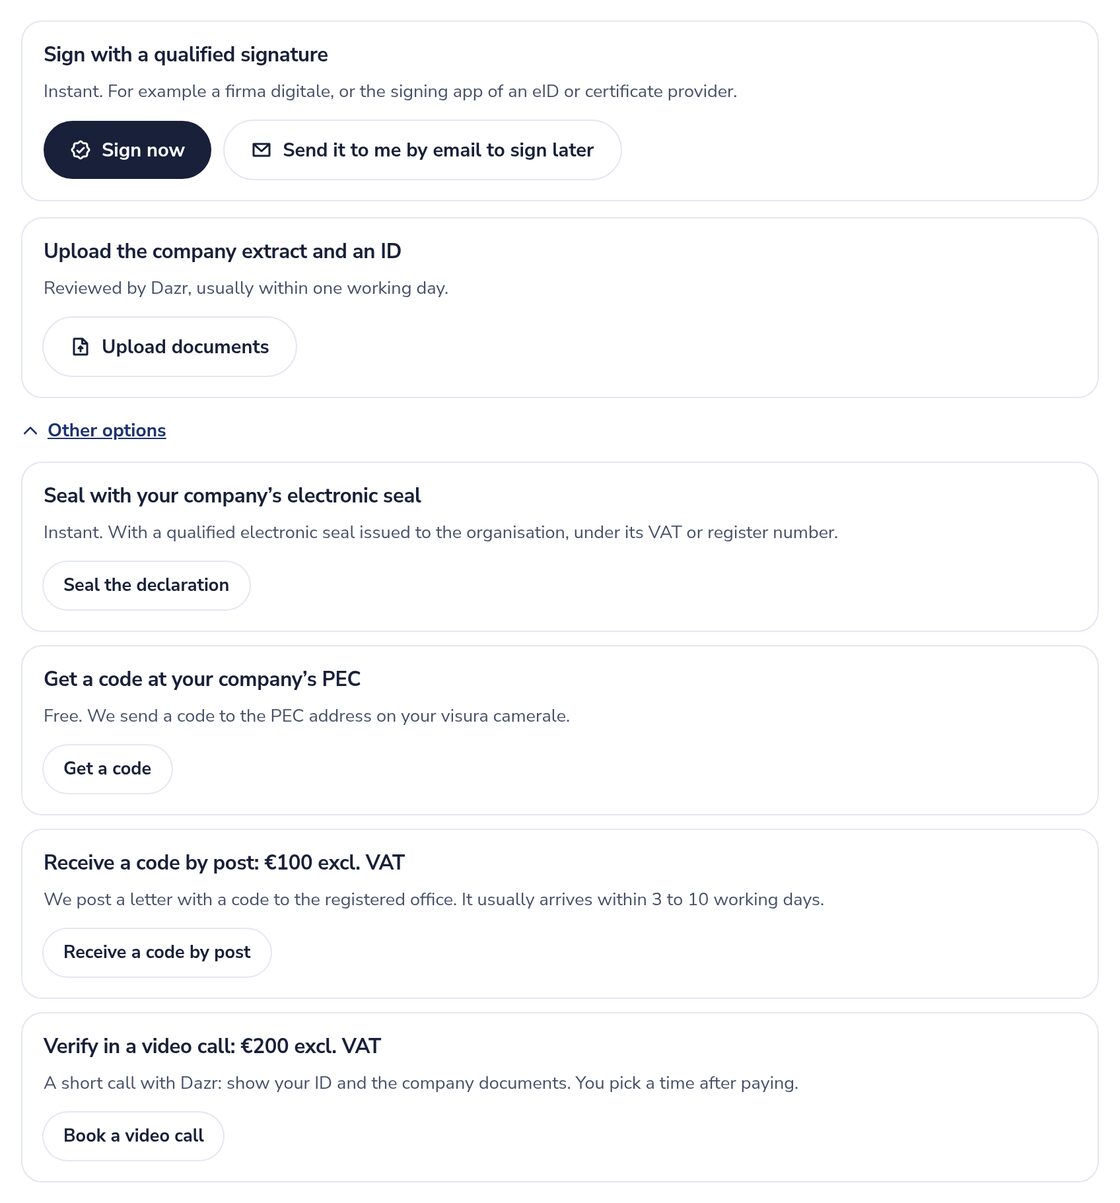
Seis formas de verificar
A maioria das organizações fica concluída em poucos minutos com uma assinatura qualificada. Para todas as outras há uma opção adequada.
- Assinatura eletrónica qualificadaUm administrador ou outro signatário autorizado assina uma breve declaração, por exemplo com uma firma digitale ou a aplicação de assinatura de um eID. Imediato quando o certificado indica a organização ou uma certidão selada pelo registo indica o signatário.
- Certidão comercial e documento de identificaçãoCarregue a certidão do registo comercial e um documento de identificação. A Dazr analisa-os, normalmente no prazo de um dia útil.
- Selo eletrónico qualificadoA organização sela a declaração com o seu próprio selo qualificado, emitido com o seu número de IVA ou de registo. Imediato.
- Código por PECPara empresas italianas: um código de utilização única enviado para o endereço PEC indicado na visura.
- Código por correioUma carta com um código enviada para a sede social, depois de a Dazr confrontar os dados com o registo. 100 € + IVA, normalmente 3 a 10 dias úteis.
- VideochamadaUma breve chamada em que a Dazr verifica um documento de identificação e uma certidão oficial. 200 € + IVA, à hora que escolher.
Um relatório de auditoria para cada verificação
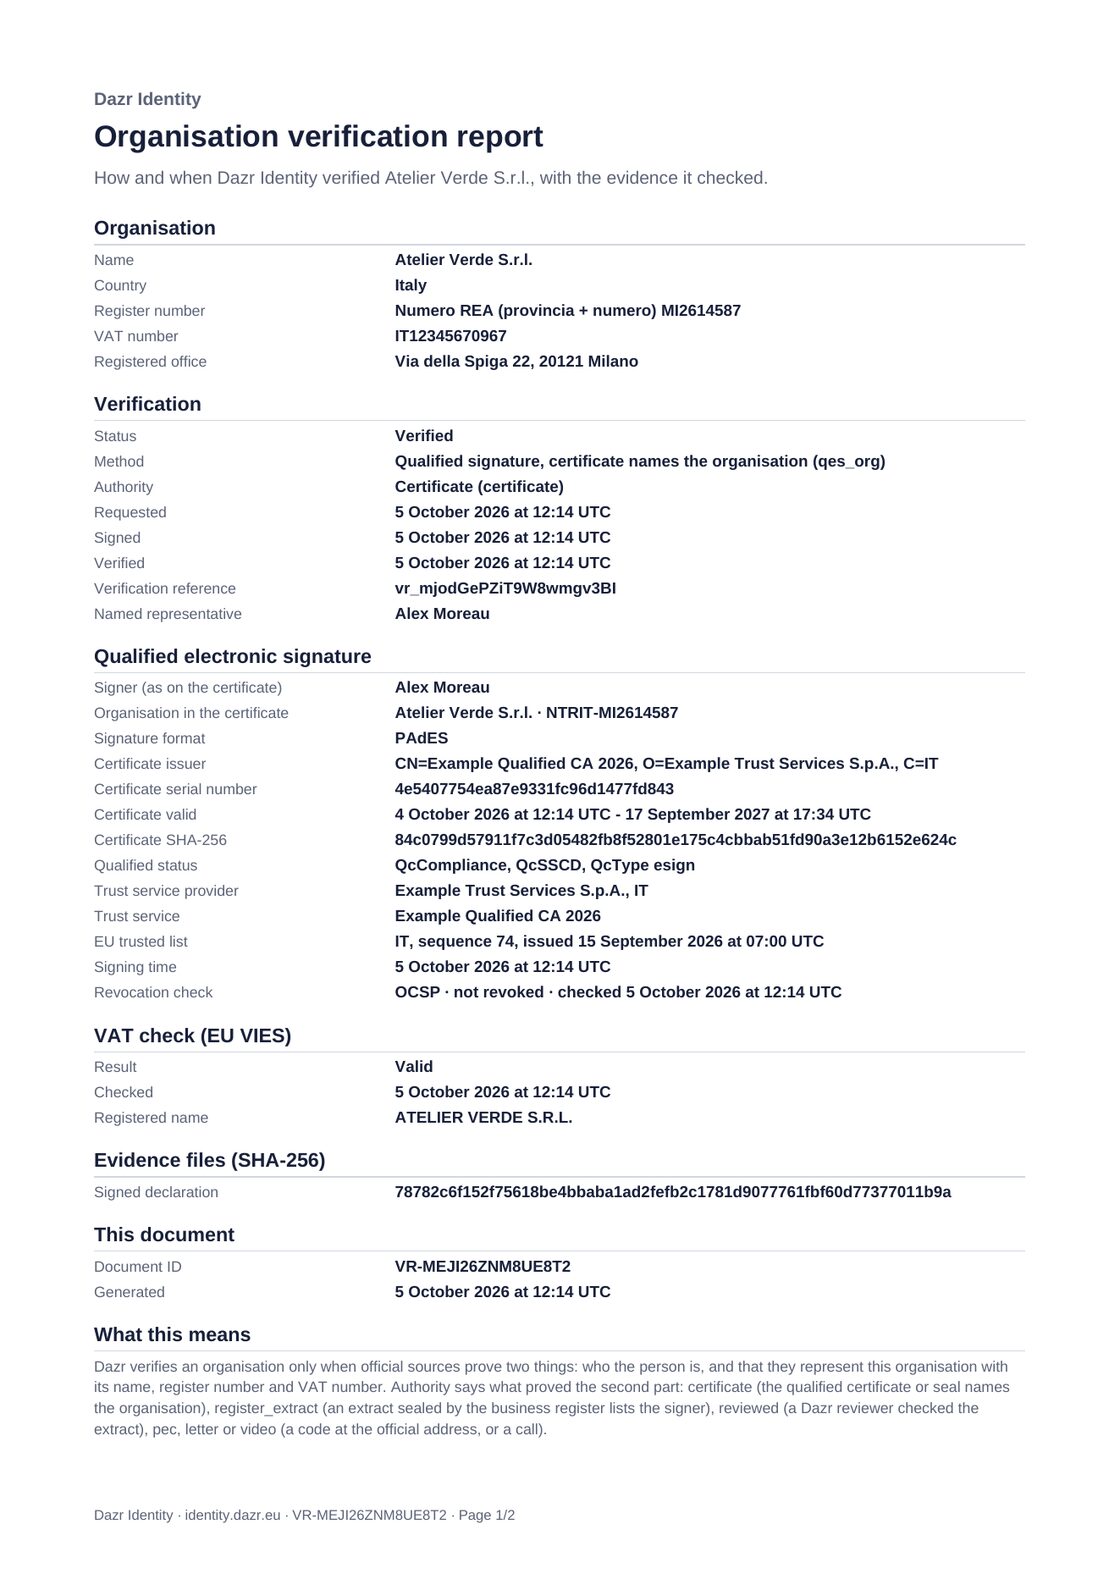
Cada verificação inclui um relatório que mostra o que foi verificado, como e quando. Transfira-o em PDF ou como JSON assinado a partir da página da organização, da consola de programador ou da API. Contém:
- A organização: nome, número de registo, número de IVA e sede social
- O método, o que provou os poderes da pessoa, e quando foi pedido, assinado e verificado
- O certificado qualificado: emissor, número de série, prestador de serviços de confiança, a respetiva entrada na lista de confiança da UE e a verificação de revogação
- Os resultados da certidão do registo e do VIES, e cada verificação feita por um revisor da Dazr
- Uma impressão digital SHA-256 de cada ficheiro de prova
O Dazr Identity assina cada relatório, para que qualquer pessoa o possa verificar com as chaves públicas em identity.dazr.eu. No caso de assinaturas qualificadas, o seu auditor pode também validar a própria declaração assinada com o validador oficial da UE. A Dazr conserva as provas durante 5 anos após o fim de uma verificação.
Provas para o seu trabalho de conformidade
Está a integrar clientes empresariais? O relatório documenta quem verificou, como e quando, pronto para o seu processo KYB ou KYC.
As assinaturas e os selos qualificados são validados nas listas de confiança da UE, com verificação de revogação, como definido pelo regulamento eIDAS.
Cada relatório tem o seu próprio ID de documento e as impressões digitais das provas, para que um auditor o possa confrontar anos mais tarde.
Os relatórios nunca incluem imagens ou números de documentos de identificação, códigos nem endereços de e-mail pessoais. As cópias de documentos de identificação são apagadas 30 dias após a análise.
A Dazr fornece as provas. As decisões ao abrigo das regras de prevenção do branqueamento de capitais ou de outras regras continuam a ser da sua organização.
Como a sua aplicação as recebe
- No tokenA claim organisations inclui um objeto de verificação com o estado, o método, a autoridade, a data de verificação e uma ligação para o relatório.
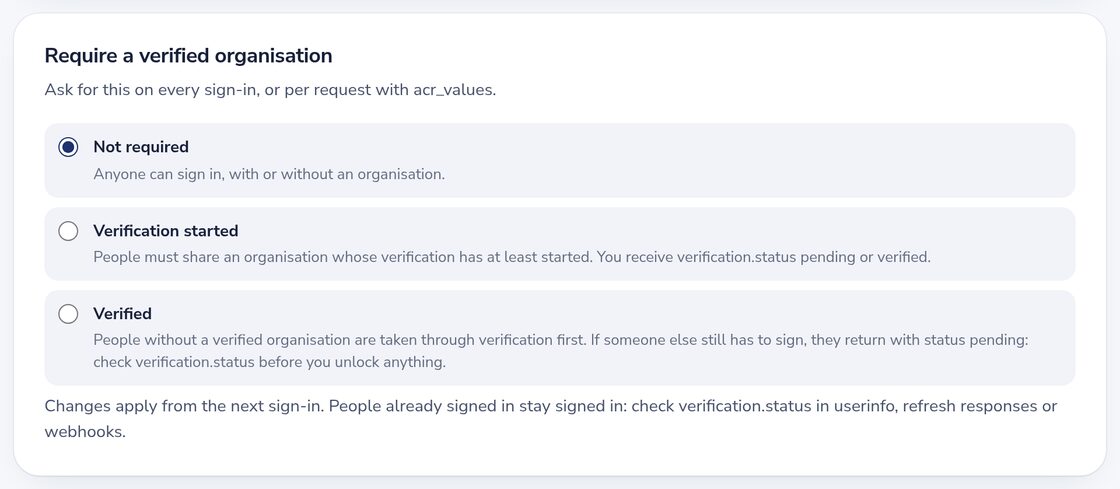
- Exigir verificaçãoAtive «Exigir uma organização verificada» para a sua aplicação, ou peça-a em cada início de sessão com acr_values. Quem não tiver uma passa primeiro pela verificação.
- Saber quando mudaUm webhook assinado, organization.verification.updated, informa a sua aplicação quando um estado muda.
- O relatório por APIObtenha o PDF ou o JSON assinado de qualquer organização partilhada com a sua aplicação.
Um início de sessão de que as pessoas gostam.
Os seus utilizadores iniciam sessão como preferem. Integra uma só vez.
No telemóvel, as pessoas iniciam sessão com uma chave de acesso, ou em qualquer lado com um código de 6 dígitos por e-mail. Não há palavras-passe para guardar nem redefinir.
Quem prefere a sua conta Google ou Microsoft usa-a dentro do Dazr Identity, por isso não precisa de acrescentar botões separados.
Os novos utilizadores criam a conta Dazr durante o início de sessão e voltam à sua aplicação no mesmo fluxo.
As suas aplicações recebem um ID exclusivo da sua organização, para que as pessoas não possam ser seguidas entre empresas.
Antes de iniciar sessão, as pessoas veem exatamente que dados a sua aplicação recebe, com a sua política de privacidade em ligação.
Os utilizadores podem ver e remover aplicações ligadas a qualquer momento, o que mantém a confiança em iniciar sessão consigo.
Construído sobre normas.
Nada de proprietário para aprender. Adicione-o numa tarde.
O fluxo de código de autorização com PKCE, um documento de descoberta e tokens assinados. Qualquer biblioteca OpenID Connect certificada funciona.
Guias passo a passo para Auth.js, Next.js, WordPress, Laravel, Django e Node.js, além de uma lista de verificação para qualquer outra biblioteca.
Registe a aplicação na sua organização, teste-a com a sua equipa e depois disponibilize-a a todos. Os inícios de sessão e a taxa de consentimento estão na consola.
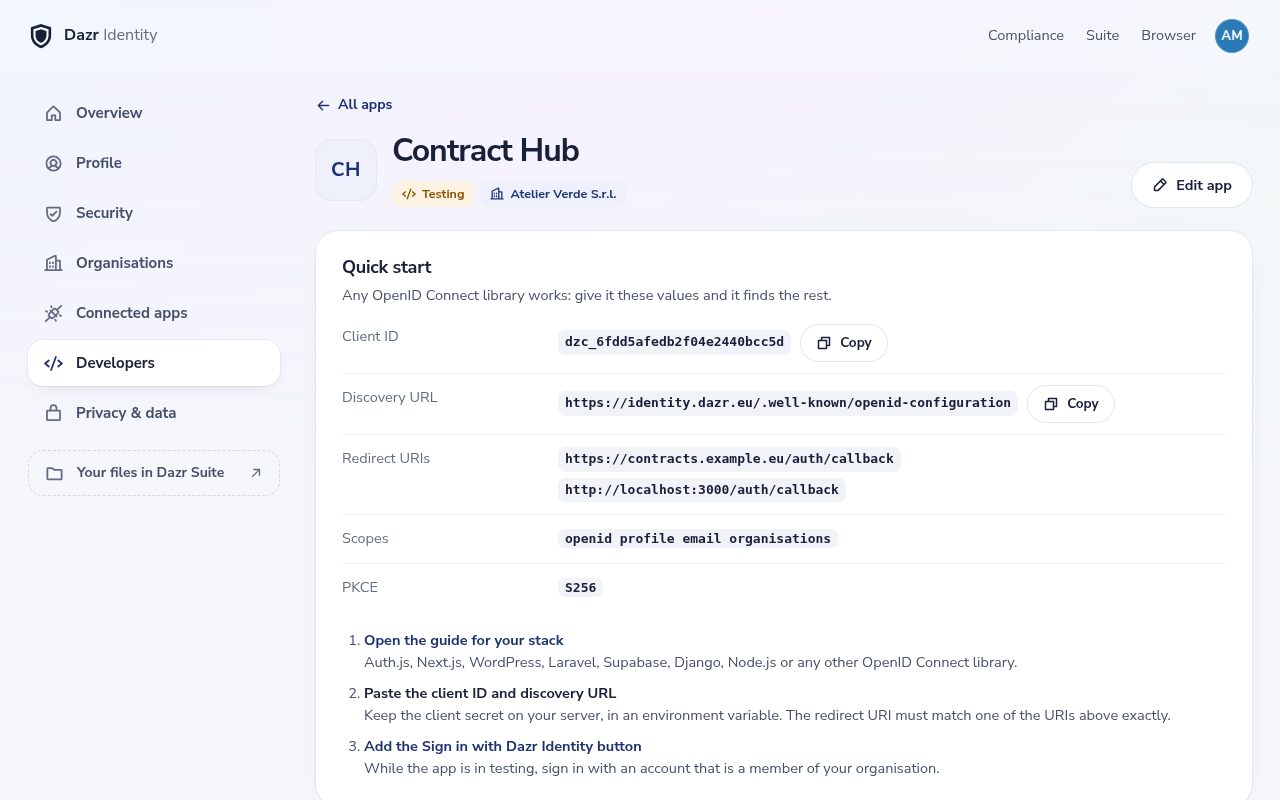
- Registe a sua aplicação na consola de programador.
- Aponte a sua biblioteca OpenID Connect para https://identity.dazr.eu.
- Acrescente o âmbito organisations quando precisar de saber para quem as pessoas trabalham.
Privacidade em que os seus utilizadores confiam.
Construído para a proteção de dados europeia, para que a sua equipa jurídica não tenha de a contornar.
O Dazr é uma empresa italiana. O Dazr Identity funciona em infraestrutura europeia, ao abrigo do direito europeu.
O Dazr não mostra publicidade e não vende dados de contas. Os dados dos seus utilizadores ficam entre eles e si.
A sua empresa é a responsável pelo tratamento dos dados que a sua aplicação recebe. Os Termos para Programadores definem as regras.
Perguntas, respondidas.
O que prova a verificação de uma organização?
Duas coisas, com base em fontes oficiais: que a organização existe com o seu nome, número de registo e número de IVA, e que a pessoa que a verificou pode agir em seu nome. O relatório mostra que fonte provou cada parte.
O relatório é suficiente para as nossas obrigações de KYC ou de prevenção do branqueamento de capitais?
Dá-lhe prova documentada para o seu processo: o que foi verificado, como, quando e com base em que fonte oficial. Cabe à sua organização avaliar se isso cumpre as suas obrigações, por isso partilhe um relatório de exemplo com a sua equipa de conformidade.
Posso mostrar a um auditor como uma organização foi verificada?
Sim. Transfira o relatório de verificação através da API ou da consola de programadores: o que foi verificado, como e quando, assinado pelo Dazr. Nas assinaturas qualificadas, recebe também a própria declaração assinada. O Dazr conserva as provas durante 5 anos após o fim de uma verificação.
O que recebe a minha aplicação sobre um utilizador?
Apenas o que pedir e o utilizador aprovar: um ID aleatório e, se os pedir, o nome, o endereço de e-mail, a morada e as organizações que o utilizador escolher partilhar.
Quem não tem conta Dazr pode iniciar sessão?
Sim. Cria uma conta durante o início de sessão, com um código por e-mail ou com a sua conta Google ou Microsoft, e volta imediatamente à sua aplicação.
Como é que uma aplicação entra em produção?
As novas aplicações começam em teste, abertas aos membros da sua organização. Depois de a sua organização ser verificada, peça uma revisão e a aplicação abre-se a todos.
Início de sessão hoje, verificação quando precisar.
Os programadores acrescentam o Dazr Identity numa tarde. As empresas verificam a sua organização em poucos minutos com uma assinatura qualificada.
Procura a sua própria conta? Iniciar sessão no Dazr Identity