Dokumentacja dla deweloperów Dazr Identity
Standardowy OpenID Connect 1.0 z przepływem authorization code i PKCE. Bez SDK: działa każda certyfikowana biblioteka OpenID Connect, a także własny kod.
Użytkownicy mogą już korzystać z konta Google lub Microsoft w Dazr Identity, więc Twoja aplikacja nie potrzebuje obok osobnych przycisków Google i Microsoft: jeden przycisk zamiast trzech.
Discovery i endpointy
Wszystko jest opisane w dokumencie discovery. Wskaż bibliotece wystawcę, a resztę znajdzie sama.
| Co | Adres |
|---|---|
| Wystawca | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autoryzacja | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Informacje o użytkowniku | https://identity.dazr.eu/oauth/userinfo |
| Klucze publiczne (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Unieważnianie (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspekcja (RFC 7662), tylko aplikacje serwerowe | https://identity.dazr.eu/oauth/introspect |
| Wylogowanie (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Raporty z weryfikacji, tylko aplikacje serwerowe | https://identity.dazr.eu/oauth/verification-report |
Rejestracja aplikacji
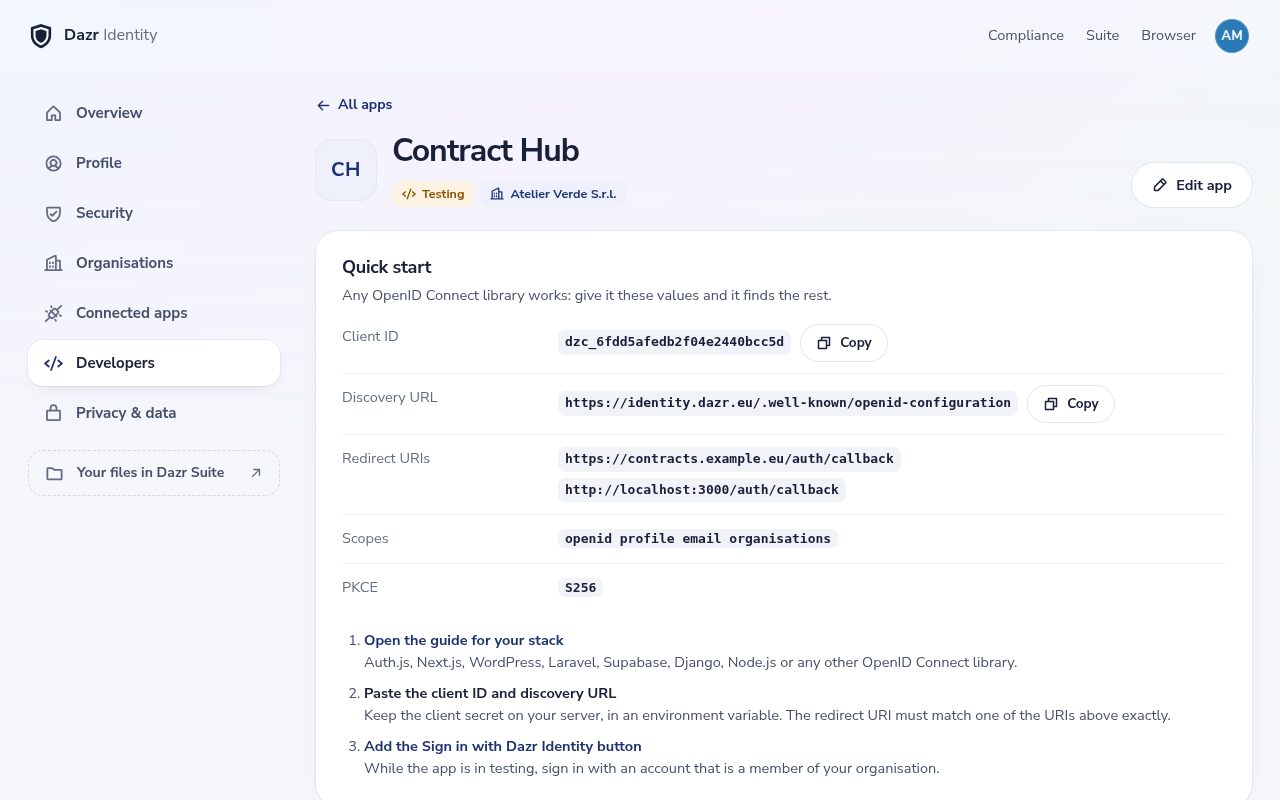
- Aplikacje należą do organizacji. Właściciele i administratorzy organizacji rejestrują je w sekcji Deweloperzy.
- Aplikacje serwerowe (klienci poufni) otrzymują sekret klienta, wyświetlany tylko raz. Uwierzytelniaj się w endpoincie tokenów przez HTTP Basic (
client_secret_basic) lub w treści formularza (client_secret_post). - Aplikacje jednostronicowe i mobilne (klienci publiczni) nie dostają sekretu. Wysyłają
client_idi polegają na PKCE. - Adresy URI przekierowania muszą zgadzać się dokładnie i zaczynać od
https://. Dopóki aplikacja jest w trybie testowym, działają teżhttp://localhostihttp://127.0.0.1na dowolnym porcie. - Wymagane są adres polityki prywatności, e-mail wsparcia i jednozdaniowy cel: ludzie widzą je na ekranie zgody.
Instrukcje integracji
Każdy stack poniżej korzysta z własnej standardowej obsługi OpenID Connect. Potrzebujesz trzech wartości z konsoli: identyfikatora klienta, sekretu klienta (tylko aplikacje serwerowe) i zarejestrowanego URI przekierowania. Resztę zawiera dokument discovery.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Dowolna biblioteka OpenID Connect
sub jest pairwise: taki sam dla każdej aplikacji Twojej organizacji i inny dla każdej innej organizacji. Dla danej osoby nigdy się nie zmienia, a adres e-mail może. Zapisuj sub jako klucz konta, a email traktuj jako dane kontaktowe.
Dowolna biblioteka OpenID Connect
Jeśli Twojego stacku nie ma na liście, zadziała dowolny klient OpenID Connect. Sprawdź te ustawienia:
- Wystawca
https://identity.dazr.eu, adres discoveryhttps://identity.dazr.eu/.well-known/openid-configuration. - Typ odpowiedzi
code(przepływ authorization code). Bez przepływu implicit ani hybrid. - PKCE jest wymagane, z
code_challenge_method=S256. - Scope’y:
openidplus tylko to, czego potrzebujesz, spośródprofile,email,address,organisationsioffline_access. Aplikacja musi być zarejestrowana dla każdego scope’u, o który prosi. - URI przekierowania: dokładnie taki, jak zarejestrowany w konsoli, łącznie ze ścieżką i ewentualnym query stringiem.
- Uwierzytelnianie klienta:
client_secret_basiclubclient_secret_postdla aplikacji serwerowych,nonedla aplikacji jednostronicowych i mobilnych. - Podpis tokenu ID: ES256. Niektóre biblioteki zakładają RS256: ustaw algorytm na ES256.
- Używaj
subjako klucza konta. Jest pairwise, osobny dla każdej organizacji. - Przy
offline_accesszapisuj nowy refresh token po każdym odświeżeniu: tokeny rotują.
Przepływ
- Utwórz losowy
code_verifier(od 43 do 128 znaków) i jegocode_challenge= base64url(SHA-256(verifier)). Utwórz losowestateinonce. Zachowaj wszystkie trzy w sesji użytkownika. - Przekieruj do endpointu autoryzacji z
response_type=code,client_id,redirect_uri,scope(zawsze zopenid),state,nonce,code_challengeicode_challenge_method=S256. - Osoba w razie potrzeby się loguje i widzi ekran zgody z prawdziwymi danymi. Gdy wyrazi zgodę, wraca na Twój URI przekierowania z
code,stateiiss. Sprawdź, czystatesię zgadza, aisstohttps://identity.dazr.eu. - Na swoim serwerze wyślij POST do endpointu tokenów z
grant_type=authorization_code,code, tym samymredirect_uriicode_verifier. - Zweryfikuj ID token: podpis ES256 kluczem z JWKS (według
kid),iss,aud= Twój identyfikator klienta,expi Twójnonce. Używajsubjako klucza konta.
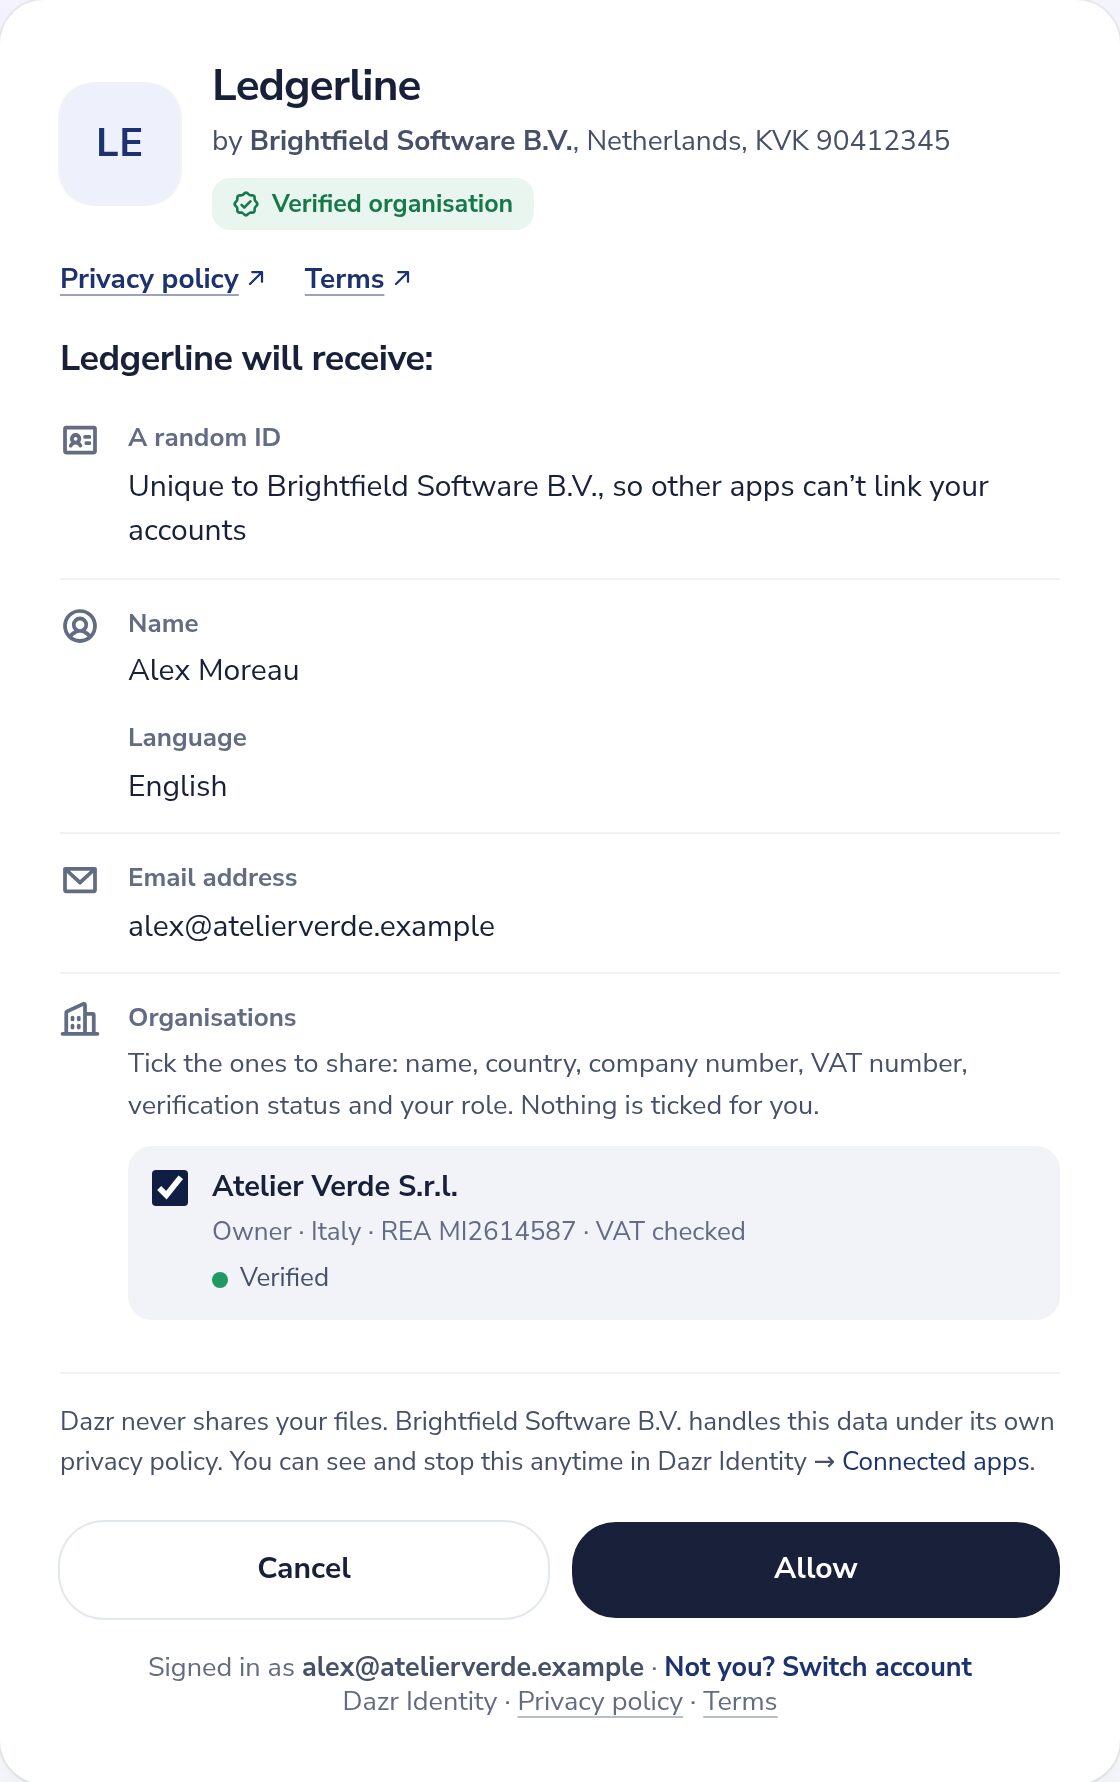
Parametr prompt przyjmuje none (natychmiastowa odpowiedź login_required lub consent_required, jeśli osoba musiałaby coś zrobić), login (poproś o ponowne zalogowanie) i consent (pokaż ekran zgody, nawet jeśli wcześniej ją wyrażono). Obsługiwany jest max_age. Zapamiętana zgoda: jeśli osoba wcześniej zatwierdziła te same scope’y, od razu wraca do Twojej aplikacji. Jeśli później poprosisz o więcej, ekran zgody pokaże tylko nowe pozycje.
Scope’y i claimy
Proś tylko o to, czego potrzebujesz. Poza tą tabelą nic nie istnieje: żadnych kontaktów ani haseł. Pliki czyta się tylko przez Dazr Files API, z osobnym scope files.read.
| Scope | Claimy |
|---|---|
openid (wymagany) | sub: losowy identyfikator osoby, taki sam dla każdej aplikacji Twojej organizacji i inny dla każdej innej organizacji |
profile | name (jeśli ustawione) i locale |
email | email i email_verified (zawsze true) |
address | address (formatted, street_address, locality, region, postal_code, country), tylko jeśli osoba zapisała adres |
organisations | organisations: organizacje zaznaczone przez osobę na ekranie zgody, każda z id, name, display_name, website, country, register_number, vat, vat_verified (true tylko wtedy, gdy unijna usługa VIES potwierdziła numer VAT), verified, verification (zob. Zweryfikowane organizacje) i role (owner, admin lub member) |
offline_access | brak claimów; dodatkowo otrzymujesz refresh token |
Claimy trafiają do ID tokenu dla scope’ów zatwierdzonych przez osobę. Endpoint informacji o użytkowniku zwraca ten sam zestaw z aktualnymi wartościami.
Zweryfikowane organizacje
Dazr weryfikuje organizację tylko wtedy, gdy oficjalne źródła potwierdzają dwie rzeczy: kim jest dana osoba i że reprezentuje tę organizację, z jej nazwą, numerem rejestrowym i numerem VAT. Zwykle członek zarządu podpisuje krótkie oświadczenie kwalifikowanym podpisem elektronicznym (QES) i dodaje odpis z rejestru, w którym figuruje; z odpisem zapieczętowanym przez rejestr, takim jak włoska visura camerale czy holenderski wyciąg z KVK, weryfikacja następuje od razu, w przeciwnym razie sprawdza go Dazr. Sam podpis kwalifikowany nigdy nie czyni organizacji zweryfikowaną. Każda organizacja w claimie organisations zawiera swój aktualny stan weryfikacji:
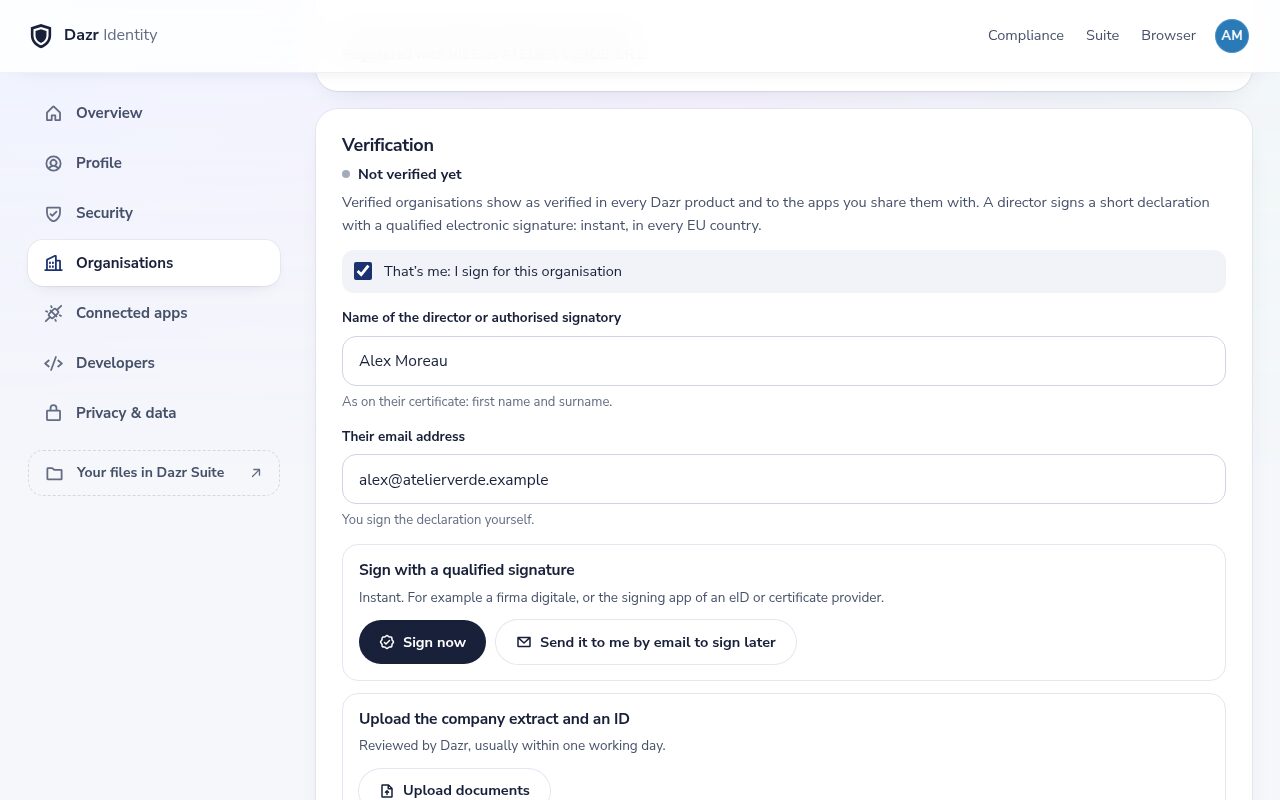
| verification.status | Znaczenie |
|---|---|
unverified | Niezweryfikowana albo weryfikacja się nie powiodła, wygasła lub została cofnięta (na przykład po zmianie nazwy lub numeru rejestrowego). |
pending | Weryfikacja trwa: poproszono osobę reprezentującą o podpis, brakuje jeszcze odpisu z rejestru albo Dazr sprawdza dokumenty. method wskazuje, którą ścieżkę rozpoczęto, na przykład qes (osoba reprezentująca podpisuje oświadczenie), qseal, pec, letter, video lub documents. |
verified | Zweryfikowana. method to qes_org (podpis kwalifikowany, certyfikat wskazuje organizację), extract_sealed (podpis kwalifikowany lub sprawdzony dokument tożsamości oraz odpis zapieczętowany przez rejestr), qes_reviewed (podpis kwalifikowany, odpis sprawdzony przez Dazr), qseal (kwalifikowana pieczęć elektroniczna organizacji), documents, pec (kod wysłany na certyfikowany adres e-mail organizacji, PEC, Włochy), letter (kod wysłany pocztą do siedziby), video (rozmowa wideo z Dazr) lub extract. authority mówi, co potwierdziło, że osoba reprezentuje organizację (zob. niżej), a verified_at to czas Unix. |
Tylko gdy status to verified, verification.authority (oraz authority w webhookach) mówi, jak potwierdzono związek między osobą a organizacją. Każda weryfikacja to udokumentowany dowód, sprawdzony raz, w podanym dniu. Nie gwarantuje wypłacalności ani postępowania organizacji i nie pokazuje, kto jest jej właścicielem.
| verification.authority | Co potwierdza |
|---|---|
certificate | Udokumentowany dowód, że wniosek podpisano kwalifikowanym podpisem elektronicznym lub opatrzono kwalifikowaną pieczęcią elektroniczną, której certyfikat wskazuje organizację i jej numer w rejestrze. Dazr sprawdził certyfikat na unijnych listach zaufanych i pod kątem unieważnienia. |
register_extract | Udokumentowany dowód, że członek zarządu lub przedstawiciel ustawowy potwierdził wniosek kwalifikowanym podpisem elektronicznym lub dokumentem tożsamości sprawdzonym przez Dazr oraz że odpis opieczętowany przez rejestr przedsiębiorców, nie starszy niż 3 miesiące, wymienia tę osobę. |
reviewed | Udokumentowany dowód, że członek zarządu lub przedstawiciel ustawowy potwierdził wniosek kwalifikowanym podpisem elektronicznym lub dokumentem tożsamości oraz że osoba z Dazr sprawdziła odpis z rejestru, nie starszy niż 3 miesiące, który wymienia tę osobę. |
pec | Udokumentowany dowód, że ktoś z dostępem do certyfikowanego adresu e-mail organizacji (PEC, Włochy), wpisanego w rejestrze przedsiębiorców, potwierdził wniosek jednorazowym kodem. |
letter | Udokumentowany dowód, że ktoś z dostępem do poczty w siedzibie potwierdził wniosek jednorazowym kodem, który Dazr wysłał tam listem. |
video | Udokumentowany dowód, że osoba z Dazr widziała podczas rozmowy wideo dokument tożsamości osoby, która potwierdziła wniosek, oraz urzędowy odpis wymieniający ją jako członka zarządu lub przedstawiciela ustawowego. |
Te same definicje znajdują się w warunkach korzystania, w sekcji 7 Warunków dla deweloperów i w każdym raporcie z weryfikacji.
Wartość logiczna verified zostaje dla zgodności i równa się verification.status === 'verified'. Każda organizacja ma też id, to samo co w webhookach.
Gdy status to pending lub verified, verification.report_url jest adresem raportu z weryfikacji.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role i członkostwo są odczytywane ponownie przy każdym odświeżeniu tokenu i każdym żądaniu user info: po zmianie roli następna odpowiedź zawiera nową rolę, a organizacja, którą osoba opuściła lub z której została usunięta, nie jest już uwzględniana. Gdy administrator organizacji odłączy Twoją aplikację, organizacja jest pomijana w tokenach wydanych wcześniej, dopóki członek ponownie nie udostępni jej Twojej aplikacji przy nowym logowaniu. display_name i website mają wartość null, jeśli organizacja ich nie ustawiła; name to zawsze nazwa prawna.
Kraje i czas
Weryfikować mogą się organizacje z 27 krajów UE, Norwegii, Islandii, Liechtensteinu, Szwajcarii i Wielkiej Brytanii. Najszybsza droga zależy od kraju:
| Kraj | Weryfikacja organizacji | Weryfikacja firmy |
|---|---|---|
| Włochy | Od razu z podpisem kwalifikowanym i visurą opieczętowaną przez rejestr przedsiębiorców albo w kilka minut z kodem na certyfikowany adres e-mail (PEC) firmy | Visura nie starsza niż 3 miesiące, sprawdzana przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Holandia | Od razu z podpisem kwalifikowanym i cyfrowo poświadczonym odpisem z KVK | Z rejestru KVK, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Austria, Belgia | Od razu z podpisem kwalifikowanym i odpisem opieczętowanym przez rejestr przedsiębiorców | Urzędowy odpis nie starszy niż 3 miesiące, sprawdzany przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Norwegia, Dania, Finlandia, Francja, Polska, Czechy | Od razu z podpisem kwalifikowanym, którego certyfikat wskazuje organizację; w przeciwnym razie odpis i dokument tożsamości, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego | Z rejestru firm online, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Wielka Brytania | Odpis i dokument tożsamości, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego | Z Companies House, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Wszystkie inne obsługiwane kraje | Od razu z podpisem kwalifikowanym, którego certyfikat wskazuje organizację; w przeciwnym razie odpis i dokument tożsamości, sprawdzane przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego | Urzędowy odpis nie starszy niż 3 miesiące, sprawdzany przez osobę z Dazr, zwykle w ciągu jednego dnia roboczego |
| Wszędzie | Kod pocztą (100 € netto, od 3 do 10 dni roboczych) albo rozmowa wideo (200 € netto) | Rozmowa wideo (200 € netto), gdy przedstawiciel nie ma aparatu w telefonie |
Podane czasy są typowe, nie gwarantowane. Automatycznie oznacza, że decydują udokumentowane reguły, gdy każde sprawdzenie jest jednoznaczne; jeśli któreś nie jest, przygląda się mu osoba z Dazr, zwykle w ciągu jednego dnia roboczego. Strona pomocy dla osób proszonych o weryfikację podaje, jaki odpis z rejestru zdobyć w każdym kraju.
Wymaganie zweryfikowanej organizacji
W konsoli ustaw Wymagaj zweryfikowanej organizacji na Weryfikacja rozpoczęta lub Zweryfikowana albo żądaj tego w pojedynczym żądaniu przez acr_values=urn:dazr:org:verification-started lub acr_values=urn:dazr:org:verified (obowiązuje surowsza z dwóch opcji). Twoja aplikacja musi też prosić o scope organisations.
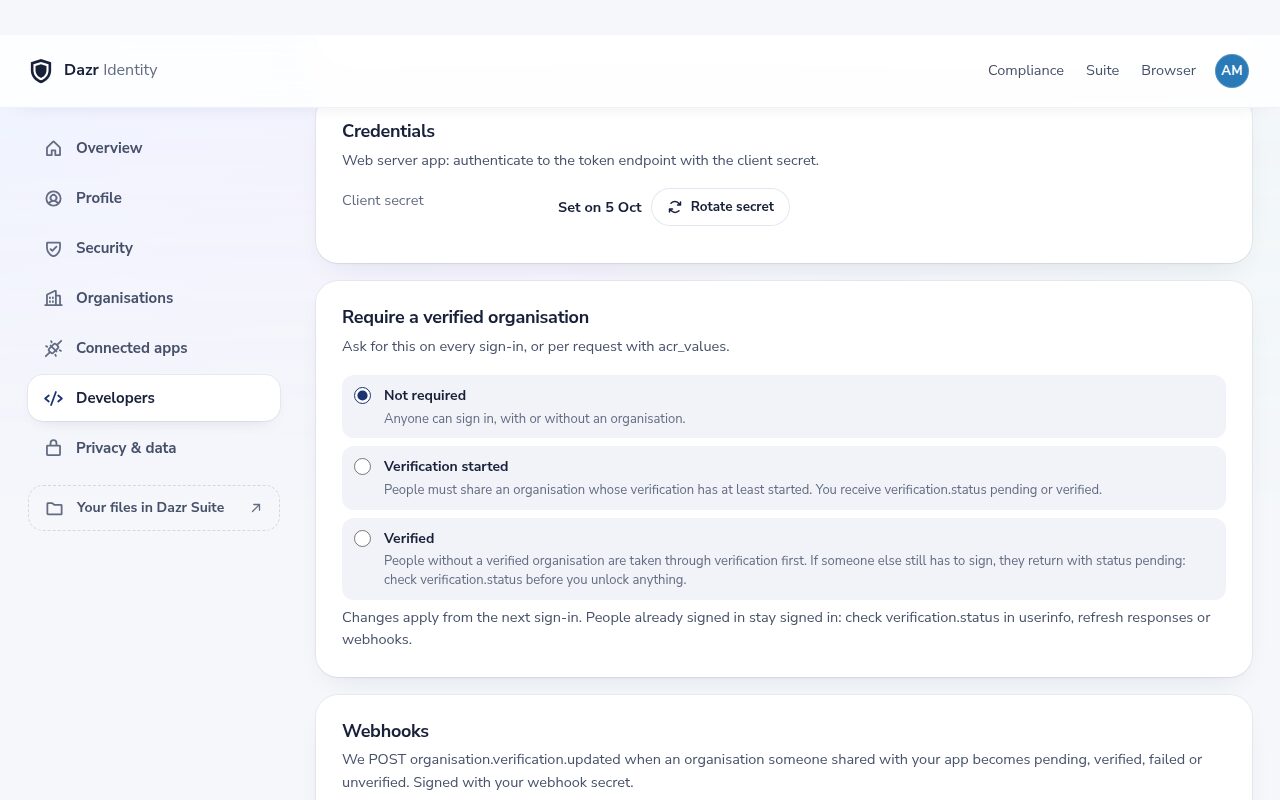
Osoba bez odpowiedniej organizacji przechodzi przez to w tym samym logowaniu: imię i nazwisko, organizacja (z numerem VAT sprawdzonym w VIES), a potem weryfikacja. Może podpisać od razu, wysłać sobie oświadczenie e-mailem albo wskazać inną osobę, która podpisze. Następnie zaznacza organizację na ekranie zgody (można zaznaczyć tylko odpowiednie organizacje) i wraca na Twój URI przekierowania.
Jeśli ktoś inny musi jeszcze podpisać, osoba wraca ze statusem pending, także gdy żądasz Zweryfikowana: otrzymujesz kod, claim mówi pending, a acr tokenu ID to urn:dazr:org:verification-started zamiast urn:dazr:org:verified. Zawsze decyduj na podstawie verification.status, nigdy na podstawie udanego logowania. Z prompt=none otrzymasz interaction_required, gdy wymaganie nie jest spełnione.
Zmiany ustawienia obowiązują od następnego logowania. Zalogowani użytkownicy nie są wylogowywani: odpowiedzi refresh, endpoint userinfo i webhooki zawsze zawierają aktualny status, więc używaj ich do reagowania w istniejących sesjach.
Webhooki
Dodaj w konsoli adres URL webhooka (https). Sekret podpisu widzisz raz; możesz go zmienić. Dazr wysyła organisation.verification.updated, gdy organizacja udostępniona Twojej aplikacji przez jednego z użytkowników zmieni status na pending, verified, failed lub unverified. Aplikacje, które nigdy nie otrzymały organizacji przez zgodę, nigdy się o niej nie dowiedzą.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status to pending, verified, failed lub unverified. subjects to wartości sub, w Twojej aplikacji, osób, które jej udostępniły tę organizację. Sprawdź podpis, zanim zaufasz treści:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Odpowiedz kodem 2xx w ciągu 8 sekund. W przeciwnym razie Dazr ponawia próbę po około 5 minutach, 30 minutach, 2, 6, 12 i 24 godzinach, a potem oznacza dostarczenie jako nieudane. Każda próba ma ten sam identyfikator Dazr-Delivery, więc ignoruj duplikaty. Konsola pokazuje ostatnie dostarczenia, może wysłać jedno ponownie i wysłać zdarzenie testowe (webhook.test). Odpytywanie endpointu userinfo też działa.
Organizacje i role w Twojej aplikacji
W portalu dla klientów biznesowych powiąż każdą organizację z Dazr z kontem klienta (tenantem) w swojej aplikacji, a rolę osoby w tej organizacji z rolą w swojej aplikacji.
- Poproś o zakres
organisations. Każda organizacja zaznaczona przez osobę przychodzi ze swoimid,role(owner,adminlubmember) iverification. - Używaj
organisations[].idjako klucza tenanta, nigdy nazwy ani numeru VAT: te mogą się zmienić. - Zmapuj rolę, na przykład
owneriadminna swoją rolę administratora, amemberna rolę użytkownika. Odczytuj ją przy każdym logowaniu i odświeżeniu tokenu: role się zmieniają, a ludzie odchodzą. - Odblokowuj funkcje biznesowe tylko wtedy, gdy
verification.statusma wartośćverified, albokyb.statusma wartośćapprovedtam, gdzie potrzebujesz weryfikacji firmy.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Z Keycloak
Gdy Keycloak pośredniczy w logowaniu przez Dazr Identity (zobacz instrukcję Keycloak), dodaj mappery na karcie Mappers dostawcy tożsamości, z trybem synchronizacji Force. Keycloak odczytuje te ścieżki z odpowiedzi user info, a ścieżka może wskazać jedną pozycję na liście: organisations[0] to pierwsza organizacja zaznaczona przez osobę. Dla portalu z jednym kontem klienta na osobę to wystarczy; jeśli ludzie pracują dla kilku organizacji, poproś ich o zaznaczenie jednej albo odczytaj całą listę w swojej aplikacji.
| Typ mappera | Claim | Wynik |
|---|---|---|
| Attribute Importer | organisations[0].id | Atrybut użytkownika dazr_org_id: klucz tenanta |
| Attribute Importer | organisations[0].name | Atrybut użytkownika dazr_org_name |
| Claim to Role | organisations[0].role, wartość claimu owner | Rola realmu lub klienta tenant_admin |
| Claim to Role | organisations[0].role, wartość claimu admin | Rola realmu lub klienta tenant_admin |
| Claim to Role | organisations[0].role, wartość claimu member | Rola realmu lub klienta tenant_user |
| Claim to Role | organisations[0].verification.status, wartość claimu verified | Rola verified_business |
Następnie dodaj mapper User Attribute dla dazr_org_id do client scope swojej aplikacji w Keycloak, aby aplikacja otrzymywała klucz tenanta we własnych tokenach Keycloak, obok ról.
Weryfikacja firmy (KYB)
Weryfikacja firmy, często nazywana KYB (know your business), to wyższy poziom pewności ponad weryfikacją organizacji. Dodaje rejestr przedsiębiorców, sprawdzenie dokumentu z selfie na żywo osoby działającej w imieniu firmy (przedstawiciela) oraz sprawdzenie firmy i przedstawiciela na listach sankcyjnych i listach osób zajmujących eksponowane stanowiska polityczne (PEP). Beneficjenci rzeczywiści nie są jej częścią.
Kosztuje 25 € netto za organizację, jednorazowo. Płaci organizacja albo Twoja aplikacja płaci za swoich klientów z przedpłaconego salda. Jeśli proces zostanie przerwany przed sprawdzeniem jakiegokolwiek dokumentu, płatność jest zwracana w całości.
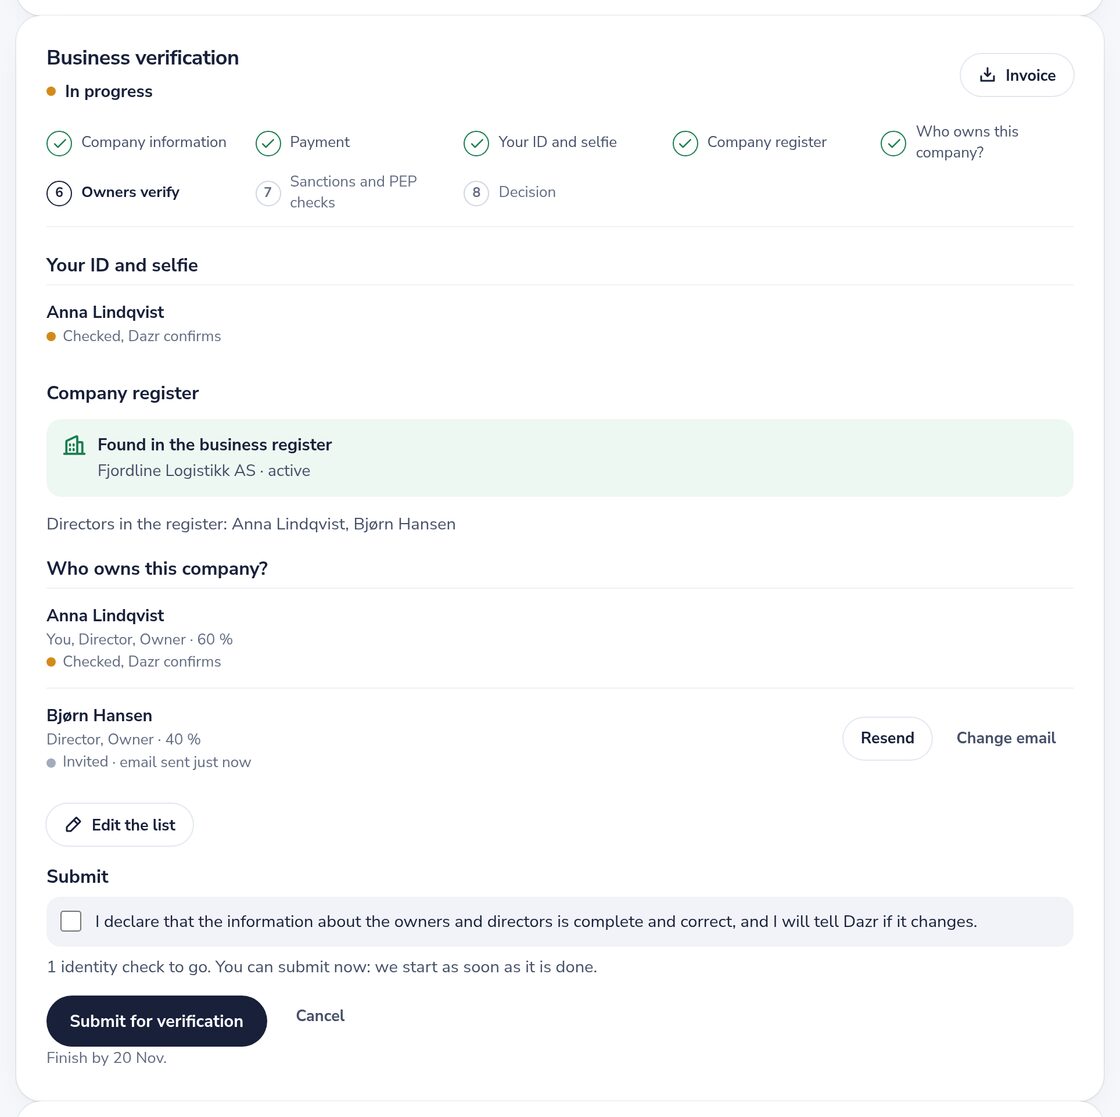
- Dane firmy. Forma prawna oraz numer rejestrowy i siedziba z danych prawnych organizacji, potwierdzone przez osobę, która rozpoczyna weryfikację.
- Płatność. 25 € netto przez Mollie, z fakturą na stronie organizacji. Gdy Twoja aplikacja płaci z przedpłaconego salda, organizacja pomija ten krok.
- Dokument i selfie. Osoba, która zaczyna weryfikację, jest członkiem zarządu lub przedstawicielem ustawowym albo wskazuje taką osobę; ta dostaje e-mailem link z jednorazowym kodem (ważny 14 dni, przypomnienia po 2 i 7 dniach), potwierdza swoją funkcję i może dodać pełnomocnictwo. Reprezentant robi jedno zdjęcie paszportu (strony ze zdjęciem), dowodu osobistego lub karty pobytu (przodu) i jedno selfie na wprost, na żywo aparatem na stronie; niczego nie można przesłać. Model AI odczytuje dokument; Dazr sprawdza daty i nazwisko, a w paszporcie strefę odczytu maszynowego (cyfry kontrolne ICAO 9303). Osoba weryfikująca z Dazr porównuje selfie ze zdjęciem w dokumencie. Na komputerze krok pokazuje kod QR, który przenosi robienie zdjęć na telefon, a komputer przechodzi dalej sam. Bez aparatu w telefonie reprezentant może zamiast tego zarezerwować rozmowę wideo z Dazr (200 € netto, pełny zwrot, jeśli Dazr odwoła lub nie zaproponuje terminu).
- Sprawdzenie w rejestrze przedsiębiorców. Nazwa, status i członkowie zarządu z urzędowego rejestru, jeśli jest dostępny online (Norwegia, Dania, Finlandia, Francja, Holandia, Polska, Czechy i Wielka Brytania), w przeciwnym razie z urzędowego odpisu nie starszego niż 3 miesiące, który Dazr odczytuje automatycznie.
- Sprawdzenie sankcji i PEP. Firma i reprezentant na listach sankcyjnych UE, ONZ i OFAC oraz pod kątem osób zajmujących eksponowane stanowiska polityczne. Jeśli baza PEP jest niedostępna, wyszukanie samego nazwiska w Wikidata daje wskazówkę. Wynik PEP trafia do claimu i raportu i nigdy nie wstrzymuje zatwierdzenia.
- Decyzja. Osoba weryfikująca z Dazr porównuje selfie ze zdjęciem w dokumencie i decyduje, korzystając z wyników udokumentowanych reguł ryzyka: pokazują one, gdy sprawdzenie dokumentu się nie powiedzie, nazwisko figuruje na liście sankcyjnej, rejestr nie wymienia reprezentanta lub firma nie jest potwierdzona. Może zatwierdzić, odrzucić z podaniem powodu, poprosić organizację o więcej informacji lub ponownie przeprowadzić sprawdzenie, zwykle w ciągu jednego dnia roboczego. Sprawy wysokiego ryzyka wymagają dwóch osób weryfikujących. Żadna sprawa nie jest odrzucana automatycznie.
Zatwierdzone organizacje są codziennie ponownie sprawdzane na listach sankcyjnych i co 30 dni pod kątem statusu PEP. Nowe trafienie na liście sankcyjnej przywraca weryfikację do sprawdzenia; nowe trafienie PEP jest oznaczane, a weryfikacja pozostaje zatwierdzona. W obu przypadkach Twoja aplikacja się o tym dowiaduje.
Zatwierdzona weryfikacja firmy to udokumentowany dowód, że członek zarządu lub przedstawiciel ustawowy, którego dokument tożsamości i selfie na żywo sprawdzono, potwierdził wniosek, że rejestr przedsiębiorców lub urzędowy odpis nie starszy niż 3 miesiące pokazuje firmę oraz że firmę i tę osobę sprawdzono na listach sankcyjnych i listach osób zajmujących eksponowane stanowiska polityczne. Beneficjenci rzeczywiści nie są sprawdzani.
Claim kyb
Każda organizacja w claimie organisations zawiera kyb, a verification.assurance_level podsumowuje oba poziomy: none, basic (organizacja zweryfikowana) lub kyb (weryfikacja firmy zatwierdzona).
| kyb.status | Znaczenie |
|---|---|
none | Brak weryfikacji firmy albo ostatnia została anulowana lub wygasła. |
in_progress | Rozpoczęta: organizacja przechodzi przez kroki. |
in_review | Wysłana i sprawdzana przez Dazr albo ponownie w sprawdzaniu po nowym trafieniu w screeningu. |
approved | Zatwierdzona. Dopiero wtedy claim zawiera verified_claims. |
rejected | Niezatwierdzona. Organizacja może rozpocząć nową. |
Po zatwierdzeniu verified_claims ma format OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners ma zawsze wartość not_verified: weryfikacja firmy obejmuje firmę i osobę działającą w jej imieniu, a nie to, kto jest jej właścicielem. started_by_representative mówi, czy osoba, która ją rozpoczęła, jest też reprezentantem, którego dokument sprawdzono, czy zaprosiła go e-mailem. Claim nigdy nie zawiera nazwisk, dat urodzenia ani danych dokumentów. Te są w raporcie audytowym, który Twoja aplikacja może pobrać dla udostępnionych jej organizacji.
Wymaganie weryfikacji firmy
W konsoli ustaw Wymagaj zweryfikowanej organizacji na Weryfikacja firmy (KYB) albo poproś o nią w żądaniu przez acr_values=urn:dazr:org:kyb. Kto jej jeszcze nie ma, przechodzi wszystkie kroki w tym samym logowaniu, ekran po ekranie, i trafia do Twojej aplikacji, gdy Dazr ją zatwierdzi; do tego czasu dostaje e-mail po zatwierdzeniu i loguje się ponownie. acr tokenu ID ma wartość urn:dazr:org:kyb dopiero po zatwierdzeniu organizacji, więc zawsze sprawdzaj kyb.status === 'approved', zanim odblokujesz coś, co jej wymaga.
Webhooki dla weryfikacji firmy
To samo zdarzenie organisation.verification.updated jest wysyłane, gdy zmienia się status weryfikacji firmy, także po ponownym screeningu. Jego dane zawierają dodatkowo:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Weryfikacja firmy samodzielnie
Organizacja może też sama rozpocząć weryfikację firmy pod adresem https://identity.dazr.eu/verify/business?org=…, z linku na swojej stronie w Dazr Identity, bez prośby żadnej aplikacji. Wynik jest taki sam: jedna weryfikacja na organizację, na której może polegać każda aplikacja, której udostępni organizację. Obrazy dokumentów tożsamości i selfie są usuwane 30 dni po decyzji; wyniki i raport są przechowywane 5 lat po zakończeniu weryfikacji, jak wymagają przepisy o przeciwdziałaniu praniu pieniędzy.
Jak zapada decyzja
Osoba weryfikująca z Dazr decyduje o każdej weryfikacji firmy, zwykle w ciągu jednego dnia roboczego, i porównuje selfie ze zdjęciem w dokumencie. Przygląda się dokładniej, gdy zachodzi jeden z tych przypadków:
- Kontrola tożsamości nie powiodła się lub jest niepewna. Twarz nie pasuje do zdjęcia w dokumencie, selfie nie pokazuje jednej wyraźnej twarzy na wprost, dokumentu nie da się odczytać z wystarczającą pewnością, nosi ślady manipulacji lub ekranu, jest nieważny albo należy do osoby poniżej 18 lat, lub nazwisko w dokumencie różni się od nazwiska przedstawiciela.
- Trafienie na liście sankcyjnej. Nazwa pasuje do list sankcyjnych UE, ONZ lub OFAC na progu dopasowania lub powyżej, albo sprawdzenie sankcji nie mogło się odbyć.
- Brak umocowania. Rejestr lub oficjalny odpis wymienia członków zarządu, a osoba z dokumentu nie jest żadnym z nich.
- Firma nie jest potwierdzona. Rejestr nie zna firmy o tym numerze, nie jest ona aktywna, jej nazwa się różni lub brak pasującego odpisu.
Wszystko inne jest zapisywane i nigdy nie blokuje zatwierdzenia. Możliwa osoba zajmująca eksponowane stanowisko polityczne (PEP) jest oznaczana jako screening.pep possible_match w claimie i raporcie; jeśli baza PEP jest niedostępna, widnieje indication_only lub not_screened. Gdy rejestr nie wymienia członków zarządu, authority ma wartość declared_by_representative. Sam zdecyduj, czy potrzebujesz wzmożonych środków bezpieczeństwa finansowego.
Kraje bez rejestru online
W krajach bez rejestru dostępnego na żywo, takich jak Włochy, Niemcy, Hiszpania czy Belgia, organizacja przesyła oficjalny odpis (visura camerale, Handelsregisterauszug, nota simple). Dazr odczytuje go automatycznie i sprawdza nazwę firmy, numer w rejestrze, datę (najwyżej 3 miesiące) i wymienionych członków zarządu. Zgodny odpis jest zatwierdzany jak przy rejestrze na żywo; niezgodny lub nieczytelny trafia do weryfikatora. W odpisie z pieczęcią sprawdzana jest też pieczęć rejestru.
PEP, umocowanie i oznaczenia w claimie
Pole w verified_claims.claims | Znaczenie |
|---|---|
screening.pep | no_match_found, possible_match (oznaczone, nie blokuje), indication_only (tylko wyszukanie nazwiska w Wikidata) lub not_screened. |
authority | Co pokazało, że przedstawiciel może działać: register, extract, dazr_verification lub declared_by_representative. |
flags | Obecne, gdy jest coś do sprawdzenia: pep_possible_match, high_risk_country. |
Raporty z weryfikacji do audytów
Dla każdej organizacji udostępnionej Twojej aplikacji możesz pobrać raport, jak i kiedy Dazr ją zweryfikował, do dokumentacji audytowej. Jest dostępny, dopóki organizacja jest zweryfikowana, oraz w trakcie weryfikacji, z tym, co już zrobiono.
- Organizacja: nazwa, kraj, numer rejestrowy, numer VAT i adres siedziby.
- Weryfikacja: status, metoda, umocowanie oraz kiedy złożono wniosek, podpisano i zweryfikowano.
- Dowody: przy kwalifikowanym podpisie lub pieczęci imię i nazwisko osoby podpisującej według certyfikatu, wystawca, numer seryjny, ważność i odcisk SHA-256 certyfikatu, status kwalifikowany (deklaracje QC, dostawca i usługa z unijnej listy zaufanych podmiotów, z numerem kolejnym i datą wydania listy), czas złożenia podpisu i sprawdzenie unieważnienia. Przy odpisie opieczętowanym przez rejestr: kto go opieczętował, kiedy i co się zgadzało: nazwa, numer rejestrowy, numer VAT, członek zarządu. Wynik VIES. Przy kodzie PEC, liście lub rozmowie wideo daty i sprawdzenia zaznaczone przez zespół weryfikacji Dazr, pokazane jako „Dazr reviewer” z wewnętrznym ID.
- Do dokumentacji: odcisk SHA-256 każdego pliku dowodowego, ID dokumentu, czas utworzenia raportu oraz krótkie wyjaśnienie każdej metody i tego, co oznacza umocowanie.
Raport nigdy nie zawiera obrazów ani numerów dokumentów tożsamości, kodów jednorazowych, adresu PEC, adresów e-mail ani innych adresów niż adres siedziby.
Przykładowe raporty
Dwa przykładowe raporty z fikcyjną organizacją i fikcyjnymi osobami, aby Twój zespół compliance zobaczył, co otrzymujesz. Są podpisane kluczem przykładowym, nie kluczami Dazr: sprawdzaj je przykładowym kluczem publicznym poniżej, nigdy produkcyjnym JWKS.
- Weryfikacja organizacji (podpis kwalifikowany): PDF, podpisany JSON (JWS)
- Weryfikacja firmy: PDF, podpisany JSON (JWS)
- Przykładowy klucz publiczny (JWKS)
Pobieranie raportu
Uwierzytelnij się identyfikatorem klienta i sekretem klienta, tak jak w endpoincie tokenów: HTTP Basic (client_secret_basic) lub w treści formularza żądania POST (client_secret_post). Nigdy nie umieszczaj sekretu w adresie URL. Użyj id organizacji z claims lub webhooków albo po prostu zawartego w nich verification.report_url.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parametr | Znaczenie |
|---|---|
org | id organizacji. |
format | pdf (domyślnie) lub jws, te same dane jako podpisany JSON. |
lang | Język pliku PDF: en (domyślnie), nl, it, de, fr, es lub pl. |
doc | Zamiast raportu: declaration, podpisane oświadczenie osoby z zarządu (tylko przy kwalifikowanym podpisie lub pieczęci), albo extract, odpis z rejestru. |
Można pobrać tylko organizacje, które co najmniej jedna osoba udostępniła Twojej aplikacji przez zgodę. Każda inna organizacja odpowiada 404, tak samo jak organizacja, która nie istnieje lub nie ma weryfikacji; błędny sekret klienta daje 401. Aplikacje bez sekretu klienta nie mogą pobierać raportów. Pobrania mają limit, a każde z nich widać z nazwą Twojej aplikacji w aktywności organizacji, dla jej administratorów. W konsoli strona Twojej aplikacji wymienia połączone organizacje z tymi samymi pobraniami.
Weryfikacja podpisanego JSON
Z format=jws otrzymujesz kompaktowy JWS (ES256, nagłówek typ dazr-verification-report+jwt), podpisany tymi samymi kluczami co tokeny ID. Jego claims to iss, iat, jti (ID dokumentu), sub (id organizacji), aud (Twój identyfikator klienta) i report, czyli dane. PDF zawiera ten sam JWS na ostatniej stronie i w metadanych (DazrVerificationReport), więc również PDF można sprawdzić offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Sprawdzenie podpisu podczas audytu
Przy kwalifikowanym podpisie lub pieczęci doc=declaration zwraca podpisane oświadczenie dokładnie w takiej postaci, w jakiej je przesłano: podpisany PDF (PAdES) lub plik .p7m (CAdES). Osoba przeprowadzająca audyt może je niezależnie zweryfikować w demonstracyjnym walidatorze DSS Komisji Europejskiej: prześlij plik, zostaw domyślną politykę walidacji i uruchom ją. Wynik pokazuje, czy podpis jest kwalifikowany (QESig lub QESeal dla pieczęci), kto podpisał oraz dostawcę usług zaufania z unijnej listy zaufanych podmiotów. doc=extract zwraca odpis z rejestru; odpis opieczętowany przez rejestr weryfikuje się tak samo.
Raport jest dowodem do Twojej dokumentacji audytowej. Firmy regulowane nadal same odpowiadają za należytą staranność wobec swoich klientów.
Dazr przechowuje podpisane oświadczenie, odpis i dane raportu, dopóki organizacja jest zweryfikowana, oraz przez 5 lat od zakończenia weryfikacji lub usunięcia organizacji. Przechowuj własne kopie tak długo, jak wymagają tego Twoje przepisy.
Klucze do starych raportów
Raporty są podpisywane tymi samymi kluczami co ID tokeny, a klucze te się zmieniają. Każdy klucz, który kiedykolwiek podpisał raport, pozostaje opublikowany pod https://identity.dazr.eu/oauth/jwks/archive, z dazr_status current, previous lub retired, przez co najmniej 5 lat od ostatniego użycia. Zweryfikuj stary raport z archiwum, gdy jego kid nie ma już w JWKS.
Weryfikacja tożsamości (KYC)
Włącz w konsoli Zezwalaj na weryfikację tożsamości, gdy logowanie o nią prosi, a potem poproś o zweryfikowaną osobę przez acr_values=urn:dazr:person:kyc. Albo zaznacz Wymagaj weryfikacji tożsamości przy każdym logowaniu. Bez żadnego z tych ustawień wartość acr jest ignorowana i nic nie jest naliczane. Dodatkowy scope nie jest potrzebny. Podczas logowania osoba robi telefonem zdjęcie dokumentu na żywo i jedno selfie; komputer pokazuje kod QR. Dazr odczytuje dokument, porównuje twarze i sprawdza nazwisko na listach sankcyjnych UE, ONZ i OFAC. Osoba z Dazr sprawdza każdą weryfikację, zwykle w ciągu jednego dnia roboczego.
Każda weryfikacja kosztuje 1,50 € netto, z salda Twojej organizacji. Osoba nigdy nie płaci. Weryfikacja jest ważna 12 miesięcy. Gdy prosi o nią inna aplikacja, osoba wyraża zgodę na ekranie zgody zamiast robić nowe zdjęcia, a ta aplikacja płaci 1,50 €, raz za weryfikację. Ponowna prośba Twojej aplikacji z prompt=consent albo logowanie z weryfikacją, którą Twoja aplikacja już otrzymała, jest bezpłatne.
ID token i user info zawierają claim kyc, a acr to urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status to no_match albo cleared_by_review, gdy nazwisko z listy było podobne, a weryfikator ustalił, że to nie ta osoba. Obrazy i numery dokumentów nigdy nie są udostępniane. Po 12 miesiącach claim mówi "verified": false: poproś ponownie.
interaction_required: zprompt=none, gdy osoba musi jeszcze się zweryfikować albo wyrazić zgodę.temporarily_unavailable: Twoje saldo nie wystarcza. Osoba widzi, że Twoja aplikacja nie może jej teraz zweryfikować, a Twoi administratorzy dostają e-mail.access_denied: osoba anulowała albo weryfikator musi jeszcze zdecydować.
Weryfikacje są prawdziwe i płatne także wtedy, gdy Twoja aplikacja jest w fazie testów.
Saldo
Twoja organizacja może płacić za weryfikację firm swoich klientów. W konsoli otwórz aplikację i zaznacz Płacimy za weryfikację firm naszych klientów. Cena jest pobierana z salda Twojej organizacji: jednego salda dla wszystkich aplikacji organizacji i płatnych API Dazr. Weryfikacja kosztuje 25 € netto. Gdy saldo jest za niskie, klient płaci jak zwykle, a Twoi administratorzy dostają e-mail.
Twoja aplikacja płaci tylko za logowanie, które prosi o weryfikację firmy, i raz za każdą organizację klienta. To, ile aplikacja płaci dziennie za weryfikację tożsamości i firm, ma limit: 250 € netto, chyba że zmienisz go w konsoli w Dzienny limit weryfikacji. Po jego osiągnięciu do następnego dnia nowe weryfikacje tożsamości są odrzucane, Twoi klienci sami płacą za weryfikację firmy, a Twoi administratorzy dostają e-mail.
- Weryfikacja tożsamości. 1,50 € za weryfikację i za każde udostępnienie weryfikacji innej aplikacji. Można za nią zapłacić bonusem.
- Wpłaty. Od 100 €, przez Mollie, tylko dla firm: Twoja organizacja musi być zweryfikowana lub mieć numer VAT potwierdzony przez VIES. Otrzymujesz fakturę z VAT.
- Środki bonusowe. +10 % od 1 000 €, +20 % od 5 000 € i +40 % od 10 000 €. Saldo pokazuje środki opłacone i bonusowe; najpierw używane są środki opłacone.
- Bezzwrotne. Wpłaty na saldo są bezzwrotne i nigdy nie są wypłacane: można je wykorzystać tylko na płatne korzystanie z API Dazr, takie jak weryfikacja firm. Środki bonusowe nie mają wartości pieniężnej.
- Zwroty na saldo. Weryfikacja anulowana przed jakąkolwiek kontrolą tożsamości zwraca swoją cenę na saldo. Obciążenie zwrotne (chargeback) cofa wpłatę i jej bonus; saldo poniżej zera wstrzymuje płatne korzystanie do następnej wpłaty.
- Rejestr operacji. Każda wpłata, bonus, użycie i zwrot, z bieżącym saldem, w konsoli i jako CSV.
Tryb testowy
Dopóki aplikacja nie jest opublikowana, weryfikacja firmy rozpoczęta z logowania do niej daje wynik testowy. Nie ma płatności, zdjęcia dokumentu ani weryfikatora, a prawdziwa weryfikacja organizacji się nie zmienia. O wyniku decydują cztery ostatnie cyfry numeru w rejestrze lub numeru VAT organizacji:
| Cztery ostatnie cyfry | Wynik | kyb.status |
|---|---|---|
0001 lub dowolny inny numer | Zatwierdzona | approved |
0002 | Niezatwierdzona | rejected |
0003 | Przekazana weryfikatorowi | in_review |
0004 | Trafienie na liście sankcyjnej | in_review |
0005 | Wygasła | none |
Wyniki testowe zawierają test: true w claimie, webhooku i raporcie i widzi je tylko Twoja aplikacja, dopóki nie jest opublikowana. Numery w rejestrze są w Dazr unikalne, więc użyj własnego, na przykład holenderskiego numeru KVK w rodzaju 1234 0002. W konsoli możesz też wysłać testowy webhook dla każdego wyniku.
Tokeny i ich ważność
| Token | Ważność i zasady |
|---|---|
| Kod autoryzacji | 60 sekund, jednorazowy, powiązany z Twoim klientem, URI przekierowania i challenge’em PKCE. Dwukrotne użycie kodu unieważnia wydane nim tokeny. |
| Access token | 10 minut. Podpisany JWT (ES256, typ at+jwt) z aud = Twój identyfikator klienta. Wysyłaj go jako Authorization: Bearer. |
| ID token | 10 minut. ES256, z iss, sub, aud, exp, iat, auth_time, nonce i amr, jeśli jest znane. |
| Refresh token | Tylko z offline_access. Zmienia się przy każdym użyciu: zawsze zapisuj nowy. Ponowne wysłanie starego refresh tokenu unieważnia całe logowanie. Wygasa po 30 dniach nieużywania i najpóźniej po 180 dniach. |
Klucze podpisu są wymieniane. Zawsze wybieraj klucz według kid z JWKS i pobierz JWKS ponownie, gdy zobaczysz nieznany kid.
Jak zalogowała się osoba
amr w ID tokenie (RFC 8176) mówi, jak zalogowała się osoba: ["otp"] dla jednorazowego kodu e-mailem, ["hwk", "user"] dla passkey z weryfikacją użytkownika i ["fed"] dla Google lub Microsoft.
Język
Wyślij ui_locales z żądaniem autoryzacji, na przykład ui_locales=de-AT de en. Pierwszy obsługiwany przez Dazr język zostanie użyty na ekranach logowania i zgody. Obsługiwane języki są w ui_locales_supported w dokumencie discovery.
Scope sign
Scope sign w dokumencie discovery służy tylko do Dazr Sign API. Pozwala aplikacji wysyłać dokumenty do podpisu w imieniu osoby; włączasz go w portalu Dazr Sign. Sign in with Dazr Identity go nie potrzebuje.
Dazr Files API i WebDAV (tylko odczyt)
Dazr Files API pozwala twojej aplikacji wyświetlać i pobierać pliki z Dazr Files, na przykład aby robić ich kopie zapasowe. Działa tylko do odczytu: żadne żądanie nie może niczego przesłać, zmienić, przenieść, udostępnić ani usunąć. Włączasz ją dla aplikacji w konsoli, na stronie aplikacji w sekcji Dazr Files API. Używa tej samej aplikacji, identyfikatora klienta i sekretu co logowanie przez Dazr Identity oraz tych samych tokenów dostępu.
Są dwie drogi. Właściciel lub administrator organizacji zatwierdza twoją aplikację dla udostępnionych plików organizacji, a twój serwer dostaje tokeny bez udziału osoby (najlepsze do automatycznych kopii zapasowych). Albo osoba zezwala aplikacji na scope files.read, a aplikacja czyta własne pliki tej osoby.
Pełna dokumentacja z każdym endpointem, przykładami, błędami, limitami, kanałem zmian i konfiguracją WebDAV dla rclone i Synology jest w dokumentacji Dazr Files API.
Ustawienia organizacji wpływające na logowanie
- Członkowie muszą używać passkey. Właściciele i administratorzy mogą to włączyć. Członkowie logują się wtedy przez passkey do każdej aplikacji, która prosi o scope
organisations; logowanie kodem z e-maila, przez Google lub Microsoft jest odsyłane do logowania passkey, aprompt=noneodpowiadalogin_required. - Zweryfikowana domena e-mail. Organizacja potwierdza swoją domenę e-mail rekordem DNS. Jeśli organizacja na to pozwala, osobom logującym się adresem z tej domeny proponuje się dołączenie, od razu lub po zatwierdzeniu przez administratora. Zweryfikowana domena nie weryfikuje samej organizacji i nie występuje w claimach.
Błędy
Dopóki identyfikator klienta i URI przekierowania są prawidłowe, błędy wracają na Twój URI przekierowania jako error, error_description, state i iss: na przykład invalid_request (np. brak PKCE lub plain), invalid_scope, unsupported_response_type, access_denied (osoba anulowała albo aplikacja jest w trybie testowym, a osoba nie jest członkiem), login_required, consent_required i interaction_required (z prompt=none, gdy brakuje wymaganej zweryfikowanej organizacji). Przy nieznanym kliencie lub niezarejestrowanym URI przekierowania Dazr pokazuje stronę błędu i nigdy nie przekierowuje. Endpoint tokenów odpowiada błędami JSON, takimi jak invalid_client, invalid_grant i unsupported_grant_type.
Wylogowanie
Aby kogoś wylogować, skieruj tę osobę do endpointu wylogowania z id_token_hint (lub client_id), opcjonalnym post_logout_redirect_uri zarejestrowanym w ustawieniach aplikacji i state. Dazr zapyta, czy chce też wylogować się z Dazr Identity na tym urządzeniu, a potem odeśle ją z powrotem. Niepotrzebne refresh tokeny unieważniaj w endpoincie unieważniania.
Testy i uruchomienie
Nowa aplikacja jest w trybie testowym: logować się mogą tylko członkowie Twojej organizacji, a ekran zgody o tym informuje. Aby ją uruchomić, zweryfikuj organizację w Dazr Identity, dodaj URI przekierowania https:// i poproś w konsoli o przegląd. Zmiana nazwy, celu, polityki prywatności lub danych działającej aplikacji wymaga nowego przeglądu.
Przekazanie aplikacji innej organizacji
Aplikacja może przejść do innej organizacji zarejestrowanej w Dazr, na przykład po sprzedaży lub reorganizacji. Osoba z rolą właściciela lub administratora rozpoczyna przekazanie przyciskiem Przekaż aplikację w ustawieniach aplikacji, w Dazr Identity lub w portalu Sign. Osoba z rolą właściciela lub administratora drugiej organizacji przyjmuje je lub odrzuca w ciągu 14 dni. Do tego czasu strona przekazująca może anulować i nic się nie zmienia.
- Kto może ją otrzymać. Tylko organizacja zarejestrowana w Dazr, wskazana przez ID organizacji. Osoby z rolą właściciela lub administratora znajdą ID w danych prawnych w Dazr Identity. Aplikacja opublikowana, aplikacja w trakcie weryfikacji, aplikacja wymagająca zweryfikowanej organizacji i aplikacja z włączonym Dazr Sign API mogą trafić tylko do zweryfikowanej organizacji. Jest to sprawdzane ponownie przy przyjęciu.
- Niedawne logowanie. Rozpoczęcie i przyjęcie przekazania wymagają logowania z ostatnich 10 minut.
- Co jest przenoszone. Identyfikator klienta, ustawienia, logo, adresy przekierowania, włączone API i adresy URL webhooków. Osoba, która przyjmuje, akceptuje też Developer Terms w imieniu nowej organizacji.
- Sekret klienta. Aplikacja serwerowa dostaje nowy sekret klienta, pokazany raz osobie, która przyjmuje. Poprzedni sekret działa w endpointach token, revocation i introspection przez okres przejściowy wybrany przy rozpoczęciu: brak, 24 godziny (domyślnie) lub 7 dni. Raporty weryfikacji wymagają nowego sekretu.
- Webhooki. Adresy URL zostają. Ich sekrety podpisu, dla Dazr Identity i dla Dazr Sign, są odnawiane i pokazywane raz osobie, która przyjmuje. Dostarczenia sprzed przekazania nie są wysyłane ponownie.
- Osoby i ich
sub. Każda osoba zachowuje w aplikacji ten samsub, więc konta w Twojej aplikacji dalej działają. Różni się on od jejsubw innych aplikacjach nowej organizacji. Osoby zatwierdzają aplikację ponownie przy następnym logowaniu, bo ekran zgody wskazuje teraz nową organizację. Tokeny wydane przed przekazaniem przestają działać. - Co zostaje u poprzedniej organizacji. Liczby logowań i zgód oraz dostarczenia webhooków sprzed przekazania. Dokumenty utworzone przez Dazr Sign API zostają u osób, do których należą, a nowa organizacja aplikacji ich nie widzi.
Przycisk
Używaj tekstu „Sign in with Dazr Identity” i logo Dazr jak poniżej. Możesz zmieniać rozmiar, ale nie logo, kolory ani tekst. Podlinkuj go do własnej ścieżki, która rozpoczyna przepływ.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Czcionka Dazr. Przycisk używa czcionki Dazr, z której możesz swobodnie korzystać na licencji SIL Open Font License. Jeśli Dazr nie jest wczytana, używana jest czcionka systemowa. Pobierz czcionkę Dazr (ZIP z plikami TTF i WOFF2), aby hostować ją na własnej stronie:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Minimalny przykład w Node.js
Node 18 lub nowszy, bez zależności. Aplikacja serwerowa z sekretem klienta; w przypadku klienta publicznego usuń nagłówek Authorization i wyślij client_id w treści.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limity
Endpointy autoryzacji i tokenów mają limity zapytań. Jeśli dostaniesz HTTP 429, odczekaj i spróbuj ponownie; nie ponawiaj w ciasnej pętli.
| Endpoint | Limit |
|---|---|
/oauth/authorize | 120 żądań na minutę na adres IP |
/oauth/token | 600 żądań na minutę na adres IP i 300 na minutę na aplikację |
/oauth/userinfo | 1200 żądań na minutę na adres IP |
/oauth/verification-report | 120 żądań na minutę na adres IP i 60 na godzinę na aplikację |
| Weryfikacja firmy | 6 rozpoczęć na godzinę na osobę i 10 dziennie na organizację |
| Testowe webhooki | 30 na 10 minut na osobę |
Twoje obowiązki
Twoja organizacja jest niezależnym administratorem otrzymanych danych. Warunki dla deweloperów Dazr Identity określają, co możesz z nimi robić, jak je chronić i jak zgłaszać naruszenia. Pytania: hello@dazr.eu.
Do przeglądu bezpieczeństwa i prawnego: pakiet bezpieczeństwa i zakupów.