Dazr Identity for utviklere
Standard OpenID Connect 1.0 med autorisasjonskodeflyten og PKCE. Ingen SDK nødvendig: ethvert sertifisert OpenID Connect-bibliotek fungerer, og det gjør også vanlig kode.
Folk kan allerede bruke Google- eller Microsoft-kontoen sin inne i Dazr Identity, så appen din trenger ikke egne Google- og Microsoft-knapper ved siden av: én knapp i stedet for tre.
Discovery og endepunkter
Alt er beskrevet i discovery-dokumentet. Pek biblioteket ditt mot utstederen, så finner det resten.
| Hva | Adresse |
|---|---|
| Utsteder | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorisasjon | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Brukerinformasjon | https://identity.dazr.eu/oauth/userinfo |
| Offentlige nøkler (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Tilbakekalling (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspeksjon (RFC 7662), bare apper med webserver | https://identity.dazr.eu/oauth/introspect |
| Utlogging (RP-initiert utlogging) | https://identity.dazr.eu/oauth/logout |
| Verifiseringsrapporter, bare apper med webserver | https://identity.dazr.eu/oauth/verification-report |
Registrer en app
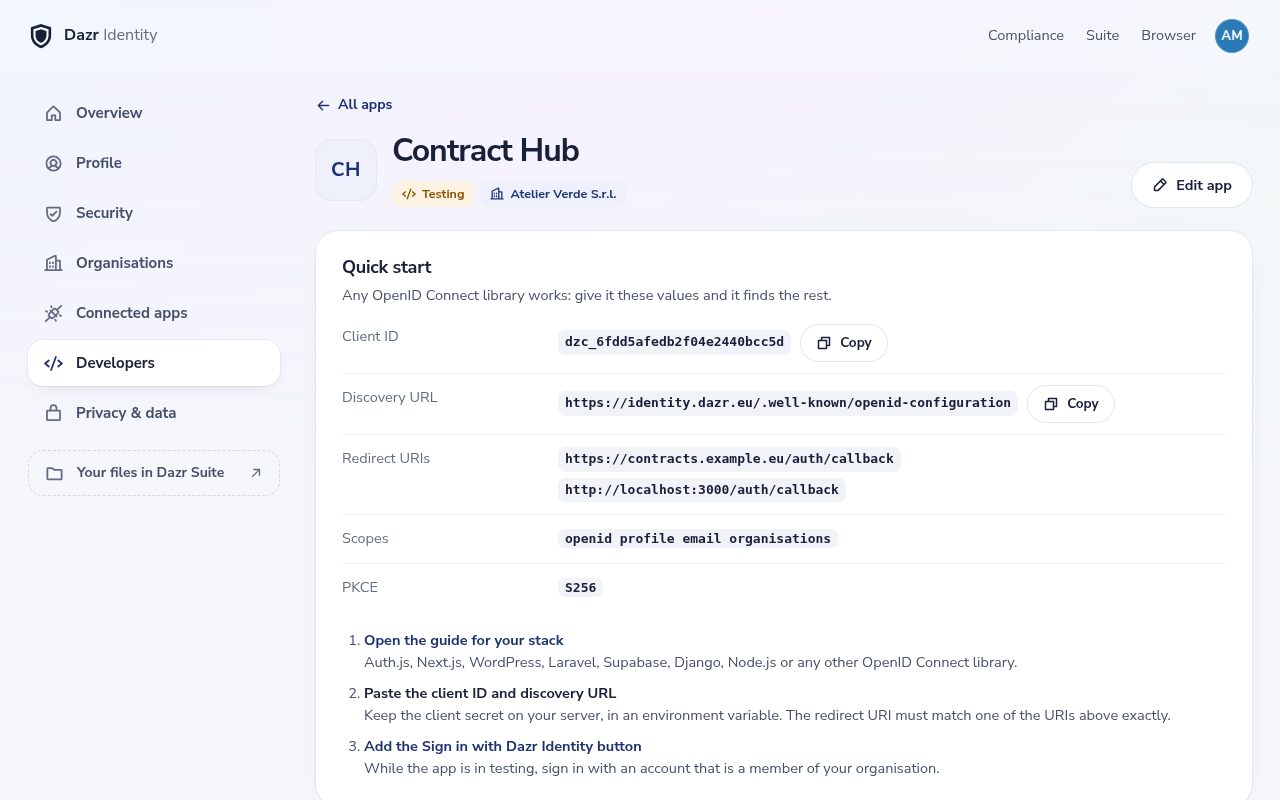
- Apper tilhører en organisasjon. Eiere og administratorer i organisasjonen registrerer dem under Utviklere.
- Apper med webserver (konfidensielle klienter) får en klienthemmelighet, som vises én gang. Autentiser mot tokenendepunktet med HTTP Basic (
client_secret_basic) eller i skjemaets innhold (client_secret_post). - Enkeltsideapper og mobilapper (offentlige klienter) får ingen hemmelighet. De sender
client_idog bruker PKCE. - Omdirigerings-URI-er må stemme nøyaktig. De må være
https://. Mens appen er i testing, fungerer ogsåhttp://localhostoghttp://127.0.0.1på hvilken som helst port. - En adresse til personvernerklæring, en e-post for kundestøtte og et formål på én linje er påkrevd: folk ser dem på samtykkeskjermen.
Veiledninger for integrasjon
Hver stakk nedenfor bruker sin egen standardstøtte for OpenID Connect. Du trenger tre verdier fra konsollen: klient-ID-en, klienthemmeligheten (bare apper med webserver) og omdirigerings-URI-en du registrerte. Resten kommer fra discovery-dokumentet.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Ethvert OpenID Connect-bibliotek
sub er parvis: den samme for alle apper i organisasjonen din, forskjellig for alle andre organisasjoner. Den endres aldri for en person, mens en e-postadresse kan endres. Lagre sub som kontonøkkel og behandle email som kontaktopplysning.
Ethvert OpenID Connect-bibliotek
Hvis stakken din ikke står på listen, fungerer enhver OpenID Connect-klient. Sjekk disse innstillingene:
- Utsteder
https://identity.dazr.eu, discovery-URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Svartype
code(autorisasjonskodeflyt). Ingen implisitt eller hybrid flyt. - PKCE er påkrevd, med
code_challenge_method=S256. - Omfang:
openidpluss bare det du trenger avprofile,email,address,organisationsogoffline_access. Appen din må være registrert for hvert omfang den ber om. - Omdirigerings-URI: nøyaktig slik den er registrert i konsollen, inkludert stien og eventuell spørrestreng.
- Klientautentisering:
client_secret_basicellerclient_secret_postfor apper med webserver,nonefor enkeltsideapper og mobilapper. - Signatur for ID-token: ES256. Noen biblioteker antar RS256: sett algoritmen til ES256.
- Bruk
subsom kontonøkkel. Den er parvis, per organisasjon. - Med
offline_accesslagrer du det nye oppdateringstokenet etter hver oppdatering: de roteres.
Flyten
- Lag en tilfeldig
code_verifier(43 til 128 tegn) og tilhørendecode_challenge= base64url(SHA-256(verifier)). Lag tilfeldigestateognonce. Ta vare på alle tre i brukerens økt. - Omdiriger til autorisasjonsendepunktet med
response_type=code,client_id,redirect_uri,scope(alltid inkludertopenid),state,nonce,code_challengeogcode_challenge_method=S256. - Personen logger inn om nødvendig og ser samtykkeskjermen med de faktiske dataene. Når vedkommende tillater det, kommer personen tilbake til omdirigerings-URI-en din med
code,stateogiss. Sjekk atstatestemmer og atisserhttps://identity.dazr.eu. - På serveren din sender du en POST til tokenendepunktet med
grant_type=authorization_code,code, sammeredirect_uriogcode_verifier. - Verifiser ID-tokenet: ES256-signatur med en nøkkel fra JWKS (match
kid),iss,aud= klient-ID-en din,expog dinnonce. Bruksubsom kontonøkkel.
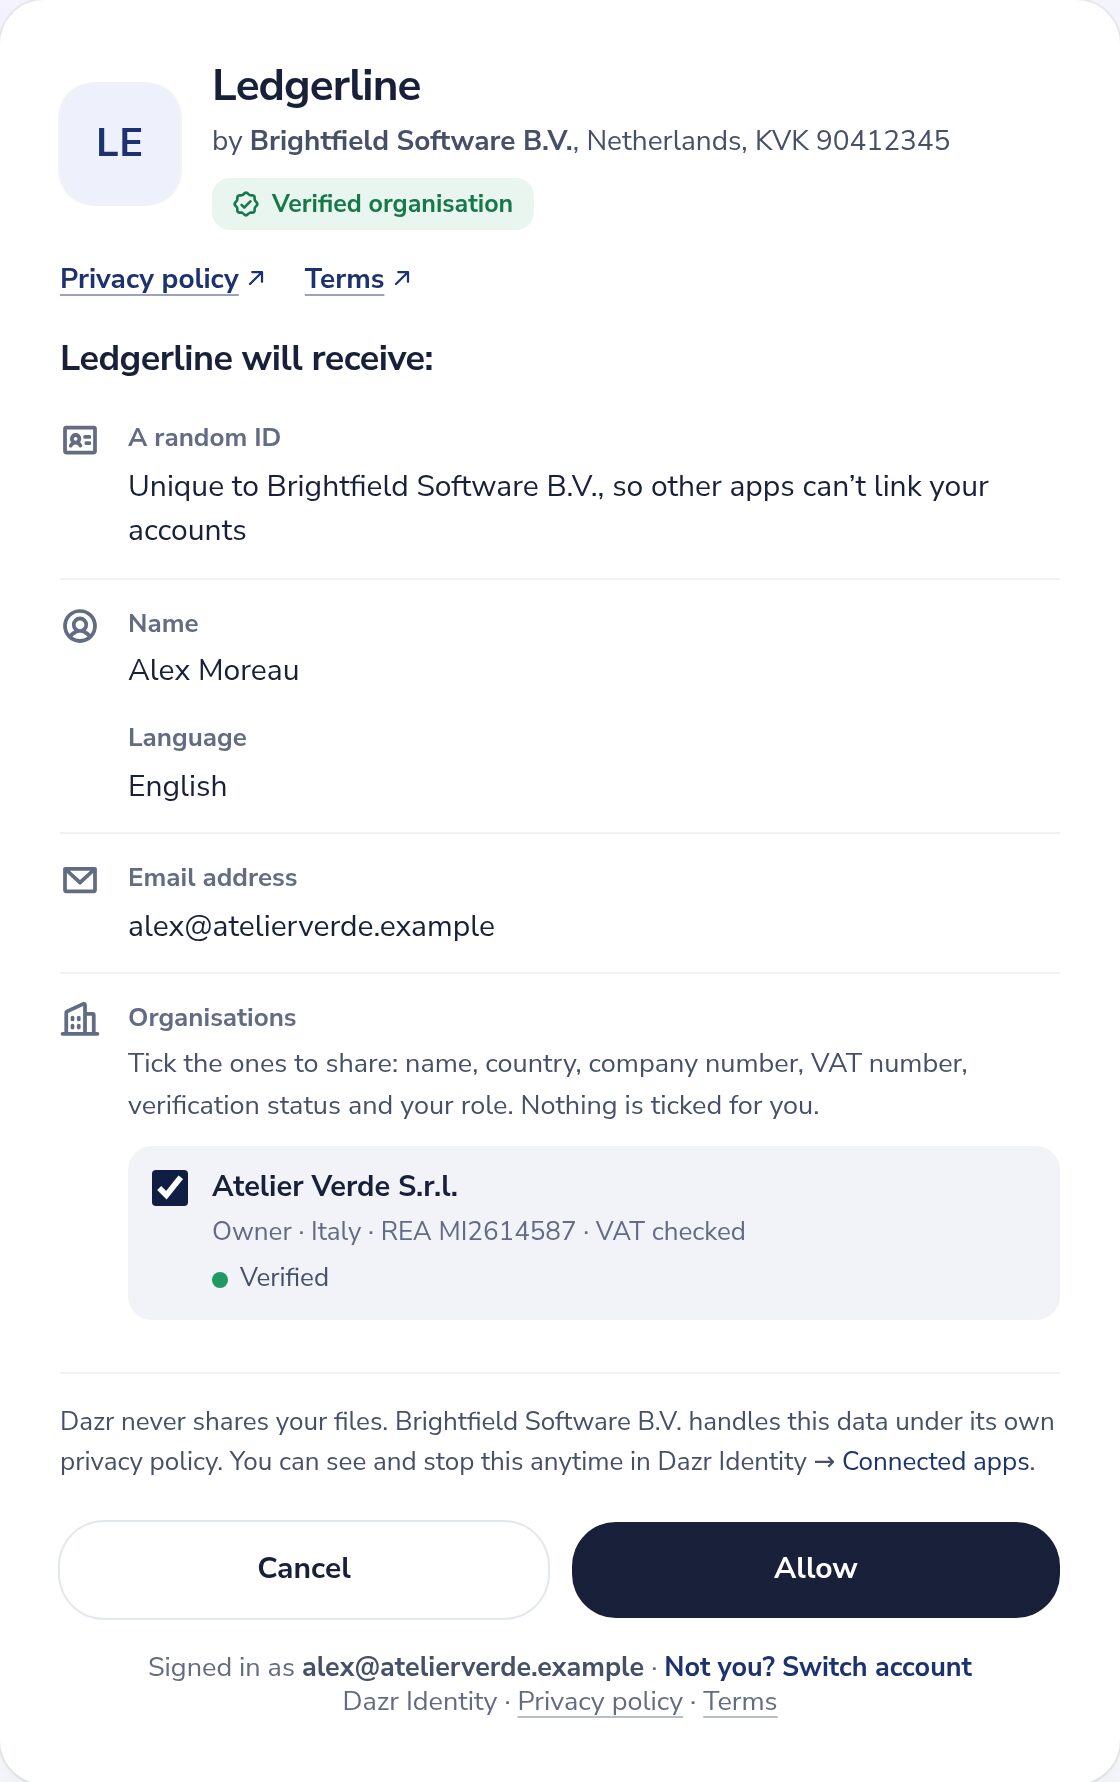
Parameteren prompt godtar none (svar med en gang med login_required eller consent_required hvis personen måtte ha gjort noe), login (be personen logge inn igjen) og consent (vis samtykkeskjermen selv når den er godkjent før). max_age støttes. Husket samtykke: hvis personen har godkjent de samme omfangene før, går vedkommende rett tilbake til appen din. Ber du om mer senere, viser samtykkeskjermen bare det som er nytt.
Omfang og claims
Be bare om det du trenger. Ingenting utenfor denne tabellen finnes: ingen kontakter, ingen passord. Filer leses bare via Dazr Files-API, med et eget scope files.read.
| Scope | Claims |
|---|---|
openid (påkrevd) | sub: en tilfeldig ID for personen, den samme for alle apper i organisasjonen din og forskjellig for alle andre organisasjoner |
profile | name (hvis angitt) og locale |
email | email og email_verified (alltid true) |
address | address (formatted, street_address, locality, region, postal_code, country), bare hvis personen har lagret en |
organisations | organisations: organisasjonene personen krysser av for på samtykkeskjermen, hver med id, name, display_name, website, country, register_number, vat, vat_verified (true bare når EUs VIES-tjeneste har bekreftet mva-nummeret), verified, verification (se Verifiserte organisasjoner) og role (owner, admin eller member) |
offline_access | ingen claims; du mottar også et oppdateringstoken |
Claims vises i ID-tokenet for omfangene personen godkjente. Endepunktet for brukerinformasjon returnerer det samme settet, med gjeldende verdier.
Verifiserte organisasjoner
Dazr verifiserer bare en organisasjon når offisielle kilder beviser to ting: hvem personen er, og at personen representerer denne organisasjonen, med navn, organisasjonsnummer og mva-nummer. Typisk signerer daglig leder en kort erklæring med en kvalifisert elektronisk signatur (QES) og legger ved utskriften fra foretaksregisteret som oppgir vedkommende; med en utskrift forseglet av registeret, som en italiensk visura camerale eller en nederlandsk KVK-utskrift, skjer det umiddelbart, ellers går Dazr gjennom den. En kvalifisert signatur alene gjør aldri en organisasjon verifisert. Hver organisasjon i claimet organisations har sin gjeldende verifisering:
| verification.status | Betydning |
|---|---|
unverified | Ikke verifisert, eller en verifisering har mislyktes, utløpt eller blitt tilbakekalt (for eksempel etter at det juridiske navnet eller organisasjonsnummeret er endret). |
pending | Verifiseringen pågår: representanten er bedt om å signere, utdraget fra foretaksregisteret mangler fortsatt, eller Dazr gjennomgår dokumenter. method sier hvilken vei som ble startet, for eksempel qes (representanten signerer erklæringen), qseal, pec, letter, video eller documents. |
verified | Verifisert. method er qes_org (kvalifisert signatur, sertifikatet oppgir organisasjonen), extract_sealed (kvalifisert signatur eller gjennomgått ID pluss en utskrift forseglet av foretaksregisteret), qes_reviewed (kvalifisert signatur, utskrift kontrollert av Dazr), qseal (organisasjonens kvalifiserte elektroniske segl), documents, pec (en kode sendt til organisasjonens sertifiserte e-postadresse, PEC, Italia), letter (en kode sendt i posten til forretningsadressen), video (en videosamtale med Dazr) eller extract. authority oppgir hva som beviste at personen representerer organisasjonen (se nedenfor), og verified_at er et Unix-tidspunkt. |
Bare når status er verified, oppgir verification.authority (og authority i webhooks) hvordan koblingen mellom personen og organisasjonen ble bevist. Hver verifisering er dokumentert bevis, kontrollert én gang på datoen som vises. Den er ingen garanti for organisasjonens betalingsevne eller oppførsel, og den viser ikke hvem som eier organisasjonen.
| verification.authority | Hva den beviser |
|---|---|
certificate | Dokumentert bevis for at forespørselen ble signert med en kvalifisert elektronisk signatur eller forseglet med et kvalifisert elektronisk segl der sertifikatet oppgir organisasjonen og organisasjonsnummeret. Dazr kontrollerte sertifikatet mot EUs tillitslister og for tilbakekalling. |
register_extract | Dokumentert bevis for at et styremedlem, daglig leder eller annen person med signaturrett bekreftet forespørselen med en kvalifisert elektronisk signatur eller et ID-dokument kontrollert av Dazr, og at en utskrift forseglet av foretaksregisteret, høyst 3 måneder gammel, oppgir vedkommende. |
reviewed | Dokumentert bevis for at et styremedlem, daglig leder eller annen person med signaturrett bekreftet forespørselen med en kvalifisert elektronisk signatur eller et ID-dokument, og at en medarbeider i Dazr kontrollerte en registerutskrift, høyst 3 måneder gammel, som oppgir vedkommende. |
pec | Dokumentert bevis for at noen med tilgang til organisasjonens sertifiserte e-postadresse (PEC, Italia), slik den står i foretaksregisteret, bekreftet forespørselen med en engangskode. |
letter | Dokumentert bevis for at noen med tilgang til posten på forretningsadressen bekreftet forespørselen med en engangskode som Dazr sendte dit i brev. |
video | Dokumentert bevis for at en medarbeider i Dazr i en videosamtale så ID-dokumentet til personen som bekreftet forespørselen, og en offisiell utskrift som oppgir personen som styremedlem, daglig leder eller person med signaturrett. |
De samme definisjonene står i bruksvilkårene, punkt 7 i Utviklervilkårene og hver verifiseringsrapport.
Den boolske verdien verified beholdes for kompatibilitet og tilsvarer verification.status === 'verified'. Hver organisasjon har også en id, den samme som webhooks bruker.
Når statusen er pending eller verified, er verification.report_url adressen til verifiseringsrapporten.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role og medlemskap leses på nytt ved hver tokenoppdatering og forespørsel om brukerinformasjon: etter en rolleendring har neste svar den nye rollen, og en organisasjon personen har gått ut av eller blitt fjernet fra, er ikke lenger med. Når en administrator i organisasjonen kobler fra appen din, utelates organisasjonen fra tokener som er utstedt tidligere, til et medlem deler den med appen din igjen ved en ny innlogging. display_name og website er null når organisasjonen ikke har angitt dem; name er alltid det juridiske navnet.
Land og tider
Organisasjoner i de 27 EU-landene, Norge, Island, Liechtenstein, Sveits og Storbritannia kan verifisere seg. Den raskeste veien avhenger av landet:
| Land | Verifisering av organisasjoner | Virksomhetsverifisering |
|---|---|---|
| Italia | Umiddelbart med en kvalifisert signatur og en visura forseglet av foretaksregisteret, eller på noen minutter med en kode til virksomhetens sertifiserte e-postadresse (PEC) | En visura, høyst 3 måneder gammel, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag |
| Nederland | Umiddelbart med en kvalifisert signatur og en digitalt bekreftet KVK-utskrift | Fra KVK-registeret, sjekket av en person hos Dazr, vanligvis innen én arbeidsdag |
| Østerrike, Belgia | Umiddelbart med en kvalifisert signatur og en utskrift forseglet av foretaksregisteret | En offisiell utskrift, høyst 3 måneder gammel, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag |
| Norge, Danmark, Finland, Frankrike, Polen, Tsjekkia | Umiddelbart med en kvalifisert signatur der sertifikatet oppgir organisasjonen; ellers en utskrift og et ID-dokument, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag | Fra foretaksregisteret på nett, sjekket av en person hos Dazr, vanligvis innen én arbeidsdag |
| Storbritannia | En utskrift og et ID-dokument, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag | Fra Companies House, sjekket av en person hos Dazr, vanligvis innen én arbeidsdag |
| Alle andre støttede land | Umiddelbart med en kvalifisert signatur der sertifikatet oppgir organisasjonen; ellers en utskrift og et ID-dokument, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag | En offisiell utskrift, høyst 3 måneder gammel, kontrollert av en medarbeider i Dazr, som regel innen én arbeidsdag |
| Overalt | En kode i posten (100 € eks. mva., 3 til 10 arbeidsdager) eller en videosamtale (200 € eks. mva.) | En videosamtale (200 € eks. mva.) når representanten ikke har kamera på telefonen |
Tidene er typiske, ikke garanterte. Automatisk betyr at dokumenterte regler tar avgjørelsen når alle kontroller er klare; når en ikke er det, ser en medarbeider i Dazr på den, som regel innen én arbeidsdag. Hjelpesiden for dem som blir bedt om å verifisere, viser hvilken registerutskrift man trenger i hvert land.
Krev en verifisert organisasjon
I konsollen setter du Krev en verifisert organisasjon til Verifisering startet eller Verifisert, eller ber om det per forespørsel med acr_values=urn:dazr:org:verification-started eller acr_values=urn:dazr:org:verified (den strengeste av de to gjelder). Appen din må også be om omfanget organisations.
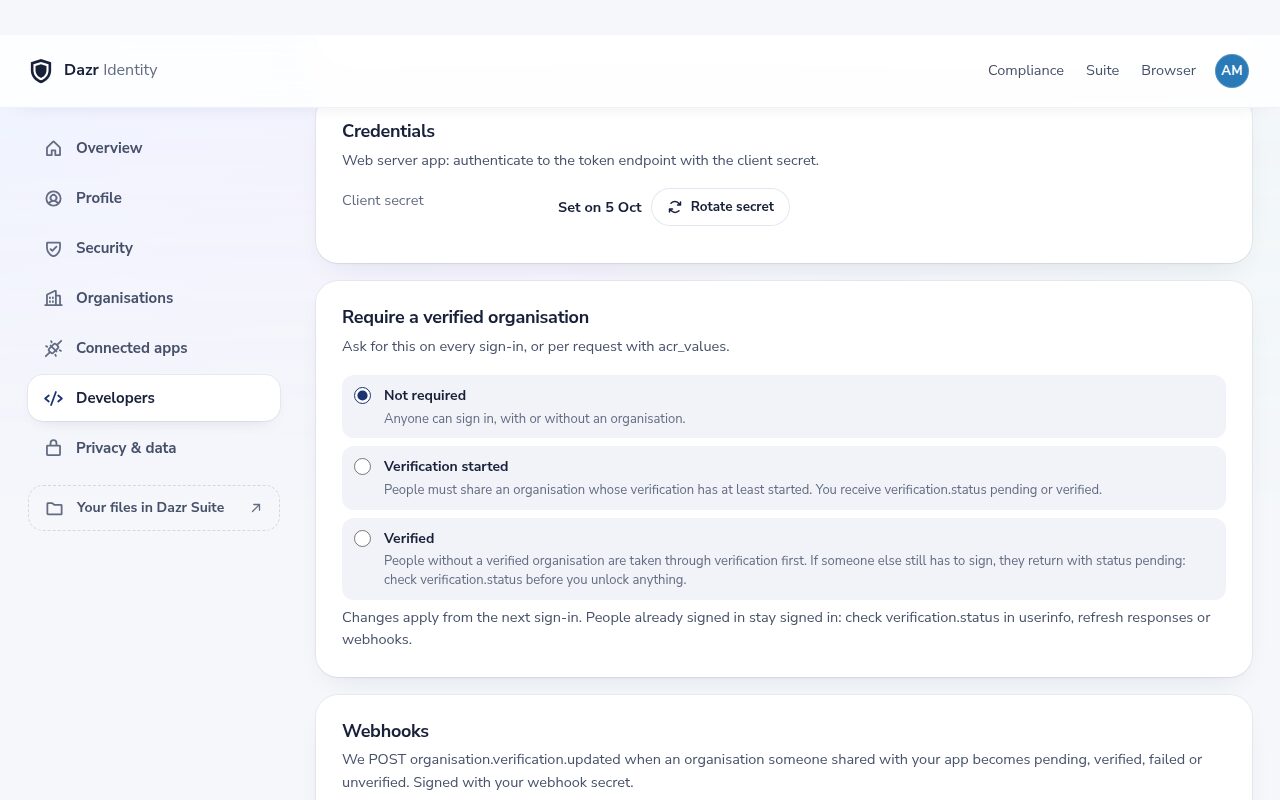
Den som ikke har en organisasjon som kvalifiserer, tas gjennom det i samme innlogging: navnet sitt, organisasjonen (med mva-nummeret sjekket i VIES), deretter verifiseringen. Vedkommende kan signere med en gang, få erklæringen sendt til seg selv på e-post, eller navngi en annen som signerer. Deretter krysser vedkommende av for organisasjonen på samtykkeskjermen (bare organisasjoner som kvalifiserer, kan krysses av) og kommer tilbake til omdirigerings-URI-en din.
Hvis en annen fortsatt må signere, kommer personen tilbake med statusen pending, også når du ba om Verifisert: du mottar en kode, claimen sier pending, og acr i ID-tokenet er urn:dazr:org:verification-started i stedet for urn:dazr:org:verified. Styr alltid tilgangen etter verification.status, aldri etter at innloggingen lyktes. Med prompt=none får du interaction_required når kravet ikke er oppfylt.
Endringer i innstillingen gjelder fra neste innlogging. Folk som allerede er innlogget, logges ikke ut: svar på oppdateringer, endepunktet for brukerinformasjon og webhooks har alltid gjeldende status, så bruk dem til å reagere for eksisterende økter.
Webhooks
Legg til en webhook-URL (https) i konsollen. Du ser signeringshemmeligheten én gang; du kan rotere den. Dazr sender organisation.verification.updated når en organisasjon som en av brukerne dine har delt med appen din, blir pending, verified, failed eller unverified. Apper som aldri har mottatt en organisasjon gjennom samtykke, hører aldri om det.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status er pending, verified, failed eller unverified. subjects er sub-verdiene, i appen din, for personene som delte denne organisasjonen med den. Sjekk signaturen før du stoler på innholdet:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Svar med en hvilken som helst 2xx innen 8 sekunder. Ellers prøver Dazr igjen etter omtrent 5 minutter, 30 minutter, 2, 6, 12 og 24 timer, og markerer deretter leveransen som mislykket. Hvert forsøk har samme Dazr-Delivery-ID, så se bort fra duplikater. Konsollen lister opp nylige leveranser, kan sende én på nytt og kan sende en testhendelse (webhook.test). Å spørre endepunktet for brukerinformasjon fungerer også.
Organisasjoner og roller i appen din
I en portal for bedriftskunder kobler du hver Dazr-organisasjon til en kundekonto (en tenant) i appen din og personens rolle i organisasjonen til en rolle i appen din.
- Be om scopet
organisations. Hver organisasjon personen krysser av, kommer med sinid,role(owner,adminellermember) ogverification. - Bruk
organisations[].idsom nøkkel for tenanten, aldri navnet eller mva-nummeret: de kan endre seg. - Koble rollen, for eksempel
ownerogadmintil administratorrollen din ogmembertil brukerrollen din. Les den på nytt ved hver innlogging og tokenfornyelse: roller endrer seg, og folk slutter. - Lås bare opp bedriftsfunksjoner når
verification.statuserverified, ellerkyb.statuserapprovedder du trenger virksomhetsverifisering.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Med Keycloak
Når Keycloak brokerer Dazr Identity (se Keycloak-veiledningen), legger du til mappers under identitetsleverandørens fane Mappers med sync mode Force. Keycloak leser disse stiene fra user info-svaret, og en sti kan peke på én plass i en liste: organisations[0] er den første organisasjonen personen krysset av. For en portal med én kundekonto per person er det nok; jobber folk for flere organisasjoner, la dem velge én, eller les hele listen i appen din.
| Mappertype | Claim | Resultat |
|---|---|---|
| Attribute Importer | organisations[0].id | Brukerattributt dazr_org_id: tenant-nøkkelen |
| Attribute Importer | organisations[0].name | Brukerattributt dazr_org_name |
| Claim to Role | organisations[0].role, claim-verdi owner | Realm- eller klientrolle tenant_admin |
| Claim to Role | organisations[0].role, claim-verdi admin | Realm- eller klientrolle tenant_admin |
| Claim to Role | organisations[0].role, claim-verdi member | Realm- eller klientrolle tenant_user |
| Claim to Role | organisations[0].verification.status, claim-verdi verified | Rolle verified_business |
Legg deretter til en mapper av typen User Attribute for dazr_org_id i appens client scope i Keycloak, så appen din mottar tenant-nøkkelen i Keycloaks egne tokener ved siden av rollene.
Virksomhetsverifisering (KYB)
Virksomhetsverifisering, ofte kalt KYB (know your business), er det høyere sikkerhetsnivået over verifisering av organisasjoner. Den legger til foretaksregisteret, en ID-kontroll med live-selfie av personen som handler for virksomheten (representanten), og kontroll av virksomheten og representanten mot sanksjonslister og lister over politisk eksponerte personer (PEP). Reelle rettighetshavere er ikke med.
Den koster 25 € eks. mva. per organisasjon, én gang. Organisasjonen betaler, eller appen din betaler for kundene sine med forhåndsbetalt kreditt. Stopper den før et ID-dokument er kontrollert, refunderes hele beløpet.
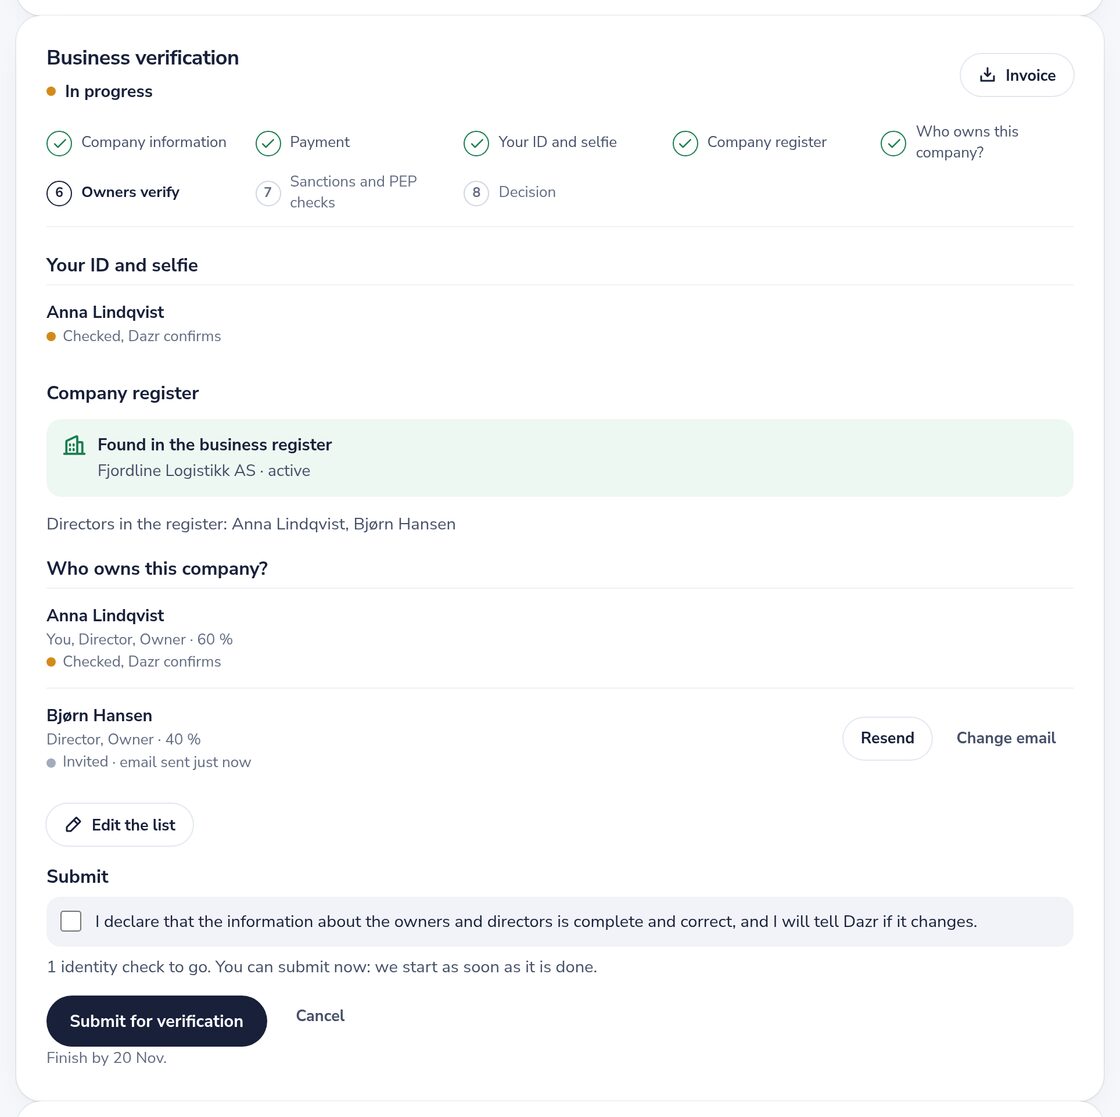
- Selskapsopplysninger. Selskapsformen samt organisasjonsnummer og forretningsadresse fra organisasjonens juridiske opplysninger, bekreftet av den som starter den.
- Betaling. 25 € eks. mva. via Mollie, med faktura på organisasjonens side. Når appen din betaler med forhåndsbetalt kreditt, hopper organisasjonen over dette steget.
- ID og selfie. Den som starter verifiseringen, er daglig leder, styremedlem eller har signaturrett, eller utpeker en slik person, som får en lenke på e-post med en engangskode (gyldig i 14 dager, påminnelser etter 2 og 7 dager), bekrefter rollen sin og kan legge til en fullmakt. Representanten tar ett bilde av et pass (siden med bildet), ID-kort eller oppholdstillatelse (forsiden) og én selfie rett forfra, live med kameraet på siden; ingenting kan lastes opp. En KI-modell leser dokumentet; Dazr sjekker datoene og navnet, og i et pass den maskinlesbare sonen (kontrollsifre etter ICAO 9303). En saksbehandler hos Dazr sammenligner selfien med bildet i dokumentet. På en datamaskin viser steget en QR-kode som flytter bildetakingen til en mobil, og datamaskinen går videre av seg selv. Uten kamera på mobilen kan representanten i stedet booke en videosamtale med Dazr (200 € eks. mva., full refusjon hvis Dazr avlyser eller ikke tilbyr noe tidspunkt).
- Kontroll i foretaksregisteret. Navn, status og styremedlemmer fra det offisielle registeret der det finnes på nett (Norge, Danmark, Finland, Frankrike, Nederland, Polen, Tsjekkia og Storbritannia), ellers fra en offisiell utskrift, høyst 3 måneder gammel, som Dazr leser automatisk.
- Sanksjons- og PEP-kontroller. Selskapet og representanten mot EUs, FNs og OFACs sanksjonslister og for politisk eksponerte personer. Hvis PEP-databasen ikke er tilgjengelig, gir et søk på bare navnet i Wikidata en indikasjon. PEP-resultatet står i claimet og rapporten og stopper aldri godkjenningen.
- Avgjørelse. En saksbehandler hos Dazr sammenligner selfien med bildet i dokumentet og avgjør saken med resultatene av de dokumenterte risikoreglene: de viser når ID-kontrollen feiler, et navn står på en sanksjonsliste, registeret ikke oppgir representanten, eller selskapet ikke er bekreftet. Saksbehandleren kan godkjenne, avvise med en begrunnelse, be organisasjonen om mer informasjon eller kjøre en kontroll på nytt, vanligvis innen én arbeidsdag. Saker med høy risiko krever to saksbehandlere. Ingen sak avvises automatisk.
Godkjente organisasjoner kontrolleres på nytt mot sanksjonslistene hver dag og for PEP-status hver 30. dag. Et nytt treff på en sanksjonsliste sender verifiseringen tilbake til gjennomgang; et nytt PEP-treff flagges, og verifiseringen forblir godkjent. I begge tilfeller får appen din beskjed.
En godkjent virksomhetsverifisering er dokumentert bevis for at et styremedlem, daglig leder eller annen person med signaturrett, med ID-dokument og live-selfie kontrollert, bekreftet forespørselen, at foretaksregisteret eller en offisiell utskrift, høyst 3 måneder gammel, viser virksomheten, og at virksomheten og personen ble kontrollert mot sanksjonslister og lister over politisk eksponerte personer. Reelle rettighetshavere kontrolleres ikke.
Kravet kyb
Hver organisasjon i kravet organisations inneholder kyb, og verification.assurance_level oppsummerer begge nivåene: none, basic (organisasjonen verifisert) eller kyb (virksomhetsverifisering godkjent).
| kyb.status | Betydning |
|---|---|
none | Ingen virksomhetsverifisering, eller den siste ble avbrutt eller utløp. |
in_progress | Startet: organisasjonen går gjennom stegene. |
in_review | Sendt inn og under gjennomgang hos Dazr, eller tilbake til gjennomgang etter et nytt treff i screeningen. |
approved | Godkjent. Først da inneholder kravet verified_claims. |
rejected | Ikke godkjent. Organisasjonen kan starte en ny. |
Etter godkjenning følger verified_claims formatet OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners er alltid not_verified: virksomhetsverifisering gjelder selskapet og den som handler for det, ikke hvem som eier det. started_by_representative sier om den som startet den, også er representanten som fikk ID-en sjekket, eller inviterte representanten på e-post. Claimet inneholder aldri navn, fødselsdatoer eller dokumentopplysninger. De står i revisjonsrapporten, som appen din kan hente for organisasjoner som er delt med den.
Krev virksomhetsverifisering
Sett Krev en verifisert organisasjon til Virksomhetsverifisering (KYB) i konsollen, eller be om det per forespørsel med acr_values=urn:dazr:org:kyb. Den som ikke har det ennå, går gjennom alle stegene i den samme innloggingen, én skjerm om gangen, og går videre til appen din så snart Dazr har godkjent det; til da får personen en e-post ved godkjenning og logger inn igjen. ID-tokenets acr er først urn:dazr:org:kyb når en organisasjon er godkjent, så sjekk alltid kyb.status === 'approved' før du låser opp noe som krever det.
Webhooks for virksomhetsverifisering
Den samme hendelsen organisation.verification.updated sendes når statusen for virksomhetsverifiseringen endrer seg, også etter en ny screening. Dataene legger til:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Virksomhetsverifisering på egen hånd
En organisasjon kan også starte virksomhetsverifisering selv, på https://identity.dazr.eu/verify/business?org=…, lenket fra sin side i Dazr Identity, uten at noen app ber om det. Resultatet er det samme: én verifisering per organisasjon, som hver app organisasjonen deles med kan stole på. Bilder av ID-dokumenter og selfier slettes 30 dager etter avgjørelsen; resultatene og rapporten lagres i 5 år etter at verifiseringen er avsluttet, slik hvitvaskingsreglene krever.
Slik tas avgjørelsen
En saksbehandler hos Dazr avgjør hver virksomhetsverifisering, vanligvis innen én arbeidsdag, og sammenligner selfien med bildet i dokumentet. Saksbehandleren ser nærmere på saken når ett av disse punktene gjelder:
- Identitetssjekken mislyktes eller er usikker. Ansiktet stemmer ikke med bildet i dokumentet, selfien viser ikke ett tydelig ansikt rett forfra, dokumentet kan ikke leses sikkert nok, viser tegn på manipulasjon eller en skjerm, er utløpt eller tilhører noen under 18, eller navnet på ID-en avviker fra representantens.
- Et sanksjonstreff. Et navn stemmer med sanksjonslistene til EU, FN eller OFAC på eller over terskelen, eller sanksjonssjekken kunne ikke kjøres.
- Ingen fullmakt. Registeret eller den offisielle utskriften oppgir styremedlemmer eller daglig leder, og personen på ID-en er ingen av dem.
- Selskapet er ikke bekreftet. Registeret har ikke noe selskap med dette nummeret, det er ikke aktivt, navnet avviker, eller det finnes ingen utskrift som stemmer.
Alt annet registreres og blokkerer aldri godkjenningen. En mulig politisk eksponert person (PEP) markeres som screening.pep possible_match i claimet og rapporten; er PEP-databasen ikke tilgjengelig, står det indication_only eller not_screened. Når registeret ikke oppgir noen ledere, er authority declared_by_representative. Du avgjør selv om du trenger forsterkede kundetiltak.
Land uten nettbasert register
I land uten levende register, som Italia, Tyskland, Spania eller Belgia, laster organisasjonen opp en offisiell utskrift (en visura camerale, et Handelsregisterauszug, en nota simple). Dazr leser den automatisk og sjekker selskapsnavn, registreringsnummer, dato (høyst 3 måneder gammel) og lederne som er oppført. Stemmer det, godkjennes det som med et levende register; stemmer det ikke eller kan det ikke leses, går det til en saksbehandler. En forseglet utskrift sjekkes også for registerets segl.
PEP, fullmakt og markeringer i claimet
Felt i verified_claims.claims | Betydning |
|---|---|
screening.pep | no_match_found, possible_match (markert, blokkerer ikke), indication_only (bare et navnesøk i Wikidata) eller not_screened. |
authority | Hva som viste at representanten kan handle: register, extract, dazr_verification eller declared_by_representative. |
flags | Til stede når det er noe å se på: pep_possible_match, high_risk_country. |
Verifiseringsrapporter for revisjoner
For hver organisasjon som er delt med appen din, kan du hente en rapport om hvordan og når Dazr verifiserte den, til revisjonsmappen din. Den finnes mens organisasjonen er verifisert, og mens verifiseringen pågår, og viser da hva som er gjort så langt.
- Organisasjonen: navn, land, registreringsnummer, mva-nummer og forretningsadresse.
- Verifiseringen: status, metode, fullmakt, og når den ble bedt om, signert og verifisert.
- Bevisene: for en kvalifisert signatur eller et segl, signatarens navn slik det står på sertifikatet, sertifikatets utsteder, serienummer, gyldighet og SHA-256-fingeravtrykk, den kvalifiserte statusen (QC-erklæringer, tillitstjenesteyter og tjeneste fra EUs tillitsliste, med listens sekvensnummer og utstedelsesdato), signeringstidspunktet og sjekken av tilbakekalling. For et registerforseglet utdrag, hvem som forseglet det, når, og hva som stemte: navn, registreringsnummer, mva-nummer, daglig leder. VIES-resultatet. For en PEC-kode, et brev eller en videosamtale, datoene og sjekkene en saksbehandler i Dazr krysset av, vist som «Saksbehandler i Dazr» med en intern ID.
- Til mappene dine: SHA-256-fingeravtrykket av hver bevisfil, en dokument-ID, når rapporten ble laget, og en kort forklaring av hver metode og av hva fullmakt betyr.
En rapport inneholder aldri bilder eller numre fra ID-dokumenter, engangskoder, PEC-adressen, e-postadresser eller andre adresser enn forretningsadressen.
Eksempelrapporter
To eksempelrapporter med en oppdiktet organisasjon og oppdiktede personer, så compliance-teamet ditt kan se hva du mottar. De er signert med en eksempelnøkkel, ikke med Dazrs nøkler: verifiser dem med den offentlige eksempelnøkkelen nedenfor, aldri mot produksjonens JWKS.
- Verifisering av organisasjon (kvalifisert signatur): PDF, signert JSON (JWS)
- Virksomhetsverifisering: PDF, signert JSON (JWS)
- Den offentlige eksempelnøkkelen (JWKS)
Hent en rapport
Autentiser med klient-ID-en og klienthemmeligheten din, som ved tokenendepunktet: HTTP Basic (client_secret_basic), eller innholdet i en POST (client_secret_post). Legg aldri hemmeligheten i URL-en. Bruk organisasjonens id fra claims eller webhooks, eller rett og slett verification.report_url som de har med.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Betydning |
|---|---|
org | Organisasjonens id. |
format | pdf (standard) eller jws, de samme faktaene som signert JSON. |
lang | Språket i PDF-en: en (standard), nl, it, de, fr, es eller pl. |
doc | I stedet for rapporten: declaration, daglig leders signerte erklæring (bare kvalifisert signatur eller segl), eller extract, utdraget fra foretaksregisteret. |
Bare organisasjoner som minst én av brukerne dine har delt med appen din gjennom samtykke, kan hentes. Alle andre organisasjoner svarer 404, det samme som en som ikke finnes eller ikke har noen verifisering; en feil klienthemmelighet svarer 401. Apper uten klienthemmelighet kan ikke hente rapporter. Nedlastinger har begrenset antall forespørsler, og hver av dem vises i organisasjonens aktivitet for administratorene, med navnet på appen din. I konsollen viser siden for appen din de tilkoblede organisasjonene med de samme nedlastingene.
Verifiser den signerte JSON-en
Med format=jws mottar du en kompakt JWS (ES256, header typ dazr-verification-report+jwt), signert med de samme nøklene som ID-tokener. Claims er iss, iat, jti (dokument-ID-en), sub (organisasjonens id), aud (klient-ID-en din) og report, faktaene. PDF-en har den samme JWS-en på siste side og i metadataene (DazrVerificationReport), så en PDF kan også kontrolleres uten nett.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
La en revisor kontrollere signaturen
For en kvalifisert signatur eller et segl returnerer doc=declaration den signerte erklæringen nøyaktig slik den ble lastet opp: en signert PDF (PAdES) eller en .p7m-fil (CAdES). En revisor kan validere den uavhengig med Europakommisjonens DSS-demovalidator: last opp filen, behold standard valideringspolicy og kjør den. Resultatet viser om signaturen er kvalifisert (QESig, eller QESeal for et segl), hvem som signerte, og tillitstjenesteyteren fra EUs tillitsliste. doc=extract returnerer utdraget fra foretaksregisteret; et registerforseglet utdrag kan valideres på samme måte.
Rapporten er bevis til revisjonsmappen din. Regulerte foretak er fortsatt ansvarlige for sine egne kundetiltak.
Dazr tar vare på den signerte erklæringen, utdraget og rapportdataene mens organisasjonen er verifisert og i 5 år etter at verifiseringen avsluttes eller organisasjonen slettes. Ta vare på dine egne kopier så lenge reglene dine krever.
Nøkler for gamle rapporter
Rapporter signeres med de samme nøklene som ID-tokens, og nøklene byttes. Hver nøkkel som noen gang har signert en rapport, forblir publisert på https://identity.dazr.eu/oauth/jwks/archive, med dazr_status current, previous eller retired, i minst 5 år etter siste bruk. Verifiser en gammel rapport mot arkivet når kid-en ikke lenger er i JWKS.
Identitetsverifisering (KYC)
Slå på Tillat identitetsverifisering når en innlogging ber om det i konsollen, og be deretter om en verifisert person med acr_values=urn:dazr:person:kyc. Eller kryss av for Krev identitetsverifisering ved hver innlogging. Uten en av innstillingene ignoreres acr-verdien, og ingenting belastes. Du trenger ikke noe ekstra scope. Under innloggingen tar personen et livebilde av ID-en sin og én selfie med telefonen; en datamaskin viser en QR-kode. Dazr leser dokumentet, sammenligner ansiktene og sjekker navnet mot sanksjonslistene til EU, FN og OFAC. En person hos Dazr vurderer hver sjekk, vanligvis innen én arbeidsdag.
Hver verifisering koster 1,50 € eks. mva., fra saldoen til organisasjonen din. Personen betaler aldri. En verifisering gjelder i 12 måneder. Når en annen app ber om den, samtykker personen på en samtykkeskjerm i stedet for å ta nye bilder, og den appen betaler 1,50 €, én gang per verifisering. Ber appen din igjen med prompt=consent, eller logger noen inn med en verifisering appen din allerede har fått, er det gratis.
ID-tokenet og user info inneholder claimet kyc, og acr er urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status er no_match, eller cleared_by_review når et navn på en liste lignet, og en saksbehandler fant at det ikke er denne personen. Bilder og numre fra dokumenter deles aldri. Etter 12 måneder sier claimet "verified": false: be om det igjen.
interaction_required: medprompt=none, når personen fortsatt må verifisere seg eller samtykke.temporarily_unavailable: saldoen din kan ikke betale. Personen får vite at appen din ikke kan verifisere dem akkurat nå, og administratorene dine får en e-post.access_denied: personen avbrøt, eller en saksbehandler må fortsatt avgjøre.
Verifiseringer er ekte og belastes også mens appen din er i test.
Saldo
Organisasjonen din kan betale for kundenes bedriftsverifisering. Åpne appen i konsollen og huk av for Vi betaler for kundenes bedriftsverifisering. Prisen trekkes fra organisasjonens saldo: én saldo for alle organisasjonens apper og for betalte Dazr-API-er. En verifisering koster 25 € eks. mva. Er saldoen for lav, betaler kunden som vanlig, og administratorene dine får en e-post.
Appen din betaler bare for en innlogging som ber om virksomhetsverifisering, og én gang per kundeorganisasjon. Hva en app betaler per dag for identitets- og virksomhetsverifisering har en grense: 250 € eks. mva., med mindre du endrer den i konsollen under Daglig grense for verifiseringer. Når den er nådd, avvises nye identitetsverifiseringer til neste dag, kundene dine betaler selv for virksomhetsverifiseringen, og administratorene dine får en e-post.
- Identitetsverifisering. 1,50 € per verifisering, og hver gang en verifisering deles med en annen app. Bonuskreditt kan betale for den.
- Innskudd. Fra 100 €, via Mollie, bare for bedrifter: organisasjonen må være verifisert eller ha et mva-nummer bekreftet av VIES. Du får en faktura med mva.
- Bonuskreditt. +10 % fra 1 000 €, +20 % fra 5 000 € og +40 % fra 10 000 €. Saldoen viser betalt kreditt og bonuskreditt; betalt kreditt brukes først.
- Refunderes ikke. Innskudd på saldoen refunderes ikke og utbetales aldri: de kan bare brukes til betalt bruk av Dazr-API-er, som bedriftsverifisering. Bonuskreditt har ingen kontantverdi.
- Tilbakeføringer. En verifisering som avbrytes før noen ID-sjekk, gir prisen tilbake til saldoen. En chargeback tar innskuddet og bonusen tilbake; en saldo under null setter betalt bruk på pause til neste innskudd.
- Transaksjonsliste. Hvert innskudd, hver bonus, hver bruk og hver tilbakeføring, med løpende saldo, i konsollen og som CSV.
Testmodus
Så lenge appen din ikke er live, gir en bedriftsverifisering som startes fra en innlogging i den, et testresultat. Ingen betaling, intet bilde av ID og ingen saksbehandler, og organisasjonens ekte verifisering endres ikke. De fire siste sifrene i organisasjonens registrerings- eller mva-nummer velger resultatet:
| Fire siste sifre | Resultat | kyb.status |
|---|---|---|
0001 eller et hvilket som helst annet nummer | Godkjent | approved |
0002 | Ikke godkjent | rejected |
0003 | Sendt til en saksbehandler | in_review |
0004 | Sanksjonstreff | in_review |
0005 | Utløpt | none |
Testresultater har test: true i claimet, webhooken og rapporten, og bare appen din ser dem så lenge den ikke er live. Registreringsnumre er unike på Dazr, så bruk ditt eget, for eksempel et nederlandsk KVK-nummer som 1234 0002. I konsollen kan du også sende en test-webhook for hvert resultat.
Tokener og levetider
| Token | Levetid og regler |
|---|---|
| Autorisasjonskode | 60 sekunder, engangsbruk, bundet til klienten, omdirigerings-URI-en og PKCE-utfordringen din. Brukes en kode to ganger, tilbakekalles tokenene den utstedte. |
| Tilgangstoken | 10 minutter. En signert JWT (ES256, typ at+jwt) med aud = klient-ID-en din. Send den som Authorization: Bearer. |
| ID-token | 10 minutter. ES256, med iss, sub, aud, exp, iat, auth_time, nonce og amr der de er kjent. |
| Oppdateringstoken | Bare med offline_access. Roteres ved hver bruk: lagre alltid det nye. Sender du et gammelt oppdateringstoken igjen, tilbakekalles hele innloggingen. Utløper etter 30 dager uten bruk og senest etter 180 dager. |
Signeringsnøkler roteres. Velg alltid nøkkelen etter kid fra JWKS, og oppdater JWKS når du ser en ukjent kid.
Hvordan personen logget inn
amr i ID-tokenet (RFC 8176) sier hvordan personen logget inn: ["otp"] for en engangskode på e-post, ["hwk", "user"] for en passnøkkel med brukerverifisering og ["fed"] for Google eller Microsoft.
Språk
Send ui_locales med autorisasjonsforespørselen, for eksempel ui_locales=de-AT de en. Det første språket Dazr støtter, brukes på innloggings- og samtykkeskjermene. Språkene som støttes, står i ui_locales_supported i discovery-dokumentet.
Scopet sign
Scopet sign i discovery-dokumentet er bare for Dazr Sign API. Det lar en app sende dokumenter til signering på vegne av personen; du slår det på i Dazr Sign-portalen. Sign in with Dazr Identity trenger det ikke.
Dazr Files-API og WebDAV (bare lesing)
Med Dazr Files-API kan appen din vise og laste ned filer fra Dazr Files, for eksempel for å ta sikkerhetskopi av dem. Det er skrivebeskyttet: ingen forespørsel kan laste opp, endre, flytte, dele eller slette noe. Slå det på for appen i konsollen, på appens side under Dazr Files API. Det bruker samme app, klient-ID og hemmelighet som Logg på med Dazr Identity, og de samme tilgangstokenene.
Det finnes to veier inn. En eier eller administrator i en organisasjon godkjenner appen din for organisasjonens delte filer, og serveren din får da tokener uten en person (best for automatiske sikkerhetskopier). Eller en person gir appen tillatelse med scopet files.read, og appen leser personens egne filer.
Den fullstendige referansen med alle endepunkter, eksempler, feil, grenser, endringsfeeden og WebDAV-oppsett for rclone og Synology finnes i dokumentasjonen for Dazr Files-API.
Organisasjonsinnstillinger som påvirker innlogging
- Medlemmer må bruke tilgangsnøkler. Eiere og administratorer kan slå dette på. Medlemmer logger da inn med en passnøkkel i alle apper som ber om scopet
organisations; en innlogging med e-postkode, Google eller Microsoft sendes tilbake til innlogging med passnøkkel, ogprompt=nonesvarerlogin_required. - Verifisert e-postdomene. En organisasjon beviser e-postdomenet sitt med en DNS-oppføring. Hvis organisasjonen tillater det, får personer som logger inn med en adresse på domenet tilbud om å bli med, med en gang eller etter at en administrator godkjenner. Et verifisert domene verifiserer ikke selve organisasjonen og er ikke med i claims.
Feil
Så lenge klient-ID-en og omdirigerings-URI-en din er gyldige, kommer feil tilbake til omdirigerings-URI-en din som error, error_description, state og iss: for eksempel invalid_request (som manglende eller plain PKCE), invalid_scope, unsupported_response_type, access_denied (personen avbrøt, eller appen er i testing og personen er ikke medlem), login_required, consent_required og interaction_required (med prompt=none, når en påkrevd verifisert organisasjon mangler). Med en ukjent klient eller en uregistrert omdirigerings-URI viser Dazr en feilside og omdirigerer aldri. Tokenendepunktet svarer med JSON-feil som invalid_client, invalid_grant og unsupported_grant_type.
Utlogging
For å logge ut noen sender du dem til utloggingsendepunktet med id_token_hint (eller client_id), en valgfri post_logout_redirect_uri registrert i appinnstillingene og state. Dazr spør om de også vil logge ut av Dazr Identity på den enheten, og sender dem så tilbake. Tilbakekall oppdateringstokener du ikke lenger trenger, ved tilbakekallingsendepunktet.
Testing og lansering
En ny app er i testing: bare medlemmer av organisasjonen din kan logge inn, og samtykkeskjermen sier det. For å lansere får du organisasjonen din verifisert i Dazr Identity, legger til en https://-omdirigerings-URI og ber om en gjennomgang for lansering i konsollen. Endrer du navnet, formålet, personvernerklæringen eller dataene til en lansert app, trengs en ny gjennomgang.
Overfør en app til en annen organisasjon
En app kan flyttes til en annen organisasjon som er registrert hos Dazr, for eksempel etter et salg eller en omorganisering. En eier eller administrator starter overføringen under Overfør app i appinnstillingene, i Dazr Identity eller i Sign-portalen. En eier eller administrator i den andre organisasjonen godtar eller avslår den innen 14 dager. Fram til da kan avsenderen avbryte, og ingenting endres.
- Hvem som kan motta den. Bare en organisasjon som er registrert hos Dazr, angitt med organisasjons-ID-en. Eierne og administratorene finner ID-en i de juridiske opplysningene i Dazr Identity. En lansert app, en app under gjennomgang, en app som krever en verifisert organisasjon og en app med Dazr Sign-API-et aktivert kan bare flyttes til en verifisert organisasjon. Dette sjekkes på nytt når overføringen godtas.
- En nylig innlogging. Å starte og godta en overføring krever en innlogging fra de siste 10 minuttene.
- Hva som flyttes. Klient-ID-en, innstillingene, logoen, omdirigerings-URI-ene, de aktiverte API-ene og webhook-URL-ene. Administratoren som godtar, godtar også utviklervilkårene for den nye organisasjonen.
- Klienthemmeligheten. En app med webserver får en ny klienthemmelighet, som vises én gang til administratoren som godtar. Den forrige hemmeligheten fortsetter å virke ved token-, tilbakekallings- og introspeksjonsendepunktene i overgangsperioden som ble valgt da overføringen startet: ingen, 24 timer (standard) eller 7 dager. Verifiseringsrapporter krever den nye hemmeligheten.
- Webhooks. URL-ene blir værende. Signeringshemmelighetene deres, for Dazr Identity og for Dazr Sign, fornyes og vises én gang til administratoren som godtar. Leveranser fra før overføringen sendes ikke på nytt.
- Folk og deres
sub. Hver person beholder den sammesubi appen, så kontoene i appen din fortsetter å virke. Den er forskjellig fra deressubi den nye organisasjonens andre apper. Folk godkjenner appen på nytt ved neste innlogging, fordi samtykkeskjermen nå viser den nye organisasjonen. Tokener som er utstedt før overføringen, slutter å virke. - Hva som blir hos den forrige eieren. Tellinger av innlogginger og samtykker og webhook-leveranser fra før overføringen. Dokumenter som er opprettet gjennom Dazr Sign-API-et, blir hos personene som eier dem, og appens nye eier kan ikke se dem.
Knappen
Bruk ordlyden «Sign in with Dazr Identity» og Dazr-logoen som nedenfor. Du kan endre størrelsen, ikke logoen, fargene eller ordlyden. Lenk den til din egen rute som starter flyten.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Dazr-skriften. Knappen bruker Dazr-skriften, som er gratis å bruke under SIL Open Font License. Der Dazr-skriften ikke er lastet inn, brukes systemskriften i stedet. Last ned Dazr-skriften (ZIP med TTF- og WOFF2-filer) for å hoste den på ditt eget nettsted:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Et minimalt Node.js-eksempel
Node 18 eller nyere, ingen avhengigheter. En app med webserver og klienthemmelighet; for en offentlig klient fjerner du Authorization-headeren og sender client_id i innholdet.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Grenser
Autorisasjons- og tokenendepunktene har begrenset antall forespørsler. Får du HTTP 429, vent og prøv igjen; ikke prøv på nytt i en tett løkke.
| Endepunkt | Grense |
|---|---|
/oauth/authorize | 120 forespørsler i minuttet per IP-adresse |
/oauth/token | 600 forespørsler i minuttet per IP-adresse og 300 i minuttet per app |
/oauth/userinfo | 1 200 forespørsler i minuttet per IP-adresse |
/oauth/verification-report | 120 forespørsler i minuttet per IP-adresse og 60 i timen per app |
| Virksomhetsverifisering | 6 starter i timen per person og 10 om dagen per organisasjon |
| Test-webhooks | 30 hvert 10. minutt per person |
Pliktene dine
Organisasjonen din er selvstendig behandlingsansvarlig for dataene den mottar. Utviklervilkårene for Dazr Identity fastsetter hva du kan gjøre med dem, hvordan du holder dem sikre og hvordan du melder brudd. Spørsmål: hello@dazr.eu.
For sikkerhets- og juridisk gjennomgang: sikkerhets- og innkjøpspakken.