Accesso europeo per il tuo software.
Dai alla tua app un accesso che piace alle persone, con passkey, codici via email, Google e Microsoft. Per il software aziendale, Dazr Identity aggiunge organizzazioni verificate nei registri ufficiali, con un report di audit per ogni verifica.
OpenID Connect standard, ospitato nell’UE.
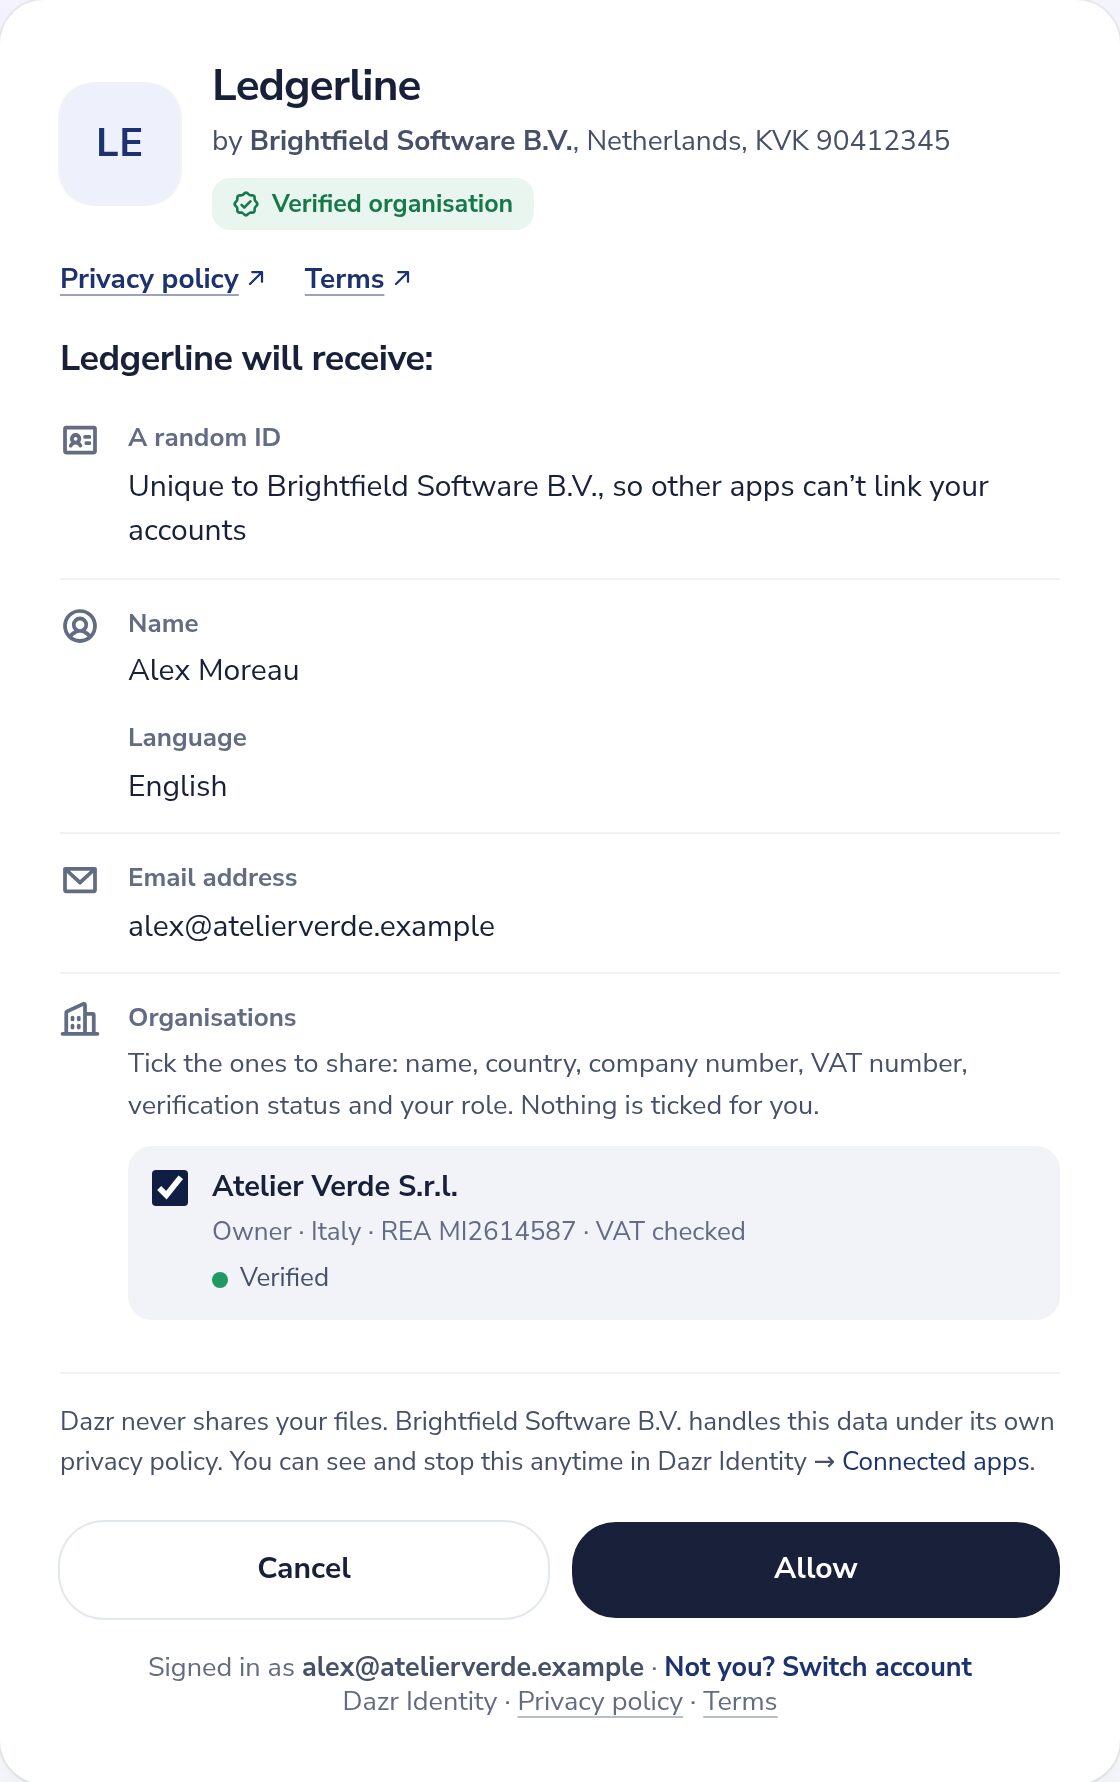
Organizzazioni verificate, con le prove.
Quando un’azienda si registra, vuoi sapere che esiste davvero e che la persona può agire per suo conto. Dazr controlla entrambe le cose con fonti ufficiali e conserva le prove.
L’organizzazione esiste
Nome e numero di registro vengono confrontati con una fonte ufficiale: un certificato qualificato, la visura del registro delle imprese o una revisione di Dazr. Le partite IVA vengono verificate con VIES, il servizio IVA della Commissione europea.
La persona può agire per suo conto
Una firma elettronica qualificata o un documento d’identità mostra chi è la persona. Il certificato stesso, una visura sigillata dal registro che la indica, o un controllo di Dazr mostra che rappresenta l’organizzazione.
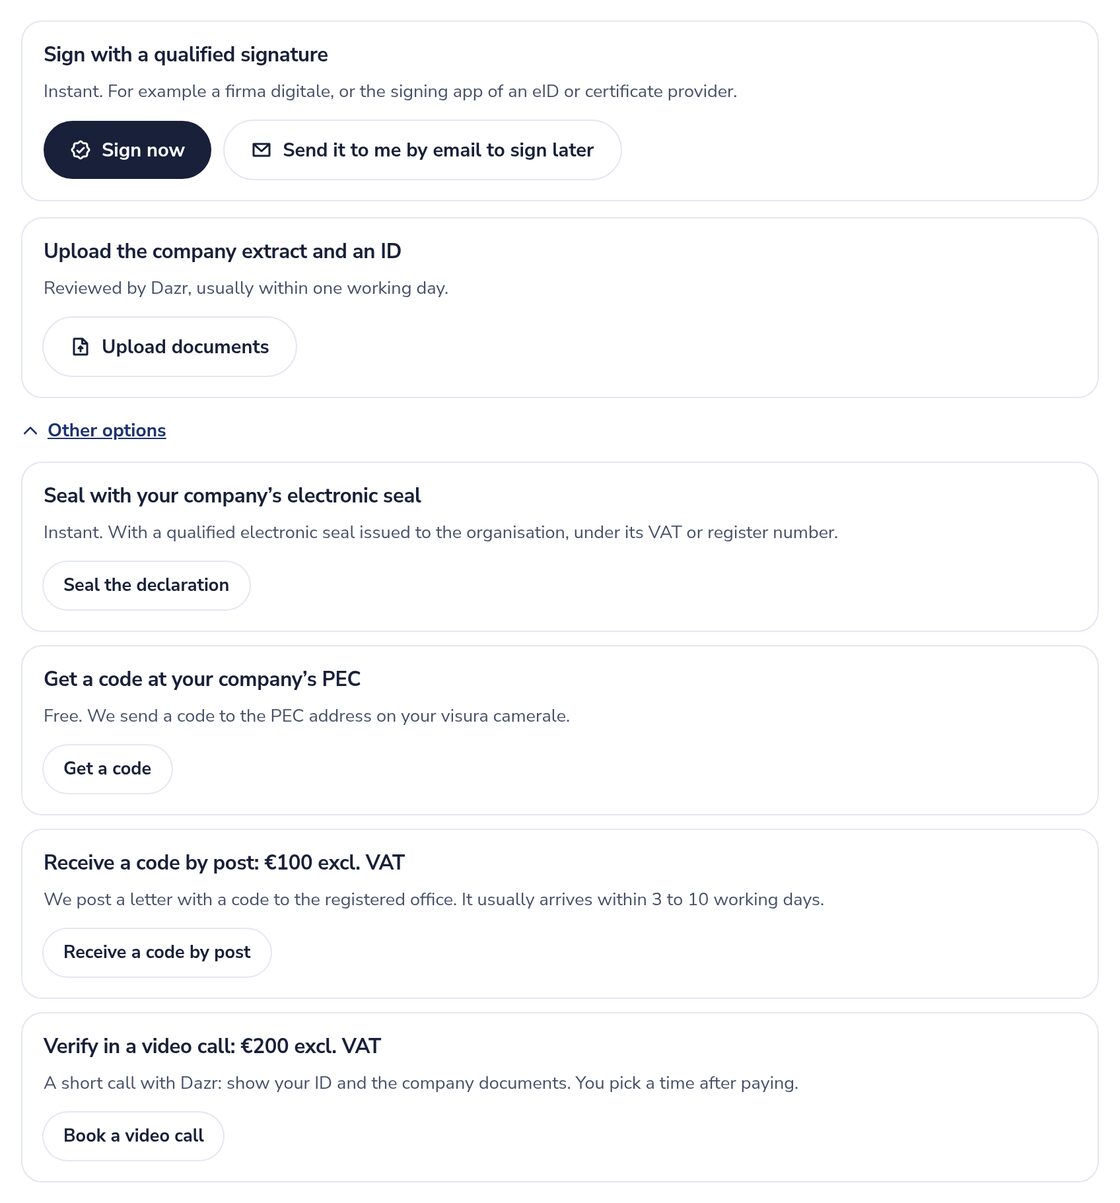
Sei modi per verificare
Quasi tutte le organizzazioni finiscono in pochi minuti con una firma qualificata. Per tutte le altre c’è un’opzione adatta.
- Firma elettronica qualificataUn amministratore o un’altra persona con poteri di firma firma una breve dichiarazione, per esempio con la firma digitale o l’app di firma di un’eID. Immediata quando il certificato indica l’organizzazione o una visura sigillata dal registro elenca chi firma.
- Visura e documento d’identitàCarica la visura del registro delle imprese e un documento d’identità. Dazr li esamina, di solito entro un giorno lavorativo.
- Sigillo elettronico qualificatoL’organizzazione sigilla la dichiarazione con il proprio sigillo qualificato, rilasciato sulla sua partita IVA o sul suo numero di registro. Immediato.
- Codice via PECPer le aziende italiane: un codice monouso inviato all’indirizzo PEC indicato nella visura.
- Codice per postaUna lettera con un codice alla sede legale, dopo che Dazr ha controllato i dati nel registro. 100 € IVA esclusa, di solito da 3 a 10 giorni lavorativi.
- VideochiamataUna breve chiamata in cui Dazr controlla un documento d’identità e un estratto ufficiale. 200 € IVA esclusa, nel momento che scegli tu.
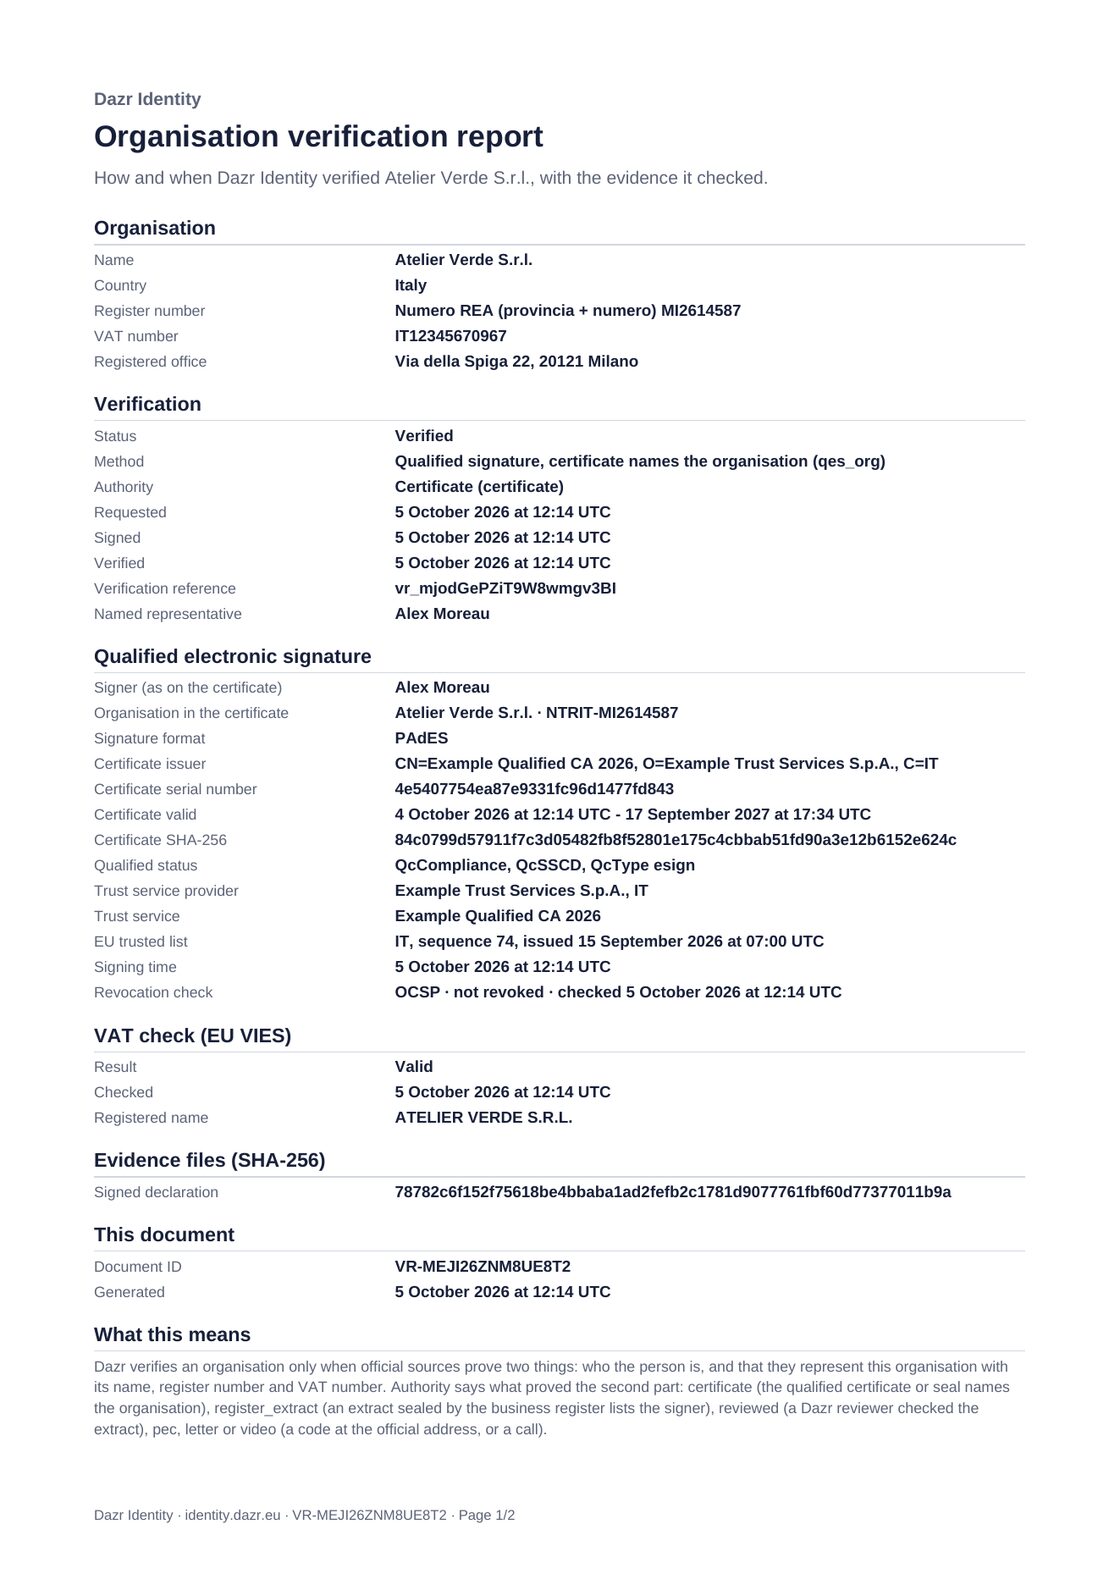
Un report di audit per ogni verifica
Ogni verifica include un report che mostra cosa è stato controllato, come e quando. Scaricalo in PDF o come JSON firmato dalla pagina dell’organizzazione, dalla console per sviluppatori o tramite API. Contiene:
- L’organizzazione: nome, numero di registro, partita IVA e sede legale
- Il metodo, cosa ha dimostrato i poteri della persona e quando la verifica è stata richiesta, firmata e completata
- Il certificato qualificato: emittente, numero di serie, prestatore di servizi fiduciari, la sua voce nell’elenco di fiducia dell’UE e il controllo di revoca
- Gli esiti della visura e di VIES, e ogni controllo svolto dal team di revisione di Dazr
- Un’impronta SHA-256 di ogni file di prova
Dazr Identity firma ogni report, così chiunque può controllarlo con le chiavi pubbliche su identity.dazr.eu. Con le firme qualificate, chi svolge l’audit può anche convalidare la dichiarazione firmata con il validatore ufficiale dell’UE. Dazr conserva le prove per 5 anni dopo la fine di una verifica.
Prove per il tuo lavoro di compliance
Acquisisci clienti aziendali? Il report documenta chi hai verificato, come e quando, pronto per il tuo fascicolo KYB o KYC.
Firme e sigilli qualificati vengono convalidati con gli elenchi di fiducia dell’UE, con controllo di revoca, come previsto dal regolamento eIDAS.
Ogni report ha un proprio ID documento e le impronte delle prove, così chi svolge l’audit può ricondurlo alle prove anche anni dopo.
I report non includono mai immagini o numeri di documenti d’identità, codici o indirizzi email personali. Le copie dei documenti d’identità vengono cancellate 30 giorni dopo la revisione.
Dazr fornisce le prove. Le decisioni previste dalle norme antiriciclaggio o da altre regole restano alla tua organizzazione.
Come la riceve la tua app
- Nel tokenIl claim organisations contiene un oggetto verification con stato, metodo, autorità, data di verifica e un link al report.
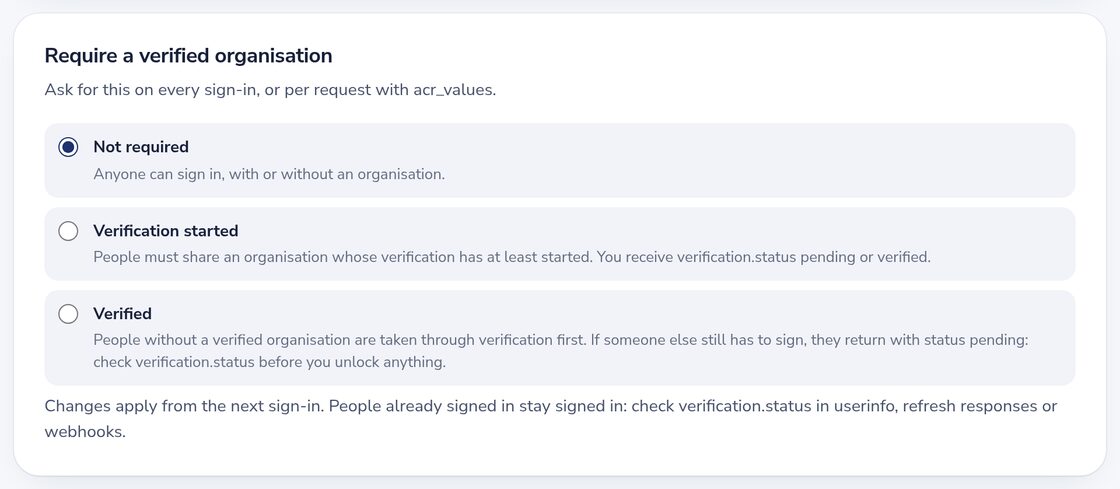
- Rendila obbligatoriaAttiva “Richiedere un’organizzazione verificata” per la tua app, oppure chiedila a ogni accesso con acr_values. Chi non ne ha una passa prima dalla verifica.
- Sappi quando cambiaUn webhook firmato, organisation.verification.updated, avvisa la tua app quando uno stato cambia.
- Il report via APIScarica il PDF o il JSON firmato di ogni organizzazione condivisa con la tua app.
Un accesso che piace.
I tuoi utenti accedono come preferiscono. Tu integri una volta sola.
Sul telefono si accede con una passkey, ovunque con un codice email di 6 cifre. Non hai password da conservare o reimpostare.
Chi preferisce il proprio account Google o Microsoft lo usa dentro Dazr Identity, quindi non devi aggiungere pulsanti separati.
I nuovi utenti creano il loro account Dazr durante l’accesso e tornano nella tua app nello stesso flusso.
Le tue app ricevono un ID unico per la tua organizzazione, così le persone non possono essere tracciate tra aziende diverse.
Prima di accedere, le persone vedono esattamente quali dati riceve la tua app, con il link alla tua informativa privacy.
Gli utenti possono vedere e rimuovere le app collegate in qualsiasi momento, e così continuano a fidarsi dell’accesso con te.
Basato su standard.
Niente di proprietario da imparare. Lo aggiungi in un pomeriggio.
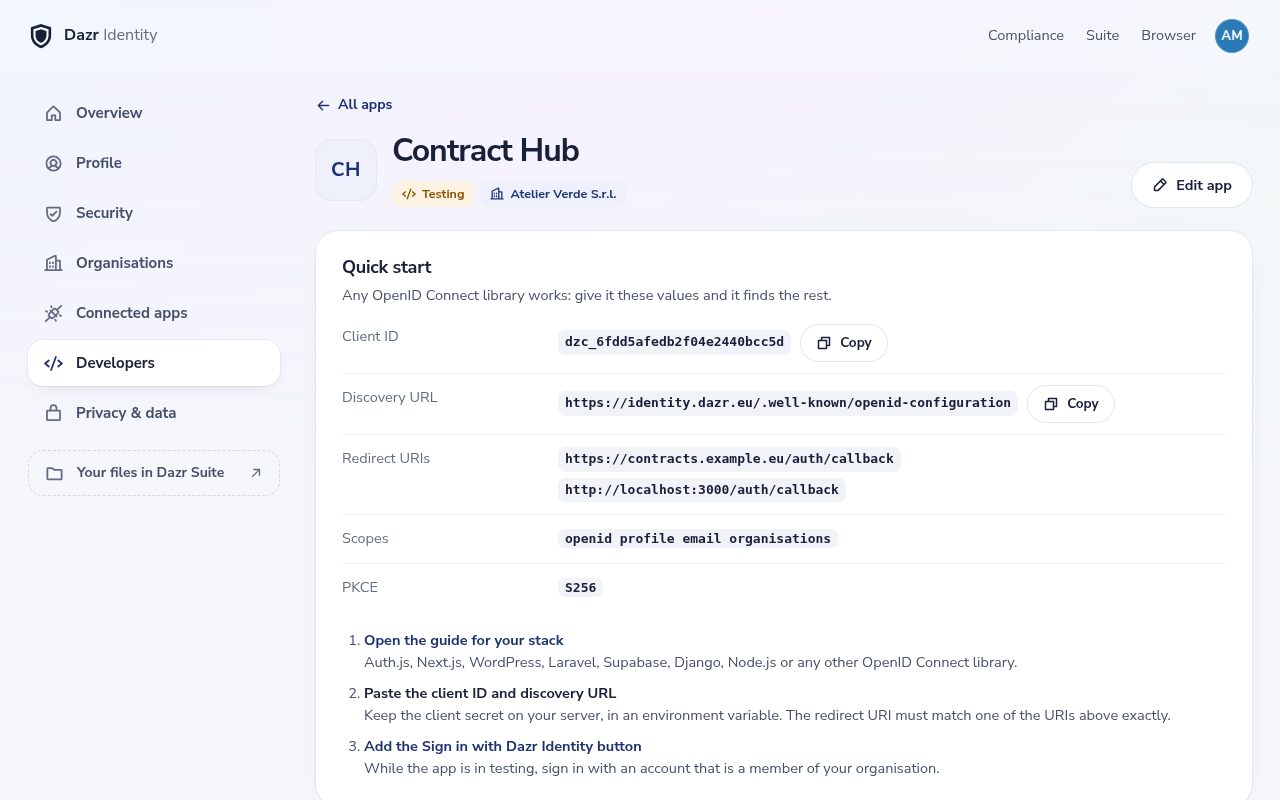
L’authorization code flow con PKCE, un documento di discovery e token firmati. Funziona con qualsiasi libreria OpenID Connect certificata.
Guide passo passo per Auth.js, Next.js, WordPress, Laravel, Django e Node.js, più una checklist per qualsiasi altra libreria.
Registra la tua app sotto la tua organizzazione, provala con il tuo team, poi rendila disponibile a tutti. Accessi e tasso di consenso sono nella console.
- Registra la tua app nella console per sviluppatori.
- Configura la tua libreria OpenID Connect su https://identity.dazr.eu.
- Aggiungi lo scope organisations quando vuoi sapere per chi lavorano le persone.
Una privacy di cui i tuoi utenti si fidano.
Progettato per la protezione dei dati europea, così il tuo ufficio legale non deve aggirarla.
Dazr è un’azienda italiana. Dazr Identity funziona su infrastruttura europea, secondo il diritto europeo.
Dazr non mostra pubblicità e non vende i dati degli account. I dati dei tuoi utenti restano tra loro e te.
La tua azienda è titolare del trattamento dei dati che la tua app riceve. Le Condizioni per sviluppatori stabiliscono le regole.
Domande e risposte.
Che cosa dimostra la verifica dell’organizzazione?
Due cose, da fonti ufficiali: che l’organizzazione esiste con nome, numero di registro e partita IVA, e che la persona che l’ha verificata può agire per suo conto. Il report indica quale fonte ha dimostrato ciascuna parte.
Il report basta per i nostri obblighi KYC o antiriciclaggio?
Ti dà prove documentate per il tuo fascicolo: cosa è stato controllato, come, quando e con quale fonte ufficiale. Se questo basta per i tuoi obblighi lo valuta la tua organizzazione: condividi un report di esempio con il tuo team compliance.
Posso mostrare in un audit come è stata verificata un’organizzazione?
Sì. Scarica il report di verifica tramite l’API o la console per sviluppatori: cosa è stato controllato, come e quando, firmato da Dazr. Con le firme qualificate ricevi anche la dichiarazione firmata. Dazr conserva le prove per 5 anni dalla fine di una verifica.
Che cosa riceve la mia app su un utente?
Solo ciò che chiedi e che l’utente approva: un ID casuale e, se li richiedi, nome, indirizzo email, indirizzo e le organizzazioni che sceglie di condividere.
Possono accedere persone senza un account Dazr?
Sì. Creano un account durante l’accesso, con un codice email o con il loro account Google o Microsoft, e tornano subito alla tua app.
Come va online un’app?
Le nuove app partono in prova, aperte ai membri della tua organizzazione. Quando la tua organizzazione è verificata, richiedi una revisione e l’app si apre a tutti.
L’accesso oggi, la verifica quando serve a te.
Chi sviluppa aggiunge Dazr Identity in un pomeriggio. Le aziende verificano la propria organizzazione in pochi minuti con una firma qualificata.
Cerchi il tuo account? Accedi a Dazr Identity