Documentation développeurs de Dazr Identity
OpenID Connect 1.0 standard avec le flux authorization code et PKCE. Aucun SDK nécessaire : toute bibliothèque OpenID Connect certifiée fonctionne, tout comme du code simple.
Les utilisateurs peuvent déjà utiliser leur compte Google ou Microsoft dans Dazr Identity : votre application n’a donc pas besoin de boutons Google et Microsoft séparés à côté. Un bouton au lieu de trois.
Discovery et endpoints
Tout est décrit dans le document de discovery. Indiquez l’émetteur à votre bibliothèque, elle trouvera le reste.
| Quoi | Adresse |
|---|---|
| Émetteur | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorisation | https://identity.dazr.eu/oauth/authorize |
| Jeton | https://identity.dazr.eu/oauth/token |
| Informations utilisateur | https://identity.dazr.eu/oauth/userinfo |
| Clés publiques (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Révocation (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspection (RFC 7662), applications serveur web uniquement | https://identity.dazr.eu/oauth/introspect |
| Déconnexion (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Rapports de vérification, applications serveur uniquement | https://identity.dazr.eu/oauth/verification-report |
Enregistrer une application
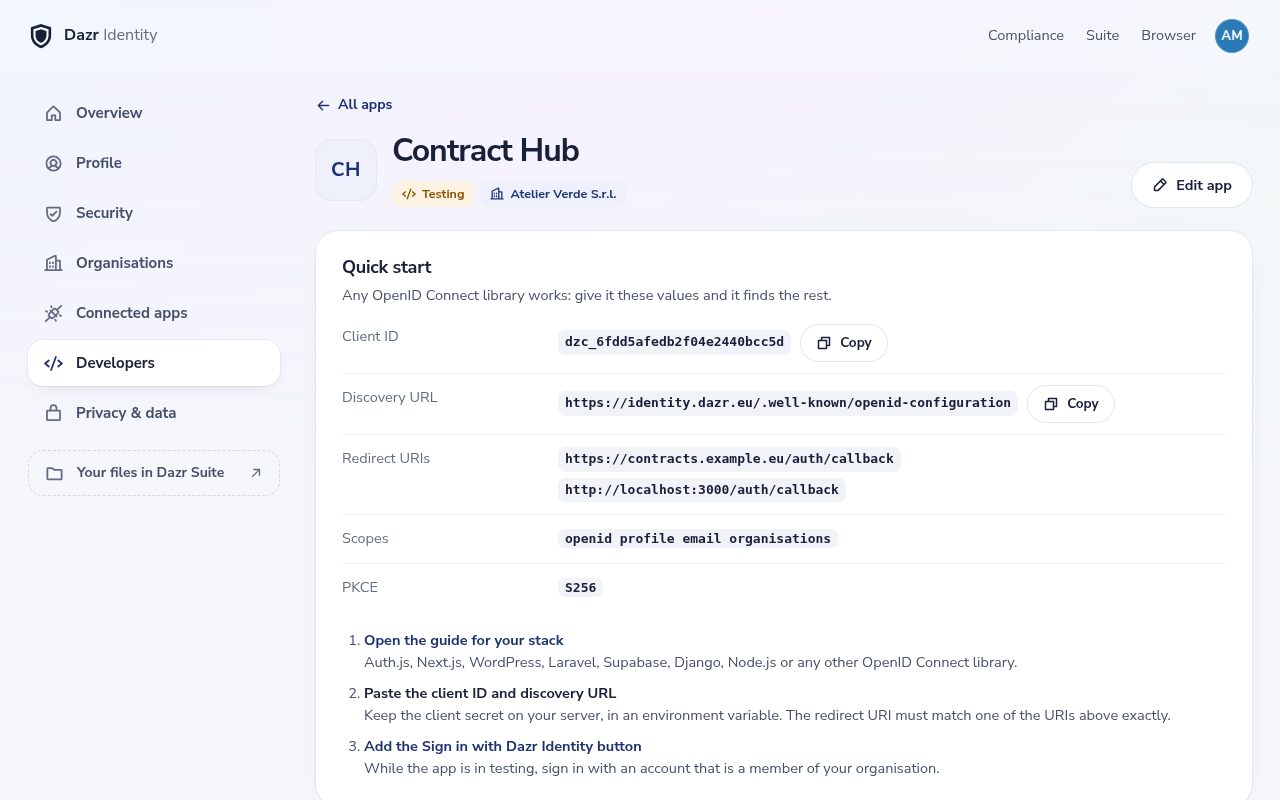
- Les applications appartiennent à une organisation. Les propriétaires et administrateurs de l’organisation les enregistrent dans Développeurs.
- Les applications serveur web (clients confidentiels) reçoivent un secret client, affiché une seule fois. Authentifiez-vous auprès de l’endpoint de jetons avec HTTP Basic (
client_secret_basic) ou dans le corps du formulaire (client_secret_post). - Les applications monopage et mobiles (clients publics) ne reçoivent pas de secret. Elles envoient
client_idet s’appuient sur PKCE. - Les URI de redirection doivent correspondre exactement et commencer par
https://. Tant que l’application est en test,http://localhostethttp://127.0.0.1fonctionnent aussi, sur n’importe quel port. - L’adresse d’une politique de confidentialité, un e-mail d’assistance et une finalité d’une ligne sont obligatoires : les personnes les voient sur l’écran de consentement.
Guides d’intégration
Chaque stack ci-dessous utilise sa propre prise en charge standard d’OpenID Connect. Il vous faut trois valeurs de la console : l’identifiant client, le secret client (applications serveur web uniquement) et l’URI de redirection que vous avez enregistrée. Le reste vient du document de discovery.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Toute bibliothèque OpenID Connect
sub est pairwise : le même pour chaque application de votre organisation, différent pour toute autre organisation. Il ne change jamais pour une personne, alors qu’une adresse e-mail peut changer. Enregistrez sub comme clé du compte et traitez email comme une donnée de contact.
Toute bibliothèque OpenID Connect
Si votre stack n’est pas listée, tout client OpenID Connect fonctionne. Vérifiez ces réglages :
- Émetteur
https://identity.dazr.eu, URL de discoveryhttps://identity.dazr.eu/.well-known/openid-configuration. - Type de réponse
code(flux authorization code). Pas de flux implicit ni hybrid. - PKCE est obligatoire, avec
code_challenge_method=S256. - Scopes :
openidet seulement ce dont vous avez besoin parmiprofile,email,address,organisationsetoffline_access. Votre application doit être enregistrée pour chaque scope qu’elle demande. - URI de redirection : exactement comme enregistrée dans la console, chemin et éventuelle chaîne de requête compris.
- Authentification du client :
client_secret_basicouclient_secret_postpour les applications serveur web,nonepour les applications monopages et mobiles. - Signature du jeton d’identité : ES256. Certaines bibliothèques supposent RS256 : réglez l’algorithme sur ES256.
- Utilisez
subcomme clé du compte. Il est pairwise, par organisation. - Avec
offline_access, enregistrez le nouveau jeton de rafraîchissement après chaque rafraîchissement : ils tournent.
Le flux
- Créez un
code_verifieraléatoire (43 à 128 caractères) et soncode_challenge= base64url(SHA-256(verifier)). Créez unstateet unnoncealéatoires. Gardez les trois dans la session de l’utilisateur. - Redirigez vers l’endpoint d’autorisation avec
response_type=code,client_id,redirect_uri,scope(toujours avecopenid),state,nonce,code_challengeetcode_challenge_method=S256. - La personne se connecte si nécessaire et voit l’écran de consentement avec les données réelles. Si elle accepte, elle revient sur votre URI de redirection avec
code,stateetiss. Vérifiez questatecorrespond et queissvauthttps://identity.dazr.eu. - Sur votre serveur, envoyez un POST à l’endpoint de jetons avec
grant_type=authorization_code,code, le mêmeredirect_uriet lecode_verifier. - Vérifiez le jeton d’identité : signature ES256 avec une clé du JWKS (selon le
kid),iss,aud= votre identifiant client,expet votrenonce. Utilisezsubcomme clé du compte.
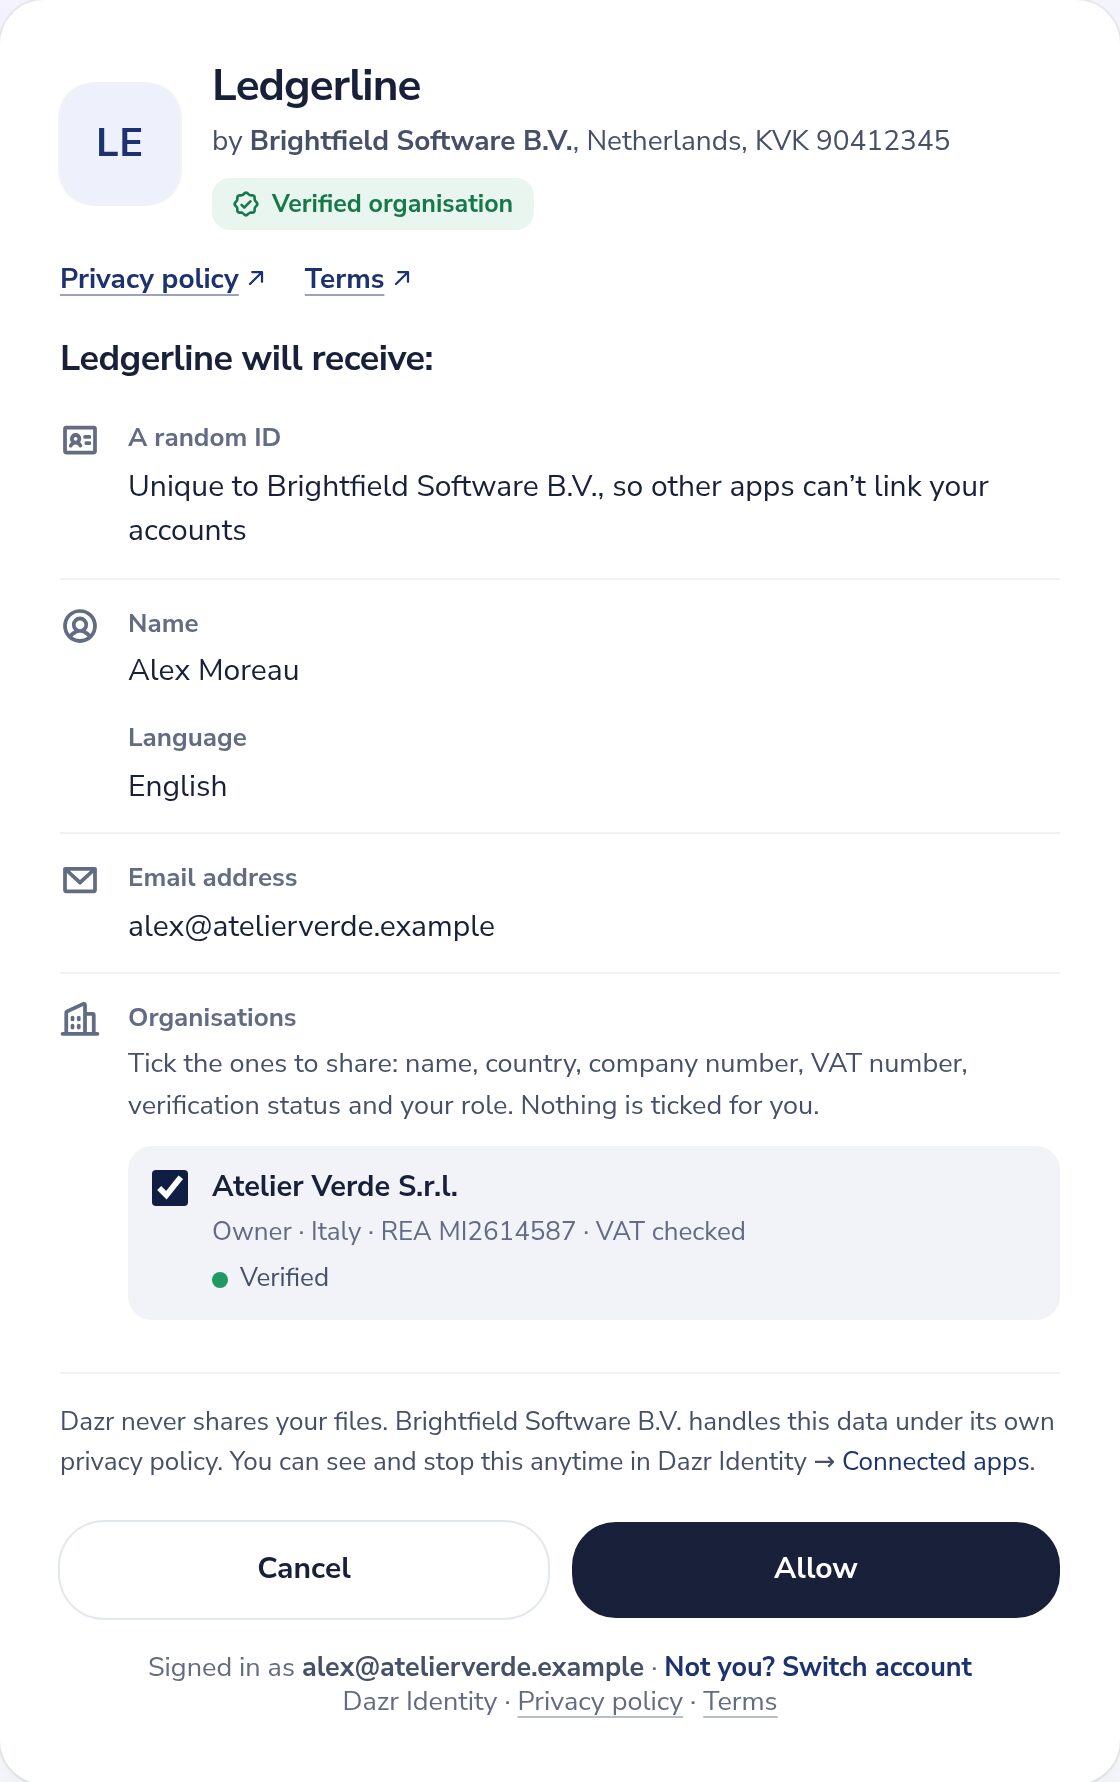
Le paramètre prompt accepte none (réponse immédiate avec login_required ou consent_required si la personne devait agir), login (demander à la personne de se reconnecter) et consent (afficher l’écran de consentement même s’il a déjà été accepté). max_age est pris en charge. Consentement mémorisé : si la personne a déjà approuvé les mêmes scopes, elle revient directement à votre application. Si vous en demandez davantage plus tard, l’écran de consentement n’affiche que ce qui est nouveau.
Scopes et claims
Ne demandez que ce dont vous avez besoin. Rien n’existe en dehors de ce tableau : pas de contacts, pas de mots de passe. Les fichiers se lisent uniquement via l’API Dazr Files, avec son propre scope files.read.
| Scope | Claims |
|---|---|
openid (obligatoire) | sub : un identifiant aléatoire pour la personne, identique pour toutes les applications de votre organisation et différent pour toute autre organisation |
profile | name (s’il est renseigné) et locale |
email | email et email_verified (toujours true) |
address | address (formatted, street_address, locality, region, postal_code, country), seulement si la personne en a enregistré une |
organisations | organisations : les organisations que la personne coche sur l’écran de consentement, chacune avec id, name, display_name, website, country, register_number, vat, vat_verified (true uniquement si le service européen VIES a confirmé le numéro de TVA), verified, verification (voir Organisations vérifiées) et role (owner, admin ou member) |
offline_access | aucun claim ; vous recevez aussi un jeton de rafraîchissement |
Les claims figurent dans le jeton d’identité pour les scopes approuvés par la personne. L’endpoint d’informations utilisateur renvoie le même ensemble, avec les valeurs actuelles.
Organisations vérifiées
Dazr ne vérifie une organisation que lorsque des sources officielles prouvent deux choses : qui est la personne, et qu’elle représente cette organisation, avec son nom, son numéro d’immatriculation et son numéro de TVA. En général, une personne de sa direction signe une courte déclaration avec une signature électronique qualifiée (QES) et ajoute l’extrait du registre du commerce où elle figure ; avec un extrait scellé par le registre, comme une visura camerale italienne ou un extrait KVK néerlandais, c’est immédiat, sinon Dazr l’examine. Une signature qualifiée seule ne rend jamais une organisation vérifiée. Chaque organisation du claim organisations porte sa vérification actuelle :
| verification.status | Signification |
|---|---|
unverified | Non vérifiée, ou une vérification a échoué, expiré ou a été révoquée (par exemple après un changement de dénomination ou de numéro d’immatriculation). |
pending | La vérification est en cours : la personne habilitée a été invitée à signer, l’extrait du registre du commerce manque encore, ou Dazr examine des documents. method indique la voie engagée, par exemple qes (la personne habilitée signe la déclaration), qseal, pec, letter, video ou documents. |
verified | Vérifiée. method vaut qes_org (signature qualifiée, le certificat désigne l’organisation), extract_sealed (signature qualifiée ou pièce d’identité examinée, plus un extrait scellé par le registre du commerce), qes_reviewed (signature qualifiée, extrait vérifié par Dazr), qseal (le cachet électronique qualifié de l’organisation), documents, pec (un code envoyé à l’adresse e-mail certifiée de l’organisation, PEC, Italie), letter (un code envoyé par courrier au siège social), video (un appel vidéo avec Dazr) ou extract. authority indique ce qui a prouvé que la personne représente l’organisation (voir ci-dessous), et verified_at est un horodatage Unix. |
Uniquement lorsque le statut est verified, verification.authority (et authority dans les webhooks) indique comment le lien entre la personne et l’organisation a été prouvé. Chaque vérification est une preuve documentée, contrôlée une fois à la date indiquée. Elle ne garantit ni la solvabilité ni la conduite de l’organisation, et elle n’indique pas à qui appartient l’organisation.
| verification.authority | Ce qu’elle prouve |
|---|---|
certificate | Preuve documentée que la demande a été signée avec une signature électronique qualifiée, ou scellée avec un cachet électronique qualifié, dont le certificat nomme l’organisation et son numéro d’immatriculation. Dazr a contrôlé le certificat sur les listes de confiance de l’UE et sa non-révocation. |
register_extract | Preuve documentée qu’un dirigeant ou un représentant légal a confirmé la demande, avec une signature électronique qualifiée ou une pièce d’identité contrôlée par Dazr, et qu’un extrait scellé par le registre du commerce, datant de 3 mois au plus, le mentionne. |
reviewed | Preuve documentée qu’un dirigeant ou un représentant légal a confirmé la demande, avec une signature électronique qualifiée ou une pièce d’identité, et qu’une personne de Dazr a contrôlé un extrait du registre, datant de 3 mois au plus, qui le mentionne. |
pec | Preuve documentée qu’une personne ayant accès à l’adresse e-mail certifiée de l’organisation (PEC, Italie), telle qu’inscrite au registre du commerce, a confirmé la demande avec un code à usage unique. |
letter | Preuve documentée qu’une personne ayant accès au courrier du siège social a confirmé la demande avec un code à usage unique que Dazr y a envoyé par lettre. |
video | Preuve documentée qu’une personne de Dazr a vu, lors d’un appel vidéo, la pièce d’identité de la personne qui a confirmé la demande et un extrait officiel qui la mentionne comme dirigeant ou représentant légal. |
Les mêmes définitions figurent dans les conditions d’utilisation, à la section 7 des Conditions pour les développeurs et dans chaque rapport de vérification.
Le booléen verified reste pour la compatibilité et vaut verification.status === 'verified'. Chaque organisation a aussi un id, le même que dans les webhooks.
Quand le statut est pending ou verified, verification.report_url est l’adresse de son rapport de vérification.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role et l’appartenance sont relus à chaque renouvellement de jeton et à chaque requête user info : après un changement de rôle, la réponse suivante contient le nouveau rôle, et une organisation que la personne a quittée ou dont elle a été retirée n’est plus incluse. Si un administrateur de l’organisation déconnecte votre application, l’organisation est exclue des jetons émis auparavant, jusqu’à ce qu’un membre la partage à nouveau avec votre application lors d’une nouvelle connexion. display_name et website valent null si l’organisation ne les a pas définis ; name est toujours la raison sociale.
Pays et délais
Les organisations des 27 pays de l’UE, de Norvège, d’Islande, du Liechtenstein, de Suisse et du Royaume-Uni peuvent se vérifier. Le moyen le plus rapide dépend du pays :
| Pays | Vérification des organisations | Vérification d’entreprise |
|---|---|---|
| Italie | Immédiat avec une signature qualifiée et une visura scellée par le registre du commerce, ou en quelques minutes avec un code envoyé à l’adresse e-mail certifiée (PEC) de l’entreprise | Une visura datant de 3 mois au plus, contrôlée par une personne de Dazr, en général sous un jour ouvré |
| Pays-Bas | Immédiat avec une signature qualifiée et un extrait KVK certifié numériquement | Depuis le registre KVK, vérifié par une personne de Dazr, en général sous un jour ouvré |
| Autriche, Belgique | Immédiat avec une signature qualifiée et un extrait scellé par le registre du commerce | Un extrait officiel datant de 3 mois au plus, contrôlé par une personne de Dazr, en général sous un jour ouvré |
| Norvège, Danemark, Finlande, France, Pologne, Tchéquie | Immédiat avec une signature qualifiée dont le certificat nomme l’organisation ; sinon un extrait et une pièce d’identité, contrôlés par une personne de Dazr, en général sous un jour ouvré | Depuis le registre du commerce en ligne, vérifié par une personne de Dazr, en général sous un jour ouvré |
| Royaume-Uni | Un extrait et une pièce d’identité, contrôlés par une personne de Dazr, en général sous un jour ouvré | Depuis Companies House, vérifié par une personne de Dazr, en général sous un jour ouvré |
| Tous les autres pays pris en charge | Immédiat avec une signature qualifiée dont le certificat nomme l’organisation ; sinon un extrait et une pièce d’identité, contrôlés par une personne de Dazr, en général sous un jour ouvré | Un extrait officiel datant de 3 mois au plus, contrôlé par une personne de Dazr, en général sous un jour ouvré |
| Partout | Un code par courrier (100 € HT, 3 à 10 jours ouvrés) ou un appel vidéo (200 € HT) | Un appel vidéo (200 € HT) si le représentant n’a pas d’appareil photo sur son téléphone |
Les délais sont indicatifs, pas garantis. Automatique signifie que des règles documentées décident quand chaque contrôle est clair ; quand l’un ne l’est pas, une personne de Dazr regarde, en général sous un jour ouvré. La page d’aide pour les personnes à qui l’on demande une vérification indique quel extrait du registre obtenir dans chaque pays.
Exiger une organisation vérifiée
Dans la console, réglez Exiger une organisation vérifiée sur Vérification commencée ou Vérifiée, ou demandez-le par requête avec acr_values=urn:dazr:org:verification-started ou acr_values=urn:dazr:org:verified (la plus stricte des deux s’applique). Votre application doit aussi demander le scope organisations.
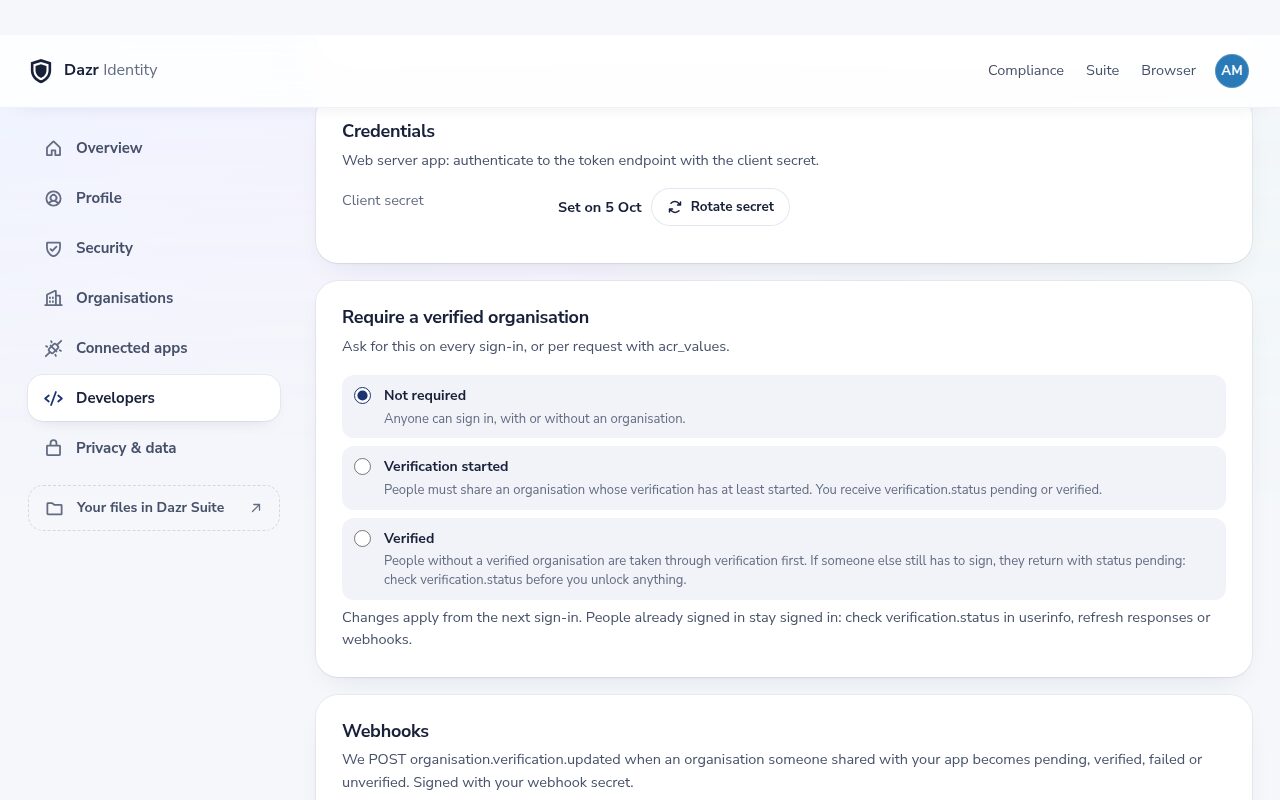
Une personne sans organisation éligible la complète dans la même connexion : son nom, l’organisation (avec le numéro de TVA vérifié dans VIES), puis la vérification. Elle peut signer tout de suite, se faire envoyer la déclaration par e-mail ou désigner une autre personne qui signe. Elle coche ensuite l’organisation sur l’écran de consentement (seules les organisations éligibles peuvent être cochées) et revient à votre URI de redirection.
Si quelqu’un d’autre doit encore signer, la personne revient avec le statut pending, même si vous avez demandé Vérifiée : vous recevez un code, le claim indique pending et l’acr de l’ID token vaut urn:dazr:org:verification-started au lieu de urn:dazr:org:verified. Décidez toujours selon verification.status, jamais selon la réussite de la connexion. Avec prompt=none, vous recevez interaction_required si l’exigence n’est pas remplie.
Les changements du réglage s’appliquent dès la prochaine connexion. Les personnes déjà connectées ne sont pas déconnectées : les réponses de refresh, l’endpoint userinfo et les webhooks portent toujours le statut actuel, utilisez-les donc pour les sessions existantes.
Webhooks
Ajoutez une URL de webhook (https) dans la console. Vous voyez le secret de signature une seule fois ; vous pouvez le renouveler. Dazr envoie organisation.verification.updated quand une organisation qu’un de vos utilisateurs a partagée avec votre application passe à pending, verified, failed ou unverified. Les applications qui n’ont jamais reçu une organisation par consentement n’en entendent jamais parler.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status vaut pending, verified, failed ou unverified. subjects sont les valeurs sub, dans votre application, des personnes qui lui ont partagé cette organisation. Vérifiez la signature avant de faire confiance au contenu :
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Répondez par un 2xx en moins de 8 secondes. Sinon, Dazr réessaie après environ 5 minutes, 30 minutes, 2, 6, 12 et 24 heures, puis marque l’envoi comme échoué. Chaque tentative porte le même ID Dazr-Delivery : ignorez les doublons. La console liste les envois récents, peut en renvoyer un et peut envoyer un événement de test (webhook.test). Interroger régulièrement l’endpoint userinfo fonctionne aussi.
Organisations et rôles dans votre application
Dans un portail pour clients professionnels, reliez chaque organisation Dazr à un compte client (un tenant) dans votre application, et le rôle de la personne dans cette organisation à un rôle dans votre application.
- Demandez le scope
organisations. Chaque organisation cochée par la personne arrive avec sonid, sonrole(owner,adminoumember) et saverification. - Utilisez
organisations[].idcomme clé du tenant, jamais le nom ni le numéro de TVA : ils peuvent changer. - Reliez le rôle, par exemple
owneretadminà votre rôle d’administrateur etmemberà votre rôle utilisateur. Relisez-le à chaque connexion et à chaque rafraîchissement de jeton : les rôles changent et les personnes partent. - N’ouvrez les fonctions professionnelles que lorsque
verification.statusvautverified, oukyb.statusvautapprovedlà où il vous faut la vérification d’entreprise.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Avec Keycloak
Quand Keycloak fait office de broker pour Dazr Identity (voir le guide Keycloak), ajoutez des mappers dans l’onglet Mappers du fournisseur d’identité, avec le sync mode Force. Keycloak lit ces chemins dans la réponse user info, et un chemin peut désigner une position dans une liste : organisations[0] est la première organisation cochée par la personne. Pour un portail avec un compte client par personne, cela suffit ; si des personnes travaillent pour plusieurs organisations, faites-leur en cocher une seule, ou lisez la liste complète dans votre application.
| Type de mapper | Claim | Résultat |
|---|---|---|
| Attribute Importer | organisations[0].id | Attribut utilisateur dazr_org_id : la clé du tenant |
| Attribute Importer | organisations[0].name | Attribut utilisateur dazr_org_name |
| Claim to Role | organisations[0].role, valeur du claim owner | Rôle de realm ou de client tenant_admin |
| Claim to Role | organisations[0].role, valeur du claim admin | Rôle de realm ou de client tenant_admin |
| Claim to Role | organisations[0].role, valeur du claim member | Rôle de realm ou de client tenant_user |
| Claim to Role | organisations[0].verification.status, valeur du claim verified | Rôle verified_business |
Ajoutez ensuite un mapper User Attribute pour dazr_org_id au client scope de votre application dans Keycloak, pour que votre application reçoive la clé du tenant dans les jetons de Keycloak, à côté des rôles.
Vérification d’entreprise (KYB)
La vérification d’entreprise, souvent appelée KYB (know your business), est le niveau d’assurance supérieur, au-dessus de la vérification d’organisation. Elle ajoute le registre du commerce, un contrôle d’identité avec un selfie en direct pour la personne qui agit pour l’entreprise (le représentant), et le contrôle de l’entreprise et du représentant sur les listes de sanctions et de personnes politiquement exposées (PPE). Les bénéficiaires effectifs n’en font pas partie.
Elle coûte 25 € HT par organisation, une seule fois. L’organisation paie, ou votre application paie pour ses clients avec son crédit prépayé. Si elle s’arrête avant qu’une pièce d’identité soit contrôlée, le paiement est remboursé intégralement.
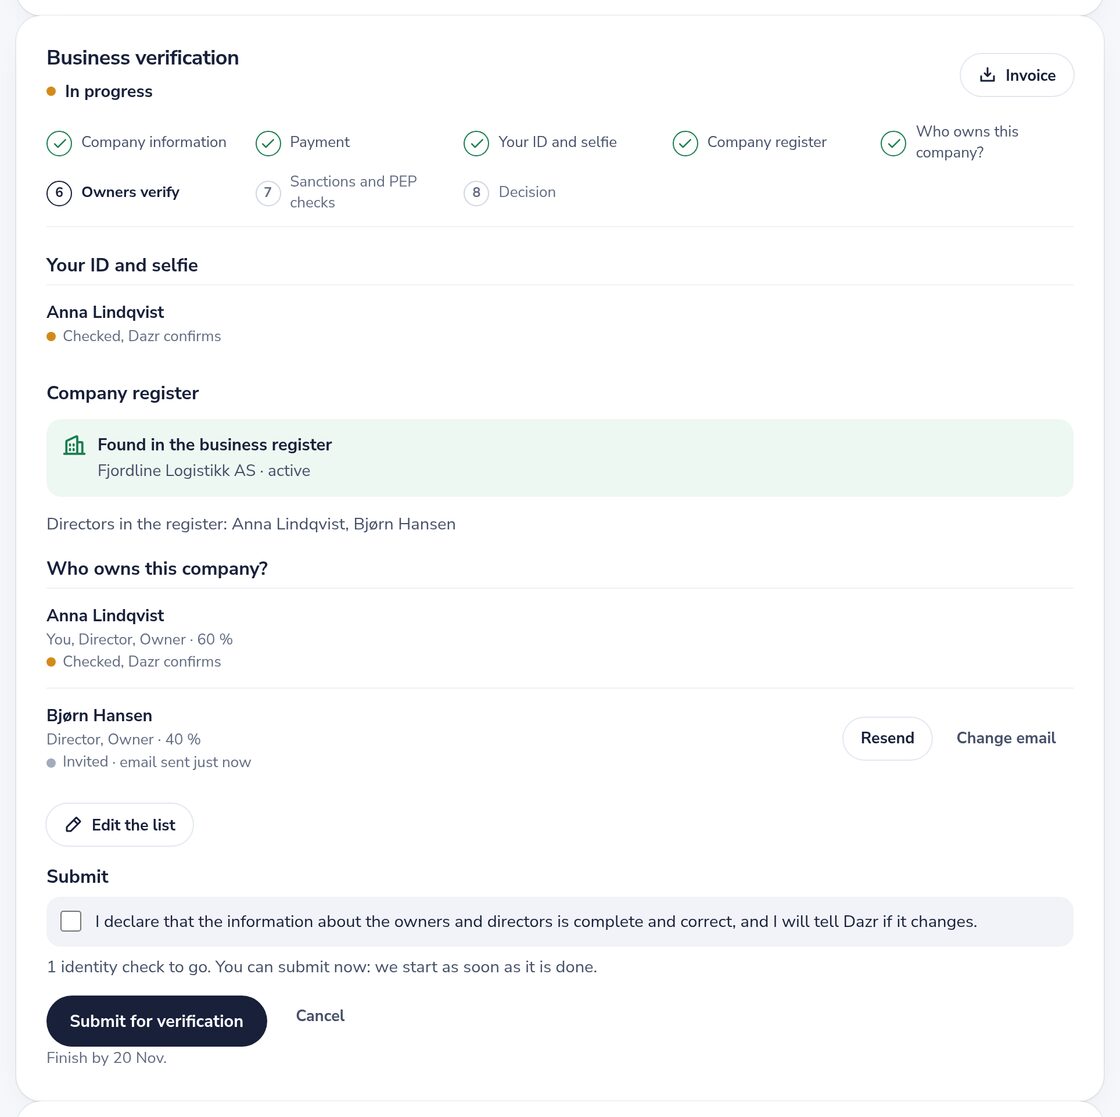
- Informations sur l’entreprise. La forme juridique, ainsi que le numéro d’immatriculation et le siège social tirés des informations légales de l’organisation, confirmés par la personne qui lance la vérification.
- Paiement. 25 € HT via Mollie, avec une facture sur la page de l’organisation. Quand votre application paie avec son crédit prépayé, l’organisation saute cette étape.
- Pièce d’identité et selfie. La personne qui lance la vérification est dirigeant ou représentant légal, ou en désigne un, qui reçoit par e-mail un lien avec un code à usage unique (valable 14 jours, rappels après 2 et 7 jours), confirme son rôle et peut ajouter une procuration. Le représentant prend une photo d’un passeport (la page avec la photo), d’une carte d’identité ou d’un titre de séjour (le recto) et un selfie de face, en direct avec l’appareil photo de la page ; rien ne peut être téléversé. Un modèle d’IA lit le document ; Dazr vérifie les dates et le nom, et pour un passeport la zone de lecture automatique (chiffres de contrôle ICAO 9303). Une personne de Dazr chargée de l’examen compare le selfie à la photo du document. Sur un ordinateur, l’étape affiche un QR code qui passe la prise de vue à un téléphone, et l’ordinateur continue tout seul. Sans appareil photo sur le téléphone, le représentant peut réserver un appel vidéo avec Dazr à la place (200 € HT, remboursés intégralement si Dazr annule ou ne propose aucun créneau).
- Contrôle au registre du commerce. Nom, statut et dirigeants depuis le registre officiel lorsqu’il est en ligne (Norvège, Danemark, Finlande, France, Pays-Bas, Pologne, Tchéquie et Royaume-Uni), sinon depuis un extrait officiel datant de 3 mois au plus, que Dazr lit automatiquement.
- Contrôles sanctions et PPE. L’entreprise et le représentant sur les listes de sanctions de l’UE, de l’ONU et de l’OFAC et pour les personnes politiquement exposées. Si la base PPE n’est pas disponible, une recherche du seul nom dans Wikidata donne une indication. Le résultat PPE figure dans le claim et le rapport et ne bloque jamais l’approbation.
- Décision. Une personne de Dazr chargée de l’examen compare le selfie à la photo du document et décide, avec les résultats des règles de risque documentées : elles signalent un contrôle de la pièce d’identité qui échoue, un nom figurant sur une liste de sanctions, un représentant absent du registre ou une entreprise non confirmée. Elle peut approuver, refuser avec un motif, demander des informations à l’organisation ou relancer un contrôle, en général sous un jour ouvré. Les dossiers à risque élevé nécessitent deux personnes. Aucun dossier n’est refusé automatiquement.
Les organisations approuvées sont de nouveau contrôlées chaque jour sur les listes de sanctions et tous les 30 jours pour le statut PPE. Une nouvelle correspondance avec une liste de sanctions renvoie la vérification en examen ; une nouvelle correspondance PPE est signalée et la vérification reste approuvée. Dans les deux cas, votre application en est informée.
Une vérification d’entreprise approuvée est une preuve documentée qu’un dirigeant ou un représentant légal, dont la pièce d’identité et un selfie en direct ont été contrôlés, a confirmé la demande, que le registre du commerce ou un extrait officiel datant de 3 mois au plus montre l’entreprise, et que l’entreprise et cette personne ont été contrôlées sur les listes de sanctions et de personnes politiquement exposées. Les bénéficiaires effectifs ne sont pas contrôlés.
Le claim kyb
Chaque organisation du claim organisations contient kyb, et verification.assurance_level résume les deux niveaux : none, basic (organisation vérifiée) ou kyb (vérification d’entreprise approuvée).
| kyb.status | Signification |
|---|---|
none | Aucune vérification d’entreprise, ou la dernière a été annulée ou a expiré. |
in_progress | Commencée : l’organisation suit les étapes. |
in_review | Envoyée et en cours d’examen chez Dazr, ou de nouveau en examen après une nouvelle correspondance lors du filtrage. |
approved | Approuvée. C’est seulement alors que le claim contient verified_claims. |
rejected | Non approuvée. L’organisation peut en lancer une nouvelle. |
Une fois approuvée, verified_claims suit le format OpenID Connect for Identity Assurance :
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners vaut toujours not_verified : la vérification d’entreprise porte sur l’entreprise et la personne qui agit pour elle, pas sur ses propriétaires. started_by_representative indique si la personne qui l’a lancée est aussi le représentant dont la pièce d’identité a été vérifiée, ou si elle l’a invité par e-mail. Le claim ne contient jamais de noms, de dates de naissance ni de données de document. Ils restent dans le rapport d’audit, que votre appli peut récupérer pour les organisations partagées avec elle.
Exiger la vérification d’entreprise
Dans la console, réglez Exiger une organisation vérifiée sur Vérification d’entreprise (KYB), ou demandez-la par requête avec acr_values=urn:dazr:org:kyb. Une personne qui ne l’a pas encore suit toutes les étapes dans la même connexion, un écran à la fois, et continue vers votre appli une fois que Dazr l’a approuvée ; d’ici là, elle reçoit un e-mail à l’approbation et se reconnecte. L’acr du jeton d’identité ne vaut urn:dazr:org:kyb qu’une fois l’organisation approuvée : vérifiez donc toujours kyb.status === 'approved' avant de débloquer ce qui en dépend.
Webhooks pour la vérification d’entreprise
Le même événement organisation.verification.updated est envoyé lorsque le statut de la vérification d’entreprise change, y compris après un nouveau filtrage. Ses données ajoutent :
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
La vérification d’entreprise seule
Une organisation peut aussi lancer elle-même la vérification d’entreprise, sur https://identity.dazr.eu/verify/business?org=…, depuis un lien sur sa page dans Dazr Identity, sans qu’une appli le demande. Le résultat est le même : une vérification par organisation, sur laquelle chaque appli avec laquelle elle partage l’organisation peut s’appuyer. Les images des pièces d’identité et des selfies sont supprimées 30 jours après la décision ; les résultats et le rapport sont conservés 5 ans après la fin de la vérification, comme l’exigent les règles contre le blanchiment.
Comment la décision est prise
Une personne de Dazr chargée de l’examen décide de chaque vérification d’entreprise, en général sous un jour ouvré, et compare le selfie à la photo du document. Elle regarde de plus près lorsque l’un de ces cas se présente :
- Le contrôle d’identité a échoué ou est incertain. Le visage ne correspond pas à la photo du document, le selfie ne montre pas un seul visage net, de face, le document ne peut pas être lu avec assez de certitude, présente des signes de falsification ou d’écran, est expiré ou appartient à une personne de moins de 18 ans, ou le nom sur la pièce d’identité diffère de celui du représentant.
- Une correspondance avec les sanctions. Un nom correspond aux listes de sanctions de l’UE, de l’ONU ou de l’OFAC au seuil de correspondance ou au-dessus, ou le filtrage des sanctions n’a pas pu s’exécuter.
- Pas de pouvoir de représentation. Le registre ou l’extrait officiel cite des dirigeants, et la personne sur la pièce d’identité n’en fait pas partie.
- L’entreprise n’est pas confirmée. Le registre ne connaît aucune entreprise avec ce numéro, elle n’est pas active, sa dénomination diffère, ou aucun extrait ne correspond.
Tout le reste est enregistré et ne bloque jamais l’approbation. Une possible personne politiquement exposée (PPE) est signalée par screening.pep possible_match dans le claim et le rapport ; si la base PPE n’est pas disponible, il indique indication_only ou not_screened. Si le registre ne cite aucun dirigeant, authority vaut declared_by_representative. À vous de décider si une vigilance renforcée est nécessaire.
Pays sans registre en ligne
Dans les pays sans registre en direct, comme l’Italie, l’Allemagne, l’Espagne ou la Belgique, l’organisation téléverse un extrait officiel (une visura camerale, un Handelsregisterauszug, une nota simple). Dazr le lit automatiquement et vérifie la dénomination, le numéro d’immatriculation, la date (3 mois au plus) et les dirigeants cités. S’il correspond, il est approuvé comme avec un registre en direct ; s’il ne correspond pas ou est illisible, un examinateur s’en charge. Le sceau du registre d’un extrait scellé est aussi vérifié.
PPE, pouvoir et signalements dans le claim
Champ dans verified_claims.claims | Signification |
|---|---|
screening.pep | no_match_found, possible_match (signalé, non bloquant), indication_only (seule une recherche par nom dans Wikidata a eu lieu) ou not_screened. |
authority | Ce qui a montré que le représentant peut agir : register, extract, dazr_verification ou declared_by_representative. |
flags | Présent quand il y a quelque chose à examiner : pep_possible_match, high_risk_country. |
Rapports de vérification pour les audits
Pour chaque organisation partagée avec votre application, vous pouvez obtenir un rapport indiquant comment et quand Dazr l’a vérifiée, pour votre dossier d’audit. Il existe tant que l’organisation est vérifiée, et pendant que sa vérification est en cours, avec ce qui a déjà été fait.
- L’organisation : nom, pays, numéro d’immatriculation, numéro de TVA et siège social.
- La vérification : statut, méthode, pouvoir de représentation, et quand elle a été demandée, signée et vérifiée.
- Les preuves : pour une signature ou un cachet qualifié, le nom du ou de la signataire selon le certificat, l’émetteur, le numéro de série, la validité et l’empreinte SHA-256 du certificat, son statut qualifié (déclarations QC, prestataire et service issus de la liste de confiance de l’UE, avec le numéro de séquence et la date d’émission de la liste), l’heure de signature et le contrôle de révocation. Pour un extrait scellé par le registre, qui l’a scellé, quand, et ce qui correspondait : nom, numéro d’immatriculation, numéro de TVA, dirigeant. Le résultat de VIES. Pour un code PEC, une lettre ou un appel vidéo, les dates et les contrôles cochés par l’équipe de vérification de Dazr, affichés comme « Dazr reviewer » avec un ID interne.
- Pour votre dossier : l’empreinte SHA-256 de chaque fichier de preuve, un ID de document, la date de génération du rapport, et une courte explication de chaque méthode et de ce que signifie le pouvoir de représentation.
Un rapport ne contient jamais d’images ni de numéros de pièces d’identité, de codes à usage unique, l’adresse PEC, d’adresses e-mail ni d’autre adresse que le siège social.
Rapports d’exemple
Deux rapports d’exemple avec une organisation et des personnes fictives, pour que votre équipe conformité voie ce que vous recevez. Ils sont signés avec une clé d’exemple, pas avec les clés de Dazr : vérifiez-les avec la clé publique d’exemple ci-dessous, jamais avec le JWKS de production.
- Vérification d’organisation (signature qualifiée) : PDF, JSON signé (JWS)
- Vérification d’entreprise : PDF, JSON signé (JWS)
- La clé publique d’exemple (JWKS)
Obtenir un rapport
Authentifiez-vous avec votre identifiant client et votre secret client, comme sur l’endpoint de jetons : HTTP Basic (client_secret_basic) ou le corps de formulaire d’un POST (client_secret_post). Ne mettez jamais le secret dans l’URL. Utilisez l’id de l’organisation issu des claims ou des webhooks, ou simplement le verification.report_url qu’ils contiennent.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Paramètre | Signification |
|---|---|
org | L’id de l’organisation. |
format | pdf (par défaut) ou jws, les mêmes données en JSON signé. |
lang | Langue du PDF : en (par défaut), nl, it, de, fr, es ou pl. |
doc | À la place du rapport : declaration, la déclaration signée par la direction (signature ou cachet qualifié uniquement), ou extract, l’extrait du registre du commerce. |
Seules les organisations qu’au moins une personne a partagées avec votre application par consentement peuvent être obtenues. Toute autre organisation répond 404, comme une organisation qui n’existe pas ou n’a pas de vérification ; un client secret erroné répond 401. Les applications sans client secret ne peuvent pas obtenir de rapports. Les téléchargements sont limités, et chacun apparaît avec le nom de votre application dans l’activité de l’organisation, pour ses administrateurs. Dans la console, la page de votre application liste les organisations connectées avec les mêmes téléchargements.
Vérifier le JSON signé
Avec format=jws, vous recevez un JWS compact (ES256, en-tête typ dazr-verification-report+jwt), signé avec les mêmes clés que les ID tokens. Ses claims sont iss, iat, jti (l’ID du document), sub (l’id de l’organisation), aud (votre client ID) et report, les données. Le PDF contient le même JWS sur sa dernière page et dans ses métadonnées (DazrVerificationReport), de sorte qu’un PDF peut aussi être vérifié hors ligne.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Faire contrôler la signature lors d’un audit
Pour une signature ou un cachet qualifié, doc=declaration renvoie la déclaration signée exactement telle qu’elle a été envoyée : un PDF signé (PAdES) ou un fichier .p7m (CAdES). La personne chargée de l’audit peut la valider de façon indépendante avec le validateur de démonstration DSS de la Commission européenne : téléversez le fichier, gardez la politique de validation par défaut et lancez la validation. Le résultat indique si la signature est qualifiée (QESig, ou QESeal pour un cachet), qui a signé, et le prestataire de services de confiance issu de la liste de confiance de l’UE. doc=extract renvoie l’extrait du registre du commerce ; un extrait scellé par le registre se valide de la même façon.
Le rapport est une preuve pour votre dossier d’audit. Les entreprises réglementées restent responsables de leur propre devoir de vigilance envers leur clientèle.
Dazr conserve la déclaration signée, l’extrait et les données du rapport tant que l’organisation est vérifiée, et 5 ans après la fin de sa vérification ou la suppression de l’organisation. Gardez vos propres copies aussi longtemps que vos règles l’exigent.
Clés des anciens rapports
Les rapports sont signés avec les mêmes clés que les ID tokens, et ces clés changent. Chaque clé qui a signé un rapport reste publiée sur https://identity.dazr.eu/oauth/jwks/archive, avec dazr_status current, previous ou retired, pendant au moins 5 ans après sa dernière utilisation. Vérifiez un ancien rapport avec l’archive lorsque son kid n’est plus dans le JWKS.
Vérification d’identité (KYC)
Activez Autoriser la vérification d’identité quand une connexion la demande dans la console, puis demandez une personne vérifiée avec acr_values=urn:dazr:person:kyc. Ou cochez Exiger la vérification d’identité à chaque connexion. Sans l’un de ces réglages, la valeur acr est ignorée et rien n’est facturé. Aucun scope supplémentaire n’est nécessaire. Pendant la connexion, la personne prend sur son téléphone une photo en direct de sa pièce d’identité et un selfie ; un ordinateur affiche un code QR. Dazr lit le document, compare les visages et contrôle le nom sur les listes de sanctions de l’UE, de l’ONU et de l’OFAC. Une personne de Dazr examine chaque contrôle, en général sous un jour ouvré.
Chaque vérification coûte 1,50 € HT, depuis le solde de votre organisation. La personne ne paie jamais. Une vérification reste valable 12 mois. Quand une autre application la demande, la personne donne son accord sur un écran de consentement au lieu de reprendre des photos, et cette application paie 1,50 €, une fois par vérification. Si votre application la redemande avec prompt=consent, ou pour une connexion avec une vérification qu’elle a déjà reçue, c’est gratuit.
Le jeton d’identité et les user info contiennent le claim kyc, et acr vaut urn:dazr:person:kyc :
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status vaut no_match, ou cleared_by_review quand un nom listé était proche et qu’un examinateur a constaté qu’il ne s’agit pas de cette personne. Les images et numéros de documents ne sont jamais partagés. Après 12 mois, le claim indique "verified": false : redemandez.
interaction_required: avecprompt=none, quand la personne doit encore se vérifier ou donner son accord.temporarily_unavailable: votre solde ne peut pas payer. La personne apprend que votre application ne peut pas la vérifier pour le moment, et vos administrateurs reçoivent un e-mail.access_denied: la personne a annulé, ou un examinateur doit encore décider.
Les vérifications sont réelles et facturées, même pendant que votre application est en test.
Solde
Votre organisation peut payer la vérification d’entreprise de vos clients. Dans la console, ouvrez votre app et cochez Nous payons la vérification d’entreprise de nos clients. Le prix est prélevé sur le solde de votre organisation : un seul solde pour toutes les apps de l’organisation et pour les API Dazr payantes. Une vérification coûte 25 € HT. Si le solde est insuffisant, votre client paie comme d’habitude et vos administrateurs reçoivent un e-mail.
Votre application ne paie que pour une connexion qui demande la vérification d’entreprise, et une fois par organisation cliente. Ce qu’une application paie par jour pour la vérification d’identité et d’entreprise est limité : 250 € HT, sauf si vous le modifiez dans la console sous Limite quotidienne des vérifications. Une fois la limite atteinte, jusqu’au lendemain, les nouvelles vérifications d’identité sont refusées, vos clients paient eux-mêmes leur vérification d’entreprise et vos administrateurs reçoivent un e-mail.
- Vérification d’identité. 1,50 € par vérification, et à chaque fois qu’une vérification est partagée avec une autre application. Le crédit bonus peut la payer.
- Dépôts. À partir de 100 €, via Mollie, réservés aux entreprises : votre organisation doit être vérifiée ou avoir un numéro de TVA confirmé par VIES. Vous recevez une facture avec TVA.
- Crédit bonus. +10 % dès 1 000 €, +20 % dès 5 000 € et +40 % dès 10 000 €. Le solde distingue crédit payé et crédit bonus ; le crédit payé est utilisé en premier.
- Non remboursable. Les dépôts sur le solde ne sont pas remboursables et ne sont jamais reversés : ils ne peuvent servir qu’à l’utilisation payante des API Dazr, comme la vérification d’entreprise. Le crédit bonus n’a aucune valeur monétaire.
- Restitutions. Une vérification annulée avant tout contrôle d’identité restitue son prix au solde. Une rétrofacturation reprend le dépôt et son bonus ; un solde négatif suspend l’utilisation payante jusqu’au prochain dépôt.
- Registre. Chaque dépôt, bonus, utilisation et restitution, avec le solde courant, dans la console et en CSV.
Mode test
Tant que votre app n’est pas en production, une vérification d’entreprise lancée depuis une connexion à cette app donne un résultat de test. Pas de paiement, pas de photo de pièce d’identité, pas d’examinateur, et la vraie vérification de l’organisation ne change pas. Les quatre derniers chiffres du numéro d’immatriculation ou de TVA de l’organisation choisissent le résultat :
| Quatre derniers chiffres | Résultat | kyb.status |
|---|---|---|
0001 ou tout autre numéro | Approuvée | approved |
0002 | Non approuvée | rejected |
0003 | Envoyée à un examinateur | in_review |
0004 | Correspondance avec les sanctions | in_review |
0005 | Expirée | none |
Les résultats de test portent test: true dans le claim, le webhook et le rapport, et seule votre app les voit tant qu’elle n’est pas en production. Les numéros d’immatriculation sont uniques sur Dazr : utilisez le vôtre, par exemple un numéro KVK néerlandais comme 1234 0002. Dans la console, vous pouvez aussi envoyer un webhook de test pour chaque résultat.
Jetons et durées
| Jeton | Durée et règles |
|---|---|
| Code d’autorisation | 60 secondes, usage unique, lié à votre client, à l’URI de redirection et au challenge PKCE. Utiliser un code deux fois révoque les jetons qu’il a émis. |
| Jeton d’accès | 10 minutes. Un JWT signé (ES256, typ at+jwt) avec aud = votre identifiant client. Envoyez-le en Authorization: Bearer. |
| Jeton d’identité | 10 minutes. ES256, avec iss, sub, aud, exp, iat, auth_time, nonce et amr si connu. |
| Jeton de rafraîchissement | Uniquement avec offline_access. Change à chaque utilisation : enregistrez toujours le nouveau. Renvoyer un ancien jeton de rafraîchissement révoque toute la connexion. Expire après 30 jours sans utilisation et au plus tard après 180 jours. |
Les clés de signature changent. Choisissez toujours la clé d’après le kid dans le JWKS et rechargez le JWKS lorsque vous voyez un kid inconnu.
Comment la personne s’est connectée
Le amr de l’ID token (RFC 8176) indique comment la personne s’est connectée : ["otp"] pour un code à usage unique par e-mail, ["hwk", "user"] pour une passkey avec vérification de l’utilisateur, et ["fed"] pour Google ou Microsoft.
Langue
Envoyez ui_locales avec la demande d’autorisation, par exemple ui_locales=de-AT de en. La première langue prise en charge par Dazr est utilisée pour les écrans de connexion et de consentement. Les langues prises en charge figurent dans ui_locales_supported du document de découverte.
Le scope sign
Le scope sign du document de découverte sert uniquement à l’API Dazr Sign. Il permet à une app d’envoyer des documents à signer au nom de la personne ; vous l’activez dans le portail Dazr Sign. Sign in with Dazr Identity n’en a pas besoin.
API Dazr Files et WebDAV (lecture seule)
L’API Dazr Files permet à votre application de lister et de télécharger des fichiers de Dazr Files, par exemple pour les sauvegarder. Elle est en lecture seule : aucune requête ne peut téléverser, modifier, déplacer, partager ni supprimer quoi que ce soit. Activez-la pour votre application dans la console, sur la page de votre application, sous Dazr Files API. Elle utilise la même application, le même identifiant client et le même secret que Se connecter avec Dazr Identity, et les mêmes jetons d’accès.
Il y a deux voies d’accès. Un propriétaire ou un administrateur d’une organisation approuve votre application pour les fichiers partagés de l’organisation, et votre serveur obtient alors des jetons sans personne (idéal pour des sauvegardes sans surveillance). Ou une personne autorise votre application avec le scope files.read, et votre application lit les fichiers personnels de cette personne.
La référence complète, avec chaque endpoint, des exemples, les erreurs, les limites, le flux de changements et la configuration WebDAV pour rclone et Synology, se trouve dans la documentation de l’API Dazr Files.
Paramètres d’organisation qui influencent la connexion
- Les membres doivent utiliser des passkeys. Les propriétaires et administrateurs peuvent l’activer. Les membres se connectent alors avec une passkey à chaque app qui demande le scope
organisations; une connexion par code e-mail, Google ou Microsoft est renvoyée vers une connexion par passkey, etprompt=nonerépondlogin_required. - Domaine e-mail vérifié. Une organisation prouve son domaine e-mail par un enregistrement DNS. Si l’organisation l’autorise, les personnes qui se connectent avec une adresse de ce domaine se voient proposer de la rejoindre, immédiatement ou après accord d’un administrateur. Un domaine vérifié ne vérifie pas l’organisation elle-même et ne figure pas dans les claims.
Erreurs
Tant que votre identifiant client et votre URI de redirection sont valides, les erreurs reviennent sur votre URI de redirection sous la forme error, error_description, state et iss : par exemple invalid_request (comme un PKCE absent ou plain), invalid_scope, unsupported_response_type, access_denied (la personne a annulé, ou l’application est en test et la personne n’est pas membre), login_required, consent_required et interaction_required (avec prompt=none, quand une organisation vérifiée exigée manque). Avec un client inconnu ou une URI de redirection non enregistrée, Dazr affiche une page d’erreur et ne redirige jamais. L’endpoint de jetons répond par des erreurs JSON comme invalid_client, invalid_grant et unsupported_grant_type.
Déconnexion
Pour déconnecter quelqu’un, envoyez la personne vers l’endpoint de déconnexion avec id_token_hint (ou client_id), un post_logout_redirect_uri facultatif enregistré dans les paramètres de l’application, et state. Dazr lui demande si elle veut aussi se déconnecter de Dazr Identity sur cet appareil, puis la renvoie. Révoquez à l’endpoint de révocation les jetons de rafraîchissement dont vous n’avez plus besoin.
Test et mise en ligne
Une nouvelle application est en test : seuls les membres de votre organisation peuvent se connecter, et l’écran de consentement l’indique. Pour la mettre en ligne, faites vérifier votre organisation dans Dazr Identity, ajoutez une URI de redirection https:// et demandez un examen dans la console. Modifier le nom, la finalité, la politique de confidentialité ou les données d’une application en ligne nécessite un nouvel examen.
Transférer une application à une autre organisation
Une application peut passer à une autre organisation inscrite sur Dazr, par exemple après une vente ou une réorganisation. Une personne qui gère l’organisation lance le transfert avec Transférer l’application dans les réglages de l’application, dans Dazr Identity ou dans le portail Sign. Une personne qui gère l’autre organisation l’accepte ou le refuse dans les 14 jours. D’ici là, l’organisation d’origine peut annuler et rien ne change.
- Qui peut la recevoir. Seulement une organisation inscrite sur Dazr, désignée par son identifiant d’organisation. Les personnes qui la gèrent trouvent cet identifiant dans ses informations légales dans Dazr Identity. Une application en ligne, une application en cours d’examen, une application qui exige une organisation vérifiée et une application avec l’API Dazr Sign activée ne peuvent aller qu’à une organisation vérifiée. C’est vérifié à nouveau au moment de l’acceptation.
- Une connexion récente. Lancer et accepter un transfert demandent une connexion datant de moins de 10 minutes.
- Ce qui est transféré. Le client ID, les réglages, le logo, les URI de redirection, les API activées et les URL des webhooks. La personne qui accepte accepte aussi les Developer Terms pour la nouvelle organisation.
- Le secret client. Une application serveur reçoit un nouveau secret client, affiché une seule fois à la personne qui accepte. L’ancien secret fonctionne encore aux points de terminaison token, révocation et introspection pendant la période de transition choisie au lancement : aucune, 24 heures (par défaut) ou 7 jours. Les rapports de vérification demandent le nouveau secret.
- Webhooks. Les URL restent. Leurs secrets de signature, pour Dazr Identity et pour Dazr Sign, sont renouvelés et affichés une seule fois à la personne qui accepte. Les livraisons d’avant le transfert ne sont pas renvoyées.
- Les personnes et leur
sub. Chaque personne garde le mêmesubdans l’application : les comptes de votre application continuent de fonctionner. Il diffère de sonsubdans les autres applications de la nouvelle organisation. Les personnes approuvent à nouveau l’application à leur prochaine connexion, car l’écran de consentement nomme désormais la nouvelle organisation. Les jetons émis avant le transfert cessent de fonctionner. - Ce qui reste à l’organisation précédente. Les chiffres de connexion et de consentement et les livraisons de webhooks d’avant le transfert. Les documents créés via l’API Dazr Sign restent aux personnes à qui ils appartiennent, et la nouvelle organisation de l’application ne peut pas les voir.
Le bouton
Utilisez le texte « Sign in with Dazr Identity » et le logo Dazr comme ci-dessous. Vous pouvez changer la taille, mais pas le logo, les couleurs ni le texte. Faites-le pointer vers votre propre route qui lance le flux.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Police Dazr. Le bouton utilise la police Dazr, libre d’utilisation sous la SIL Open Font License. Si Dazr n’est pas chargée, la police système est utilisée. Téléchargez la police Dazr (ZIP avec fichiers TTF et WOFF2) pour l’héberger sur votre propre site :
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Un exemple minimal en Node.js
Node 18 ou plus récent, sans dépendances. Une application serveur web avec secret client ; pour un client public, supprimez l’en-tête Authorization et envoyez client_id dans le corps.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limites
Les endpoints d’autorisation et de jetons sont limités en débit. Si vous recevez une erreur HTTP 429, attendez puis réessayez ; ne réessayez pas en boucle rapide.
| Endpoint | Limite |
|---|---|
/oauth/authorize | 120 requêtes par minute et par adresse IP |
/oauth/token | 600 requêtes par minute et par adresse IP, et 300 par minute et par app |
/oauth/userinfo | 1 200 requêtes par minute et par adresse IP |
/oauth/verification-report | 120 requêtes par minute et par adresse IP, et 60 par heure et par app |
| Vérification d’entreprise | 6 lancements par heure et par personne, et 10 par jour et par organisation |
| Webhooks de test | 30 toutes les 10 minutes par personne |
Vos obligations
Votre organisation est responsable de traitement indépendant pour les données qu’elle reçoit. Les Conditions pour les développeurs de Dazr Identity précisent ce que vous pouvez en faire, comment les protéger et comment signaler les violations. Questions : hello@dazr.eu.
Pour votre revue sécurité et juridique : le dossier sécurité et achats.