Documentación para desarrolladores de Dazr Identity
OpenID Connect 1.0 estándar con el flujo authorization code y PKCE. Sin SDK: funciona cualquier biblioteca OpenID Connect certificada, y también el código propio.
La gente ya puede usar su cuenta de Google o Microsoft dentro de Dazr Identity, así que tu app no necesita botones de Google y Microsoft aparte: un botón en lugar de tres.
Discovery y endpoints
Todo está descrito en el documento de discovery. Indica el emisor a tu biblioteca y encontrará el resto.
| Qué | Dirección |
|---|---|
| Emisor | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorización | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Información del usuario | https://identity.dazr.eu/oauth/userinfo |
| Claves públicas (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Revocación (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspección (RFC 7662), solo apps de servidor web | https://identity.dazr.eu/oauth/introspect |
| Cierre de sesión (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Informes de verificación, solo apps de servidor web | https://identity.dazr.eu/oauth/verification-report |
Registrar una app
- Las apps pertenecen a una organización. Los titulares y administradores de la organización las registran en Desarrolladores.
- Las apps de servidor web (clientes confidenciales) reciben un secreto de cliente, que se muestra una sola vez. Autentícate en el endpoint de tokens con HTTP Basic (
client_secret_basic) o en el cuerpo del formulario (client_secret_post). - Las apps de una sola página y móviles (clientes públicos) no reciben secreto. Envían
client_idy se apoyan en PKCE. - Las URI de redirección deben coincidir exactamente y empezar por
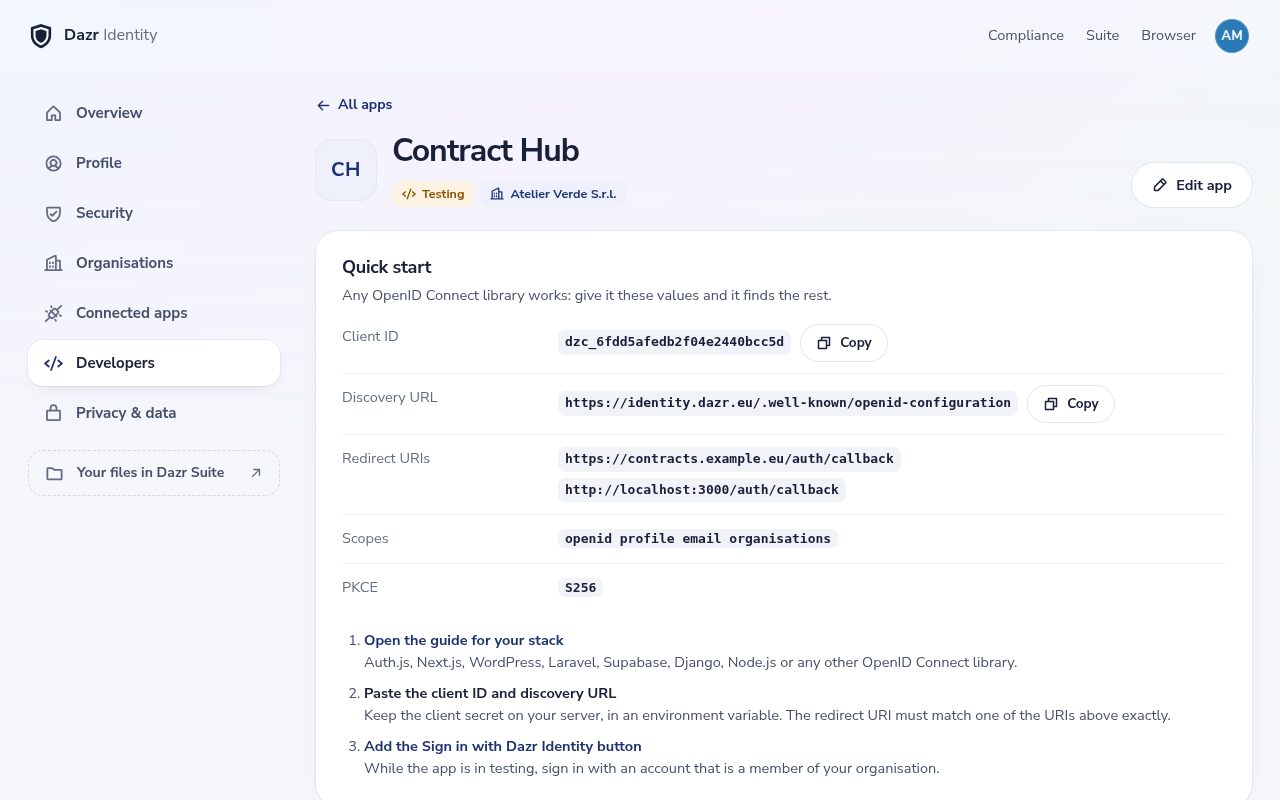
https://. Mientras la app está en pruebas, también funcionanhttp://localhostyhttp://127.0.0.1en cualquier puerto. - Son obligatorios la dirección de una política de privacidad, un correo de soporte y una finalidad de una línea: las personas los ven en la pantalla de consentimiento.
Guías de integración
Cada stack de abajo usa su propio soporte estándar de OpenID Connect. Necesitas tres valores de la consola: el client ID, el client secret (solo apps de servidor web) y la URI de redirección que registraste. El resto sale del documento de discovery.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Cualquier biblioteca OpenID Connect
sub es pairwise: el mismo para todas las apps de tu organización y distinto para cualquier otra organización. Nunca cambia para una persona, mientras que un correo sí puede cambiar. Guarda sub como clave de la cuenta y trata email como dato de contacto.
Cualquier biblioteca OpenID Connect
Si tu stack no aparece, funciona cualquier cliente OpenID Connect. Revisa estos ajustes:
- Emisor
https://identity.dazr.eu, URL de discoveryhttps://identity.dazr.eu/.well-known/openid-configuration. - Response type
code(flujo authorization code). Sin flujo implicit ni hybrid. - PKCE es obligatorio, con
code_challenge_method=S256. - Scopes:
openidy solo lo que necesites deprofile,email,address,organisationsyoffline_access. Tu app debe estar registrada para cada scope que pida. - URI de redirección: exactamente como se registró en la consola, con la ruta y la query string si la hay.
- Autenticación del cliente:
client_secret_basicoclient_secret_postpara apps de servidor web,nonepara apps de una sola página y móviles. - Firma del ID token: ES256. Algunas bibliotecas suponen RS256: configura el algoritmo como ES256.
- Usa
subcomo clave de la cuenta. Es pairwise, por organización. - Con
offline_access, guarda el nuevo refresh token tras cada refresh: rotan.
El flujo
- Crea un
code_verifieraleatorio (de 43 a 128 caracteres) y sucode_challenge= base64url(SHA-256(verifier)). Crea unstatey unnoncealeatorios. Guarda los tres en la sesión del usuario. - Redirige al endpoint de autorización con
response_type=code,client_id,redirect_uri,scope(siempre conopenid),state,nonce,code_challengeycode_challenge_method=S256. - La persona inicia sesión si hace falta y ve la pantalla de consentimiento con los datos reales. Si lo permite, vuelve a tu URI de redirección con
code,stateeiss. Comprueba questatecoincide y queisseshttps://identity.dazr.eu. - En tu servidor, haz un POST al endpoint de tokens con
grant_type=authorization_code,code, el mismoredirect_uriy elcode_verifier. - Verifica el ID token: firma ES256 con una clave del JWKS (según el
kid),iss,aud= tu ID de cliente,expy tunonce. Usasubcomo clave de la cuenta.
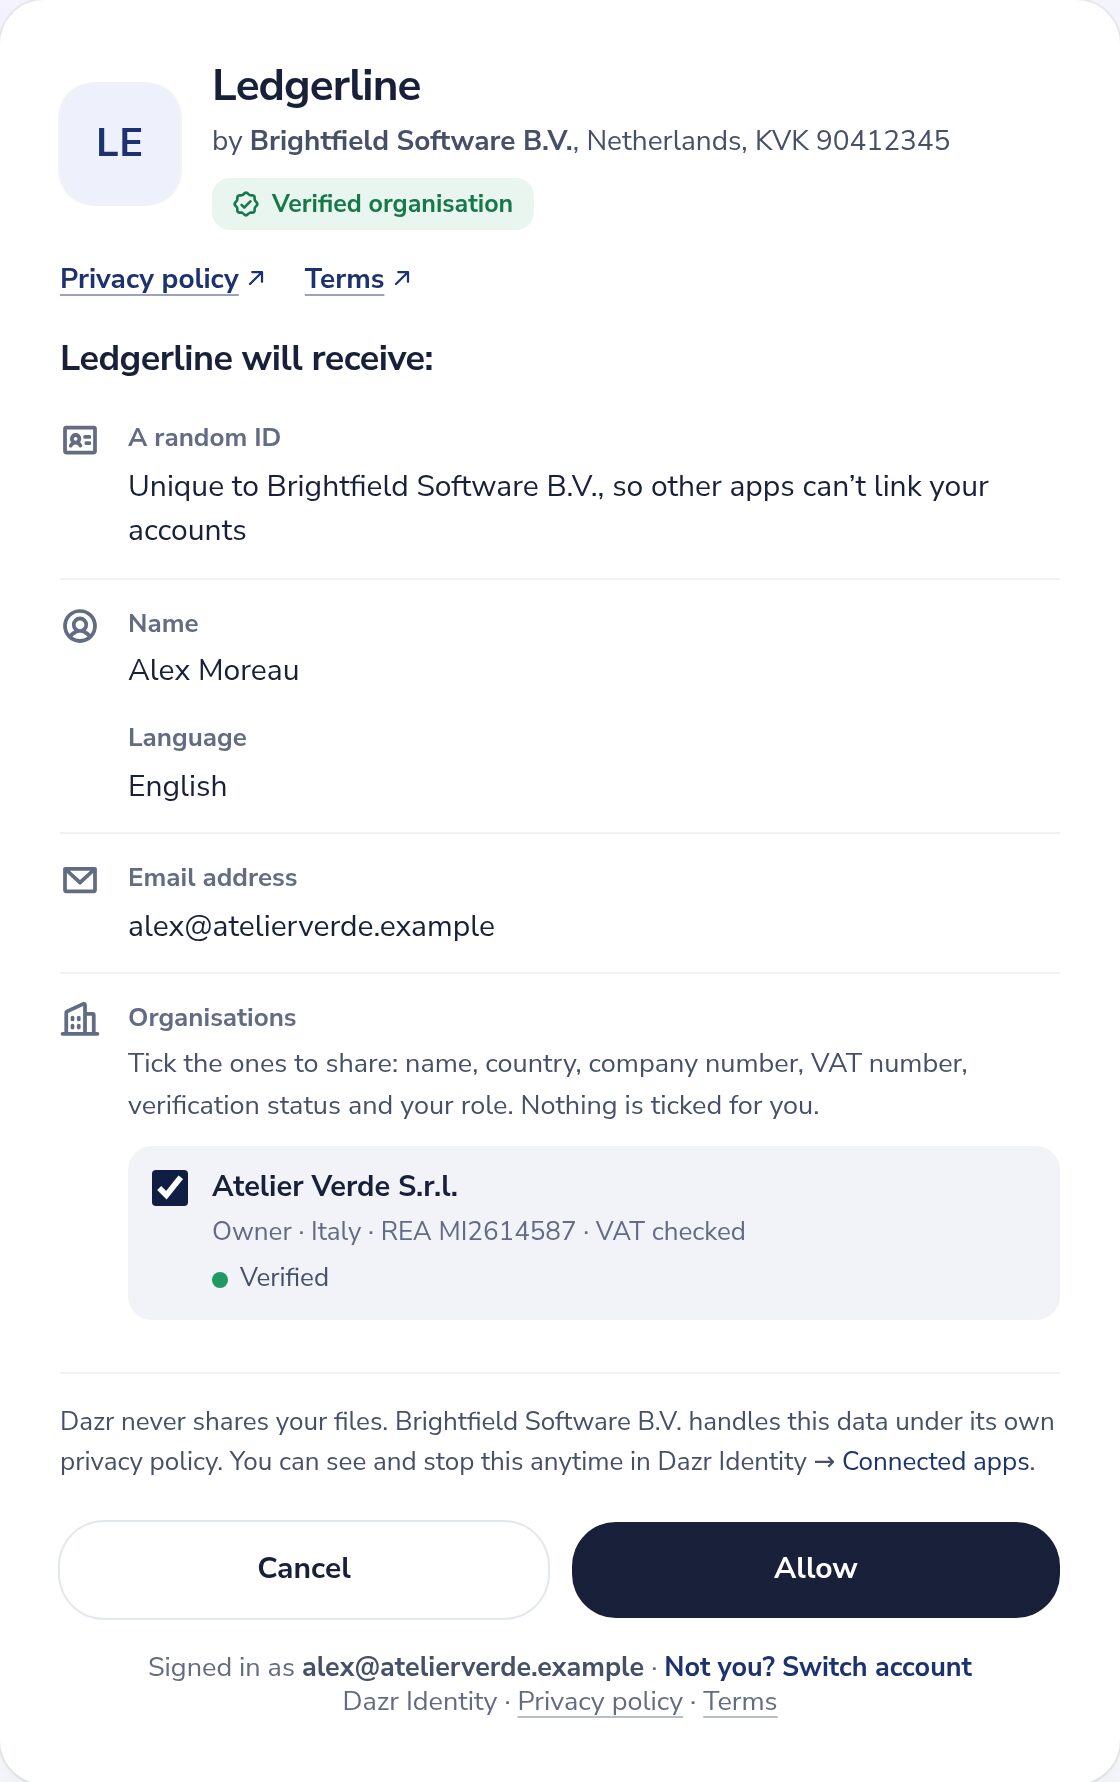
El parámetro prompt acepta none (respuesta inmediata con login_required o consent_required si la persona tuviera que actuar), login (pedir a la persona que vuelva a iniciar sesión) y consent (mostrar la pantalla de consentimiento aunque ya se hubiera aprobado). Se admite max_age. Consentimiento recordado: si la persona ya aprobó los mismos scopes, vuelve directamente a tu app. Si más adelante pides más, la pantalla de consentimiento muestra solo lo nuevo.
Scopes y claims
Pide solo lo que necesitas. Fuera de esta tabla no existe nada: ni contactos ni contraseñas. Los archivos solo se leen mediante la API de Dazr Files, con su propio scope files.read.
| Scope | Claims |
|---|---|
openid (obligatorio) | sub: un ID aleatorio para la persona, igual para todas las apps de tu organización y distinto para cualquier otra organización |
profile | name (si está definido) y locale |
email | email y email_verified (siempre true) |
address | address (formatted, street_address, locality, region, postal_code, country), solo si la persona guardó una |
organisations | organisations: las organizaciones que la persona marca en la pantalla de consentimiento, cada una con id, name, display_name, website, country, register_number, vat, vat_verified (true solo si el servicio VIES de la UE ha confirmado el número de IVA), verified, verification (ver Organizaciones verificadas) y role (owner, admin o member) |
offline_access | sin claims; además recibes un refresh token |
Los claims aparecen en el ID token para los scopes que la persona aprobó. El endpoint de información del usuario devuelve el mismo conjunto, con los valores actuales.
Organizaciones verificadas
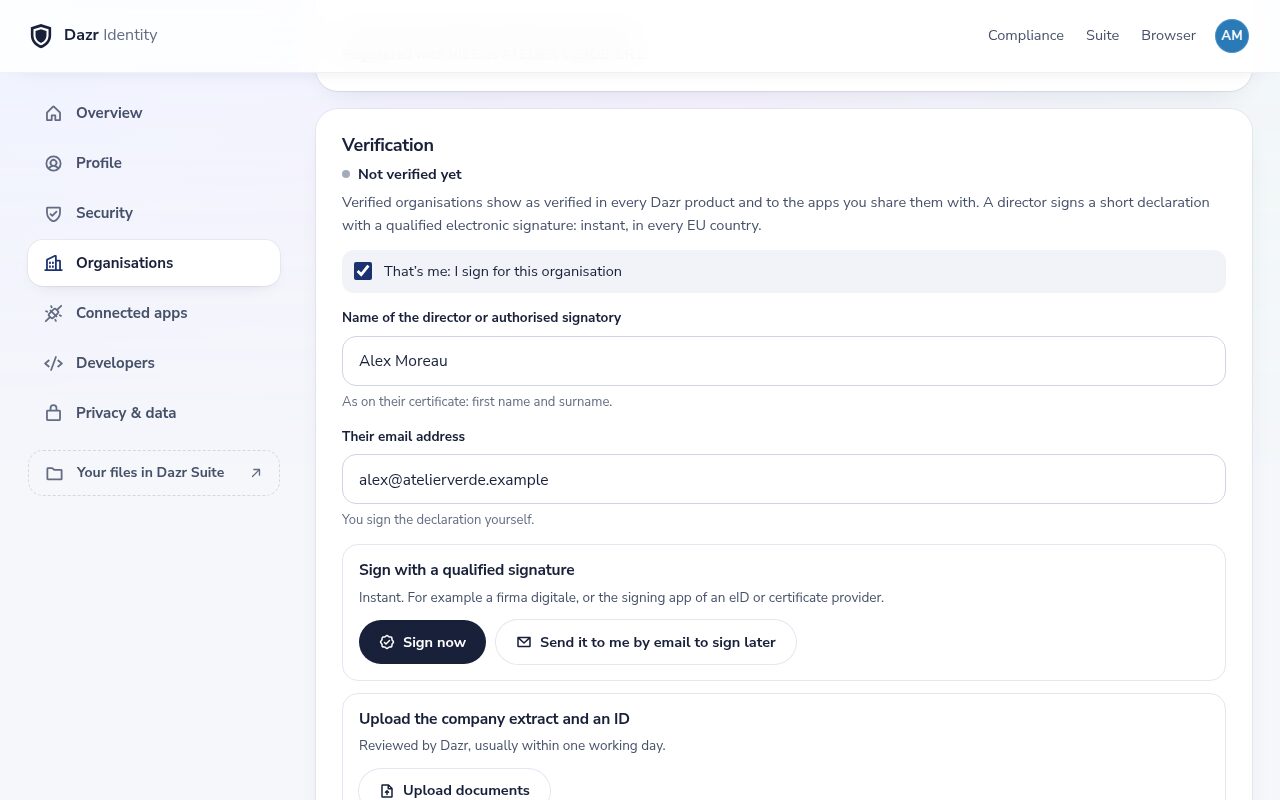
Dazr solo verifica una organización cuando fuentes oficiales prueban dos cosas: quién es la persona y que representa a esta organización, con su denominación, número de registro y número de IVA. Normalmente su administrador firma una breve declaración con una firma electrónica cualificada (QES) y añade el extracto del registro mercantil en el que figura; con un extracto sellado por el registro, como una visura camerale italiana o un extracto KVK neerlandés, es inmediato; si no, Dazr lo revisa. Una firma cualificada por sí sola nunca deja verificada una organización. Cada organización del claim organisations incluye su verificación actual:
| verification.status | Significado |
|---|---|
unverified | No verificada, o una verificación falló, caducó o se revocó (por ejemplo tras cambiar la razón social o el número de registro). |
pending | La verificación está en curso: se ha pedido a la persona representante que firme, aún falta el extracto del registro mercantil o Dazr está revisando documentos. method indica qué vía se ha iniciado, por ejemplo qes (la persona que representa a la organización firma la declaración), qseal, pec, letter, video o documents. |
verified | Verificada. method es qes_org (firma cualificada, el certificado indica la organización), extract_sealed (firma cualificada o documento de identidad revisado, además de un extracto sellado por el registro mercantil), qes_reviewed (firma cualificada, extracto comprobado por Dazr), qseal (el sello electrónico cualificado de la organización), documents, pec (un código enviado a la dirección de correo certificado de la organización, PEC, Italia), letter (un código enviado por correo al domicilio social), video (una videollamada con Dazr) o extract. authority indica qué probó que la persona representa a la organización (ver abajo), y verified_at es una hora Unix. |
Solo cuando el estado es verified, verification.authority (y authority en los webhooks) indica cómo se probó el vínculo entre la persona y la organización. Cada verificación es una prueba documentada, comprobada una vez en la fecha indicada. No garantiza la solvencia ni la conducta de la organización, y no indica quién es su propietario.
| verification.authority | Qué prueba |
|---|---|
certificate | Prueba documentada de que la solicitud se firmó con una firma electrónica cualificada, o se selló con un sello electrónico cualificado, cuyo certificado nombra a la organización y su número de registro. Dazr comprobó el certificado en las listas de confianza de la UE y su revocación. |
register_extract | Prueba documentada de que un administrador o representante legal confirmó la solicitud, con una firma electrónica cualificada o un documento de identidad comprobado por Dazr, y de que un extracto sellado por el registro mercantil, de 3 meses como máximo, lo menciona. |
reviewed | Prueba documentada de que un administrador o representante legal confirmó la solicitud, con una firma electrónica cualificada o un documento de identidad, y de que una persona de Dazr comprobó un extracto del registro, de 3 meses como máximo, que lo menciona. |
pec | Prueba documentada de que alguien con acceso a la dirección de correo certificado de la organización (PEC, Italia), tal como figura en el registro mercantil, confirmó la solicitud con un código de un solo uso. |
letter | Prueba documentada de que alguien con acceso al correo postal del domicilio social confirmó la solicitud con un código de un solo uso que Dazr envió allí por carta. |
video | Prueba documentada de que una persona de Dazr vio, en una videollamada, el documento de identidad de la persona que confirmó la solicitud y un extracto oficial que la menciona como administradora o representante legal. |
Las mismas definiciones están en las condiciones de uso, en la sección 7 de las Condiciones para desarrolladores y en cada informe de verificación.
El booleano verified se mantiene por compatibilidad y equivale a verification.status === 'verified'. Cada organización tiene también un id, el mismo que usan los webhooks.
Cuando el estado es pending o verified, verification.report_url es la dirección de su informe de verificación.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role y la pertenencia se vuelven a leer en cada renovación del token y en cada solicitud de user info: tras un cambio de rol, la siguiente respuesta incluye el nuevo rol, y una organización que la persona dejó o de la que se la eliminó ya no aparece. Si un administrador de la organización desconecta tu app, la organización queda fuera de los tokens emitidos antes, hasta que un miembro vuelva a compartirla con tu app en un nuevo inicio de sesión. display_name y website son null si la organización no los ha definido; name es siempre la razón social.
Países y plazos
Pueden verificarse organizaciones de los 27 países de la UE, Noruega, Islandia, Liechtenstein, Suiza y Reino Unido. La vía más rápida depende del país:
| País | Verificación de organizaciones | Verificación empresarial |
|---|---|---|
| Italia | Inmediata con una firma cualificada y una visura sellada por el registro mercantil, o en pocos minutos con un código a la dirección de correo certificado (PEC) de la empresa | Una visura de 3 meses como máximo, comprobada por una persona de Dazr, normalmente en un día laborable |
| Países Bajos | Inmediata con una firma cualificada y un extracto KVK certificado digitalmente | Desde el registro KVK, revisado por una persona de Dazr, normalmente en un día laborable |
| Austria, Bélgica | Inmediata con una firma cualificada y un extracto sellado por el registro mercantil | Un extracto oficial de 3 meses como máximo, comprobado por una persona de Dazr, normalmente en un día laborable |
| Noruega, Dinamarca, Finlandia, Francia, Polonia, Chequia | Inmediata con una firma cualificada cuyo certificado nombra a la organización; si no, un extracto y un documento, comprobados por una persona de Dazr, normalmente en un día laborable | Desde el registro mercantil en línea, revisado por una persona de Dazr, normalmente en un día laborable |
| Reino Unido | Un extracto y un documento, comprobados por una persona de Dazr, normalmente en un día laborable | Desde Companies House, revisado por una persona de Dazr, normalmente en un día laborable |
| Todos los demás países admitidos | Inmediata con una firma cualificada cuyo certificado nombra a la organización; si no, un extracto y un documento, comprobados por una persona de Dazr, normalmente en un día laborable | Un extracto oficial de 3 meses como máximo, comprobado por una persona de Dazr, normalmente en un día laborable |
| En todas partes | Un código por correo postal (100 € sin IVA, de 3 a 10 días laborables) o una videollamada (200 € sin IVA) | Una videollamada (200 € sin IVA) si el representante no tiene cámara en el móvil |
Los plazos son habituales, no garantizados. Automática significa que reglas documentadas deciden cuando todas las comprobaciones son claras; cuando una no lo es, una persona de Dazr la revisa, normalmente en un día laborable. La página de ayuda para quienes deben verificarse indica qué extracto del registro conseguir en cada país.
Exigir una organización verificada
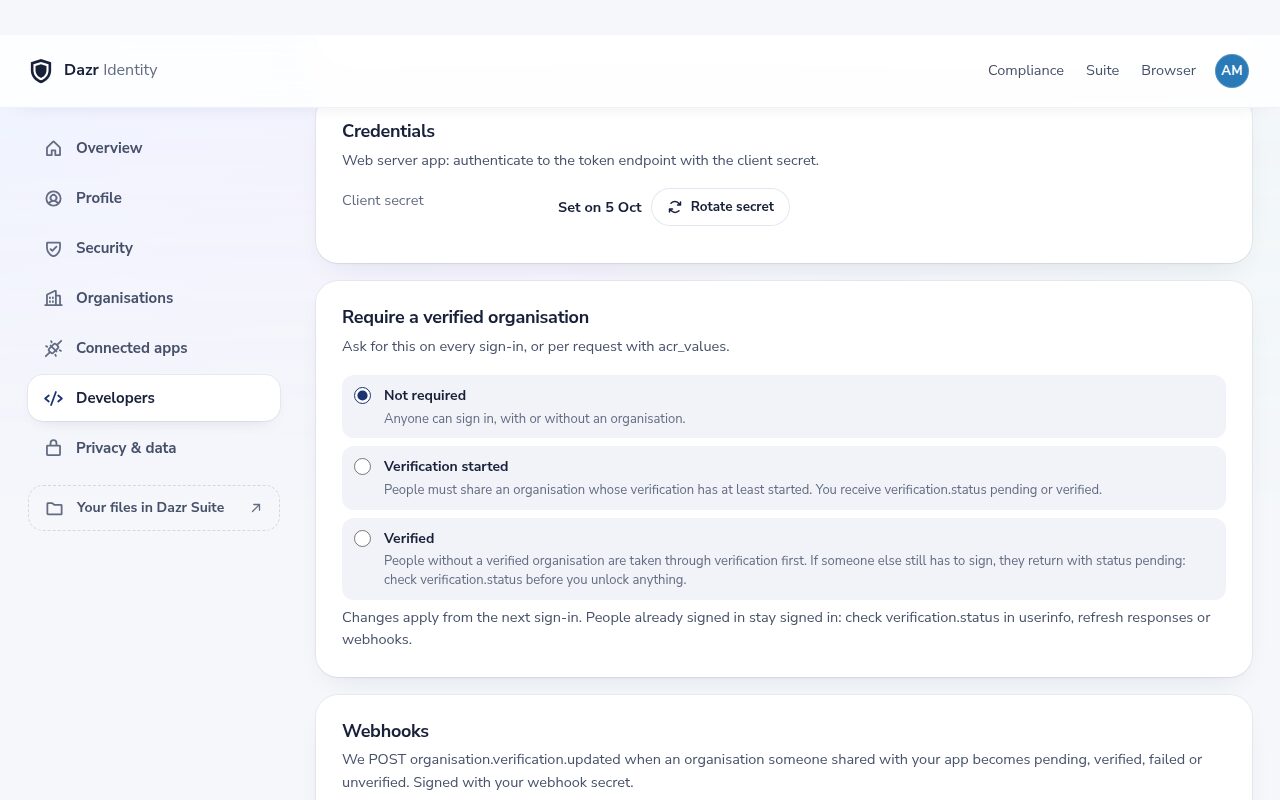
En la consola, pon Exigir una organización verificada en Verificación iniciada o Verificada, o pídelo por solicitud con acr_values=urn:dazr:org:verification-started o acr_values=urn:dazr:org:verified (se aplica la más estricta). Tu app también debe pedir el scope organisations.
Quien no tiene una organización válida la completa en el mismo inicio de sesión: su nombre, la organización (con el número de IVA comprobado en VIES) y luego la verificación. Puede firmar en el acto, recibir la declaración por correo o indicar a otra persona que firme. Después marca la organización en la pantalla de consentimiento (solo se pueden marcar organizaciones válidas) y vuelve a tu URI de redirección.
Si otra persona aún tiene que firmar, la persona vuelve con estado pending, incluso si pediste Verificada: recibes un código, el claim dice pending y el acr del ID token es urn:dazr:org:verification-started en lugar de urn:dazr:org:verified. Decide siempre según verification.status, nunca por el hecho de que el inicio de sesión funcionó. Con prompt=none recibes interaction_required si no se cumple el requisito.
Los cambios del ajuste se aplican desde el próximo inicio de sesión. Quien ya ha iniciado sesión no se desconecta: las respuestas de refresh, el endpoint userinfo y los webhooks llevan siempre el estado actual, así que úsalos para las sesiones existentes.
Webhooks
Añade una URL de webhook (https) en la consola. Ves el secreto de firma una sola vez; puedes renovarlo. Dazr envía organisation.verification.updated cuando una organización que uno de tus usuarios compartió con tu app pasa a pending, verified, failed o unverified. Las apps que nunca recibieron una organización mediante consentimiento nunca se enteran.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status es pending, verified, failed o unverified. subjects son los valores sub, en tu app, de las personas que le compartieron esta organización. Comprueba la firma antes de fiarte del contenido:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Responde con un 2xx en menos de 8 segundos. Si no, Dazr reintenta tras unos 5 minutos, 30 minutos, 2, 6, 12 y 24 horas, y después marca la entrega como fallida. Cada intento lleva el mismo ID Dazr-Delivery, así que ignora los duplicados. La consola muestra las entregas recientes, puede reenviar una y enviar un evento de prueba (webhook.test). Consultar periódicamente el endpoint userinfo también funciona.
Organizaciones y roles en tu app
En un portal para clientes empresariales, relaciona cada organización de Dazr con una cuenta de cliente (un tenant) en tu app, y el rol de la persona en esa organización con un rol en tu app.
- Pide el scope
organisations. Cada organización que la persona marca llega con suid,role(owner,adminomember) yverification. - Usa como clave del tenant
organisations[].id, nunca el nombre ni el número de IVA: pueden cambiar. - Relaciona el rol, por ejemplo
owneryadmincon tu rol de administrador ymembercon tu rol de usuario. Léelo de nuevo en cada inicio de sesión y cada renovación del token: los roles cambian y las personas se van. - Desbloquea las funciones empresariales solo cuando
verification.statusseaverified, okyb.statusseaapproveddonde necesites la verificación empresarial.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Con Keycloak
Cuando Keycloak hace de broker de Dazr Identity (consulta la guía de Keycloak), añade mappers en la pestaña Mappers del proveedor de identidad, con el sync mode Force. Keycloak lee estas rutas de la respuesta de user info, y una ruta puede indicar una posición en una lista: organisations[0] es la primera organización que marcó la persona. Para un portal con una cuenta de cliente por persona es suficiente; si hay personas que trabajan para varias organizaciones, haz que marquen una sola, o lee la lista completa en tu app.
| Tipo de mapper | Claim | Resultado |
|---|---|---|
| Attribute Importer | organisations[0].id | Atributo de usuario dazr_org_id: la clave del tenant |
| Attribute Importer | organisations[0].name | Atributo de usuario dazr_org_name |
| Claim to Role | organisations[0].role, valor del claim owner | Rol de realm o de cliente tenant_admin |
| Claim to Role | organisations[0].role, valor del claim admin | Rol de realm o de cliente tenant_admin |
| Claim to Role | organisations[0].role, valor del claim member | Rol de realm o de cliente tenant_user |
| Claim to Role | organisations[0].verification.status, valor del claim verified | Rol verified_business |
Después añade un mapper User Attribute para dazr_org_id al client scope de tu app en Keycloak, para que tu app reciba la clave del tenant en los propios tokens de Keycloak, junto a los roles.
Verificación empresarial (KYB)
La verificación empresarial, a menudo llamada KYB (know your business), es el nivel de garantía superior, por encima de la verificación de organización. Añade el registro mercantil, una comprobación del documento con selfie en tiempo real de la persona que actúa por la empresa (el representante), y la revisión de la empresa y del representante en listas de sanciones y de personas con responsabilidad pública (PEP). Los titulares reales no forman parte de ella.
Cuesta 25 € sin IVA por organización, una sola vez. Paga la organización, o tu app paga por sus clientes con saldo prepago. Si se detiene antes de comprobar ningún documento, el pago se reembolsa por completo.
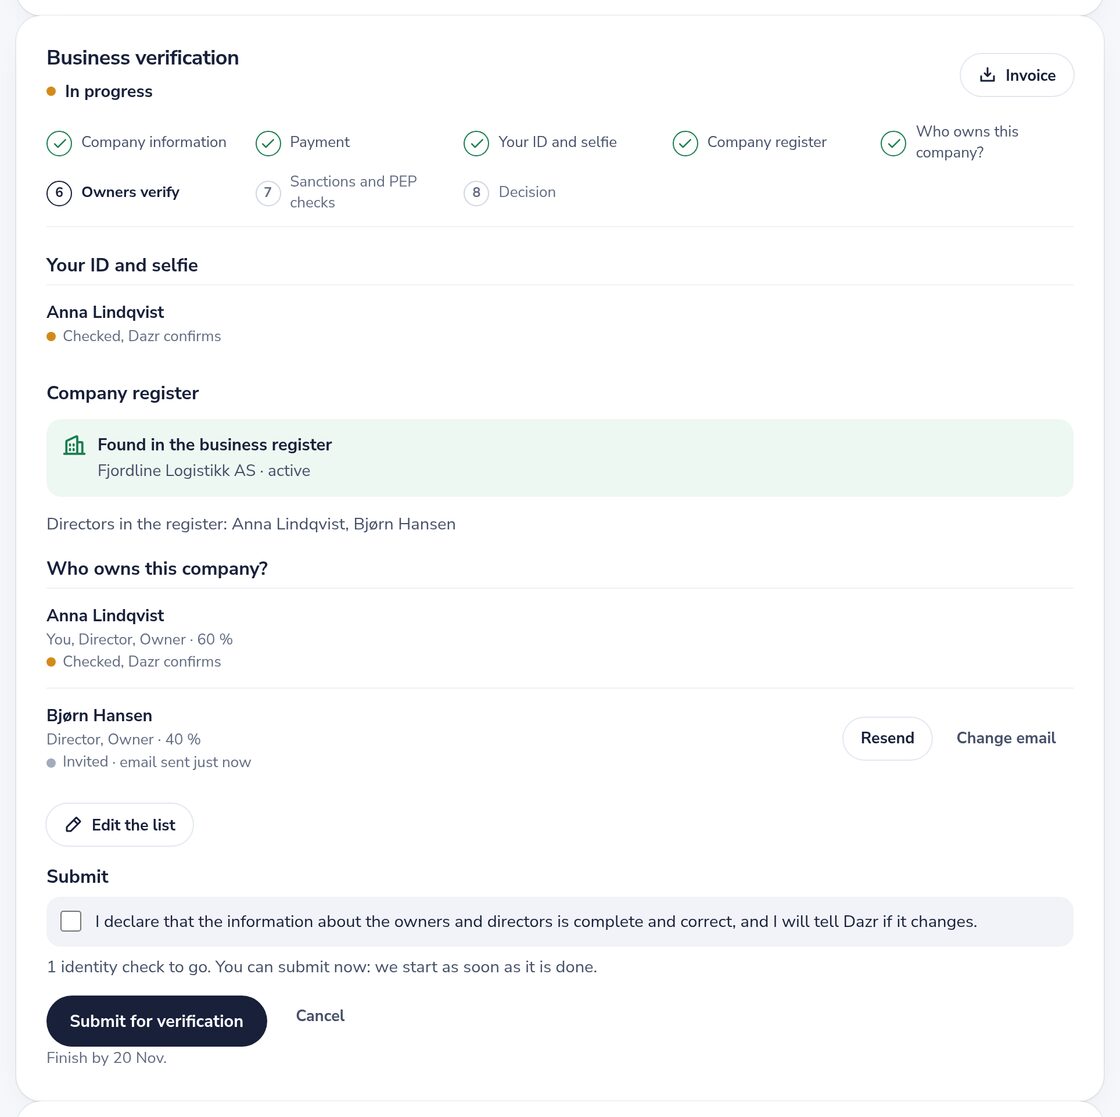
- Datos de la empresa. La forma jurídica, y el número de registro y el domicilio social de los datos legales de la organización, confirmados por quien la inicia.
- Pago. 25 € sin IVA a través de Mollie, con factura en la página de la organización. Cuando tu app paga con su saldo prepago, la organización se salta este paso.
- Documento y selfie. Quien la inicia es administrador o representante legal, o nombra a uno, que recibe un enlace por correo con un código de un solo uso (válido 14 días, recordatorios a los 2 y 7 días), confirma su función y puede añadir un poder. El representante hace una foto de un pasaporte (la página con la foto), DNI o permiso de residencia (el anverso) y un selfie de frente, en tiempo real con la cámara de la página; no se puede subir nada. Un modelo de IA lee el documento; Dazr comprueba las fechas y el nombre, y en un pasaporte la zona de lectura mecánica (dígitos de control ICAO 9303). Una persona revisora de Dazr compara el selfie con la foto del documento. En un ordenador, el paso muestra un código QR que pasa la captura a un móvil, y el ordenador avanza solo. Sin cámara en el móvil, el representante puede reservar una videollamada con Dazr (200 € sin IVA, reembolso total si Dazr cancela o no ofrece ninguna hora).
- Comprobación en el registro mercantil. Nombre, estado y administradores del registro oficial cuando está en línea (Noruega, Dinamarca, Finlandia, Francia, Países Bajos, Polonia, Chequia y Reino Unido); si no, de un extracto oficial de 3 meses como máximo, que Dazr lee automáticamente.
- Comprobaciones de sanciones y PEP. La empresa y el representante, con las listas de sanciones de la UE, la ONU y la OFAC y con personas con responsabilidad pública. Si la base de datos PEP no está disponible, una búsqueda solo del nombre en Wikidata da una indicación. El resultado PEP consta en el claim y en el informe y nunca detiene la aprobación.
- Decisión. Una persona revisora de Dazr compara el selfie con la foto del documento y decide, con los resultados de las reglas de riesgo documentadas: muestran cuándo falla la comprobación del documento, un nombre aparece en una lista de sanciones, el registro no recoge al representante o no se confirma la empresa. Puede aprobar, rechazar con un motivo, pedir más información a la organización o repetir una comprobación, normalmente en un día laborable. Los casos de alto riesgo necesitan dos personas revisoras. Ningún caso se rechaza automáticamente.
Las organizaciones aprobadas se cotejan de nuevo con las listas de sanciones cada día y con la condición de PEP cada 30 días. Una nueva coincidencia con una lista de sanciones devuelve la verificación a revisión; una nueva coincidencia PEP se señala y la verificación sigue aprobada. En ambos casos, tu app se entera.
Una verificación empresarial aprobada es una prueba documentada de que un administrador o representante legal, cuyo documento de identidad y selfie en tiempo real se comprobaron, confirmó la solicitud, de que el registro mercantil o un extracto oficial de 3 meses como máximo muestra la empresa, y de que la empresa y esa persona se revisaron en listas de sanciones y de personas con responsabilidad pública. Los titulares reales no se comprueban.
El claim kyb
Cada organización del claim organisations incluye kyb, y verification.assurance_level resume ambos niveles: none, basic (organización verificada) o kyb (verificación empresarial aprobada).
| kyb.status | Significado |
|---|---|
none | Sin verificación empresarial, o la última se canceló o caducó. |
in_progress | Iniciada: la organización está completando los pasos. |
in_review | Enviada y en revisión por Dazr, o de nuevo en revisión tras una nueva coincidencia en el cribado. |
approved | Aprobada. Solo entonces el claim incluye verified_claims. |
rejected | No aprobada. La organización puede iniciar una nueva. |
Una vez aprobada, verified_claims sigue el formato OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners es siempre not_verified: la verificación empresarial cubre la empresa y a la persona que actúa por ella, no quién es su propietario. started_by_representative indica si quien la inició es también el representante cuyo documento se comprobó, o si lo invitó por correo. El claim nunca contiene nombres, fechas de nacimiento ni datos de documentos. Esos quedan en el informe de auditoría, que tu app puede obtener para las organizaciones compartidas con ella.
Exigir la verificación empresarial
En la consola, configura Exigir una organización verificada como Verificación empresarial (KYB), o pídela por solicitud con acr_values=urn:dazr:org:kyb. Quien aún no la tenga pasa por todos los pasos en el mismo inicio de sesión, una pantalla cada vez, y sigue a tu app en cuanto Dazr la aprueba; hasta entonces recibe un correo cuando se aprueba y vuelve a iniciar sesión. El acr del token de ID solo es urn:dazr:org:kyb cuando una organización está aprobada, así que comprueba siempre kyb.status === 'approved' antes de desbloquear algo que la necesite.
Webhooks para la verificación empresarial
El mismo evento organisation.verification.updated se envía cuando cambia el estado de la verificación empresarial, también tras un nuevo cribado. Sus datos añaden:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
La verificación empresarial por sí sola
Una organización también puede iniciar la verificación empresarial por su cuenta, en https://identity.dazr.eu/verify/business?org=…, enlazada desde su página en Dazr Identity, sin que ninguna app la pida. El resultado es el mismo: una verificación por organización, en la que puede confiar cada app con la que comparta la organización. Las imágenes de documentos de identidad y selfies se borran 30 días después de la decisión; los resultados y el informe se conservan 5 años después de que termine la verificación, como exigen las normas contra el blanqueo de capitales.
Cómo se decide
Una persona revisora de Dazr decide cada verificación empresarial, normalmente en un día laborable, y compara el selfie con la foto del documento. La revisa con más detalle cuando se da uno de estos casos:
- La comprobación de identidad falló o no es segura. La cara no coincide con la foto del documento, el selfi no muestra una sola cara nítida y de frente, el documento no se puede leer con suficiente seguridad, muestra indicios de manipulación o de una pantalla, está caducado o pertenece a un menor de 18 años, o el nombre del documento no coincide con el del representante.
- Una coincidencia con sanciones. Un nombre coincide con las listas de sanciones de la UE, la ONU o la OFAC en el umbral de coincidencia o por encima, o la comprobación de sanciones no pudo ejecutarse.
- Sin poder de representación. El registro o el extracto oficial indica administradores, y la persona del documento no es ninguno de ellos.
- La empresa no está confirmada. El registro no tiene ninguna empresa con este número, no está activa, su denominación es distinta o no hay un extracto que coincida.
Todo lo demás se registra y nunca bloquea la aprobación. Una posible persona con responsabilidad pública (PEP) se marca como screening.pep possible_match en el claim y el informe; si la base de datos PEP no está disponible, indica indication_only o not_screened. Si el registro no indica administradores, authority es declared_by_representative. Decide tú si necesitas diligencia debida reforzada.
Países sin registro en línea
En países sin registro en tiempo real, como Italia, Alemania, España o Bélgica, la organización sube un extracto oficial (una visura camerale, un Handelsregisterauszug, una nota simple). Dazr lo lee automáticamente y comprueba la denominación, el número de registro, la fecha (como máximo 3 meses) y los administradores que figuran. Si coincide, se aprueba como con un registro en línea; si no coincide o no se puede leer, pasa a un revisor. En un extracto sellado también se comprueba el sello del registro.
PEP, poder de representación y avisos en el claim
Campo en verified_claims.claims | Significado |
|---|---|
screening.pep | no_match_found, possible_match (marcado, no bloquea), indication_only (solo se buscó el nombre en Wikidata) o not_screened. |
authority | Lo que demostró que el representante puede actuar: register, extract, dazr_verification o declared_by_representative. |
flags | Aparece cuando hay algo que revisar: pep_possible_match, high_risk_country. |
Informes de verificación para auditorías
Para cada organización compartida con tu app puedes obtener un informe de cómo y cuándo la verificó Dazr, para tu expediente de auditoría. Existe mientras la organización está verificada, y mientras su verificación está en curso, con lo hecho hasta ese momento.
- La organización: nombre, país, número de registro, número de IVA y domicilio social.
- La verificación: estado, método, poder de representación, y cuándo se solicitó, firmó y verificó.
- Las pruebas: para una firma o un sello cualificado, el nombre de la persona firmante según el certificado, el emisor, el número de serie, la validez y la huella SHA-256 del certificado, su estado cualificado (declaraciones QC, prestador y servicio de la lista de confianza de la UE, con el número de secuencia y la fecha de emisión de la lista), el momento de la firma y la comprobación de revocación. Para un extracto sellado por el registro, quién lo selló, cuándo y qué coincidió: nombre, número de registro, número de IVA, administración. El resultado de VIES. Para un código PEC, una carta o una videollamada, las fechas y las comprobaciones que marcó el equipo de revisión de Dazr, mostradas como «Dazr reviewer» con un ID interno.
- Para tu expediente: la huella SHA-256 de cada archivo de prueba, un ID de documento, cuándo se generó el informe, y una breve explicación de cada método y de qué significa el poder de representación.
Un informe nunca contiene imágenes ni números de documentos de identidad, códigos de un solo uso, la dirección PEC, direcciones de correo electrónico ni otra dirección que el domicilio social.
Informes de ejemplo
Dos informes de ejemplo con una organización y personas inventadas, para que tu equipo de cumplimiento vea lo que recibes. Están firmados con una clave de ejemplo, no con las claves de Dazr: compruébalos con la clave pública de ejemplo de abajo, nunca con el JWKS de producción.
- Verificación de organización (firma cualificada): PDF, JSON firmado (JWS)
- Verificación empresarial: PDF, JSON firmado (JWS)
- La clave pública de ejemplo (JWKS)
Obtener un informe
Autentícate con tu client ID y tu client secret, como en el endpoint de tokens: HTTP Basic (client_secret_basic) o el cuerpo del formulario de un POST (client_secret_post). Nunca pongas el secreto en la URL. Usa el id de la organización de los claims o webhooks, o directamente el verification.report_url que incluyen.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parámetro | Significado |
|---|---|
org | El id de la organización. |
format | pdf (por defecto) o jws, los mismos datos como JSON firmado. |
lang | Idioma del PDF: en (por defecto), nl, it, de, fr, es o pl. |
doc | En lugar del informe: declaration, la declaración firmada por la administración (solo con firma o sello cualificado), o extract, el extracto del registro mercantil. |
Solo se pueden obtener las organizaciones que al menos una persona compartió con tu app mediante consentimiento. Cualquier otra organización responde 404, igual que una que no existe o no tiene verificación; un client secret incorrecto responde 401. Las apps sin client secret no pueden obtener informes. Las descargas tienen un límite, y cada una aparece con el nombre de tu app en la actividad de la organización, para su administración. En la consola, la página de tu app lista las organizaciones conectadas con las mismas descargas.
Verificar el JSON firmado
Con format=jws recibes un JWS compacto (ES256, cabecera typ dazr-verification-report+jwt), firmado con las mismas claves que los ID tokens. Sus claims son iss, iat, jti (el ID del documento), sub (el id de la organización), aud (tu client ID) y report, los datos. El PDF lleva el mismo JWS en su última página y en sus metadatos (DazrVerificationReport), así que también un PDF se puede verificar sin conexión.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Que la auditoría compruebe la firma
Para una firma o un sello cualificado, doc=declaration devuelve la declaración firmada tal como se subió: un PDF firmado (PAdES) o un archivo .p7m (CAdES). La auditoría puede validarla de forma independiente con el validador de demostración DSS de la Comisión Europea: sube el archivo, deja la política de validación por defecto y ejecútala. El resultado muestra si la firma es cualificada (QESig, o QESeal para un sello), quién firmó y el prestador de servicios de confianza de la lista de confianza de la UE. doc=extract devuelve el extracto del registro mercantil; un extracto sellado por el registro se valida igual.
El informe es una prueba para tu expediente de auditoría. Las empresas reguladas siguen siendo responsables de su propia diligencia debida con la clientela.
Dazr conserva la declaración firmada, el extracto y los datos del informe mientras la organización está verificada y durante 5 años después de que termine su verificación o se elimine la organización. Guarda tus propias copias durante el tiempo que exijan tus normas.
Claves para informes antiguos
Los informes se firman con las mismas claves que los ID tokens, y esas claves rotan. Cada clave que haya firmado un informe sigue publicada en https://identity.dazr.eu/oauth/jwks/archive, con dazr_status current, previous o retired, durante al menos 5 años tras su último uso. Verifica un informe antiguo con el archivo cuando su kid ya no esté en el JWKS.
Verificación de identidad (KYC)
Activa Permitir la verificación de identidad cuando un inicio de sesión la pida en la consola y luego pide una persona verificada con acr_values=urn:dazr:person:kyc. O marca Exigir la verificación de identidad en cada inicio de sesión. Sin ninguno de los dos ajustes, el valor acr se ignora y no se cobra nada. No hace falta ningún scope adicional. Durante el inicio de sesión, la persona hace con su móvil una foto en tiempo real de su documento y un selfie; un ordenador muestra un código QR. Dazr lee el documento, compara las caras y revisa el nombre en las listas de sanciones de la UE, la ONU y la OFAC. Una persona de Dazr revisa cada comprobación, normalmente en un día laborable.
Cada verificación cuesta 1,50 € sin IVA, del saldo de tu organización. La persona nunca paga. Una verificación vale 12 meses. Cuando otra app la pide, la persona da su consentimiento en una pantalla en lugar de hacer fotos nuevas, y esa app paga 1,50 €, una vez por verificación. Si tu app la vuelve a pedir con prompt=consent, o en un inicio de sesión con una verificación que ya recibió, es gratis.
El ID token y la user info llevan el claim kyc, y acr es urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status es no_match, o cleared_by_review cuando un nombre de una lista era parecido y un revisor comprobó que no es esta persona. Las imágenes y los números de los documentos nunca se comparten. Pasados 12 meses el claim dice "verified": false: vuelve a pedirla.
interaction_required: conprompt=none, cuando la persona aún tiene que verificarse o dar su consentimiento.temporarily_unavailable: tu saldo no alcanza. La persona ve que tu app no puede verificarla ahora, y tus administradores reciben un correo.access_denied: la persona canceló, o un revisor aún tiene que decidir.
Las verificaciones son reales y se cobran también mientras tu app está en pruebas.
Saldo
Tu organización puede pagar la verificación de empresa de tus clientes. En la consola, abre tu app y marca Pagamos la verificación de empresa de nuestros clientes. El precio se descuenta del saldo de tu organización: un solo saldo para todas las apps de la organización y para las API de pago de Dazr. Una verificación cuesta 25 € sin IVA. Si el saldo no alcanza, tu cliente paga como siempre y tus administradores reciben un correo.
Tu app solo paga en un inicio de sesión que pide la verificación de empresa, y una vez por organización cliente. Lo que una app paga al día por verificaciones de identidad y de empresa tiene un límite: 250 € sin IVA, salvo que lo cambies en la consola en Límite diario de verificaciones. Al alcanzarlo, hasta el día siguiente se rechazan las nuevas verificaciones de identidad, tus clientes pagan ellos mismos su verificación de empresa y tus administradores reciben un correo.
- Verificación de identidad. 1,50 € por verificación, y cada vez que una verificación se comparte con otra app. El crédito de bonificación puede pagarla.
- Depósitos. Desde 100 €, a través de Mollie, solo para empresas: tu organización debe estar verificada o tener un número de IVA confirmado por VIES. Recibes una factura con IVA.
- Crédito de bonificación. +10 % desde 1.000 €, +20 % desde 5.000 € y +40 % desde 10.000 €. El saldo muestra crédito pagado y crédito de bonificación; primero se usa el crédito pagado.
- No reembolsable. Los depósitos en el saldo no son reembolsables y nunca se pagan: solo pueden usarse para el uso de pago de las API de Dazr, como la verificación de empresa. El crédito de bonificación no tiene valor monetario.
- Devoluciones. Una verificación cancelada antes de cualquier comprobación de identidad devuelve su precio al saldo. Un contracargo retira el depósito y su bonificación; un saldo negativo pausa el uso de pago hasta el siguiente depósito.
- Libro de movimientos. Cada depósito, bonificación, uso y devolución, con el saldo acumulado, en la consola y en CSV.
Modo de prueba
Mientras tu app no esté publicada, una verificación de empresa iniciada desde un inicio de sesión en ella da un resultado de prueba. No hay pago, ni foto del documento, ni revisor, y la verificación real de la organización no cambia. Los cuatro últimos dígitos del número de registro o de IVA de la organización eligen el resultado:
| Cuatro últimos dígitos | Resultado | kyb.status |
|---|---|---|
0001 o cualquier otro número | Aprobada | approved |
0002 | No aprobada | rejected |
0003 | Enviada a un revisor | in_review |
0004 | Coincidencia con sanciones | in_review |
0005 | Caducada | none |
Los resultados de prueba llevan test: true en el claim, el webhook y el informe, y solo tu app los ve mientras no esté publicada. Los números de registro son únicos en Dazr, así que usa el tuyo, por ejemplo un número KVK neerlandés como 1234 0002. En la consola también puedes enviar un webhook de prueba para cada resultado.
Tokens y duración
| Token | Duración y reglas |
|---|---|
| Código de autorización | 60 segundos, de un solo uso, vinculado a tu cliente, a la URI de redirección y al challenge PKCE. Usar un código dos veces revoca los tokens que emitió. |
| Access token | 10 minutos. Un JWT firmado (ES256, typ at+jwt) con aud = tu ID de cliente. Envíalo como Authorization: Bearer. |
| ID token | 10 minutos. ES256, con iss, sub, aud, exp, iat, auth_time, nonce y amr cuando se conoce. |
| Refresh token | Solo con offline_access. Cambia con cada uso: guarda siempre el nuevo. Volver a enviar un refresh token antiguo revoca todo el inicio de sesión. Caduca tras 30 días sin uso y como máximo a los 180 días. |
Las claves de firma se renuevan. Elige siempre la clave por su kid en el JWKS y vuelve a cargar el JWKS cuando veas un kid desconocido.
Cómo inició sesión la persona
El amr del ID token (RFC 8176) indica cómo inició sesión la persona: ["otp"] para un código de un solo uso por correo, ["hwk", "user"] para una llave de acceso con verificación del usuario y ["fed"] para Google o Microsoft.
Idioma
Envía ui_locales con la solicitud de autorización, por ejemplo ui_locales=de-AT de en. Se usa el primer idioma que admite Dazr para las pantallas de inicio de sesión y de consentimiento. Los idiomas admitidos están en ui_locales_supported del documento de descubrimiento.
El scope sign
El scope sign del documento de descubrimiento es solo para la API de Dazr Sign. Permite que una app envíe documentos para firmar en nombre de la persona; lo activas en el portal de Dazr Sign. Sign in with Dazr Identity no lo necesita.
API de Dazr Files y WebDAV (solo lectura)
La API de Dazr Files permite a tu app listar y descargar archivos de Dazr Files, por ejemplo para hacer copias de seguridad. Es de solo lectura: ninguna solicitud puede subir, cambiar, mover, compartir ni eliminar nada. Actívala para tu app en la consola, en la página de tu app, en Dazr Files API. Usa la misma app, el mismo ID de cliente y el mismo secreto que Iniciar sesión con Dazr Identity, y los mismos tokens de acceso.
Hay dos formas de entrar. Una persona titular o administradora de una organización aprueba tu app para los archivos compartidos de la organización, y tu servidor obtiene tokens sin una persona (lo mejor para copias de seguridad desatendidas). O una persona permite tu app con el scope files.read, y tu app lee los archivos propios de esa persona.
La referencia completa, con cada endpoint, ejemplos, errores, límites, el feed de cambios y la configuración WebDAV para rclone y Synology, está en la documentación de la API de Dazr Files.
Ajustes de la organización que afectan al inicio de sesión
- Los miembros deben usar llaves de acceso. Los propietarios y administradores pueden activarlo. Los miembros inician sesión entonces con una llave de acceso en cada app que pida el scope
organisations; un inicio de sesión con código por correo, Google o Microsoft se devuelve para entrar con una llave de acceso, yprompt=nonerespondelogin_required. - Dominio de correo verificado. Una organización demuestra su dominio de correo con un registro DNS. Si la organización lo permite, a quien inicia sesión con una dirección de ese dominio se le ofrece unirse, al momento o tras la aprobación de un administrador. Un dominio verificado no verifica la organización en sí y no aparece en los claims.
Errores
Mientras tu ID de cliente y tu URI de redirección sean válidos, los errores vuelven a tu URI de redirección como error, error_description, state e iss: por ejemplo invalid_request (como PKCE ausente o plain), invalid_scope, unsupported_response_type, access_denied (la persona canceló, o la app está en pruebas y la persona no es miembro), login_required, consent_required e interaction_required (con prompt=none, cuando falta una organización verificada exigida). Con un cliente desconocido o una URI de redirección no registrada, Dazr muestra una página de error y nunca redirige. El endpoint de tokens responde con errores JSON como invalid_client, invalid_grant y unsupported_grant_type.
Cierre de sesión
Para cerrar la sesión de alguien, envía a la persona al endpoint de cierre de sesión con id_token_hint (o client_id), un post_logout_redirect_uri opcional registrado en los ajustes de la app y state. Dazr le pregunta si quiere cerrar también la sesión de Dazr Identity en ese dispositivo y después la devuelve. Revoca en el endpoint de revocación los refresh tokens que ya no necesites.
Pruebas y puesta en marcha
Una app nueva está en pruebas: solo pueden iniciar sesión los miembros de tu organización, y la pantalla de consentimiento lo indica. Para publicarla, haz verificar tu organización en Dazr Identity, añade una URI de redirección https:// y solicita una revisión en la consola. Cambiar el nombre, la finalidad, la política de privacidad o los datos de una app publicada requiere una nueva revisión.
Transferir una app a otra organización
Una app puede pasar a otra organización registrada en Dazr, por ejemplo tras una venta o una reorganización. Quien posee o administra la organización inicia la transferencia con Transferir app en los ajustes de la app, en Dazr Identity o en el portal de Sign. Quien posee o administra la otra organización la acepta o la rechaza en 14 días. Hasta entonces, quien la envía puede cancelarla y nada cambia.
- Quién puede recibirla. Solo una organización registrada en Dazr, indicada con su ID de organización. Quien la posee o la administra encuentra el ID en sus datos legales en Dazr Identity. Una app activa, una app en revisión, una app que exige una organización verificada y una app con la API de Dazr Sign activada solo pueden pasar a una organización verificada. Se vuelve a comprobar al aceptar la transferencia.
- Un inicio de sesión reciente. Para iniciar y aceptar una transferencia hace falta haber iniciado sesión en los últimos 10 minutos.
- Qué se transfiere. El client ID, los ajustes, el logo, las URI de redirección, las API activadas y las URL de los webhooks. Quien acepta también acepta los Developer Terms en nombre de la nueva organización.
- El secreto de cliente. Una app de servidor web recibe un secreto de cliente nuevo, que se muestra una vez a quien acepta. El secreto anterior sigue funcionando en los endpoints de token, revocación e introspección durante el periodo de transición elegido al iniciar: ninguno, 24 horas (por defecto) o 7 días. Los informes de verificación requieren el secreto nuevo.
- Webhooks. Las URL se mantienen. Sus secretos de firma, para Dazr Identity y para Dazr Sign, se renuevan y se muestran una vez a quien acepta. Las entregas anteriores a la transferencia no se vuelven a enviar.
- Las personas y su
sub. Cada persona conserva el mismosuben la app, así que las cuentas de tu app siguen funcionando. Es distinto de susuben las demás apps de la nueva organización. Las personas vuelven a aprobar la app en su próximo inicio de sesión, porque la pantalla de consentimiento ahora nombra a la nueva organización. Los tokens emitidos antes de la transferencia dejan de funcionar. - Qué se queda en la organización anterior. Los recuentos de inicios de sesión y consentimientos y las entregas de webhooks anteriores a la transferencia. Los documentos creados con la API de Dazr Sign siguen siendo de las personas a las que pertenecen, y la nueva organización de la app no puede verlos.
El botón
Usa el texto «Sign in with Dazr Identity» y el logotipo de Dazr como se muestra abajo. Puedes cambiar el tamaño, pero no el logotipo, los colores ni el texto. Enlázalo a tu propia ruta que inicia el flujo.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Fuente Dazr. El botón usa la fuente Dazr, de uso libre bajo la SIL Open Font License. Si Dazr no está cargada, se usa la fuente del sistema. Descarga la fuente Dazr (ZIP con archivos TTF y WOFF2) para alojarla en tu propio sitio:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Un ejemplo mínimo en Node.js
Node 18 o posterior, sin dependencias. Una app de servidor web con secreto de cliente; para un cliente público, quita la cabecera Authorization y envía client_id en el cuerpo.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Límites
Los endpoints de autorización y de tokens tienen límite de peticiones. Si recibes HTTP 429, espera y vuelve a intentarlo; no reintentes en un bucle rápido.
| Endpoint | Límite |
|---|---|
/oauth/authorize | 120 solicitudes por minuto por dirección IP |
/oauth/token | 600 solicitudes por minuto por dirección IP, y 300 por minuto por app |
/oauth/userinfo | 1.200 solicitudes por minuto por dirección IP |
/oauth/verification-report | 120 solicitudes por minuto por dirección IP, y 60 por hora por app |
| Verificación empresarial | 6 inicios por hora por persona, y 10 al día por organización |
| Webhooks de prueba | 30 cada 10 minutos por persona |
Tus obligaciones
Tu organización es responsable independiente del tratamiento de los datos que recibe. Las Condiciones para desarrolladores de Dazr Identity establecen qué puedes hacer con ellos, cómo protegerlos y cómo notificar las brechas. Preguntas: hello@dazr.eu.
Para tu revisión de seguridad y jurídica: el dosier de seguridad y compras.