Dazr Identity for udviklere
Standard OpenID Connect 1.0 med authorization code-forløbet og PKCE. Ingen SDK nødvendig: ethvert certificeret OpenID Connect-bibliotek virker, og det gør almindelig kode også.
Folk kan allerede bruge deres Google- eller Microsoft-konto i Dazr Identity, så din app behøver ikke separate Google- og Microsoft-knapper ved siden af: én knap i stedet for tre.
Discovery og endpoints
Alt er beskrevet i discovery-dokumentet. Peg dit bibliotek mod udstederen, så finder det resten.
| Hvad | Adresse |
|---|---|
| Udsteder (issuer) | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorisation | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Brugeroplysninger | https://identity.dazr.eu/oauth/userinfo |
| Offentlige nøgler (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Tilbagekaldelse (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspektion (RFC 7662), kun webserverapps | https://identity.dazr.eu/oauth/introspect |
| Log ud (RP-initiated logout) | https://identity.dazr.eu/oauth/logout |
| Verifikationsrapporter, kun webserverapps | https://identity.dazr.eu/oauth/verification-report |
Registrér en app
- Apps tilhører en organisation. Ejere og administratorer af organisationen registrerer dem under Udviklere.
- Webserverapps (fortrolige klienter) får en klienthemmelighed, der vises én gang. Godkend over for token-endpointet med HTTP Basic (
client_secret_basic) eller i formularens body (client_secret_post). - Single-page- og mobilapps (offentlige klienter) får ingen hemmelighed. De sender
client_idog bruger PKCE. - Omdirigerings-URI'er skal matche præcist. De skal være
https://. Mens appen er i test, virkerhttp://localhostoghttp://127.0.0.1på enhver port også. - En adresse til privatlivspolitikken, en support-e-mail og et formål på én linje er påkrævet: folk ser dem på samtykkeskærmen.
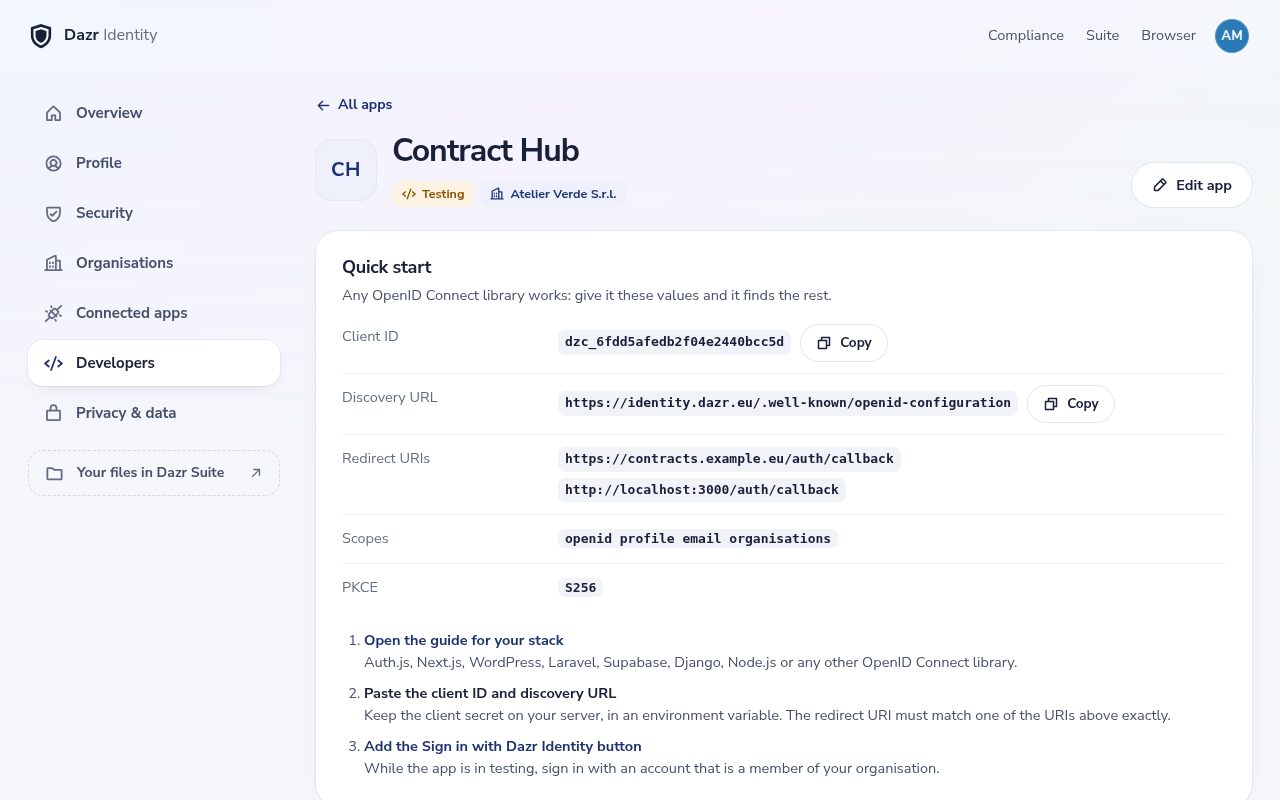
Integrationsguides
Hver stack nedenfor bruger sin egen standardunderstøttelse af OpenID Connect. Du skal bruge tre værdier fra konsollen: klient-id'et, klienthemmeligheden (kun webserverapps) og den omdirigerings-URI, du registrerede. Resten kommer fra discovery-dokumentet.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Ethvert OpenID Connect-bibliotek
sub er parvist: det samme for alle apps i din organisation, forskelligt for alle andre organisationer. Det ændres aldrig for en person, mens en e-mailadresse kan ændres. Gem sub som kontonøgle, og behandl email som kontaktdata.
Ethvert OpenID Connect-bibliotek
Står din stack ikke på listen, virker enhver OpenID Connect-klient. Tjek disse indstillinger:
- Udsteder
https://identity.dazr.eu, discovery-URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Response type
code(authorization code-forløb). Intet implicit eller hybrid forløb. - PKCE er påkrævet, med
code_challenge_method=S256. - Scopes:
openidplus kun det, du har brug for, afprofile,email,address,organisationsogoffline_access. Din app skal være registreret til hvert scope, den beder om. - Omdirigerings-URI: præcis som registreret i konsollen, inklusive stien og eventuel query string.
- Klientgodkendelse:
client_secret_basicellerclient_secret_postfor webserverapps,nonefor single-page- og mobilapps. - Signatur på ID-tokenet: ES256. Nogle biblioteker antager RS256: sæt algoritmen til ES256.
- Brug
subsom kontonøgle. Den er parvis, pr. organisation. - Med
offline_accessskal du gemme det nye refresh token efter hver fornyelse: de roterer.
Forløbet
- Opret en tilfældig
code_verifier(43 til 128 tegn) og denscode_challenge= base64url(SHA-256(verifier)). Opret en tilfældigstateognonce. Gem alle tre i brugerens session. - Omdirigér til authorization-endpointet med
response_type=code,client_id,redirect_uri,scope(altid inklusiveopenid),state,nonce,code_challengeogcode_challenge_method=S256. - Personen logger ind, hvis det er nødvendigt, og ser samtykkeskærmen med de faktiske data. Når personen tillader det, kommer vedkommende tilbage til din omdirigerings-URI med
code,stateogiss. Tjek, atstatematcher, og atisserhttps://identity.dazr.eu. - På din server laver du en POST til token-endpointet med
grant_type=authorization_code,code, den sammeredirect_uriogcode_verifier. - Verificér ID-tokenet: ES256-signatur med en nøgle fra JWKS (match
kid),iss,aud= dit klient-id,expog dinnonce. Brugsubsom kontonøgle.
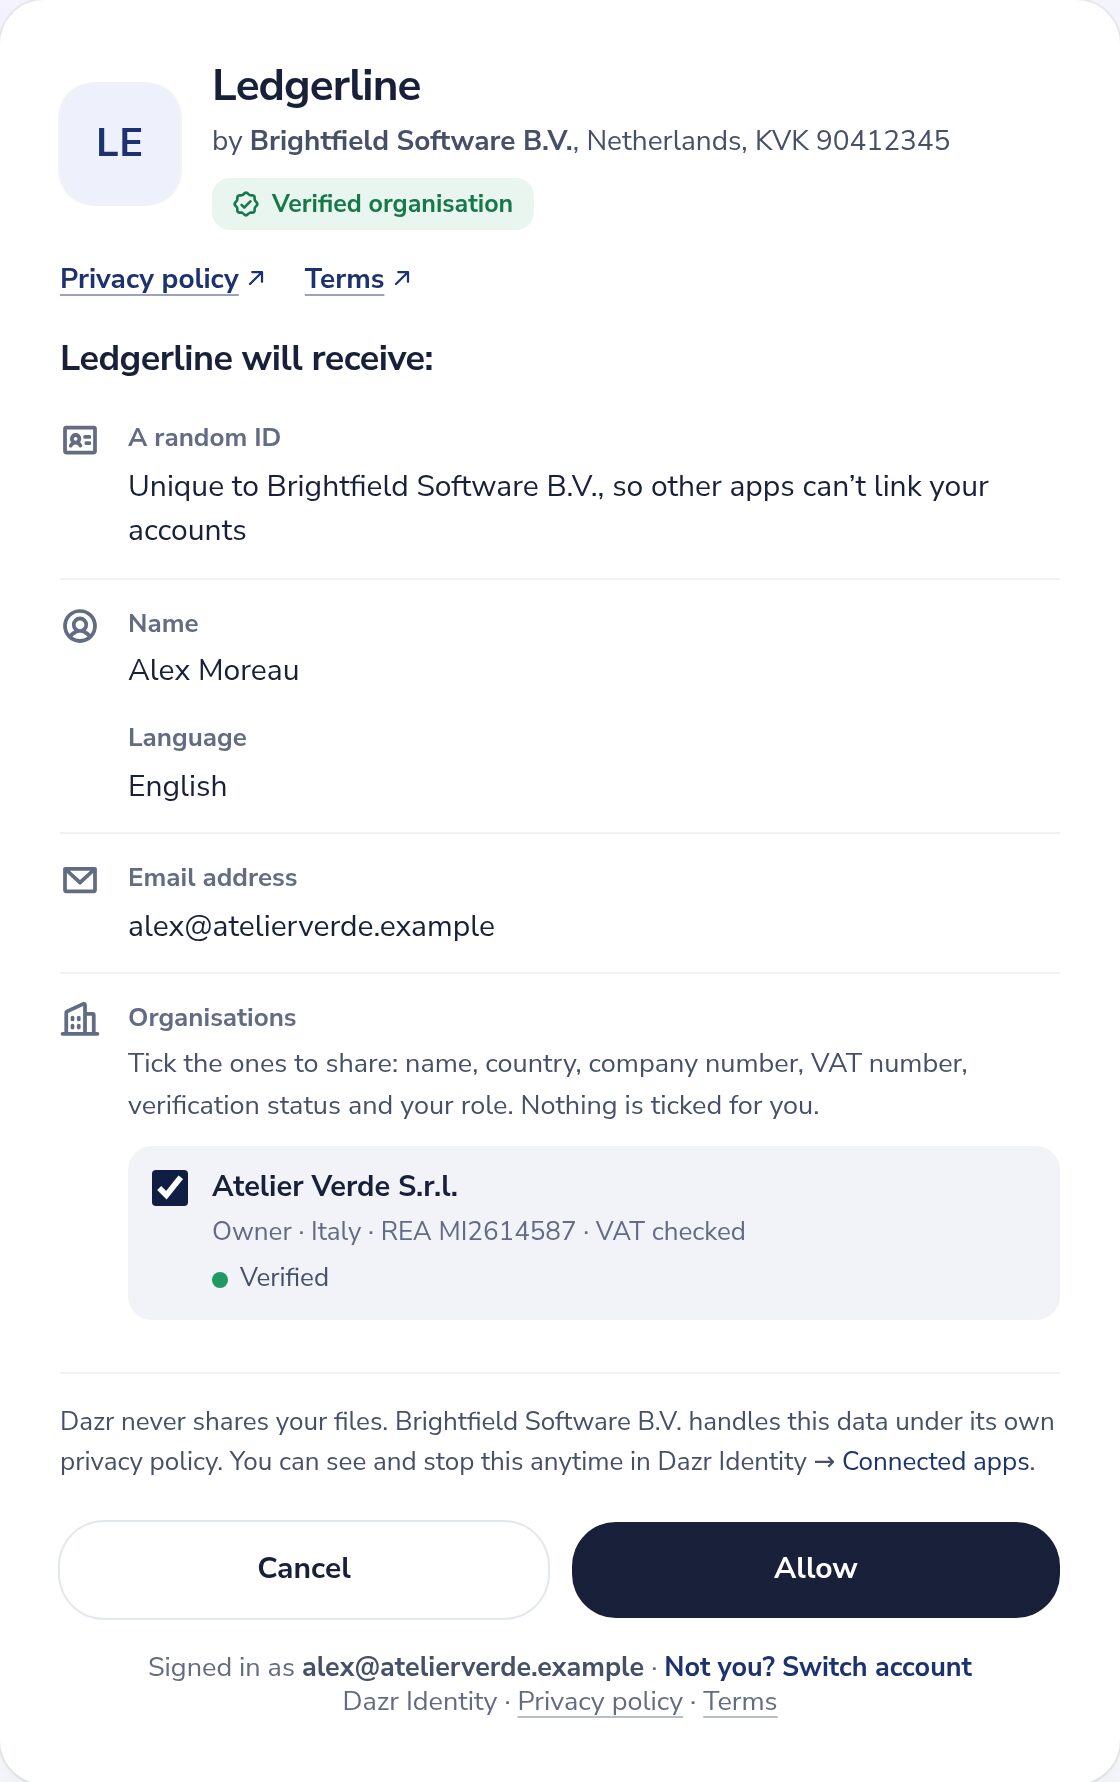
Parameteren prompt accepterer none (svar med det samme med login_required eller consent_required, hvis personen skulle handle), login (bed personen logge ind igen) og consent (vis samtykkeskærmen, selv når den er godkendt før). max_age understøttes. Husket samtykke: hvis personen har godkendt de samme scopes før, går vedkommende direkte tilbage til din app. Beder du om mere senere, viser samtykkeskærmen kun det nye.
Scopes og claims
Bed kun om det, du har brug for. Intet uden for denne tabel findes: ingen kontakter, ingen adgangskoder. Filer læses kun via Dazr Files API, med sit eget scope files.read.
| Scope | Claims |
|---|---|
openid (påkrævet) | sub: et tilfældigt id for personen, det samme for alle apps i din organisation og forskelligt for alle andre organisationer |
profile | name (hvis angivet) og locale |
email | email og email_verified (altid true) |
address | address (formatted, street_address, locality, region, postal_code, country), kun hvis personen har gemt en |
organisations | organisations: de organisationer, personen markerer på samtykkeskærmen, hver med id, name, display_name, website, country, register_number, vat, vat_verified (kun true, når EU's VIES-tjeneste har bekræftet momsnummeret), verified, verification (se Verificerede organisationer) og role (owner, admin eller member) |
offline_access | ingen claims; du modtager også et refresh token |
Claims vises i ID-tokenet for de scopes, personen godkendte. Endpointet for brugeroplysninger returnerer det samme sæt med aktuelle værdier.
Verificerede organisationer
Dazr verificerer kun en organisation, når officielle kilder beviser to ting: hvem personen er, og at personen repræsenterer denne organisation, med dens navn, registreringsnummer og momsnummer. Typisk underskriver direktøren en kort erklæring med en kvalificeret elektronisk signatur (QES) og tilføjer udskriften fra virksomhedsregistret, der nævner vedkommende; med en udskrift forseglet af registret, som en italiensk visura camerale eller en hollandsk KVK-udskrift, sker det øjeblikkeligt, ellers gennemgår Dazr den. En kvalificeret signatur alene gør aldrig en organisation verificeret. Hver organisation i claimet organisations har sin aktuelle verifikation:
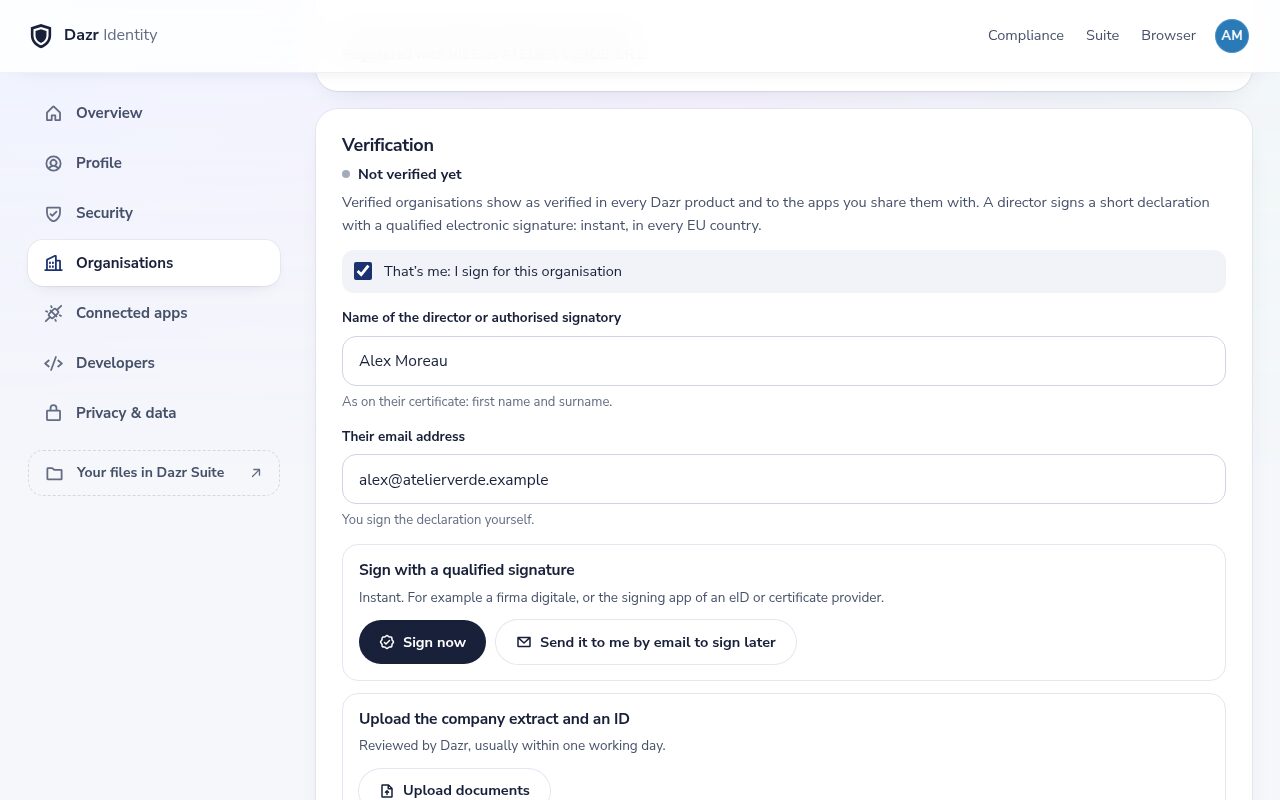
| verification.status | Betydning |
|---|---|
unverified | Ikke verificeret, eller en verifikation mislykkedes, udløb eller blev tilbagekaldt (f.eks. efter at det juridiske navn eller virksomhedsnummeret ændrede sig). |
pending | Verifikationen er i gang: repræsentanten er blevet bedt om at underskrive, udskriften fra virksomhedsregistret mangler stadig, eller Dazr gennemgår dokumenter. method angiver, hvilken vej der blev startet, f.eks. qes (repræsentanten underskriver erklæringen), qseal, pec, letter, video eller documents. |
verified | Verificeret. method er qes_org (kvalificeret signatur, certifikatet nævner organisationen), extract_sealed (kvalificeret signatur eller gennemgået ID plus en udskrift forseglet af virksomhedsregistret), qes_reviewed (kvalificeret signatur, udskrift tjekket af Dazr), qseal (organisationens kvalificerede elektroniske segl), documents, pec (en kode sendt til organisationens certificerede e-mailadresse, PEC, Italien), letter (en kode sendt med posten til det registrerede hjemsted), video (et videoopkald med Dazr) eller extract. authority angiver, hvad der beviste, at personen repræsenterer organisationen (se nedenfor), og verified_at er et Unix-tidspunkt. |
Kun når status er verified, angiver verification.authority (og authority i webhooks), hvordan forbindelsen mellem personen og organisationen blev bevist. Hver verifikation er dokumenteret bevis, kontrolleret én gang på den viste dato. Den er ingen garanti for organisationens betalingsevne eller adfærd, og den viser ikke, hvem der ejer organisationen.
| verification.authority | Hvad den beviser |
|---|---|
certificate | Dokumenteret bevis for, at anmodningen blev underskrevet med en kvalificeret elektronisk signatur eller forseglet med et kvalificeret elektronisk segl, hvis certifikat nævner organisationen og dens registreringsnummer. Dazr kontrollerede certifikatet mod EU’s tillidslister og for tilbagekaldelse. |
register_extract | Dokumenteret bevis for, at en direktør eller lovlig repræsentant bekræftede anmodningen med en kvalificeret elektronisk signatur eller et ID-dokument kontrolleret af Dazr, og at en udskrift forseglet af virksomhedsregistret, højst 3 måneder gammel, nævner vedkommende. |
reviewed | Dokumenteret bevis for, at en direktør eller lovlig repræsentant bekræftede anmodningen med en kvalificeret elektronisk signatur eller et ID-dokument, og at en medarbejder hos Dazr kontrollerede en registerudskrift, højst 3 måneder gammel, der nævner vedkommende. |
pec | Dokumenteret bevis for, at nogen med adgang til organisationens certificerede e-mailadresse (PEC, Italien), som den står i virksomhedsregistret, bekræftede anmodningen med en engangskode. |
letter | Dokumenteret bevis for, at nogen med adgang til posten på det registrerede hjemsted bekræftede anmodningen med en engangskode, som Dazr sendte dertil med brev. |
video | Dokumenteret bevis for, at en medarbejder hos Dazr i et videoopkald så ID-dokumentet for den person, der bekræftede anmodningen, og en officiel udskrift, der nævner personen som direktør eller lovlig repræsentant. |
De samme definitioner står i brugsvilkårene, afsnit 7 i Udviklervilkårene og hver verifikationsrapport.
Booleanen verified bevares af kompatibilitetshensyn og er lig med verification.status === 'verified'. Hver organisation har også et id, det samme, som webhooks bruger.
Når status er pending eller verified, er verification.report_url adressen på dens verifikationsrapport.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role og medlemskab læses igen ved hver fornyelse af token og hver anmodning om brugeroplysninger: efter en rolleændring har næste svar den nye rolle, og en organisation, personen har forladt eller er fjernet fra, er ikke længere med. Når en administrator af organisationen afbryder din app, udelades organisationen af tidligere udstedte tokens, indtil et medlem deler den med din app igen ved et nyt login. display_name og website er null, når organisationen ikke har angivet dem; name er altid det juridiske navn.
Lande og tider
Organisationer i de 27 EU-lande, Norge, Island, Liechtenstein, Schweiz og Storbritannien kan verificere sig. Den hurtigste vej afhænger af landet:
| Land | Verifikation af organisationer | Virksomhedsverifikation |
|---|---|---|
| Italien | Øjeblikkeligt med en kvalificeret signatur og en visura forseglet af virksomhedsregistret, eller på få minutter med en kode til virksomhedens certificerede e-mailadresse (PEC) | En visura, højst 3 måneder gammel, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag |
| Nederlandene | Øjeblikkeligt med en kvalificeret signatur og en digitalt bekræftet KVK-udskrift | Fra KVK-registret, tjekket af en person hos Dazr, som regel inden for én arbejdsdag |
| Østrig, Belgien | Øjeblikkeligt med en kvalificeret signatur og en udskrift forseglet af virksomhedsregistret | En officiel udskrift, højst 3 måneder gammel, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag |
| Norge, Danmark, Finland, Frankrig, Polen, Tjekkiet | Øjeblikkeligt med en kvalificeret signatur, hvis certifikat nævner organisationen; ellers en udskrift og et ID, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag | Fra det online handelsregister, tjekket af en person hos Dazr, som regel inden for én arbejdsdag |
| Storbritannien | En udskrift og et ID, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag | Fra Companies House, tjekket af en person hos Dazr, som regel inden for én arbejdsdag |
| Alle andre understøttede lande | Øjeblikkeligt med en kvalificeret signatur, hvis certifikat nævner organisationen; ellers en udskrift og et ID, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag | En officiel udskrift, højst 3 måneder gammel, kontrolleret af en medarbejder hos Dazr, som regel inden for én arbejdsdag |
| Overalt | En kode med posten (100 € ekskl. moms, 3 til 10 arbejdsdage) eller et videoopkald (200 € ekskl. moms) | Et videoopkald (200 € ekskl. moms), når repræsentanten ikke har et kamera på telefonen |
Tiderne er typiske, ikke garanterede. Automatisk betyder, at dokumenterede regler træffer afgørelsen, når alle tjek er klare; når et ikke er det, kigger en medarbejder hos Dazr på det, som regel inden for én arbejdsdag. Hjælpesiden for dem, der bliver bedt om at verificere, viser, hvilken registerudskrift man skal skaffe i hvert land.
Kræv en verificeret organisation
Sæt i konsollen Kræv en verificeret organisation til Verifikation startet eller Verificeret, eller bed om det pr. anmodning med acr_values=urn:dazr:org:verification-started eller acr_values=urn:dazr:org:verified (den strengeste af de to vinder). Din app skal også anmode om scopet organisations.
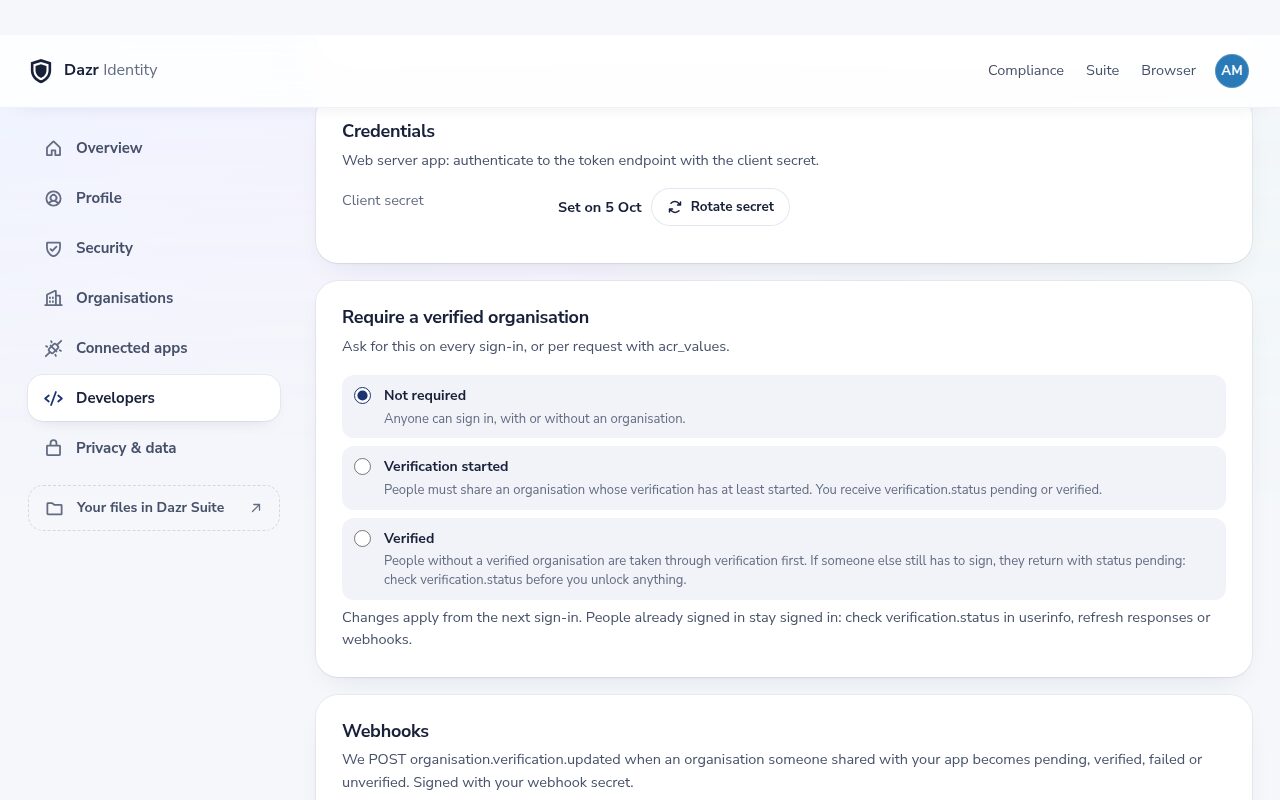
En person uden en kvalificerende organisation tages gennem det i samme login: navnet, organisationen (med momsnummeret tjekket i VIES) og derefter verifikationen. Personen kan underskrive med det samme, få erklæringen sendt til sig selv via e-mail eller angive en anden, der underskriver. Derefter markerer personen organisationen på samtykkeskærmen (kun kvalificerende organisationer kan markeres) og vender tilbage til din omdirigerings-URI.
Skal en anden stadig underskrive, kommer personen tilbage med status pending, også når du bad om Verificeret: du modtager en kode, claimet siger pending, og ID-tokenets acr er urn:dazr:org:verification-started i stedet for urn:dazr:org:verified. Styr altid adgang efter verification.status, aldrig efter, at login lykkedes. Med prompt=none får du interaction_required, når kravet ikke er opfyldt.
Ændringer af indstillingen gælder fra næste login. Folk, der allerede er logget ind, logges ikke ud: svar på fornyelser, endpointet for brugeroplysninger og webhooks har altid den aktuelle status, så brug dem til at reagere for eksisterende sessioner.
Webhooks
Tilføj en webhook-URL (https) i konsollen. Du ser signeringshemmeligheden én gang; du kan rotere den. Dazr sender organisation.verification.updated, når en organisation, som en af dine brugere har delt med din app, bliver pending, verified, failed eller unverified. Apps, der aldrig har modtaget en organisation via samtykke, hører aldrig om det.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status er pending, verified, failed eller unverified. subjects er sub-værdierne i din app for de personer, der har delt denne organisation med den. Tjek signaturen, før du stoler på body'en:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Svar med en hvilken som helst 2xx inden for 8 sekunder. Ellers prøver Dazr igen efter cirka 5 minutter, 30 minutter, 2, 6, 12 og 24 timer og markerer derefter leveringen som mislykket. Hvert forsøg har samme Dazr-Delivery-id, så ignorér dubletter. Konsollen viser de seneste leveringer, kan sende en igen og kan sende en testhændelse (webhook.test). Polling af endpointet for brugeroplysninger virker også.
Organisationer og roller i din app
I en portal til erhvervskunder skal du koble hver Dazr-organisation til en kundekonto (en tenant) i din app og personens rolle i organisationen til en rolle i din app.
- Anmod om scopet
organisations. Hver organisation, personen sætter flueben ved, kommer med sitid,role(owner,adminellermember) ogverification. - Brug
organisations[].idsom nøgle for tenanten, aldrig navnet eller momsnummeret: de kan ændre sig. - Kobl rollen, for eksempel
ownerogadmintil din administratorrolle ogmembertil din brugerrolle. Læs den igen ved hvert login og hver tokenfornyelse: roller ændrer sig, og folk rejser. - Lås kun erhvervsfunktioner op, når
verification.statuserverified, ellerkyb.statuserapproved, hvor du har brug for virksomhedsverifikation.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
Med Keycloak
Når Keycloak brokerer Dazr Identity (se Keycloak-guiden), så tilføj mappers under identitetsudbyderens fane Mappers med sync mode Force. Keycloak læser disse stier fra user info-svaret, og en sti kan pege på én plads i en liste: organisations[0] er den første organisation, personen satte flueben ved. Til en portal med én kundekonto pr. person er det nok; arbejder folk for flere organisationer, så lad dem vælge én, eller læs hele listen i din app.
| Mappertype | Claim | Resultat |
|---|---|---|
| Attribute Importer | organisations[0].id | Brugerattribut dazr_org_id: tenant-nøglen |
| Attribute Importer | organisations[0].name | Brugerattribut dazr_org_name |
| Claim to Role | organisations[0].role, claim-værdi owner | Realm- eller klientrolle tenant_admin |
| Claim to Role | organisations[0].role, claim-værdi admin | Realm- eller klientrolle tenant_admin |
| Claim to Role | organisations[0].role, claim-værdi member | Realm- eller klientrolle tenant_user |
| Claim to Role | organisations[0].verification.status, claim-værdi verified | Rolle verified_business |
Tilføj derefter en mapper af typen User Attribute for dazr_org_id til din apps client scope i Keycloak, så din app modtager tenant-nøglen i Keycloaks egne tokens ved siden af rollerne.
Virksomhedsverifikation (KYB)
Virksomhedsverifikation, ofte kaldet KYB (know your business), er det højere sikkerhedsniveau oven på verifikation af organisationer. Den tilføjer virksomhedsregistret, et ID-tjek med live-selfie af den person, der handler for virksomheden (repræsentanten), og screening af virksomheden og repræsentanten mod sanktionslister og lister over politisk eksponerede personer (PEP). Reelle ejere er ikke en del af den.
Den koster 25 € ekskl. moms pr. organisation, én gang. Organisationen betaler, eller din app betaler for sine kunder af forudbetalt kredit. Stopper den, før et ID er kontrolleret, refunderes betalingen fuldt ud.
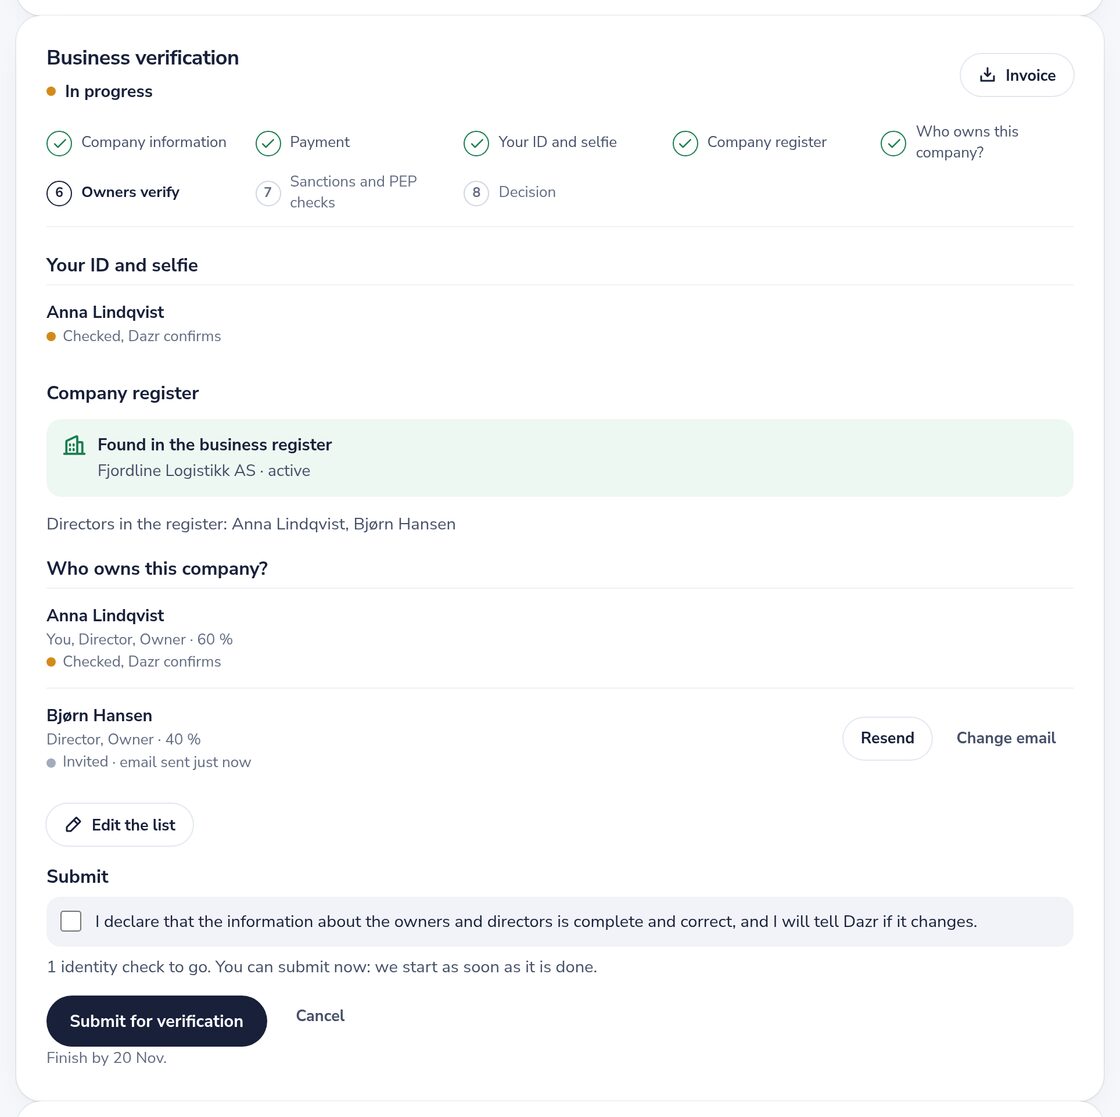
- Virksomhedsoplysninger. Selskabsformen samt registreringsnummer og hjemsted fra organisationens juridiske oplysninger, bekræftet af den, der starter den.
- Betaling. 25 € ekskl. moms via Mollie, med en faktura på organisationens side. Når din app betaler af sin forudbetalte kredit, springer organisationen dette trin over.
- ID og selfie. Den, der starter verificeringen, er direktør eller tegningsberettiget, eller udpeger en, som får et link på e-mail med en engangskode (gyldigt i 14 dage, påmindelser efter 2 og 7 dage), bekræfter sin rolle og kan tilføje en fuldmagt. Repræsentanten tager ét billede af et pas (siden med billedet), ID-kort eller opholdstilladelse (forsiden) og én selfie forfra, live med kameraet på siden; intet kan uploades. En AI-model læser dokumentet; Dazr tjekker datoerne og navnet og i et pas den maskinlæsbare zone (kontrolcifre efter ICAO 9303). En sagsbehandler hos Dazr sammenligner selfien med billedet i dokumentet. På en computer viser trinnet en QR-kode, der flytter optagelsen til en telefon, og computeren fortsætter af sig selv. Uden kamera på telefonen kan repræsentanten i stedet booke et videoopkald med Dazr (200 € ekskl. moms, fuld refusion, hvis Dazr aflyser eller ikke tilbyder et tidspunkt).
- Tjek i virksomhedsregistret. Navn, status og direktører fra det officielle register, hvor det er online (Norge, Danmark, Finland, Frankrig, Nederlandene, Polen, Tjekkiet og Storbritannien), ellers fra en officiel udskrift, højst 3 måneder gammel, som Dazr læser automatisk.
- Sanktions- og PEP-kontroller. Virksomheden og repræsentanten mod EU’s, FN’s og OFAC’s sanktionslister og for politisk eksponerede personer. Er PEP-databasen ikke tilgængelig, giver et opslag på navnet alene i Wikidata en indikation. PEP-resultatet står i claimet og rapporten og stopper aldrig godkendelsen.
- Afgørelse. En sagsbehandler hos Dazr sammenligner selfien med billedet i dokumentet og træffer afgørelse med resultaterne af de dokumenterede risikoregler: de viser, når ID-tjekket fejler, et navn står på en sanktionsliste, registret ikke nævner repræsentanten, eller virksomheden ikke er bekræftet. Sagsbehandleren kan godkende, afvise med en begrundelse, bede organisationen om flere oplysninger eller køre et tjek igen, som regel inden for én arbejdsdag. Sager med høj risiko kræver to sagsbehandlere. Ingen sag afvises automatisk.
Godkendte organisationer screenes igen mod sanktionslisterne hver dag og for PEP-status hver 30. dag. Et nyt hit på en sanktionsliste sender verifikationen tilbage til gennemgang; et nyt PEP-hit markeres, og verifikationen forbliver godkendt. I begge tilfælde får din app besked.
En godkendt virksomhedsverifikation er dokumenteret bevis for, at en direktør eller lovlig repræsentant, hvis ID-dokument og live-selfie blev kontrolleret, bekræftede anmodningen, at virksomhedsregistret eller en officiel udskrift, højst 3 måneder gammel, viser virksomheden, og at virksomheden og personen blev screenet mod sanktionslister og lister over politisk eksponerede personer. Reelle ejere kontrolleres ikke.
Claimet kyb
Hver organisation i claimet organisations indeholder kyb, og verification.assurance_level samler begge niveauer: none, basic (organisation verificeret) eller kyb (virksomhedsverifikation godkendt).
| kyb.status | Betydning |
|---|---|
none | Ingen virksomhedsverifikation, eller den seneste blev annulleret eller udløb. |
in_progress | Startet: organisationen gennemfører trinnene. |
in_review | Sendt og under gennemgang hos Dazr, eller tilbage til gennemgang efter et nyt match i screeningen. |
approved | Godkendt. Først da indeholder claimet verified_claims. |
rejected | Ikke godkendt. Organisationen kan starte en ny. |
Efter godkendelse følger verified_claims formatet OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners er altid not_verified: virksomhedsverificering dækker virksomheden og den person, der handler for den, ikke hvem der ejer den. started_by_representative angiver, om den, der startede den, også er den repræsentant, hvis ID blev tjekket, eller inviterede repræsentanten på e-mail. Claimet indeholder aldrig navne, fødselsdatoer eller dokumentoplysninger. De står i revisionsrapporten, som din app kan hente for organisationer, der er delt med den.
Kræv virksomhedsverifikation
Sæt i konsollen Kræv en verificeret organisation til Virksomhedsverificering (KYB), eller bed om det pr. anmodning med acr_values=urn:dazr:org:kyb. Den, der ikke har det endnu, gennemgår alle trin i det samme login, én skærm ad gangen, og fortsætter til din app, så snart Dazr har godkendt det; indtil da får personen en e-mail ved godkendelse og logger ind igen. ID-tokenets acr er først urn:dazr:org:kyb, når en organisation er godkendt, så tjek altid kyb.status === 'approved', før du låser noget op, der kræver det.
Webhooks til virksomhedsverifikation
Den samme hændelse organisation.verification.updated sendes, når status for virksomhedsverifikationen ændrer sig, også efter en ny screening. Dens data tilføjer:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Virksomhedsverifikation for sig selv
En organisation kan også selv starte virksomhedsverificering på https://identity.dazr.eu/verify/business?org=…, linket fra sin side i Dazr Identity, uden at en app beder om det. Resultatet er det samme: én verificering pr. organisation, som hver app, organisationen deles med, kan stole på. Billeder af ID-dokumenter og selfies slettes 30 dage efter afgørelsen; resultaterne og rapporten opbevares i 5 år efter verificeringens afslutning, som hvidvaskreglerne kræver.
Sådan træffes afgørelsen
En sagsbehandler hos Dazr træffer afgørelse om hver virksomhedsverifikation, som regel inden for én arbejdsdag, og sammenligner selfien med billedet i dokumentet. Sagsbehandleren ser nærmere på sagen, når et af disse punkter gælder:
- Identitetstjekket mislykkedes eller er usikkert. Ansigtet passer ikke til billedet i dokumentet, selfien viser ikke ét tydeligt ansigt forfra, dokumentet kan ikke læses sikkert nok, viser tegn på manipulation eller en skærm, er udløbet eller tilhører en person under 18, eller navnet på id’et afviger fra repræsentantens.
- Et sanktionshit. Et navn matcher EU’s, FN’s eller OFAC’s sanktionslister på eller over matchtærsklen, eller sanktionsscreeningen kunne ikke køre.
- Ingen fuldmagt. Registret eller den officielle udskrift nævner direktører, og personen på id’et er ingen af dem.
- Virksomheden er ikke bekræftet. Registret har ingen virksomhed med dette nummer, den er ikke aktiv, dens navn afviger, eller der er intet udskrift, der passer.
Alt andet registreres og blokerer aldrig godkendelsen. En mulig politisk eksponeret person (PEP) markeres som screening.pep possible_match i claimet og rapporten; er PEP-databasen ikke tilgængelig, står der indication_only eller not_screened. Når registret ikke nævner direktører, er authority declared_by_representative. Du beslutter selv, om du har brug for skærpet kundekendskab.
Lande uden onlineregister
I lande uden liveregister, som Italien, Tyskland, Spanien eller Belgien, uploader organisationen en officiel udskrift (en visura camerale, et Handelsregisterauszug, en nota simple). Dazr læser det automatisk og tjekker virksomhedsnavn, registernummer, dato (højst 3 måneder gammel) og de nævnte direktører. Passer det, godkendes det som med et liveregister; passer det ikke eller kan det ikke læses, går det til en sagsbehandler. Et forseglet udskrift tjekkes også for registrets segl.
PEP, fuldmagt og markeringer i claimet
Felt i verified_claims.claims | Betydning |
|---|---|
screening.pep | no_match_found, possible_match (markeret, blokerer ikke), indication_only (kun en navnesøgning i Wikidata) eller not_screened. |
authority | Hvad der viste, at repræsentanten må handle: register, extract, dazr_verification eller declared_by_representative. |
flags | Til stede, når der er noget at se på: pep_possible_match, high_risk_country. |
Verifikationsrapporter til revisioner
For hver organisation, der er delt med din app, kan du hente en rapport om, hvordan og hvornår Dazr verificerede den, til din revisionssag. Den findes, mens organisationen er verificeret, og mens verifikationen er i gang, og viser så det, der er gjort indtil videre.
- Organisationen: navn, land, registreringsnummer, momsnummer og registreret hjemsted.
- Verifikationen: status, metode, bemyndigelse, og hvornår den blev anmodet om, underskrevet og verificeret.
- Dokumentationen: for en kvalificeret signatur eller et kvalificeret segl underskriverens navn som på certifikatet, certifikatets udsteder, serienummer, gyldighed og SHA-256-fingeraftryk, dets kvalificerede status (QC-erklæringer, tillidstjenesteudbyder og tjeneste fra EU's tillidsliste, med listens løbenummer og udstedelsesdato), signeringstidspunktet og tjekket for tilbagekaldelse. For en registerforseglet udskrift hvem der forseglede den, hvornår, og hvad der matchede: navn, registreringsnummer, momsnummer, direktør. VIES-resultatet. For en PEC-kode, et brev eller et videoopkald datoerne og de tjek, en gennemgangsperson hos Dazr markerede, vist som "Gennemgangsperson hos Dazr" med et internt id.
- Til dine sager: SHA-256-fingeraftrykket af hver dokumentationsfil, et dokument-id, hvornår rapporten blev genereret, og en kort forklaring af hver metode og af, hvad bemyndigelse betyder.
En rapport indeholder aldrig billeder eller numre fra identitetsdokumenter, engangskoder, PEC-adressen, e-mailadresser eller andre adresser end det registrerede hjemsted.
Eksempelrapporter
To eksempelrapporter med en opdigtet organisation og opdigtede personer, så dit complianceteam kan se, hvad du modtager. De er signeret med en eksempelnøgle, ikke med Dazrs nøgler: verificér dem med den offentlige eksempelnøgle nedenfor, aldrig mod produktionens JWKS.
- Verifikation af organisation (kvalificeret signatur): PDF, signeret JSON (JWS)
- Virksomhedsverifikation: PDF, signeret JSON (JWS)
- Den offentlige eksempelnøgle (JWKS)
Hent en rapport
Godkend med dit klient-id og din klienthemmelighed, som ved token-endpointet: HTTP Basic (client_secret_basic) eller formularens body i en POST (client_secret_post). Sæt aldrig hemmeligheden i URL'en. Brug organisationens id fra claims eller webhooks, eller blot den verification.report_url, de indeholder.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parameter | Betydning |
|---|---|
org | Organisationens id. |
format | pdf (standard) eller jws, de samme fakta som signeret JSON. |
lang | PDF'ens sprog: en (standard), nl, it, de, fr, es eller pl. |
doc | I stedet for rapporten: declaration, direktørens signerede erklæring (kun kvalificeret signatur eller segl), eller extract, udskriften fra virksomhedsregistret. |
Kun organisationer, som mindst én af dine brugere har delt med din app via samtykke, kan hentes. Enhver anden organisation svarer 404, ligesom en, der ikke findes eller ikke har nogen verifikation; en forkert klienthemmelighed svarer 401. Apps uden klienthemmelighed kan ikke hente rapporter. Downloads er hastighedsbegrænsede, og hver download vises i organisationens aktivitet for dens administratorer med din apps navn. I konsollen viser din apps side de forbundne organisationer med de samme downloads.
Verificér den signerede JSON
Med format=jws modtager du en kompakt JWS (ES256, header typ dazr-verification-report+jwt), signeret med de samme nøgler som ID-tokens. Dens claims er iss, iat, jti (dokument-id'et), sub (organisationens id), aud (dit klient-id) og report, fakta. PDF'en indeholder den samme JWS på sidste side og i sine metadata (DazrVerificationReport), så en PDF også kan tjekkes offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Lad en revisor tjekke signaturen
For en kvalificeret signatur eller et kvalificeret segl returnerer doc=declaration den signerede erklæring præcis, som den blev uploadet: en signeret PDF (PAdES) eller en .p7m-fil (CAdES). En revisor kan validere den uafhængigt med Europa-Kommissionens DSS-demovalidator: upload filen, behold standardpolitikken for validering, og kør den. Resultatet viser, om signaturen er kvalificeret (QESig, eller QESeal for et segl), hvem der underskrev, og tillidstjenesteudbyderen fra EU's tillidsliste. doc=extract returnerer udskriften fra virksomhedsregistret; en registerforseglet udskrift kan valideres på samme måde.
Rapporten er dokumentation til din revisionssag. Regulerede virksomheder er fortsat ansvarlige for deres egne kundekendskabsprocedurer.
Dazr opbevarer den signerede erklæring, udskriften og rapportdataene, mens organisationen er verificeret, og i 5 år efter at dens verifikation ophører, eller organisationen slettes. Opbevar dine egne kopier, så længe dine regler kræver det.
Nøgler til gamle rapporter
Rapporter signeres med de samme nøgler som ID-tokens, og nøglerne skiftes. Hver nøgle, der nogensinde har signeret en rapport, forbliver offentliggjort på https://identity.dazr.eu/oauth/jwks/archive med dazr_status current, previous eller retired i mindst 5 år efter sidste brug. Verificér en gammel rapport mod arkivet, når dens kid ikke længere er i JWKS.
Identitetsverifikation (KYC)
Slå Tillad identitetsverifikation, når et login beder om det til i konsollen, og bed derefter om en verificeret person med acr_values=urn:dazr:person:kyc. Eller sæt flueben ved Kræv identitetsverifikation ved hvert login. Uden en af de to indstillinger ignoreres acr-værdien, og der opkræves intet. Der skal ikke bruges noget ekstra scope. Under login tager personen et live-billede af sit ID og én selfie på sin telefon; en computer viser en QR-kode. Dazr læser dokumentet, sammenligner ansigterne og tjekker navnet mod sanktionslisterne fra EU, FN og OFAC. En person hos Dazr gennemgår hvert tjek, som regel inden for én arbejdsdag.
Hver verifikation koster 1,50 € ekskl. moms, fra din organisations saldo. Personen betaler aldrig. En verifikation gælder i 12 måneder. Når en anden app beder om den, giver personen samtykke på en samtykkeskærm i stedet for at tage nye billeder, og den app betaler 1,50 €, én gang pr. verifikation. Beder din app igen med prompt=consent, eller logger nogen ind med en verifikation, din app allerede har fået, er det gratis.
ID-tokenet og user info indeholder claimet kyc, og acr er urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status er no_match, eller cleared_by_review når et navn på en liste lignede, og en gennemgår fandt, at det ikke er denne person. Billeder og numre fra dokumenter deles aldrig. Efter 12 måneder siger claimet "verified": false: bed om det igen.
interaction_required: medprompt=none, når personen stadig skal verificere eller give samtykke.temporarily_unavailable: din saldo kan ikke betale. Personen får at vide, at din app ikke kan verificere dem lige nu, og dine administratorer får en e-mail.access_denied: personen annullerede, eller en gennemgår mangler stadig at beslutte.
Verifikationer er rigtige og betales også, mens din app er i test.
Saldo
Din organisation kan betale for dine kunders virksomhedsverificering. Åbn din app i konsollen, og sæt flueben ved Vi betaler for vores kunders virksomhedsverificering. Prisen trækkes fra organisationens saldo: én saldo for alle organisationens apps og for betalte Dazr-API’er. En verificering koster 25 € ekskl. moms. Er saldoen for lav, betaler kunden som normalt, og dine administratorer får en e-mail.
Din app betaler kun for et login, der beder om virksomhedsverifikation, og én gang pr. kundeorganisation. Hvad en app betaler om dagen for identitets- og virksomhedsverifikation har en grænse: 250 € ekskl. moms, medmindre du ændrer den i konsollen under Daglig grænse for verifikationer. Når den er nået, afvises nye identitetsverifikationer indtil næste dag, dine kunder betaler selv for deres virksomhedsverifikation, og dine administratorer får en e-mail.
- Identitetsverifikation. 1,50 € pr. verifikation og hver gang en verifikation deles med en anden app. Bonuskredit kan betale for den.
- Indbetalinger. Fra 100 €, via Mollie, kun for virksomheder: Din organisation skal være verificeret eller have et momsnummer bekræftet af VIES. Du får en faktura med moms.
- Bonuskredit. +10 % fra 1.000 €, +20 % fra 5.000 € og +40 % fra 10.000 €. Saldoen viser betalt kredit og bonuskredit; betalt kredit bruges først.
- Kan ikke refunderes. Indbetalinger til saldoen refunderes ikke og udbetales aldrig: De kan kun bruges til betalt brug af Dazr-API’er, såsom virksomhedsverificering. Bonuskredit har ingen kontantværdi.
- Tilbageførsler. En verificering, der annulleres før et identitetstjek, giver prisen tilbage til saldoen. En chargeback tager indbetalingen og dens bonus tilbage; en saldo under nul sætter betalt brug på pause indtil næste indbetaling.
- Posteringsliste. Hver indbetaling, bonus, brug og tilbageførsel med løbende saldo, i konsollen og som CSV.
Testtilstand
Så længe din app ikke er live, giver en virksomhedsverificering, der startes fra et login til den, et testresultat. Der er ingen betaling, intet billede af id og ingen sagsbehandler, og organisationens rigtige verificering ændres ikke. De sidste fire cifre i organisationens registernummer eller momsnummer vælger resultatet:
| Sidste fire cifre | Resultat | kyb.status |
|---|---|---|
0001 eller ethvert andet nummer | Godkendt | approved |
0002 | Ikke godkendt | rejected |
0003 | Sendt til en sagsbehandler | in_review |
0004 | Sanktionshit | in_review |
0005 | Udløbet | none |
Testresultater har test: true i claimet, webhooken og rapporten, og kun din app ser dem, så længe den ikke er live. Registernumre er unikke på Dazr, så brug dit eget, for eksempel et hollandsk KVK-nummer som 1234 0002. I konsollen kan du også sende en test-webhook for hvert resultat.
Tokens og levetider
| Token | Levetid og regler |
|---|---|
| Autorisationskode | 60 sekunder, engangsbrug, bundet til din klient, omdirigerings-URI og PKCE-challenge. Bruges en kode to gange, tilbagekaldes de tokens, den udstedte. |
| Access token | 10 minutter. En signeret JWT (ES256, typ at+jwt) med aud = dit klient-id. Send den som Authorization: Bearer. |
| ID-token | 10 minutter. ES256, med iss, sub, aud, exp, iat, auth_time, nonce og amr, hvor kendt. |
| Refresh token | Kun med offline_access. Roterer ved hver brug: gem altid det nye. Sendes et gammelt refresh token igen, tilbagekaldes hele loginet. Udløber efter 30 dage uden brug og højst efter 180 dage. |
Signeringsnøgler roterer. Vælg altid nøglen efter kid fra JWKS, og opdatér JWKS, når du ser et ukendt kid.
Hvordan personen loggede ind
amr i ID-tokenet (RFC 8176) fortæller, hvordan personen loggede ind: ["otp"] for en engangskode pr. e-mail, ["hwk", "user"] for en adgangsnøgle med brugerverificering og ["fed"] for Google eller Microsoft.
Sprog
Send ui_locales med autorisationsanmodningen, for eksempel ui_locales=de-AT de en. Det første sprog, Dazr understøtter, bruges til login- og samtykkeskærmene. De understøttede sprog står i ui_locales_supported i discovery-dokumentet.
Scopet sign
Scopet sign i discovery-dokumentet er kun til Dazr Sign API. Det lader en app sende dokumenter til underskrift på personens vegne; du slår det til i Dazr Sign-portalen. Sign in with Dazr Identity har ikke brug for det.
Dazr Files API og WebDAV (kun læsning)
Med Dazr Files API kan din app vise og downloade filer fra Dazr Files, for eksempel for at tage backup af dem. Det er skrivebeskyttet: ingen forespørgsel kan uploade, ændre, flytte, dele eller slette noget. Slå det til for din app i konsollen, på appens side under Dazr Files API. Det bruger samme app, klient-id og hemmelighed som Log ind med Dazr Identity og de samme adgangstokens.
Der er to veje ind. En ejer eller administrator af en organisation godkender din app til organisationens delte filer, og din server får så tokens uden en person (bedst til automatiske backups). Eller en person giver din app lov med scopet files.read, og din app læser den persons egne filer.
Den fulde reference med alle endpoints, eksempler, fejl, grænser, ændringsfeedet og WebDAV-opsætning til rclone og Synology findes i dokumentationen til Dazr Files API.
Organisationsindstillinger, der påvirker login
- Medlemmer skal bruge adgangsnøgler. Ejere og administratorer kan slå det til. Medlemmer logger så ind med en adgangsnøgle i alle apps, der beder om scopet
organisations; et login med e-mailkode, Google eller Microsoft sendes tilbage til login med adgangsnøgle, ogprompt=nonesvarerlogin_required. - Verificeret e-maildomæne. En organisation beviser sit e-maildomæne med en DNS-post. Hvis organisationen tillader det, tilbydes personer, der logger ind med en adresse på domænet, at blive medlem, med det samme eller efter en administrators godkendelse. Et verificeret domæne verificerer ikke selve organisationen og er ikke med i claims.
Fejl
Så længe dit klient-id og din omdirigerings-URI er gyldige, kommer fejl tilbage til din omdirigerings-URI som error, error_description, state og iss: f.eks. invalid_request (som manglende eller plain PKCE), invalid_scope, unsupported_response_type, access_denied (personen annullerede, eller appen er i test, og personen er ikke medlem), login_required, consent_required og interaction_required (med prompt=none, når en påkrævet verificeret organisation mangler). Med en ukendt klient eller en ikke-registreret omdirigerings-URI viser Dazr en fejlside og omdirigerer aldrig. Token-endpointet svarer med JSON-fejl som invalid_client, invalid_grant og unsupported_grant_type.
Log ud
For at logge en person ud sender du vedkommende til logout-endpointet med id_token_hint (eller client_id), en valgfri post_logout_redirect_uri, der er registreret i din apps indstillinger, og state. Dazr spørger, om personen også vil logge ud af Dazr Identity på den enhed, og sender vedkommende derefter tilbage. Tilbagekald refresh tokens, du ikke længere har brug for, ved revocation-endpointet.
Test og go-live
En ny app er i test: kun medlemmer af din organisation kan logge ind, og det står på samtykkeskærmen. For at gå live skal du få din organisation verificeret i Dazr Identity, tilføje en https://-omdirigerings-URI og anmode om en live-gennemgang i konsollen. Ændring af navn, formål, privatlivspolitik eller data for en live app kræver en ny gennemgang.
Overfør en app til en anden organisation
En app kan flyttes til en anden organisation, der er registreret hos Dazr, f.eks. efter et salg eller en omorganisering. En ejer eller administrator starter overførslen under Overfør app i appens indstillinger, i Dazr Identity eller i Sign-portalen. En ejer eller administrator af den anden organisation accepterer eller afviser den inden for 14 dage. Indtil da kan afsenderen annullere, og intet ændres.
- Hvem der kan modtage den. Kun en organisation registreret hos Dazr, angivet med dens organisations-id. Dens ejere og administratorer finder id'et i dens juridiske oplysninger i Dazr Identity. En live app, en app til gennemgang, en app, der kræver en verificeret organisation, og en app med Dazr Sign API slået til kan kun flyttes til en verificeret organisation. Det tjekkes igen, når overførslen accepteres.
- Et nyligt login. At starte og acceptere en overførsel kræver et login inden for de seneste 10 minutter.
- Hvad der flyttes. Klient-id'et, indstillingerne, logoet, omdirigerings-URI'erne, de aktiverede API'er og webhook-URL'erne. Den administrator, der accepterer, accepterer også Udviklervilkårene for den nye organisation.
- Klienthemmeligheden. En webserverapp får en ny klienthemmelighed, der vises én gang for den administrator, der accepterer. Den tidligere hemmelighed virker fortsat ved token-, revocation- og introspection-endpointene i den overgangsperiode, der blev valgt, da overførslen startede: ingen, 24 timer (standard) eller 7 dage. Verifikationsrapporter kræver den nye hemmelighed.
- Webhooks. URL'erne bliver. Deres signeringshemmeligheder, for Dazr Identity og for Dazr Sign, fornyes og vises én gang for den administrator, der accepterer. Leveringer fra før overførslen sendes ikke igen.
- Personer og deres
sub. Hver person beholder sammesubi appen, så kontiene i din app fortsat virker. Den adskiller sig fra personenssubi den nye organisations andre apps. Folk godkender appen igen ved næste login, fordi samtykkeskærmen nu nævner den nye organisation. Tokens udstedt før overførslen holder op med at virke. - Hvad der bliver hos den tidligere ejer. Antal logins og samtykker og webhook-leveringer fra før overførslen. Dokumenter oprettet via Dazr Sign API bliver hos de personer, der ejer dem, og appens nye ejer kan ikke se dem.
Knappen
Brug formuleringen "Log ind med Dazr Identity" og Dazr-logoet som nedenfor. Du må ændre størrelsen, ikke logoet, farverne eller formuleringen. Link den til din egen route, der starter forløbet.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Dazr-skrifttypen. Knappen bruger Dazr-skrifttypen, som er gratis at bruge under SIL Open Font License. Hvor Dazr ikke er indlæst, bruges systemskrifttypen i stedet. Download Dazr-skrifttypen (ZIP med TTF- og WOFF2-filer) for at hoste den på dit eget website:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Et minimalt Node.js-eksempel
Node 18 eller nyere, ingen afhængigheder. En webserverapp med klienthemmelighed; for en offentlig klient fjerner du Authorization-headeren og sender client_id i body'en.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Grænser
Authorization- og token-endpointene er hastighedsbegrænsede. Får du HTTP 429, så vent og prøv igen; prøv ikke igen i en tæt løkke.
| Endpoint | Grænse |
|---|---|
/oauth/authorize | 120 forespørgsler i minuttet pr. IP-adresse |
/oauth/token | 600 forespørgsler i minuttet pr. IP-adresse og 300 i minuttet pr. app |
/oauth/userinfo | 1.200 forespørgsler i minuttet pr. IP-adresse |
/oauth/verification-report | 120 forespørgsler i minuttet pr. IP-adresse og 60 i timen pr. app |
| Virksomhedsverifikation | 6 starter i timen pr. person og 10 om dagen pr. organisation |
| Test-webhooks | 30 hvert 10. minut pr. person |
Dine forpligtelser
Din organisation er selvstændig dataansvarlig for de data, den modtager. Udviklervilkårene for Dazr Identity fastlægger, hvad du må gøre med dem, hvordan du holder dem sikre, og hvordan du indberetter brud. Spørgsmål: hello@dazr.eu.
Til din sikkerheds- og juridiske gennemgang: sikkerheds- og indkøbspakken.