Dokumentace pro vývojáře Dazr Identity
Standardní OpenID Connect 1.0 s tokem autorizačního kódu a PKCE. Není potřeba žádné SDK: funguje jakákoli certifikovaná knihovna OpenID Connect i obyčejný kód.
Lidé už mohou uvnitř Dazr Identity používat svůj účet Google nebo Microsoft, takže vaše aplikace nepotřebuje vedle něj samostatná tlačítka Google a Microsoft: jedno tlačítko místo tří.
Discovery a koncové body
Vše je popsáno v dokumentu discovery. Nasměrujte svou knihovnu na vydavatele a zbytek si najde sama.
| Co | Adresa |
|---|---|
| Vydavatel (issuer) | https://identity.dazr.eu |
| Discovery | https://identity.dazr.eu/.well-known/openid-configuration |
| Autorizace | https://identity.dazr.eu/oauth/authorize |
| Token | https://identity.dazr.eu/oauth/token |
| Informace o uživateli | https://identity.dazr.eu/oauth/userinfo |
| Veřejné klíče (JWKS) | https://identity.dazr.eu/oauth/jwks |
| Zneplatnění (RFC 7009) | https://identity.dazr.eu/oauth/revoke |
| Introspekce (RFC 7662), jen webové serverové aplikace | https://identity.dazr.eu/oauth/introspect |
| Odhlášení (odhlášení iniciované RP) | https://identity.dazr.eu/oauth/logout |
| Zprávy o ověření, jen webové serverové aplikace | https://identity.dazr.eu/oauth/verification-report |
Registrace aplikace
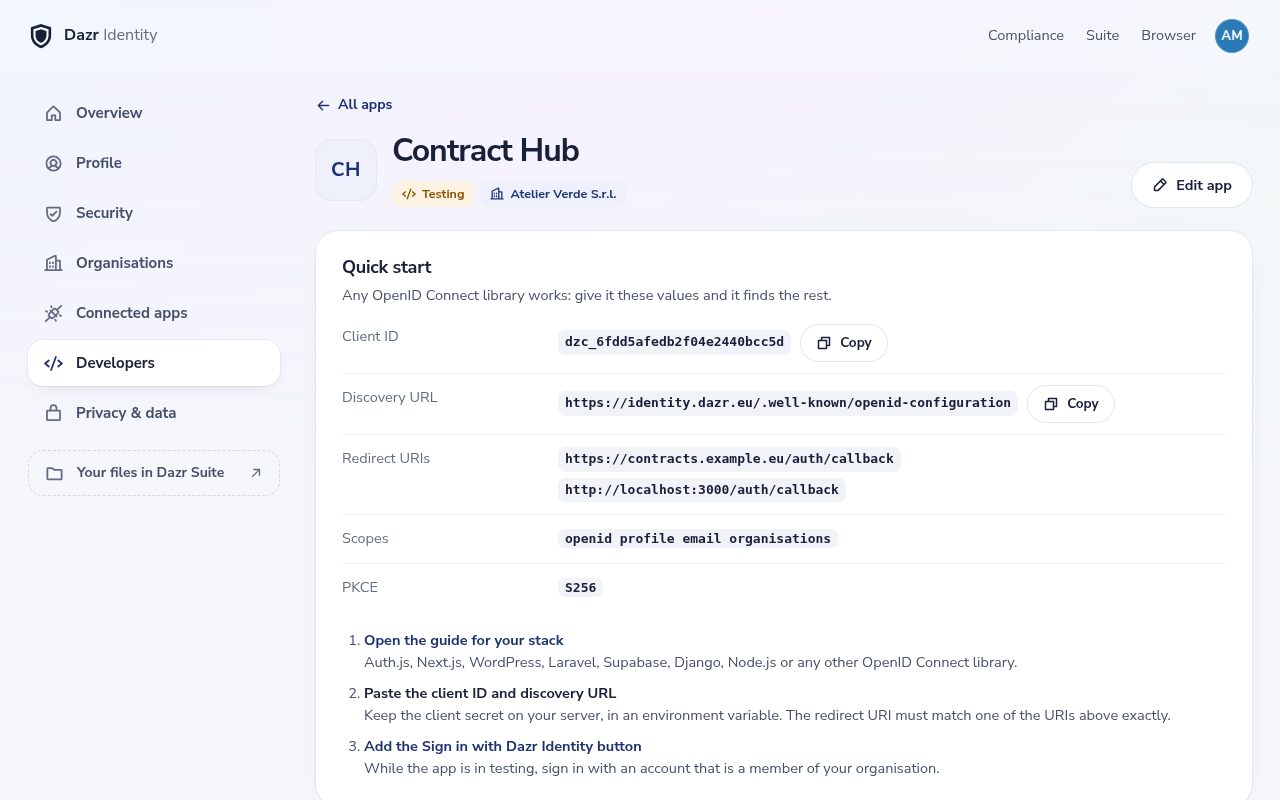
- Aplikace patří organizaci. Registrují je vlastníci a administrátoři organizace v části Vývojáři.
- Webové serverové aplikace (důvěrní klienti) dostanou tajemství klienta, zobrazené jednou. K tokenovému koncovému bodu se ověřují přes HTTP Basic (
client_secret_basic) nebo v těle formuláře (client_secret_post). - Jednostránkové a mobilní aplikace (veřejní klienti) žádné tajemství nedostanou. Posílají
client_ida spoléhají na PKCE. - URI pro přesměrování se musí přesně shodovat. Musí být
https://. Dokud je aplikace v testování, fungují takéhttp://localhostahttp://127.0.0.1na libovolném portu. - Adresa zásad ochrany osobních údajů, e-mail podpory a jednořádkový účel jsou povinné: lidé je vidí na obrazovce souhlasu.
Návody k integraci
Každá níže uvedená technologie používá vlastní standardní podporu OpenID Connect. Z konzole potřebujete tři hodnoty: client ID, tajemství klienta (jen webové serverové aplikace) a URI pro přesměrování, které jste zaregistrovali. Zbytek pochází z dokumentu discovery.
- Auth.js / NextAuth
- Next.js App Router
- WordPress
- Laravel
- Supabase
- Django
- Node.js (openid-client)
- ASP.NET Core
- Spring Boot
- Keycloak
- Jakákoli knihovna OpenID Connect
sub je párový: stejný pro každou aplikaci vaší organizace, jiný pro každou jinou organizaci. Pro danou osobu se nikdy nemění, zatímco e-mailová adresa se změnit může. Ukládejte sub jako klíč účtu a email berte jako kontaktní údaj.
Jakákoli knihovna OpenID Connect
Pokud vaše technologie není uvedena, funguje jakýkoli klient OpenID Connect. Zkontrolujte tato nastavení:
- Vydavatel
https://identity.dazr.eu, discovery URLhttps://identity.dazr.eu/.well-known/openid-configuration. - Typ odpovědi
code(tok autorizačního kódu). Žádný implicitní ani hybridní tok. - PKCE je povinné, s
code_challenge_method=S256. - Rozsahy:
openida jen to, co potřebujete zprofile,email,address,organisationsaoffline_access. Vaše aplikace musí být registrována pro každý rozsah, o který žádá. - URI pro přesměrování: přesně tak, jak je registrováno v konzoli, včetně cesty a případného řetězce dotazu.
- Ověření klienta:
client_secret_basicneboclient_secret_postpro webové serverové aplikace,nonepro jednostránkové a mobilní aplikace. - Podpis ID tokenu: ES256. Některé knihovny předpokládají RS256: nastavte algoritmus na ES256.
- Jako klíč účtu používejte
sub. Je párový, pro každou organizaci jiný. - S
offline_accessukládejte po každém obnovení nový obnovovací token: rotují.
Tok
- Vytvořte náhodný
code_verifier(43 až 128 znaků) a jehocode_challenge= base64url(SHA-256(verifier)). Vytvořte náhodnéstateanonce. Všechny tři uchovávejte v relaci uživatele. - Přesměrujte na autorizační koncový bod s
response_type=code,client_id,redirect_uri,scope(vždy včetněopenid),state,nonce,code_challengeacode_challenge_method=S256. - Osoba se v případě potřeby přihlásí a uvidí obrazovku souhlasu se skutečnými údaji. Když souhlas udělí, vrátí se na vaše URI pro přesměrování s
code,stateaiss. Ověřte, žestatese shoduje aissjehttps://identity.dazr.eu. - Na svém serveru pošlete POST na tokenový koncový bod s
grant_type=authorization_code,code, stejnýmredirect_uriacode_verifier. - Ověřte ID token: podpis ES256 klíčem z JWKS (shoda
kid),iss,aud= vaše client ID,expa vášnonce. Jako klíč účtu používejtesub.
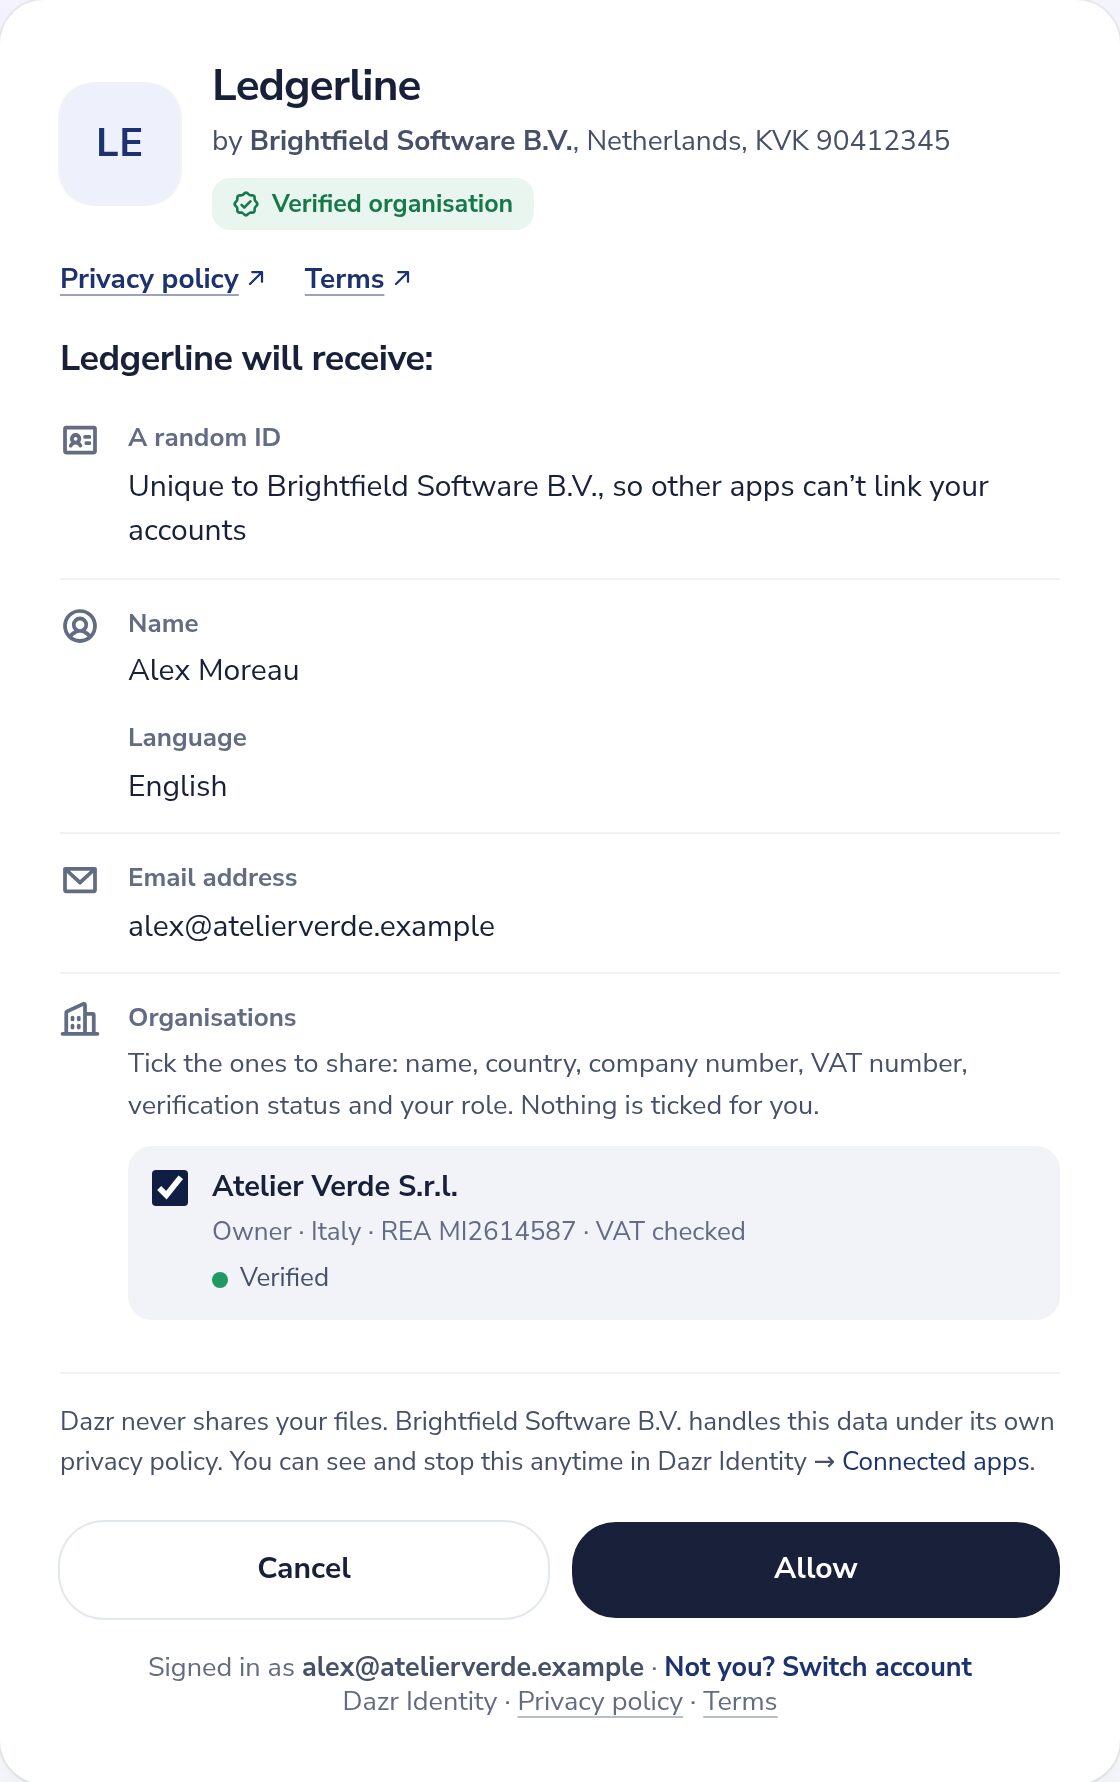
Parametr prompt přijímá none (odpoví hned s login_required nebo consent_required, pokud by osoba musela něco udělat), login (požádá osobu o nové přihlášení) a consent (zobrazí obrazovku souhlasu, i když byl dříve udělen). max_age je podporováno. Zapamatovaný souhlas: pokud osoba dříve schválila stejné rozsahy, vrátí se rovnou do vaší aplikace. Pokud později požádáte o víc, obrazovka souhlasu uvede jen to, co je nové.
Rozsahy a claimy
Žádejte jen o to, co potřebujete. Nic mimo tuto tabulku neexistuje: žádné kontakty, žádná hesla. Soubory se čtou jen přes API Dazr Files, s vlastním scope files.read.
| Scope | Claimy |
|---|---|
openid (povinné) | sub: náhodné ID osoby, stejné pro každou aplikaci vaší organizace a jiné pro každou jinou organizaci |
profile | name (je-li nastaveno) a locale |
email | email a email_verified (vždy true) |
address | address (formatted, street_address, locality, region, postal_code, country), jen pokud ji osoba uložila |
organisations | organisations: organizace, které osoba zaškrtne na obrazovce souhlasu, každá s id, name, display_name, website, country, register_number, vat, vat_verified (true jen tehdy, když DIČ potvrdila služba EU VIES), verified, verification (viz Ověřené organizace) a role (owner, admin nebo member) |
offline_access | žádné claimy; obdržíte také obnovovací token |
Claimy se objevují v ID tokenu pro rozsahy, které osoba schválila. Koncový bod informací o uživateli vrací stejnou sadu s aktuálními hodnotami.
Ověřené organizace
Dazr ověří organizaci jen tehdy, když oficiální zdroje prokážou dvě věci: kdo daná osoba je a že zastupuje tuto organizaci s jejím názvem, číslem v rejstříku a DIČ. Obvykle jednatel podepíše krátké prohlášení kvalifikovaným elektronickým podpisem (QES) a přidá výpis z obchodního rejstříku, který ho uvádí; s výpisem zapečetěným rejstříkem, jako je italská visura camerale nebo nizozemský výpis z KVK, je to okamžité, jinak ho zkontroluje Dazr. Samotný kvalifikovaný podpis nikdy organizaci ověřenou neučiní. Každá organizace v claimu organisations nese svůj aktuální stav ověření:
| verification.status | Význam |
|---|---|
unverified | Neověřeno, nebo ověření selhalo, vypršelo nebo bylo zrušeno (například po změně obchodní firmy nebo čísla společnosti). |
pending | Ověření probíhá: zástupce byl požádán o podpis, výpis z obchodního rejstříku stále chybí nebo Dazr kontroluje dokumenty. method říká, který způsob byl zahájen, například qes (zástupce podepíše prohlášení), qseal, pec, letter, video nebo documents. |
verified | Ověřeno. method je qes_org (kvalifikovaný podpis, certifikát uvádí organizaci), extract_sealed (kvalifikovaný podpis nebo zkontrolovaný doklad totožnosti plus výpis zapečetěný obchodním rejstříkem), qes_reviewed (kvalifikovaný podpis, výpis zkontrolovaný Dazr), qseal (kvalifikovaná elektronická pečeť organizace), documents, pec (kód zaslaný na certifikovanou e-mailovou adresu organizace, PEC, Itálie), letter (kód zaslaný poštou do sídla), video (videohovor s Dazr) nebo extract. authority říká, co prokázalo, že osoba organizaci zastupuje (viz níže), a verified_at je čas Unix. |
Jen když je stav verified, říká verification.authority (a authority ve webhoocích), jak bylo prokázáno spojení mezi osobou a organizací. Každé ověření je zdokumentovaný doklad, zkontrolovaný jednou k uvedenému datu. Nezaručuje platební schopnost ani chování organizace a neukazuje, kdo organizaci vlastní.
| verification.authority | Co prokazuje |
|---|---|
certificate | Zdokumentovaný doklad, že žádost byla podepsána kvalifikovaným elektronickým podpisem nebo zapečetěna kvalifikovanou elektronickou pečetí, jejíž certifikát uvádí organizaci a její číslo v rejstříku. Dazr zkontroloval certifikát vůči důvěryhodným seznamům EU a ověřil, že nebyl zneplatněn. |
register_extract | Zdokumentovaný doklad, že jednatel nebo zákonný zástupce potvrdil žádost kvalifikovaným elektronickým podpisem nebo dokladem totožnosti zkontrolovaným Dazr a že ho uvádí výpis zapečetěný obchodním rejstříkem, nejvýše 3 měsíce starý. |
reviewed | Zdokumentovaný doklad, že jednatel nebo zákonný zástupce potvrdil žádost kvalifikovaným elektronickým podpisem nebo dokladem totožnosti a že pracovník Dazr zkontroloval výpis z rejstříku, nejvýše 3 měsíce starý, který ho uvádí. |
pec | Zdokumentovaný doklad, že někdo s přístupem k certifikované e-mailové adrese organizace (PEC, Itálie), uvedené v obchodním rejstříku, potvrdil žádost jednorázovým kódem. |
letter | Zdokumentovaný doklad, že někdo s přístupem k poště v sídle potvrdil žádost jednorázovým kódem, který tam Dazr poslal dopisem. |
video | Zdokumentovaný doklad, že pracovník Dazr ve videohovoru viděl doklad totožnosti osoby, která žádost potvrdila, a úřední výpis, který ji uvádí jako jednatele nebo zákonného zástupce. |
Stejné definice najdete v podmínkách používání, v oddílu 7 Podmínek pro vývojáře a v každé zprávě o ověření.
Logická hodnota verified zůstává kvůli kompatibilitě a rovná se verification.status === 'verified'. Každá organizace má také id, stejné, jaké používají webhooky.
Když je stav pending nebo verified, je verification.report_url adresou její zprávy o ověření.
"organisations": [{
  "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT",
  "register_number": "REA MI1234567", "vat": "IT12345678903", "vat_verified": true,
  "display_name": "Conti", "website": "https://conti.example",
  "verified": false, "verification": { "status": "pending", "method": "qes" }, "role": "owner"
}]
role a členství se znovu načítají při každém obnovení tokenu a požadavku na informace o uživateli: po změně role nese další odpověď novou roli a organizace, ze které osoba odešla nebo byla odebrána, už není zahrnuta. Když administrátor organizace odpojí vaši aplikaci, organizace se vynechá z dříve vydaných tokenů, dokud ji člen při novém přihlášení s vaší aplikací znovu nesdílí. display_name a website jsou null, pokud je organizace nenastavila; name je vždy obchodní firma.
Země a doba
Ověřit se mohou organizace z 27 zemí EU, Norska, Islandu, Lichtenštejnska, Švýcarska a Spojeného království. Nejrychlejší způsob závisí na zemi:
| Země | Ověření organizace | Ověření firmy |
|---|---|---|
| Itálie | Okamžitě s kvalifikovaným podpisem a visurou zapečetěnou obchodním rejstříkem, nebo za pár minut s kódem na certifikovanou e-mailovou adresu (PEC) firmy | Visura nejvýše 3 měsíce stará, zkontrolovaná pracovníkem Dazr, obvykle do jednoho pracovního dne |
| Nizozemsko | Okamžitě s kvalifikovaným podpisem a digitálně ověřeným výpisem z KVK | Z rejstříku KVK, zkontroluje člověk z Dazr, obvykle do jednoho pracovního dne |
| Rakousko, Belgie | Okamžitě s kvalifikovaným podpisem a výpisem zapečetěným obchodním rejstříkem | Úřední výpis nejvýše 3 měsíce starý, zkontrolovaný pracovníkem Dazr, obvykle do jednoho pracovního dne |
| Norsko, Dánsko, Finsko, Francie, Polsko, Česko | Okamžitě s kvalifikovaným podpisem, jehož certifikát uvádí organizaci; jinak výpis a doklad totožnosti, zkontrolované pracovníkem Dazr, obvykle do jednoho pracovního dne | Z online obchodního rejstříku, zkontroluje člověk z Dazr, obvykle do jednoho pracovního dne |
| Spojené království | Výpis a doklad totožnosti, zkontrolované pracovníkem Dazr, obvykle do jednoho pracovního dne | Z Companies House, zkontroluje člověk z Dazr, obvykle do jednoho pracovního dne |
| Všechny ostatní podporované země | Okamžitě s kvalifikovaným podpisem, jehož certifikát uvádí organizaci; jinak výpis a doklad totožnosti, zkontrolované pracovníkem Dazr, obvykle do jednoho pracovního dne | Úřední výpis nejvýše 3 měsíce starý, zkontrolovaný pracovníkem Dazr, obvykle do jednoho pracovního dne |
| Všude | Kód poštou (100 € bez DPH, 3 až 10 pracovních dní) nebo videohovor (200 € bez DPH) | Videohovor (200 € bez DPH), když zástupce nemá fotoaparát v telefonu |
Doby jsou obvyklé, ne zaručené. Automaticky znamená, že rozhodují zdokumentovaná pravidla, když jsou všechny kontroly jednoznačné; když některá není, podívá se pracovník Dazr, obvykle do jednoho pracovního dne. Stránka nápovědy pro ty, koho někdo požádal o ověření, uvádí, jaký výpis z rejstříku v které zemi získat.
Vyžadovat ověřenou organizaci
V konzoli nastavte Vyžadovat ověřenou organizaci na Ověření zahájeno nebo Ověřeno, nebo o to požádejte u jednotlivého požadavku pomocí acr_values=urn:dazr:org:verification-started nebo acr_values=urn:dazr:org:verified (platí přísnější z obou). Vaše aplikace musí také žádat o rozsah organisations.
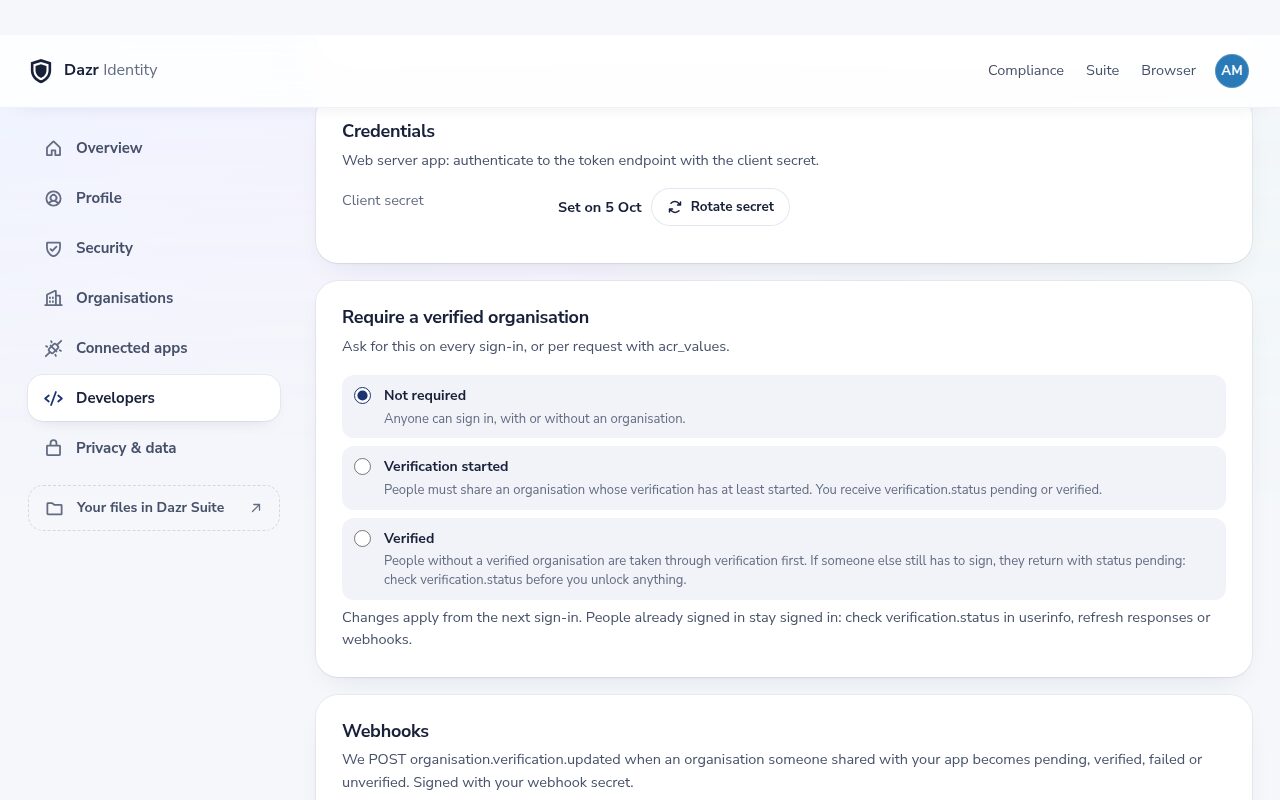
Kdo nemá vyhovující organizaci, projde tím ve stejném přihlášení: jméno, organizace (s DIČ ověřeným ve VIES) a pak ověření. Může podepsat hned, nechat si prohlášení poslat e-mailem nebo určit někoho jiného, kdo podepíše. Poté zaškrtne organizaci na obrazovce souhlasu (zaškrtnout lze jen vyhovující organizace) a vrátí se na vaše URI pro přesměrování.
Pokud musí podepsat ještě někdo jiný, osoba se vrátí se stavem pending, i když jste požádali o Ověřeno: obdržíte kód, claim uvádí pending a acr v ID tokenu je urn:dazr:org:verification-started místo urn:dazr:org:verified. Vždy rozhodujte podle verification.status, nikdy podle toho, že přihlášení proběhlo úspěšně. S prompt=none dostanete interaction_required, když požadavek není splněn.
Změny nastavení platí od dalšího přihlášení. Již přihlášení lidé se neodhlásí: odpovědi při obnovení, koncový bod informací o uživateli a webhooky vždy nesou aktuální stav, proto na ně u existujících relací reagujte.
Webhooky
Přidejte v konzoli URL webhooku (https). Podpisové tajemství uvidíte jednou; můžete ho vyměnit. Dazr posílá organisation.verification.updated, když organizace, kterou některý z vašich uživatelů sdílel s vaší aplikací, přejde do stavu pending, verified, failed nebo unverified. Aplikace, které nikdy neobdržely organizaci prostřednictvím souhlasu, se o ní nikdy nedozvědí.
POST /your/webhook
Content-Type: application/json
Dazr-Event: organisation.verification.updated
Dazr-Delivery: dlv_8Fq2…
Dazr-Signature: t=1791021600,v1=5e0c…

{ "id": "evt_…", "type": "organisation.verification.updated", "created": 1791021600,
  "data": { "organisation": { "id": "org_3k9x2m0q8w1v5t7a", "name": "Conti Logistica S.r.l.", "country": "IT" },
            "status": "verified", "method": "qes_org", "authority": "certificate", "verified_at": 1791021598,
            "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
            "subjects": ["Xo1c…"] } }
status je pending, verified, failed nebo unverified. subjects jsou hodnoty sub ve vaší aplikaci u lidí, kteří s ní tuto organizaci sdíleli. Než tělu požadavku začnete důvěřovat, ověřte podpis:
import crypto from 'node:crypto';
// raw = the request body exactly as received (a string), header = the Dazr-Signature header
function verifyDazrSignature(raw, header, secret) {
  const m = /^t=(\d+),v1=([a-f0-9]{64})$/.exec(header || '');
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return false; // reject old deliveries
  const want = crypto.createHmac('sha256', secret).update(m[1] + '.' + raw).digest('hex');
  return crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]));
}
Odpovězte jakýmkoli kódem 2xx do 8 sekund. Jinak Dazr zkusí doručení znovu přibližně po 5 minutách, 30 minutách, 2, 6, 12 a 24 hodinách a pak doručení označí jako neúspěšné. Každý pokus má stejné ID Dazr-Delivery, takže duplikáty ignorujte. Konzole zobrazuje nedávná doručení, umí jedno znovu odeslat a může poslat testovací událost (webhook.test). Funguje i dotazování koncového bodu informací o uživateli.
Organizace a role ve vaší aplikaci
V portálu pro firemní zákazníky přiřaďte každou organizaci Dazr k zákaznickému účtu (tenantovi) ve své aplikaci a roli osoby v této organizaci k roli ve své aplikaci.
- Vyžádejte si scope
organisations. Každá organizace, kterou osoba zaškrtne, přijde se svýmid,role(owner,adminnebomember) averification. - Jako klíč tenanta používejte
organisations[].id, nikdy název ani DIČ: ty se mohou změnit. - Namapujte roli, například
owneraadminna svou roli administrátora amemberna roli uživatele. Čtěte ji znovu při každém přihlášení a obnovení tokenu: role se mění a lidé odcházejí. - Firemní funkce odemykejte jen tehdy, když je
verification.statusrovnoverified, nebokyb.statusrovnoapprovedtam, kde potřebujete ověření firmy.
// claims: the ID token claims or the user info response
const ROLE = { owner: 'tenant_admin', admin: 'tenant_admin', member: 'tenant_user' };

const memberships = (claims.organisations || []).map((o) => ({
  tenantId: o.id,                              // e.g. org_3k9x2m0q8w1v5t7a
  role: ROLE[o.role] || 'tenant_user',
  verified: o.verification?.status === 'verified',
  businessVerified: o.kyb?.status === 'approved',
}));
S Keycloakem
Když Keycloak zprostředkovává Dazr Identity (viz návod pro Keycloak), přidejte mappery na kartě Mappers poskytovatele identity, se sync mode Force. Keycloak tyto cesty čte z odpovědi user info a cesta může označit jednu pozici v seznamu: organisations[0] je první organizace, kterou osoba zaškrtla. Pro portál s jedním zákaznickým účtem na osobu to stačí; pokud lidé pracují pro více organizací, nechte je zaškrtnout jednu, nebo čtěte celý seznam ve své aplikaci.
| Typ mapperu | Claim | Výsledek |
|---|---|---|
| Attribute Importer | organisations[0].id | Uživatelský atribut dazr_org_id: klíč tenanta |
| Attribute Importer | organisations[0].name | Uživatelský atribut dazr_org_name |
| Claim to Role | organisations[0].role, hodnota claimu owner | Role realmu nebo klienta tenant_admin |
| Claim to Role | organisations[0].role, hodnota claimu admin | Role realmu nebo klienta tenant_admin |
| Claim to Role | organisations[0].role, hodnota claimu member | Role realmu nebo klienta tenant_user |
| Claim to Role | organisations[0].verification.status, hodnota claimu verified | Role verified_business |
Pak přidejte mapper User Attribute pro dazr_org_id do client scope své aplikace v Keycloaku, aby vaše aplikace dostávala klíč tenanta ve vlastních tokenech Keycloaku, vedle rolí.
Ověření firmy (KYB)
Ověření firmy, často nazývané KYB (know your business), je vyšší úroveň jistoty nad ověřením organizace. Přidává obchodní rejstřík, kontrolu průkazu s živým selfie u osoby, která za firmu jedná (zástupce), a prověrku firmy i zástupce na sankčních seznamech a seznamech politicky exponovaných osob (PEP). Skuteční majitelé nejsou jeho součástí.
Stojí 25 € bez DPH za organizaci, jednorázově. Platí organizace, nebo vaše aplikace platí za své zákazníky z předplaceného kreditu. Pokud proces skončí dřív, než se zkontroluje nějaký průkaz, platba se vrátí v plné výši.
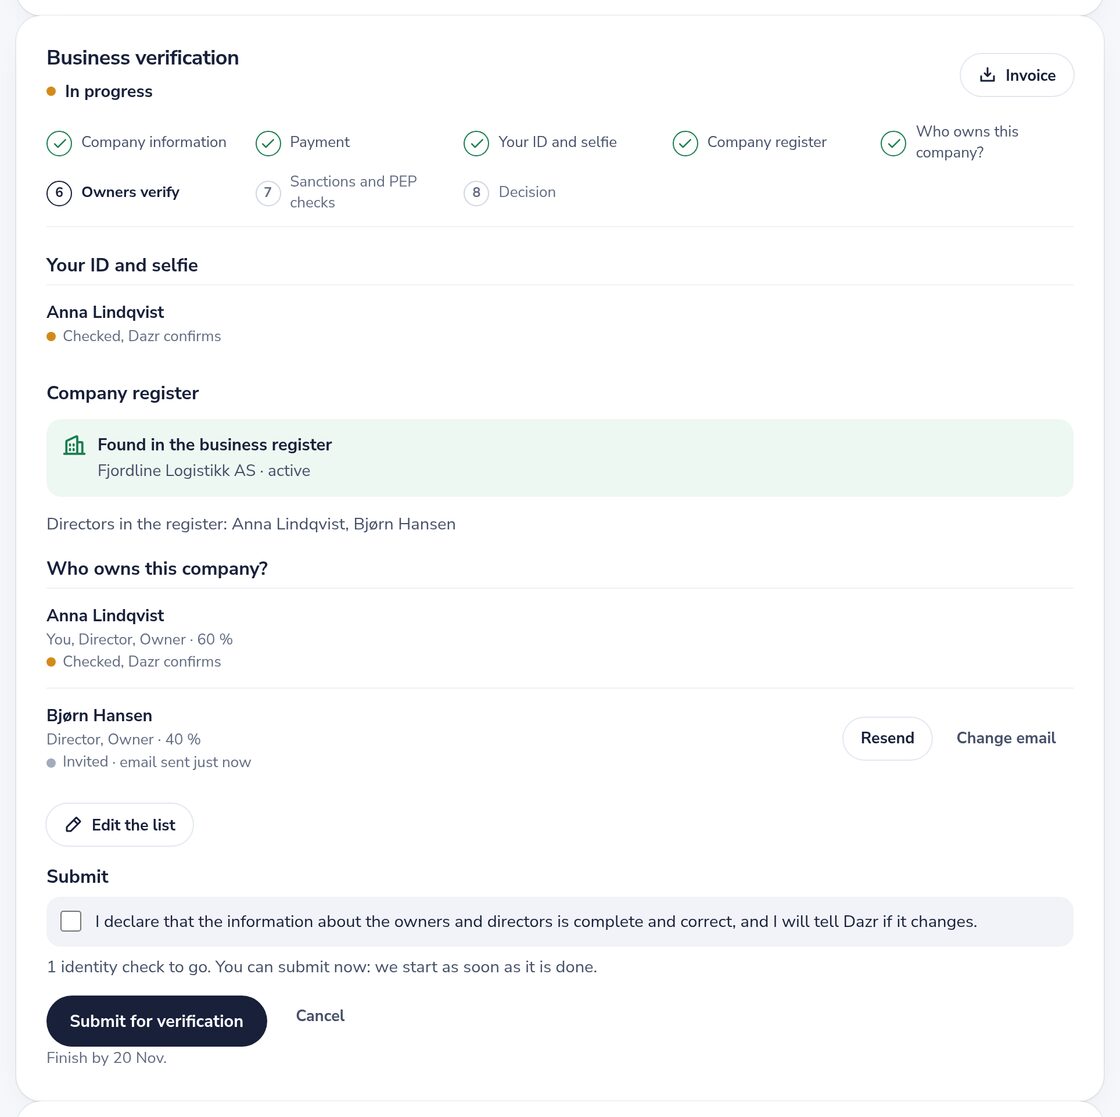
- Údaje o firmě. Právní forma a registrační číslo a sídlo z právních údajů organizace, potvrzené tím, kdo ověření zahajuje.
- Platba. 25 € bez DPH přes Mollie, s fakturou na stránce organizace. Když vaše aplikace platí ze svého předplaceného kreditu, organizace tento krok přeskočí.
- Průkaz a selfie. Kdo ověření zahájí, je jednatel nebo zákonný zástupce, nebo takovou osobu určí; ta dostane e-mailem odkaz s jednorázovým kódem (platný 14 dní, připomínky po 2 a 7 dnech), potvrdí svou roli a může přidat plnou moc. Zástupce vyfotí pas (stranu s fotografií), občanský průkaz nebo povolení k pobytu (přední stranu) a pořídí jedno selfie zepředu, živě fotoaparátem na stránce; nic nelze nahrát. Model AI přečte doklad; Dazr zkontroluje data a jméno, u pasu i strojově čitelnou zónu (kontrolní číslice podle ICAO 9303). Posuzovatel z Dazr porovná selfie s fotografií v dokladu. Na počítači krok ukáže QR kód, který přenese focení do telefonu, a počítač pokračuje sám. Bez fotoaparátu v telefonu si zástupce může místo toho zarezervovat videohovor s Dazr (200 € bez DPH, plná náhrada, pokud Dazr zruší nebo nenabídne termín).
- Kontrola v obchodním rejstříku. Název, stav a jednatelé z úředního rejstříku, kde je online (Norsko, Dánsko, Finsko, Francie, Nizozemsko, Polsko, Česko a Spojené království), jinak z úředního výpisu nejvýše 3 měsíce starého, který Dazr přečte automaticky.
- Kontroly sankcí a PEP. Firma a zástupce vůči sankčním seznamům EU, OSN a OFAC a na politicky exponované osoby. Není-li databáze PEP dostupná, dá vyhledání samotného jména ve Wikidatech náznak. Výsledek PEP je uveden v claimu a ve zprávě a schválení nikdy nezastaví.
- Rozhodnutí. Posuzovatel z Dazr porovná selfie s fotografií v dokladu a rozhodne, s výsledky zdokumentovaných pravidel rizika: ta ukážou, když kontrola dokladu selže, jméno se shoduje se sankčním seznamem, rejstřík neuvádí zástupce nebo firmu nelze potvrdit. Posuzovatel může schválit, zamítnout s odůvodněním, požádat organizaci o další informace nebo kontrolu spustit znovu, obvykle do jednoho pracovního dne. Případy s vysokým rizikem potřebují dva posuzovatele. Žádný případ není zamítnut automaticky.
Schválené organizace se každý den znovu prověřují na sankčních seznamech a každých 30 dní na status PEP. Nová shoda se sankčním seznamem vrátí ověření k posouzení; nová shoda PEP se označí a ověření zůstane schválené. V obou případech se to vaše aplikace dozví.
Schválené ověření firmy je zdokumentovaný doklad, že jednatel nebo zákonný zástupce, jehož doklad totožnosti a živé selfie byly zkontrolovány, potvrdil žádost, že obchodní rejstřík nebo úřední výpis nejvýše 3 měsíce starý firmu uvádí a že firma i tato osoba byly prověřeny vůči sankčním seznamům a seznamům politicky exponovaných osob. Skuteční majitelé se nekontrolují.
Claim kyb
Každá organizace v claimu organisations obsahuje kyb a verification.assurance_level shrnuje obě úrovně: none, basic (organizace ověřena) nebo kyb (ověření firmy schváleno).
| kyb.status | Význam |
|---|---|
none | Žádné ověření firmy, nebo bylo poslední zrušeno či vypršelo. |
in_progress | Zahájeno: organizace prochází kroky. |
in_review | Odesláno a posuzováno v Dazr, nebo znovu v posouzení po nové shodě při prověrce. |
approved | Schváleno. Teprve pak claim obsahuje verified_claims. |
rejected | Neschváleno. Organizace může zahájit nové. |
Po schválení má verified_claims formát OpenID Connect for Identity Assurance:
"kyb": {
  "status": "approved",
  "report_url": "https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a",
  "verified_claims": {
    "verification": {
      "trust_framework": "dazr_kyb", "assurance_level": "kyb", "time": "2026-10-06T09:14:03.000Z",
      "verification_process": "kyb_7Tq2…",
      "evidence": [
        { "type": "electronic_record", "check_details": [{ "check_method": "data", "organization": "no-brreg" }] },
        { "type": "document", "check_details": [{ "check_method": "vpip" }, { "check_method": "pvr" }],
          "note": "ID document and a live, front-facing selfie of the representative; beneficial owners are not part of this verification" }
      ]
    },
    "claims": {
      "legal_name": "Fjordline Logistikk AS", "country": "NO", "registration_number": "912345678",
      "beneficial_owners": "not_verified",
      "started_by_representative": false,
      "screening": { "result": "no_match_found", "pep_checked": true, "last_screened_at": "2026-10-06T03:23:00.000Z" },
      "risk_level": "low"
    }
  }
}
beneficial_owners je vždy not_verified: ověření firmy se týká firmy a osoby, která za ni jedná, ne toho, komu patří. started_by_representative říká, zda osoba, která ho zahájila, je zároveň zástupcem, jehož průkaz byl zkontrolován, nebo ho pozvala e-mailem. Claim nikdy neobsahuje jména, data narození ani údaje z dokladů. Ty zůstávají ve zprávě o auditu, kterou si vaše aplikace může stáhnout pro organizace s ní sdílené.
Vyžadovat ověření firmy
V konzoli nastavte Vyžadovat ověřenou organizaci na Ověření firmy (KYB), nebo si o něj řekněte v požadavku pomocí acr_values=urn:dazr:org:kyb. Kdo ho ještě nemá, projde všemi kroky ve stejném přihlášení, jednou obrazovkou po druhé, a pokračuje do vaší aplikace, jakmile ho Dazr schválí; do té doby dostane po schválení e-mail a přihlásí se znovu. acr ID tokenu je urn:dazr:org:kyb až po schválení organizace, proto vždy kontrolujte kyb.status === 'approved', než odemknete něco, co ho vyžaduje.
Webhooky pro ověření firmy
Stejná událost organisation.verification.updated se posílá, když se změní stav ověření firmy, i po nové prověrce. Její data navíc obsahují:
"kyb": { "status": "approved", "approved_at": 1791021598, "risk_level": "low" },
"assurance_level": "kyb"
Ověření firmy samostatně
Organizace může ověření firmy zahájit i sama na https://identity.dazr.eu/verify/business?org=…, z odkazu na své stránce v Dazr Identity, aniž by o něj nějaká aplikace žádala. Výsledek je stejný: jedno ověření na organizaci, na které se může spolehnout každá aplikace, se kterou organizaci sdílí. Snímky dokladů totožnosti a selfie se mažou 30 dní po rozhodnutí; výsledky a zpráva se uchovávají 5 let po skončení ověření, jak vyžadují pravidla proti praní peněz.
Jak se rozhoduje
Posuzovatel z Dazr rozhoduje o každém ověření firmy, obvykle do jednoho pracovního dne, a porovná selfie s fotografií v dokladu. Podrobněji se podívá, když platí jedno z tohoto:
- Kontrola totožnosti selhala nebo je nejistá. Obličej neodpovídá fotografii v dokladu, selfie neukazuje jeden zřetelný obličej zepředu, doklad nelze přečíst s dostatečnou jistotou, nese známky manipulace nebo obrazovky, je neplatný nebo patří osobě mladší 18 let, nebo se jméno na dokladu liší od jména zástupce.
- Shoda se sankcemi. Jméno odpovídá sankčním seznamům EU, OSN nebo OFAC na prahu shody nebo nad ním, nebo kontrola sankcí nemohla proběhnout.
- Bez oprávnění. Rejstřík nebo úřední výpis uvádí jednatele a osoba na dokladu mezi nimi není.
- Firma není potvrzena. Rejstřík nezná firmu s tímto číslem, není aktivní, její název se liší, nebo chybí odpovídající výpis.
Vše ostatní se zaznamená a schválení nikdy neblokuje. Možná politicky exponovaná osoba (PEP) se označí jako screening.pep possible_match v claimu a ve zprávě; není-li databáze PEP dostupná, uvádí se indication_only nebo not_screened. Když rejstřík neuvádí jednatele, je authority declared_by_representative. Sami rozhodněte, zda potřebujete zesílenou kontrolu.
Země bez online rejstříku
V zemích bez živého rejstříku, například v Itálii, Německu, Španělsku nebo Belgii, organizace nahraje úřední výpis (visura camerale, Handelsregisterauszug, nota simple). Dazr ho automaticky přečte a zkontroluje název firmy, číslo v rejstříku, datum (nejvýše 3 měsíce) a uvedené jednatele. Shoduje-li se, schválí se jako u živého rejstříku; neshoduje-li se nebo je nečitelný, jde k posuzovateli. U zapečetěného výpisu se kontroluje i pečeť rejstříku.
PEP, oprávnění a příznaky v claimu
Pole v verified_claims.claims | Význam |
|---|---|
screening.pep | no_match_found, possible_match (označeno, neblokuje), indication_only (jen vyhledání jména ve Wikidatech) nebo not_screened. |
authority | Co ukázalo, že zástupce smí jednat: register, extract, dazr_verification nebo declared_by_representative. |
flags | Přítomno, když je co prověřit: pep_possible_match, high_risk_country. |
Zprávy o ověření pro audity
Pro každou organizaci sdílenou s vaší aplikací si můžete stáhnout zprávu o tom, jak a kdy ji Dazr ověřil, do svého auditního spisu. Existuje, dokud je organizace ověřena, a během probíhajícího ověření, kdy ukazuje, co je zatím hotovo.
- Organizace: název, země, číslo v rejstříku, DIČ a sídlo.
- Ověření: stav, metoda, oprávnění a kdy bylo vyžádáno, podepsáno a dokončeno.
- Důkazy: u kvalifikovaného podpisu nebo pečeti jméno podepisujícího podle certifikátu, vydavatel certifikátu, sériové číslo, platnost a otisk SHA-256, jeho kvalifikovaný status (prohlášení QC, poskytovatel služeb vytvářejících důvěru a služba z důvěryhodného seznamu EU, s pořadovým číslem a datem vydání seznamu), čas podpisu a kontrola zneplatnění. U výpisu zapečetěného rejstříkem kdo ho zapečetil, kdy a co se shodovalo: název, číslo v rejstříku, DIČ, jednatel. Výsledek VIES. U kódu přes PEC, dopisu nebo videohovoru data a kontroly, které zaškrtl pracovník Dazr, zobrazený jako „Pracovník Dazr“ s interním ID.
- Pro vaše spisy: otisk SHA-256 každého souboru s důkazy, ID dokumentu, kdy byla zpráva vygenerována, a krátké vysvětlení každé metody a toho, co znamená oprávnění.
Zpráva nikdy neobsahuje snímky ani čísla dokladů totožnosti, jednorázové kódy, adresu PEC, e-mailové adresy ani jinou adresu než sídlo.
Ukázkové zprávy
Dvě ukázkové zprávy s vymyšlenou organizací a vymyšlenými lidmi, aby váš tým compliance viděl, co dostanete. Jsou podepsané ukázkovým klíčem, ne klíči Dazr: ověřujte je ukázkovým veřejným klíčem níže, nikdy produkčním JWKS.
- Ověření organizace (kvalifikovaný podpis): PDF, podepsaný JSON (JWS)
- Ověření firmy: PDF, podepsaný JSON (JWS)
- Ukázkový veřejný klíč (JWKS)
Stažení zprávy
Ověřte se svým client ID a tajemstvím klienta, stejně jako u tokenového koncového bodu: HTTP Basic (client_secret_basic) nebo tělo formuláře požadavku POST (client_secret_post). Nikdy nevkládejte tajemství do URL. Použijte id organizace z claimů nebo webhooků, nebo jednoduše verification.report_url, které obsahují.
curl -u "$DAZR_CLIENT_ID:$DAZR_CLIENT_SECRET" -o report.pdf \
"https://identity.dazr.eu/oauth/verification-report?org=org_3k9x2m0q8w1v5t7a&format=pdf&lang=en"| Parametr | Význam |
|---|---|
org | id organizace. |
format | pdf (výchozí) nebo jws, stejná fakta jako podepsaný JSON. |
lang | Jazyk PDF: en (výchozí), nl, it, de, fr, es nebo pl. |
doc | Místo zprávy: declaration, podepsané prohlášení jednatele (jen kvalifikovaný podpis nebo pečeť), nebo extract, výpis z obchodního rejstříku. |
Stáhnout lze jen organizace, které s vaší aplikací prostřednictvím souhlasu sdílel alespoň jeden z vašich uživatelů. Jakákoli jiná organizace odpoví 404, stejně jako organizace, která neexistuje nebo nemá ověření; chybné tajemství klienta odpoví 401. Aplikace bez tajemství klienta nemohou zprávy stahovat. Stahování má omezený počet požadavků a každé se zobrazí v aktivitě organizace jejím administrátorům, s názvem vaší aplikace. V konzoli stránka vaší aplikace uvádí propojené organizace se stejnými možnostmi stažení.
Ověření podepsaného JSON
S format=jws obdržíte kompaktní JWS (ES256, hlavička typ dazr-verification-report+jwt), podepsaný stejnými klíči jako ID tokeny. Jeho claimy jsou iss, iat, jti (ID dokumentu), sub (id organizace), aud (vaše client ID) a report, fakta. PDF nese stejný JWS na poslední stránce a v metadatech (DazrVerificationReport), takže i PDF lze ověřit offline.
import { createRemoteJWKSet, jwtVerify } from 'jose';

const jwks = createRemoteJWKSet(new URL('https://identity.dazr.eu/oauth/jwks'));
// jws = the response body of format=jws, or the text from the PDF metadata
const { payload } = await jwtVerify(jws, jwks, {
  issuer: 'https://identity.dazr.eu',
  audience: process.env.DAZR_CLIENT_ID,
  typ: 'dazr-verification-report+jwt',
});
console.log(payload.report.verification.status, payload.report.verification.authority);
Nechte auditora ověřit podpis
U kvalifikovaného podpisu nebo pečeti vrací doc=declaration podepsané prohlášení přesně tak, jak bylo nahráno: podepsané PDF (PAdES) nebo soubor .p7m (CAdES). Auditor ho může nezávisle ověřit ukázkovým validátorem DSS Evropské komise: nahrajte soubor, ponechte výchozí validační politiku a spusťte ho. Výsledek ukáže, zda je podpis kvalifikovaný (QESig, u pečeti QESeal), kdo podepsal a poskytovatele služeb vytvářejících důvěru z důvěryhodného seznamu EU. doc=extract vrací výpis z obchodního rejstříku; výpis zapečetěný rejstříkem lze ověřit stejným způsobem.
Zpráva je důkazem pro váš auditní spis. Regulované firmy zůstávají odpovědné za vlastní hloubkovou kontrolu zákazníků.
Dazr uchovává podepsané prohlášení, výpis a data zprávy, dokud je organizace ověřena, a 5 let po skončení jejího ověření nebo smazání organizace. Vlastní kopie si uchovávejte tak dlouho, jak vyžadují vaše pravidla.
Klíče pro staré zprávy
Zprávy se podepisují stejnými klíči jako ID tokeny a tyto klíče se mění. Každý klíč, který kdy podepsal zprávu, zůstává zveřejněný na https://identity.dazr.eu/oauth/jwks/archive s dazr_status current, previous nebo retired nejméně 5 let po posledním použití. Starou zprávu ověřte proti archivu, když její kid už v JWKS není.
Ověření totožnosti (KYC)
V konzoli zapněte Povolit ověření totožnosti, když o něj přihlášení požádá a pak požádejte o ověřeného člověka přes acr_values=urn:dazr:person:kyc. Nebo zaškrtněte Vyžadovat ověření totožnosti při každém přihlášení. Bez jednoho z těchto nastavení se hodnota acr ignoruje a nic se neúčtuje. Další scope není potřeba. Během přihlášení člověk telefonem vyfotí svůj doklad naživo a udělá jedno selfie; počítač ukáže QR kód. Dazr přečte doklad, porovná obličeje a prověří jméno na sankčních seznamech EU, OSN a OFAC. Každou kontrolu posoudí člověk z Dazr, obvykle do jednoho pracovního dne.
Každé ověření stojí 1,50 € bez DPH, z kreditu vaší organizace. Člověk nikdy neplatí. Ověření platí 12 měsíců. Když o něj požádá jiná aplikace, člověk dá souhlas na obrazovce souhlasu místo nových fotografií a ta aplikace zaplatí 1,50 €, jednou za ověření. Když vaše aplikace požádá znovu s prompt=consent, nebo při přihlášení s ověřením, které už dostala, je to zdarma.
ID token a user info obsahují claim kyc a acr je urn:dazr:person:kyc:
"kyc": {
  "verified": true, "verified_at": 1791356184, "valid_until": 1822892184,
  "given_name": "ANNA", "family_name": "LINDQVIST", "birthdate": "1985-03-15",
  "nationality": "NO", "document_country": "NO",
  "sanctions": { "status": "no_match", "screened_at": 1791356184, "lists": ["eu", "un", "ofac"] }
}
sanctions.status je no_match, nebo cleared_by_review, když bylo jméno na seznamu podobné a posuzovatel zjistil, že nejde o tohoto člověka. Obrázky a čísla dokladů se nikdy nesdílejí. Po 12 měsících claim uvádí "verified": false: požádejte znovu.
interaction_required: sprompt=none, když se člověk ještě musí ověřit nebo dát souhlas.temporarily_unavailable: váš kredit nestačí. Člověk uvidí, že ho vaše aplikace teď nemůže ověřit, a vaši správci dostanou e-mail.access_denied: člověk to zrušil, nebo ještě musí rozhodnout posuzovatel.
Ověření jsou skutečná a placená i během testování vaší aplikace.
Zůstatek
Vaše organizace může platit ověření firem svých zákazníků. V konzoli otevřete aplikaci a zaškrtněte Ověření firem našich zákazníků platíme my. Cena se strhne ze zůstatku vaší organizace: jednoho zůstatku pro všechny aplikace organizace a pro placená Dazr API. Ověření stojí 25 € bez DPH. Když zůstatek nestačí, zákazník zaplatí jako obvykle a vaši správci dostanou e-mail.
Vaše aplikace platí jen za přihlášení, které žádá o ověření firmy, a jednou za každou organizaci zákazníka. Kolik aplikace denně zaplatí za ověření totožnosti a firem, má limit: 250 € bez DPH, pokud ho v konzoli nezměníte v Denní limit ověření. Po jeho dosažení se až do dalšího dne nová ověření totožnosti odmítají, vaši zákazníci si ověření firmy platí sami a vaši správci dostanou e-mail.
- Ověření totožnosti. 1,50 € za ověření a za každé sdílení ověření s jinou aplikací. Lze ho zaplatit bonusovým kreditem.
- Vklady. Od 100 €, přes Mollie, jen pro firmy: vaše organizace musí být ověřená nebo mít DIČ potvrzené systémem VIES. Dostanete fakturu s DPH.
- Bonusový kredit. +10 % od 1 000 €, +20 % od 5 000 € a +40 % od 10 000 €. Zůstatek ukazuje zaplacený a bonusový kredit; nejdřív se čerpá zaplacený.
- Nevratné. Vklady na zůstatek jsou nevratné a nikdy se nevyplácejí: lze je použít jen na placené využití Dazr API, například ověření firem. Bonusový kredit nemá peněžní hodnotu.
- Vrácení. Ověření zrušené před jakoukoli kontrolou totožnosti vrátí svou cenu na zůstatek. Chargeback odebere vklad i jeho bonus; zůstatek pod nulou pozastaví placené využití do dalšího vkladu.
- Přehled pohybů. Každý vklad, bonus, čerpání a vrácení s průběžným zůstatkem, v konzoli i jako CSV.
Testovací režim
Dokud vaše aplikace není v ostrém provozu, ověření firmy spuštěné z přihlášení do ní dává testovací výsledek. Žádná platba, žádná fotka dokladu, žádný posuzovatel a skutečné ověření organizace se nemění. O výsledku rozhodují poslední čtyři číslice čísla v rejstříku nebo DIČ organizace:
| Poslední čtyři číslice | Výsledek | kyb.status |
|---|---|---|
0001 nebo jakékoli jiné číslo | Schváleno | approved |
0002 | Neschváleno | rejected |
0003 | Předáno posuzovateli | in_review |
0004 | Shoda se sankcemi | in_review |
0005 | Vypršelo | none |
Testovací výsledky nesou test: true v claimu, webhooku i zprávě a vidí je jen vaše aplikace, dokud není v ostrém provozu. Čísla v rejstříku jsou na Dazr jedinečná, použijte tedy vlastní, například nizozemské číslo KVK jako 1234 0002. V konzoli můžete pro každý výsledek poslat i testovací webhook.
Tokeny a jejich platnost
| Token | Platnost a pravidla |
|---|---|
| Autorizační kód | 60 sekund, jednorázový, vázaný na vašeho klienta, URI pro přesměrování a výzvu PKCE. Použití kódu dvakrát zneplatní tokeny, které vydal. |
| Přístupový token | 10 minut. Podepsaný JWT (ES256, typ at+jwt) s aud = vaše client ID. Posílejte ho jako Authorization: Bearer. |
| ID token | 10 minut. ES256, s iss, sub, aud, exp, iat, auth_time, nonce a amr, pokud je znám. |
| Obnovovací token | Jen s offline_access. Při každém použití se mění: vždy uložte nový. Opětovné odeslání starého obnovovacího tokenu zneplatní celé přihlášení. Vyprší po 30 dnech bez použití, nejpozději po 180 dnech. |
Podpisové klíče se mění. Vždy vybírejte klíč podle kid z JWKS a JWKS obnovte, když uvidíte neznámé kid.
Jak se osoba přihlásila
amr v ID tokenu (RFC 8176) říká, jak se osoba přihlásila: ["otp"] pro jednorázový kód e-mailem, ["hwk", "user"] pro passkey s ověřením uživatele a ["fed"] pro Google nebo Microsoft.
Jazyk
Pošlete ui_locales s autorizačním požadavkem, například ui_locales=de-AT de en. Pro přihlašovací a souhlasové obrazovky se použije první jazyk, který Dazr podporuje. Podporované jazyky jsou v ui_locales_supported v dokumentu discovery.
Scope sign
Scope sign v dokumentu discovery je jen pro Dazr Sign API. Umožní aplikaci posílat dokumenty k podpisu jménem osoby; zapnete ho v portálu Dazr Sign. Sign in with Dazr Identity ho nepotřebuje.
API Dazr Files a WebDAV (jen čtení)
API Dazr Files umožní vaší aplikaci vypisovat a stahovat soubory z Dazr Files, například kvůli zálohování. Je jen pro čtení: žádný požadavek nemůže nic nahrát, změnit, přesunout, sdílet ani smazat. Zapnete ho pro aplikaci v konzoli, na stránce aplikace v části Dazr Files API. Používá stejnou aplikaci, Client ID a tajný klíč jako přihlášení přes Dazr Identity a stejné přístupové tokeny.
Jsou dvě cesty. Vlastník nebo administrátor organizace schválí vaši aplikaci pro sdílené soubory organizace a váš server pak dostává tokeny bez osoby (nejlepší pro zálohy bez obsluhy). Nebo osoba povolí vaší aplikaci scope files.read a aplikace čte vlastní soubory této osoby.
Úplná reference s každým endpointem, příklady, chybami, limity, kanálem změn a nastavením WebDAV pro rclone a Synology je v dokumentaci API Dazr Files.
Nastavení organizace, která ovlivňují přihlášení
- Členové musí používat passkey. Vlastníci a správci to mohou zapnout. Členové se pak do každé aplikace, která žádá o scope
organisations, přihlašují pomocí passkey; přihlášení kódem z e-mailu, přes Google nebo Microsoft se vrátí k přihlášení passkey aprompt=noneodpovílogin_required. - Ověřená e-mailová doména. Organizace prokáže svou e-mailovou doménu záznamem DNS. Pokud to organizace povolí, lidem, kteří se přihlásí adresou z této domény, se nabídne připojení, hned nebo po schválení správcem. Ověřená doména neověřuje samotnou organizaci a v claimech není.
Chyby
Dokud jsou vaše client ID a URI pro přesměrování platné, chyby se vracejí na vaše URI pro přesměrování jako error, error_description, state a iss: například invalid_request (třeba chybějící nebo plain PKCE), invalid_scope, unsupported_response_type, access_denied (osoba akci zrušila, nebo je aplikace v testování a osoba není členem), login_required, consent_required a interaction_required (s prompt=none, když chybí požadovaná ověřená organizace). U neznámého klienta nebo neregistrovaného URI pro přesměrování zobrazí Dazr chybovou stránku a nikdy nepřesměruje. Tokenový koncový bod odpovídá chybami ve formátu JSON, například invalid_client, invalid_grant a unsupported_grant_type.
Odhlášení
Chcete-li někoho odhlásit, pošlete ho na koncový bod odhlášení s id_token_hint (nebo client_id), volitelným post_logout_redirect_uri registrovaným v nastavení aplikace a state. Dazr se zeptá, zda se chce na tomto zařízení odhlásit i z Dazr Identity, a pak ho pošle zpět. Obnovovací tokeny, které už nepotřebujete, zneplatněte na koncovém bodu pro zneplatnění.
Testování a spuštění
Nová aplikace je v testování: přihlásit se mohou jen členové vaší organizace a obrazovka souhlasu to uvádí. Ke spuštění nechte svou organizaci ověřit v Dazr Identity, přidejte URI pro přesměrování https:// a v konzoli požádejte o kontrolu pro spuštění. Změna názvu, účelu, zásad ochrany osobních údajů nebo údajů spuštěné aplikace vyžaduje novou kontrolu.
Převod aplikace na jinou organizaci
Aplikace se může přesunout k jiné organizaci registrované v Dazr, například po prodeji nebo reorganizaci. Převod zahájí vlastník nebo administrátor v části Převést aplikaci v nastavení aplikace, v Dazr Identity nebo v portálu Sign. Vlastník nebo administrátor druhé organizace ho do 14 dnů přijme nebo odmítne. Do té doby může odesílatel převod zrušit a nic se nemění.
- Kdo ji může přijmout. Jen organizace registrovaná v Dazr, určená svým ID organizace. Její vlastníci a administrátoři najdou ID v jejích právních údajích v Dazr Identity. Spuštěná aplikace, aplikace v kontrole, aplikace vyžadující ověřenou organizaci a aplikace se zapnutým API Dazr Sign se mohou přesunout jen k ověřené organizaci. Při přijetí převodu se to ověřuje znovu.
- Nedávné přihlášení. Zahájení i přijetí převodu vyžadují přihlášení z posledních 10 minut.
- Co se přesouvá. Client ID, nastavení, logo, URI pro přesměrování, zapnutá API a URL webhooků. Administrátor, který převod přijme, zároveň přijímá Podmínky pro vývojáře za novou organizaci.
- Tajemství klienta. Webová serverová aplikace dostane nové tajemství klienta, zobrazené jednou administrátorovi, který převod přijme. Předchozí tajemství funguje na tokenovém koncovém bodu, koncovém bodu pro zneplatnění a introspekci po dobu přechodného období zvoleného při zahájení převodu: žádné, 24 hodin (výchozí) nebo 7 dní. Zprávy o ověření vyžadují nové tajemství.
- Webhooky. URL zůstávají. Jejich podpisová tajemství, pro Dazr Identity i pro Dazr Sign, se obnoví a zobrazí jednou administrátorovi, který převod přijme. Doručení z doby před převodem se znovu neodesílají.
- Lidé a jejich
sub. Každá osoba si v aplikaci ponechá stejnésub, takže účty ve vaší aplikaci dál fungují. Liší se od jejíhosubv ostatních aplikacích nové organizace. Lidé aplikaci při příštím přihlášení znovu schválí, protože obrazovka souhlasu nyní uvádí novou organizaci. Tokeny vydané před převodem přestanou fungovat. - Co zůstává předchozímu vlastníkovi. Počty přihlášení a souhlasů a doručení webhooků z doby před převodem. Dokumenty vytvořené přes API Dazr Sign zůstávají lidem, kterým patří, a nový vlastník aplikace je nevidí.
Tlačítko
Použijte text „Přihlásit se přes Dazr Identity“ a logo Dazr podle ukázky níže. Velikost můžete změnit, logo, barvy ani text ne. Propojte ho s vlastní trasou, která spustí tok.
<a href="/auth/dazr" style="display:inline-flex;align-items:center;gap:10px;height:44px;padding:0 18px;border-radius:22px;background:#18203a;color:#fff;font: 600 15px/1 'Dazr', system-ui, sans-serif;text-decoration:none">
  <svg width="20" height="20" viewBox="0 0 100 100" aria-hidden="true"><path d="M64.133 21.813 A6.634 6.634 0 0 1 66.455 31.054 A2.552 2.552 0 0 0 67.912 34.849 A36.74 36.74 0 0 1 93.010 60.100 A2.654 2.654 0 0 1 88.914 62.984 A44.91 44.91 0 0 0 62.003 54.621 A3.062 3.062 0 0 0 59.161 56.689 A73.49 73.49 0 0 0 56.170 92.578 A2.654 2.654 0 0 1 51.111 94.052 A36.74 36.74 0 0 1 52.093 63.128 A1.225 1.225 0 0 0 52.182 62.260 L48.938 50.153 A1.429 1.429 0 0 0 47.187 49.142 L35.080 52.387 A1.225 1.225 0 0 0 34.373 52.898 A36.74 36.74 0 0 1 8.083 69.210 A2.654 2.654 0 0 1 6.830 64.091 A73.49 73.49 0 0 0 36.416 43.557 A3.062 3.062 0 0 0 36.785 40.062 A44.91 44.91 0 0 0 16.087 20.937 A2.654 2.654 0 0 1 16.536 15.948 A36.74 36.74 0 0 1 50.954 25.058 A2.552 2.552 0 0 0 54.969 24.423 A6.634 6.634 0 0 1 64.133 21.813 Z" fill="#ffffff"/></svg>
  Sign in with Dazr Identity
</a>
Písmo Dazr. Tlačítko používá písmo Dazr, které lze volně používat podle SIL Open Font License. Kde písmo Dazr není načteno, použije se systémové písmo. Stáhněte si písmo Dazr (ZIP se soubory TTF a WOFF2) a hostujte ho na vlastním webu:
/* woff2 files from the ZIP, copied to /fonts/ on your site */
@font-face { font-family: 'Dazr'; font-weight: 400; font-display: swap;
  src: url('/fonts/dazr-regular-latin.woff2') format('woff2'); }
@font-face { font-family: 'Dazr'; font-weight: 700; font-display: swap;
  src: url('/fonts/dazr-bold-latin.woff2') format('woff2'); }
.dazr-signin { font: 600 15px/1 'Dazr', system-ui, sans-serif; }
Minimální příklad v Node.js
Node 18 nebo novější, bez závislostí. Webová serverová aplikace s tajemstvím klienta; u veřejného klienta vynechte hlavičku Authorization a pošlete client_id v těle.
import crypto from 'node:crypto';
const issuer = 'https://identity.dazr.eu';
const clientId = process.env.DAZR_CLIENT_ID;
const clientSecret = process.env.DAZR_CLIENT_SECRET;
const redirectUri = 'https://app.example.eu/auth/dazr/callback';
const b64url = (buf) => Buffer.from(buf).toString('base64url');

// 1. Start: keep verifier, state and nonce in the user's session.
export function start(session) {
  session.verifier = b64url(crypto.randomBytes(32));
  session.state = b64url(crypto.randomBytes(16));
  session.nonce = b64url(crypto.randomBytes(16));
  const challenge = b64url(crypto.createHash('sha256').update(session.verifier).digest());
  return issuer + '/oauth/authorize?' + new URLSearchParams({
    response_type: 'code', client_id: clientId, redirect_uri: redirectUri,
    scope: 'openid profile email', state: session.state, nonce: session.nonce,
    code_challenge: challenge, code_challenge_method: 'S256',
  });
}

// 2. Callback: check state, exchange the code, verify the ID token.
export async function callback(session, query) {
  if (query.error) throw new Error('sign-in failed: ' + query.error);
  if (query.state !== session.state || query.iss !== issuer) throw new Error('state or issuer mismatch');
  const res = await fetch(issuer + '/oauth/token', {
    method: 'POST',
    headers: {
      'Content-Type': 'application/x-www-form-urlencoded',
      Authorization: 'Basic ' + Buffer.from(clientId + ':' + clientSecret).toString('base64'),
    },
    body: new URLSearchParams({ grant_type: 'authorization_code', code: query.code, redirect_uri: redirectUri, code_verifier: session.verifier }),
  });
  const tokens = await res.json();
  if (!res.ok) throw new Error(tokens.error);
  const claims = await verifyIdToken(tokens.id_token, session.nonce);
  return { sub: claims.sub, email: claims.email, name: claims.name, tokens };
}

async function verifyIdToken(idToken, nonce) {
  const [h, p, s] = idToken.split('.');
  const header = JSON.parse(Buffer.from(h, 'base64url'));
  const { keys } = await (await fetch(issuer + '/oauth/jwks')).json();
  const jwk = keys.find((k) => k.kid === header.kid);
  if (!jwk || header.alg !== 'ES256') throw new Error('unknown signing key');
  const ok = crypto.verify('sha256', Buffer.from(h + '.' + p),
    { key: crypto.createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
  const c = JSON.parse(Buffer.from(p, 'base64url'));
  const now = Math.floor(Date.now() / 1000);
  if (!ok || c.iss !== issuer || c.aud !== clientId || c.exp < now - 30 || c.nonce !== nonce) throw new Error('invalid ID token');
  return c;
}
Limity
Autorizační a tokenový koncový bod mají omezený počet požadavků. Pokud dostanete HTTP 429, počkejte a zkuste to znovu; neopakujte požadavky v rychlé smyčce.
| Endpoint | Limit |
|---|---|
/oauth/authorize | 120 požadavků za minutu na IP adresu |
/oauth/token | 600 požadavků za minutu na IP adresu a 300 za minutu na aplikaci |
/oauth/userinfo | 1 200 požadavků za minutu na IP adresu |
/oauth/verification-report | 120 požadavků za minutu na IP adresu a 60 za hodinu na aplikaci |
| Ověření firmy | 6 spuštění za hodinu na osobu a 10 denně na organizaci |
| Testovací webhooky | 30 za 10 minut na osobu |
Vaše povinnosti
Vaše organizace je pro údaje, které obdrží, samostatným správcem. Podmínky pro vývojáře Dazr Identity stanoví, co s nimi smíte dělat, jak je zabezpečit a jak hlásit porušení. Dotazy: hello@dazr.eu.
Pro bezpečnostní a právní posouzení: balíček pro bezpečnost a nákup.